seclab-taskflow-agent

إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…

إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…

ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…

إطار وكيل طرفي موفّر لذاكرة الوصول العشوائي للبرمجة والأمن السيبراني والأتمتة.

محلل شيفرة ثابتة قائم على AST مع رسم خرائط للعلاقات مدعوم بوكلاء LLM لاكتشاف مسارات RCE في Python وسلاسل إلغاء التسلسل العميقة في الذكاء الاصطناعي،…

مساعد أمني مدعوم بالذكاء الاصطناعي يكتشف الثغرات أثناء كتابتك للكود. فحص أمني في الوقت الفعلي، وشروحات تعليمية، وإصلاحات تلقائية للمطورين.

إطار مراجعة أمنية تطبيقية ثابتة متعدد الوكلاء لوكلاء البرمجة بالذكاء الاصطناعي: يرسم خرائط لقواعد الأكواد، ويتقصّى فئات الثغرات، ويسلسل النتائج…

ماسح ضوئي يعتمد على CodeQL يقوم بجرد استدعاءات الدوال التشفيرية عبر المستودعات ومؤسسات GitHub، منتجًا قائمة مكونات تشفيرية (CBOM) بصيغة SARIF.

مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…

محلل ثابت بدون تبعيات لأخطاء سلامة دوائر zk في تطبيقات o1js/Mina zkApps ودوائر Noir

أداة تحليل ثابتة تعمل من سطر الأوامر تفحص الكود المولَّد بالذكاء الاصطناعي بحثًا عن الثغرات مثل حقن SQL والانعكاس غير الآمن والأسرار المضمَّنة، مع…

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…

GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.

خادم MCP يشغّل فحوصات SAST على قواعد الأكواد المحلية ويعيد النتائج مع مستوى الخطورة والإصلاحات، مما يتيح للمساعدين الذكيين إجراء التحليل الأمني…

يكتشف مسارات API التي تحمل تفويضًا أضعف من نظيراتها. استعاد CVE-2026-45316 من المصدر. يتضمن النتائج السلبية.

طقم أدوات صيد الثغرات (Bug Bounty) مدعوم بالذكاء الاصطناعي، يعمل مع اشتراك أو بدونه.

ماسح أمني لسير عمل نماذج اللغة الكبيرة الوكيلية

أداة فحص (Linting) لقوالب CloudFormation

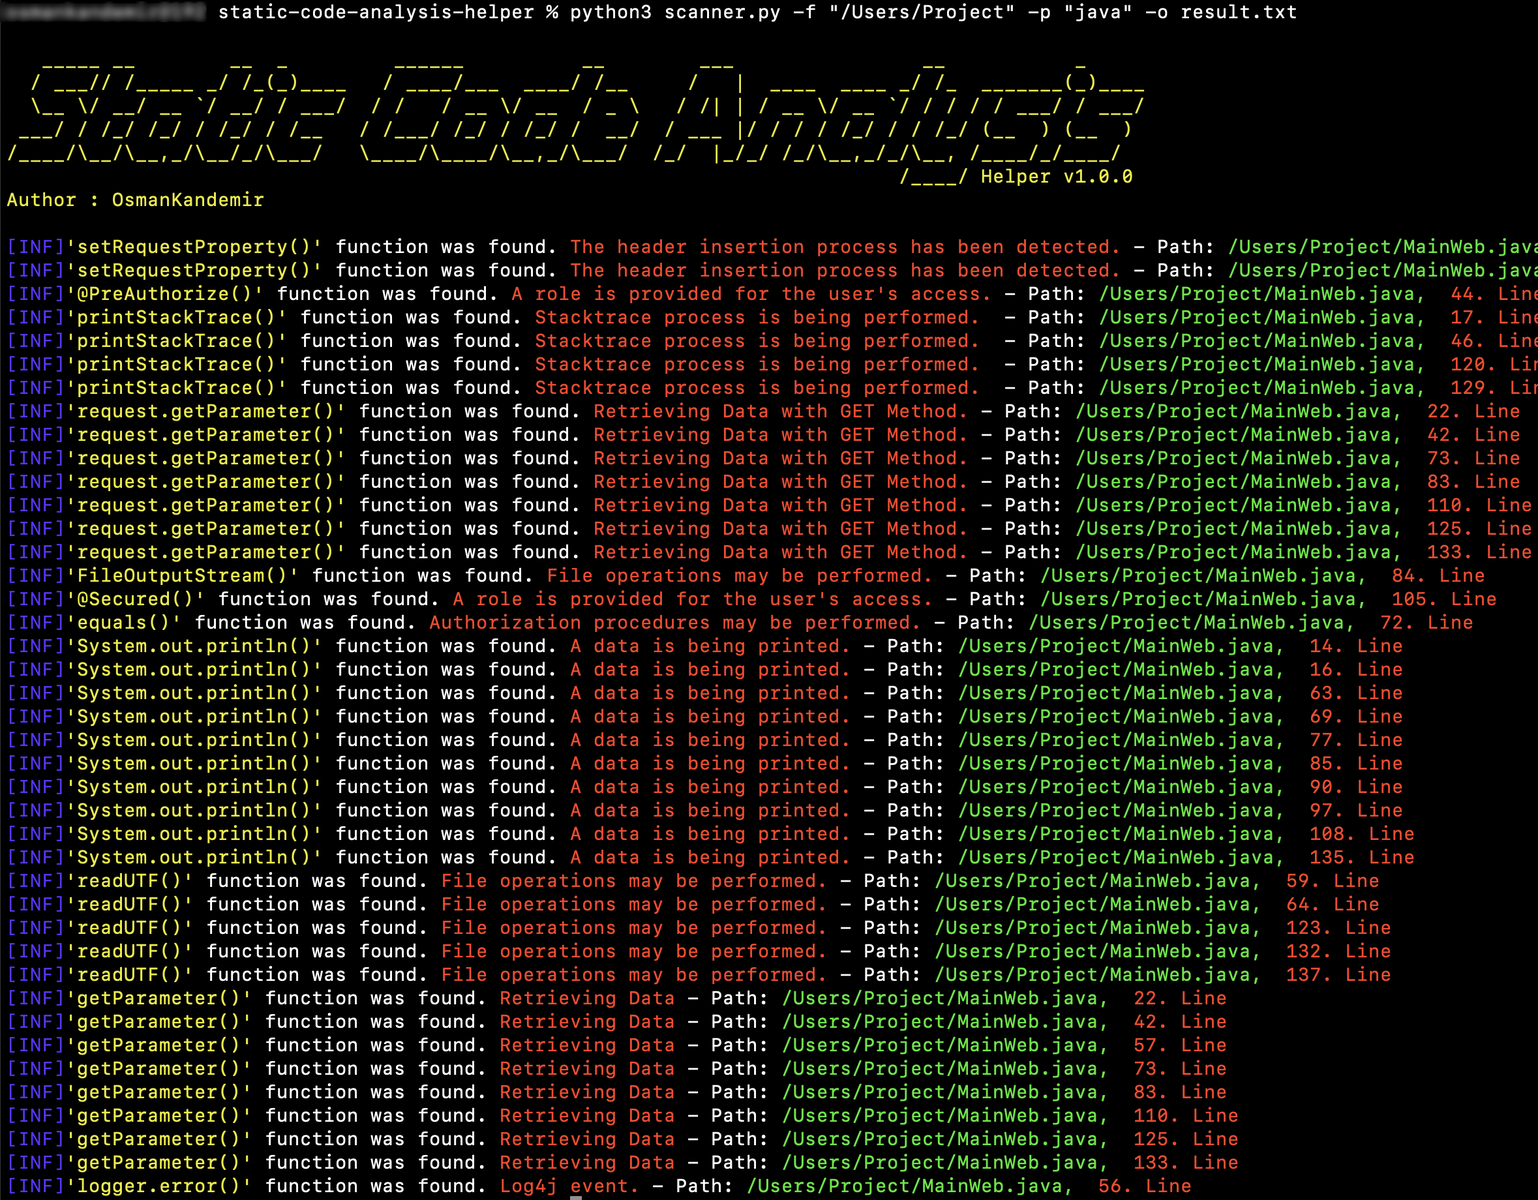
يفحص الكود المصدري للمشاريع عبر 16 لغة برمجة لتحديد الدوال الخطيرة المرتبطة بـ SQLi وXSS وSSRF وحقن الأوامر والتشفير الضعيف وأنواع أخرى من هجمات…