

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
817 نتائج
scripts preview

scripts

GitHubclausing/scripts

مجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
84
منذ 2 أيام
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

أداة لفحص الآثار الجنائية والثغرات الأمنية في RouterOS (Mikrotik).

embedded-systems-securityvulnerability-scannersiot-security+8
984منذ 2 سنوات
Random-Scripts preview

Random-Scripts

GitHubstar-sg/random-scripts

مجموعة من نصوص DFIR و OSINT بلغة Python لتحليل عينات LNK الخبيثة، واستخراج كائنات OLE من MHTML، وتجزئة favicons لتعقب مواقع التصيد الاحتيالي.
osinthash-analysisscripting-automation+5
2منذ 3 سنوات
UnifiedThreatHunting preview

UnifiedThreatHunting

GitHubsims718718/unifiedthreathunting

يوثّق منهجية منظمة وقابلة للتكرار لاصطياد التهديدات، تغطي المحفزات، وفرضيات SMART، وبوابات الجدوى، وتحديد النطاق، وخطط الاصطياد، وإعداد تقارير…

defensive-toolsforensicsthreat-intelligence+6
108منذ 7 أيام
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…

defensive-toolsioc-managementreconnaissance+9
12منذ 7 أيام
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

يحصل على أقراص EBS الخاصة بـ AWS AMI يمكنك تشغيلها، ويبث اللقطات عبر واجهات EBS المباشرة إلى دلو S3 خاص مع بيانات sha256 الوصفية وفك تغليف الصورة…
cloud-infrastructure-securitydisk-forensicsscripting-automation+5
15منذ 8 أيام
honeypot-stuff preview

honeypot-stuff

GitHubjeeberrr/honeypot-stuff

أشياء مثل تقارير تحليل البرمجيات الخبيثة على الأشياء التي التقطتها من مصيدة العسل الخاصة بي

forensicsmalware-analysisthreat-intelligence+3
1منذ 11 أيام
IPA preview

IPA

GitHubseekbytes/ipa

محلل بواجهة رسومية للتعمق في ملفات PDF. اكتشف الحمولات الخبيثة، وافهم علاقات الكائنات، واستخرج المعلومات الأساسية لتحليل التهديدات.
defensive-toolsstatic-analysisvulnerability-analysis+6
882منذ 2 سنوات
spidump preview

spidump

GitHubwrongbaud/spidump

أداة لإعادة بناء صور SPI flash عبر عمليات التقاط محلل المنطق

embedded-systems-securityiot-securityreverse-engineering+7
7منذ 17 أيام
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة

password-crackingmemory-forensicshash-analysis+7
69منذ سنة واحدة
PAGASUS-PRO preview

PAGASUS-PRO

GitHubthakur2309/pagasus-pro

مجموعة أدوات إدارة أجهزة Android وتدقيق أمني مبنية على Python ADB مع قائمة تفاعلية للكشف عن الروت، وتفريغ الأذونات، وفحص التطبيقات القابلة للتنقيح،…

android-securityvulnerability-scannersmobile-app-pentesting+8
534منذ شهر واحد
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
defensive-toolsioc-managementmemory-forensics+9
27منذ 8 أيام
easy_triage preview

easy_triage

GitHubmsuhanov/easy_triage

نصوص برمجية لفرز الأنظمة المخترقة (Linux، ESXi، FreeBSD/NetScaler)

defensive-toolsscripting-automationforensics+4
9منذ 7 أيام
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

أداة تحليل برمجيات أندرويد الخبيثة تُنشئ ملفات تعريف شاملة لوقت التشغيل من خلال الربط بسلوك التطبيق عبر التشفير وأنظمة الملفات وقواعد البيانات…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
10منذ شهر واحد
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
ioc-managementosintforensics+6
3منذ 10 أيام
ubuntils preview

ubuntils

GitHubasmitdesai/ubuntils

واجهة سطر أوامر/واجهة مستخدم نصية بلغة Python لفرز الأدلة الجنائية لأنظمة Ubuntu — تكتشف آليات الاستمرارية وتعالجها مع جمع الأدلة، وربط الجدول…
defensive-toolsioc-managementpersistence-mechanisms+7
5منذ 16 أيام
dpapi-toolkit preview

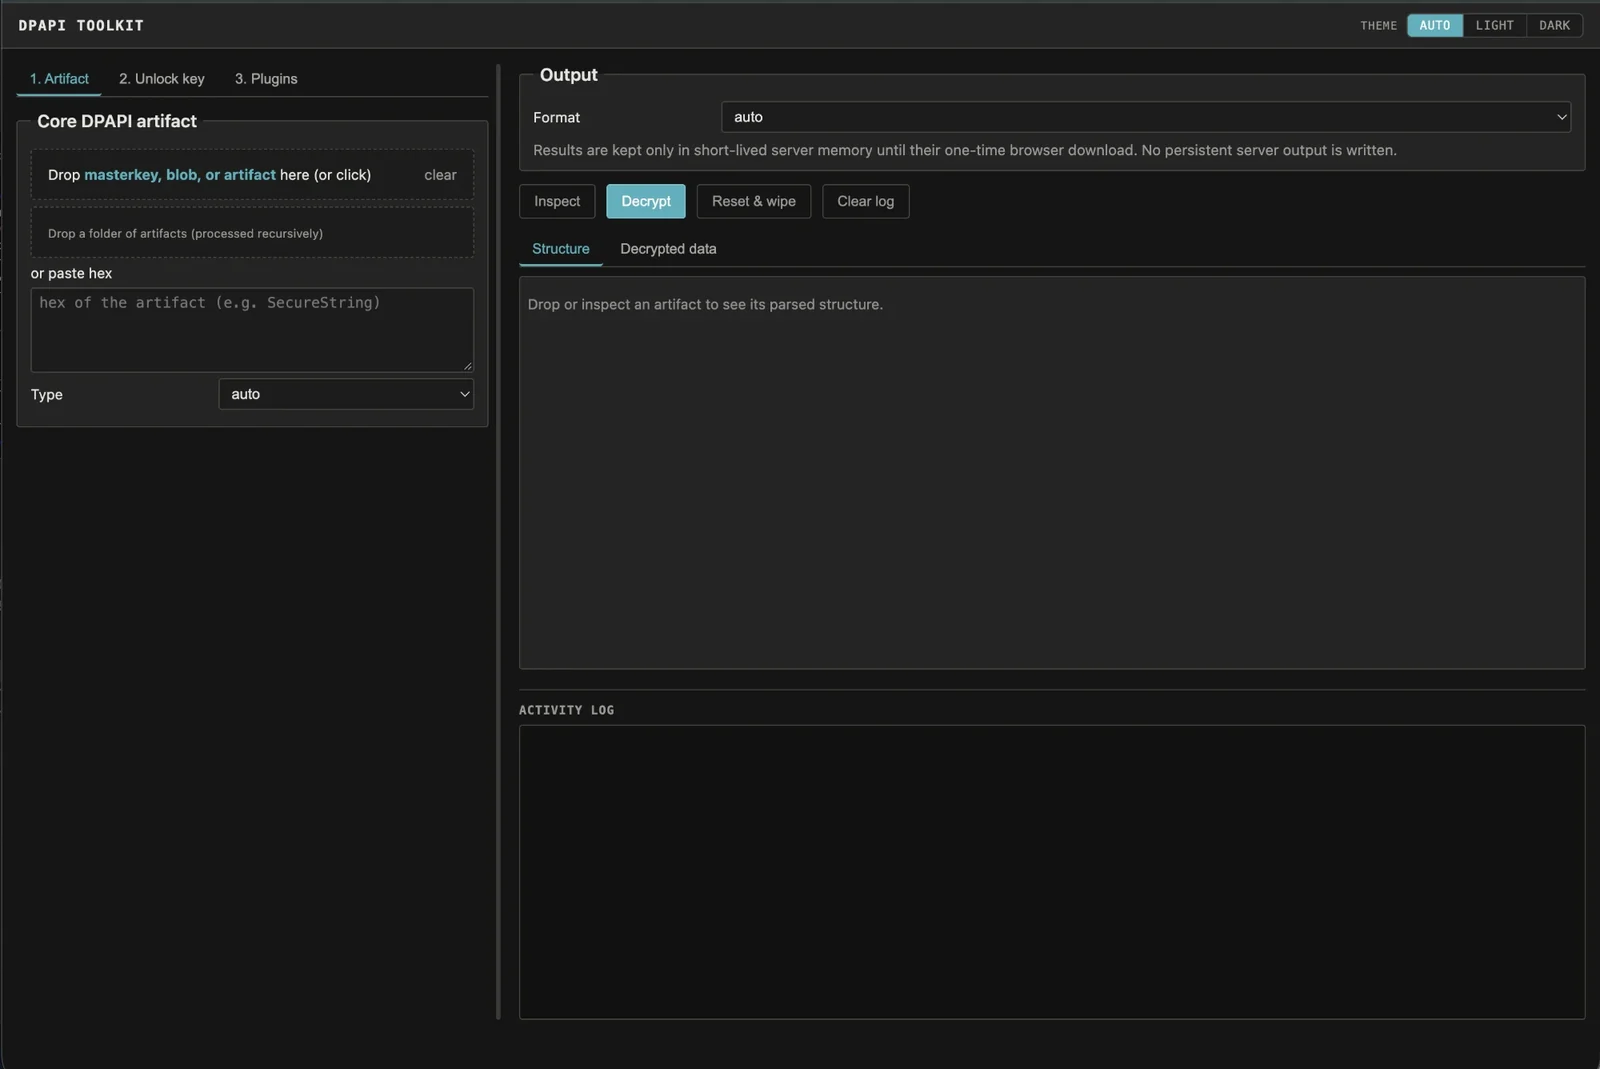
dpapi-toolkit

GitHubcrypt0p3g/dpapi-toolkit

أسقط أي أثر Windows DPAPI وسيتعرف على التنسيق ومفتاح master المطلوب بالضبط، ثم يفك التشفير بمجرد تزويده بالمفتاح. يعمل دون اتصال، عبر واجهة سطر…
password-crackingencryption-decryption-toolshash-analysis+7
30منذ 17 أيام
blackarch preview

blackarch

GitHubblackarch/blackarch

توزيعة مبنية على ArchLinux لمختبري الاختراق وباحثي الأمن.

vulnerability-scannersexploit-frameworksreverse-engineering+8
3.5kمنذ 5 أيام
السابق12…46التالي