
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1344 نتائج
garble preview

garble

GitHubburrowers/garble

يقوم بتشويش بنيات Go من خلال تغليف سلسلة أدوات Go، واستبدال المعرّفات ومسارات الحزم وبيانات الموضع بقيم تجزئة (hashes)، وإزالة معلومات التصحيح…
code-analysisreverse-engineeringscripting-automation+4
5.8k
منذ 2 أيام
GoBfuscator preview

GoBfuscator

GitHubluftwaffe66/gobfuscator

يقوم بتشويش شفرة مصدر Go عبر تشفير النصوص AES-256 مع فك التشفير في وقت التشغيل، وإعادة تسمية المعرّفات، وإزالة التعليقات لعرقلة الهندسة العكسية مع…
defensive-toolsstatic-analysisencryption-decryption-tools+5
10منذ سنة واحدة
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…
exploit-frameworksvulnerability-analysisreverse-engineering+6
93منذ 6 أشهر
msynth preview

msynth

GitHubmrphrazer/msynth

إطار عمل لفك تشويش الشيفرة لتبسيط تعبيرات الحساب المنطقي-الحسابي المختلط (MBA)
static-analysisdynamic-analysis-sandboxingcode-analysis+4
391منذ 14 أيام
p0tools preview

p0tools

GitHubgoogleprojectzero/p0tools

مجموعة من مستندات أبحاث الثغرات الأمنية الخاصة بـ Google Project Zero وأدوات أمنية صغيرة قائمة بذاتها، بما في ذلك أدوات تحليل الاستغلال والتحليل…
vulnerability-analysisexploitationreverse-engineering+5
850منذ 8 أشهر
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
2منذ 2 أيام
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
43منذ 11 أشهر
sleigh preview

sleigh

GitHublifting-bits/sleigh

بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
static-analysiscode-analysisdynamic-code-analysis+4
191منذ 5 أيام
striga preview

striga

GitHubllvmparty/striga

مُحوِّل تجريبي من x86-64 إلى LLVM IR بلغة Python يترجم لغة الآلة إلى IR قابل للتحليل لأغراض الهندسة العكسية والتحسين وتحليل معالجات الآلة الافتراضية.
static-analysiscode-analysisreverse-engineering+4
115منذ 3 أشهر
revng preview

revng

GitHubrevng/revng

إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.7kمنذ 3 أيام
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

وحدة مصحح أخطاء العتاد في النواة لتفريغ عمليات rootkit وفحص النشاط على مستوى النواة لتحليل البرمجيات الخبيثة والهندسة العكسية.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
منذ 4 سنوات
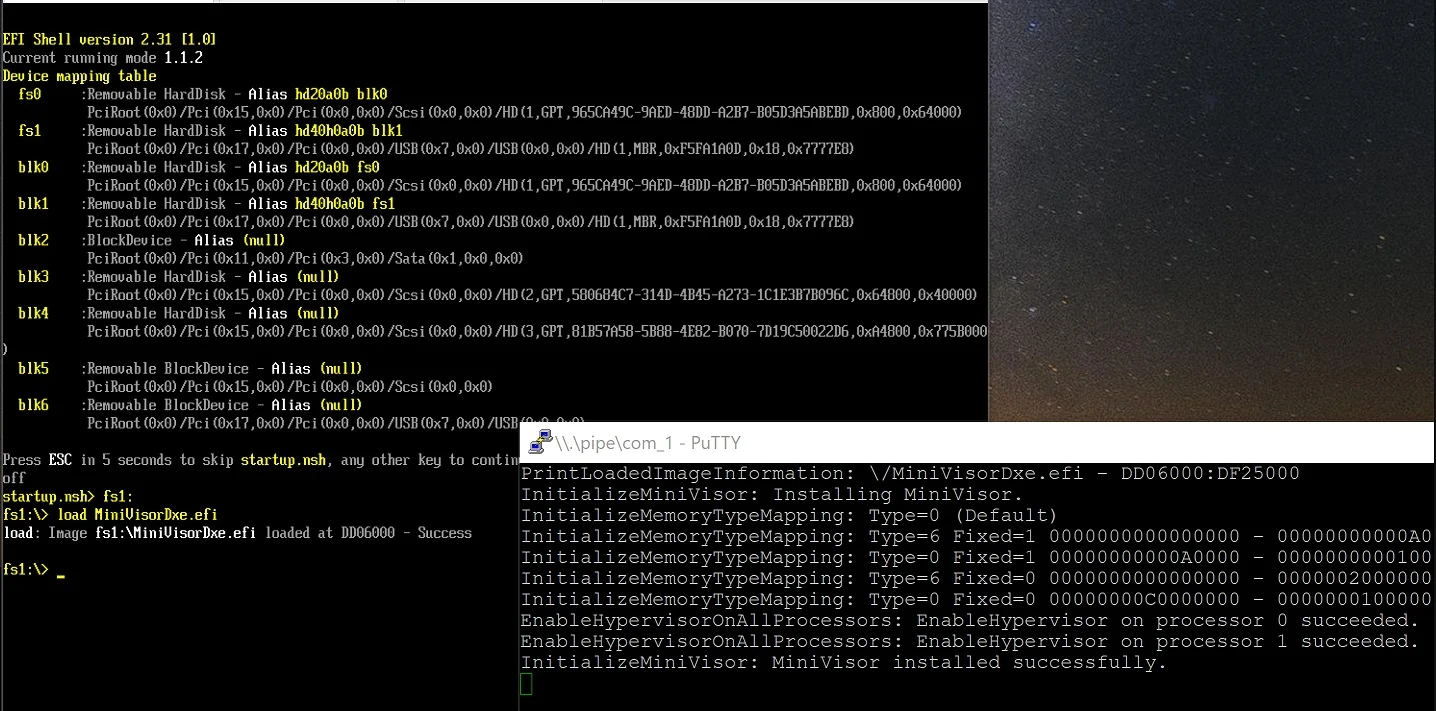
MiniVisorPkg preview

MiniVisorPkg

GitHubtandasat/minivisorpkg

مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل.
defensive-toolsreverse-engineeringsecurity-virtualization+5
758منذ 2 سنوات
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

برنامج تشغيل نواة Windows يعترض دوال Nt* SSDT لإخفاء أدوات التصحيح والعمليات من فحوصات مكافحة التصحيح، مع إضافة x64dbg للتحليل الخفي.
defensive-toolspersistence-mechanismsreverse-engineering+4
2.9kمنذ 2 أشهر
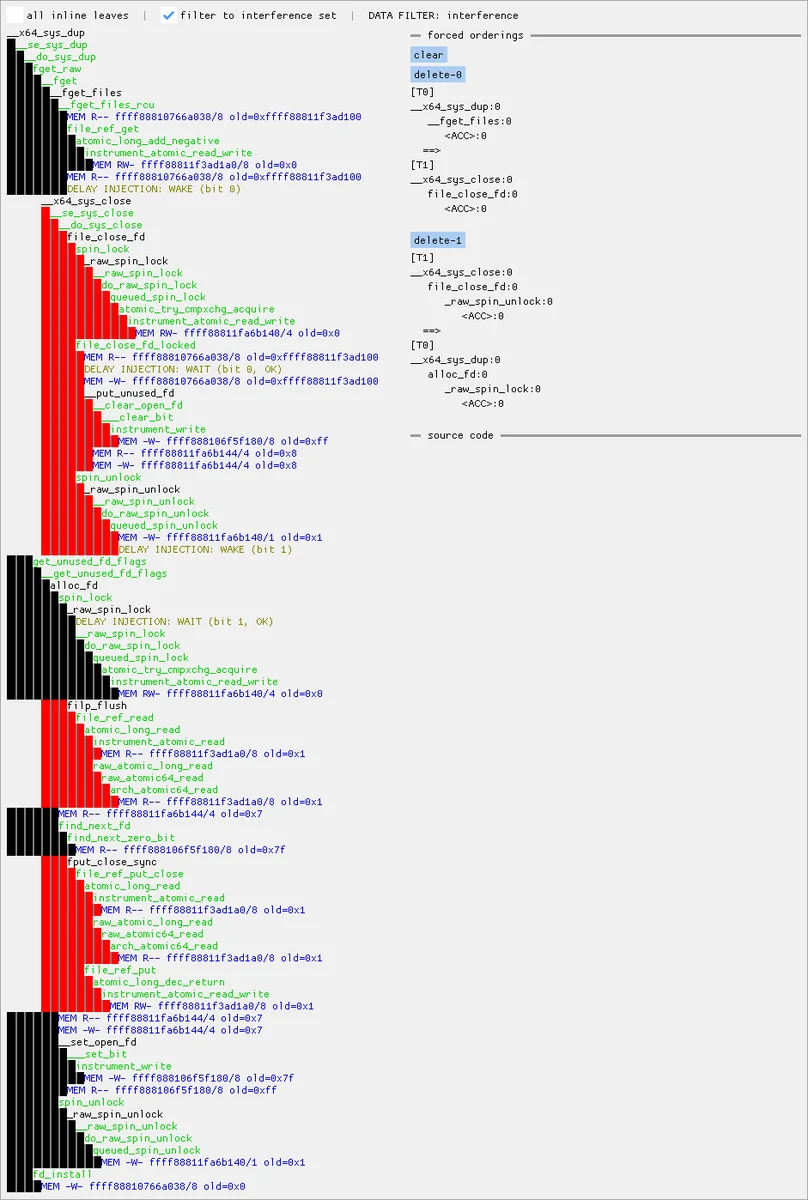
MAccConc preview

MAccConc

GitHubgoogleprojectzero/maccconc

مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
50منذ شهر واحد
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
178منذ سنة واحدة
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
static-analysisdynamic-analysis-sandboxingcode-analysis+4
11منذ 6 سنوات
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

مُفرط التصورية VT-x hypervisor لنظام Windows x64 يوفر syscall و MSR و IDT وخطافات kernel inline بالإضافة إلى استبدال الصفحات المعتمد على EPT وتقسيم…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
949منذ 6 سنوات
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

مراقب افتراضي Intel VT-x بسيط لنظامي Windows وUEFI يقوم بمحاكاة مضيف حي لأغراض الفحص الداخلي، ويدعم الاختطاف الافتراضي الديناميكي وإلغاء الاختطاف…

reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0kمنذ 2 سنوات
السابق12…75التالي