
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1232 نتائج
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
2
منذ 2 أيام
NeuPerm preview

NeuPerm

GitHubdanigil/neuperm

إعادة ترتيب للوحدات العصبية المكافئة للتبديل دون إعادة تدريب، بهدف تدمير البرمجيات الخبيثة المضمّنة عبر هجمات إخفاء المعلومات في الأوزان مع الحفاظ…
defensive-toolssteganographymalware-analysis+3
منذ 21 أيام
icicle-python preview

icicle-python

GitHubicicle-emu/icicle-python

ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
43منذ 11 أشهر
revng preview

revng

GitHubrevng/revng

إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.7kمنذ 3 أيام
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

وحدة مصحح أخطاء العتاد في النواة لتفريغ عمليات rootkit وفحص النشاط على مستوى النواة لتحليل البرمجيات الخبيثة والهندسة العكسية.
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
منذ 4 سنوات
MiniVisorPkg preview

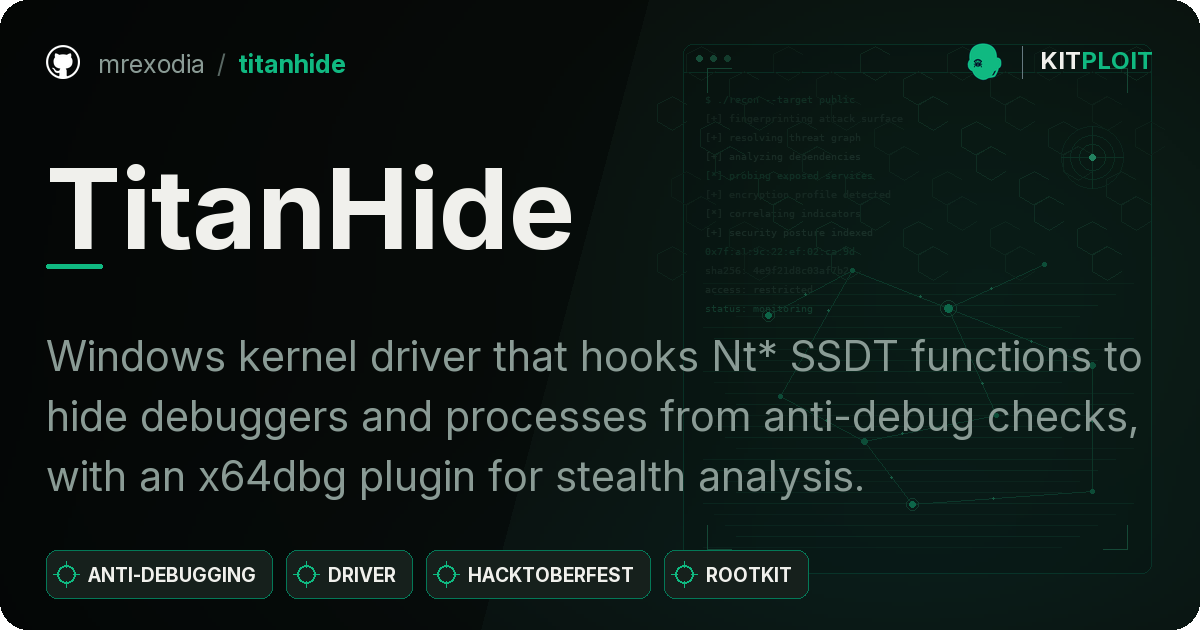
MiniVisorPkg

GitHubtandasat/minivisorpkg

مُفرط الأجهزة الافتراضية UEFI البحثي الذي يدعم إقلاع نظام تشغيل.
defensive-toolsreverse-engineeringsecurity-virtualization+5
758منذ 2 سنوات
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

برنامج تشغيل نواة Windows يعترض دوال Nt* SSDT لإخفاء أدوات التصحيح والعمليات من فحوصات مكافحة التصحيح، مع إضافة x64dbg للتحليل الخفي.

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9kمنذ 2 أشهر
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

إطار محاكاة الخصوم و C2 للبحث الأمني
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
4منذ 4 أشهر
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

مُفرط التصورية VT-x hypervisor لنظام Windows x64 يوفر syscall و MSR و IDT وخطافات kernel inline بالإضافة إلى استبدال الصفحات المعتمد على EPT وتقسيم…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
949منذ 6 سنوات
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

مراقب افتراضي Intel VT-x بسيط لنظامي Windows وUEFI يقوم بمحاكاة مضيف حي لأغراض الفحص الداخلي، ويدعم الاختطاف الافتراضي الديناميكي وإلغاء الاختطاف…
reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0kمنذ 2 سنوات
amd_hypervisor preview

amd_hypervisor

GitHubnot-matthias/amd_hypervisor

إطار عمل Rust AMD SVM hypervisor مع معالجات vmexit قابلة للتخصيص (MSR، CPUID، RDTSC) وخطافات NPT لمراقبة وأبحاث على مستوى النواة.
defensive-toolsreverse-engineeringsecurity-virtualization+3
174منذ 3 سنوات
AntiOreans-CodeDevirtualizer preview

AntiOreans-CodeDevirtualizer

GitHub67-6f-64/antioreans-codedevirtualizer

إضافة IDA 6.8 تقوم بإلغاء المحاكاة الافتراضية لآلة FISH الافتراضية الخاصة بـ Themida (2.2.5.0-2.2.7.0)، مما يستعيد الكود الأصلي من الملفات الثنائية…
static-analysiscode-analysisreverse-engineering+5
80منذ 3 سنوات
lazy_importer preview

lazy_importer

GitHubjustasmasiulis/lazy_importer

مكتبة لاستيراد الدوال من ملفات dll بطريقة مخفية وغير صديقة للهندسة العكسية
static-analysisexploitationreverse-engineering+6
1.9kمنذ 3 سنوات
SandboxBootkit preview

SandboxBootkit

GitHubthesecretclub/sandboxbootkit

أداة Bootkit لـ Windows Sandbox لتعطيل DSE/PatchGuard.
defensive-toolsprivilege-escalationpersistence-mechanisms+5
346منذ سنة واحدة
Cusimanse preview

Cusimanse

GitHubopposum0112/cusimanse

إطار عمل قابل للتركيب لعقود البحث ووصفات YAML لتجارب أمنية تُدار بواسطة وكلاء على حوسبة قابلة للتخلص منها

defensive-toolspenetration-testing-frameworksdynamic-analysis-sandboxing+9
منذ 23 أيام
javascript-deobfuscator preview

javascript-deobfuscator

GitHublolcaken/javascript-deobfuscator

مزيل التشويش لمخرجات javascript-obfuscator 5.x (مصفوفات النصوص، تسطيح تدفق التحكم، الحماية الذاتية، RC4/base64)
static-analysiscode-analysisdynamic-code-analysis+4
2منذ 4 أيام
Decretum preview

Decretum

GitHubopposum0112/decretum

مترجم LinkML للعقود لباحثي الأمن

defensive-toolsnetwork-forensicsscripting-automation+7
منذ 7 أيام
KDU preview

KDU

GitHubhfiref0x/kdu

أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…

defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8kمنذ 11 أيام
السابق12…69التالي