Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
148 نتائج
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

يحصل على أقراص EBS الخاصة بـ AWS AMI يمكنك تشغيلها، ويبث اللقطات عبر واجهات EBS المباشرة إلى دلو S3 خاص مع بيانات sha256 الوصفية وفك تغليف الصورة…

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
15
منذ 8 أيام
YellowKey-BitLocker-CVE-2026-45585 preview

YellowKey-BitLocker-CVE-2026-45585

GitHubyellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585

YellowKey BitLocker recovery audits CVE-2026-45585: yellowkey github، TPM، recovery key backup. Windows 10/11 CLI GUI، أداة تدقيق محمولة للأقراص التي…

defensive-toolsvulnerability-scannersencryption-decryption-tools+5
2منذ 13 أيام
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

أداة استخراج بيانات الاعتماد المستقلة عن الإزاحة

password-crackingmemory-forensicshash-analysis+7
69منذ سنة واحدة
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.

ioc-managementosintforensics+6
3منذ 10 أيام
security-baseline-ubuntu preview

security-baseline-ubuntu

GitHubeugexo/security-baseline-ubuntu

Production-grade Security Baseline & Hardening Guide for Ubuntu 24.04/26.04 LTS. Kernel isolation, Emergency Panic Button, custom AppArmor/Firejail…

vulnerability-scannersencryption-decryption-toolsconfiguration-auditing+6
9منذ 23 أيام
psa-2026-00043-recovery preview

psa-2026-00043-recovery

GitHubdisqualifier/psa-2026-00043-recovery

ملاحظات الاسترداد لاستشارة proxmox بالمعرّف: PSA-2026-00043-1 (CVE-2023-54391)

cloud-infrastructure-securityvulnerability-analysisforensics+3
منذ شهر واحد
Total-Commander-FTP-Password-Recovery-Tool-Python preview

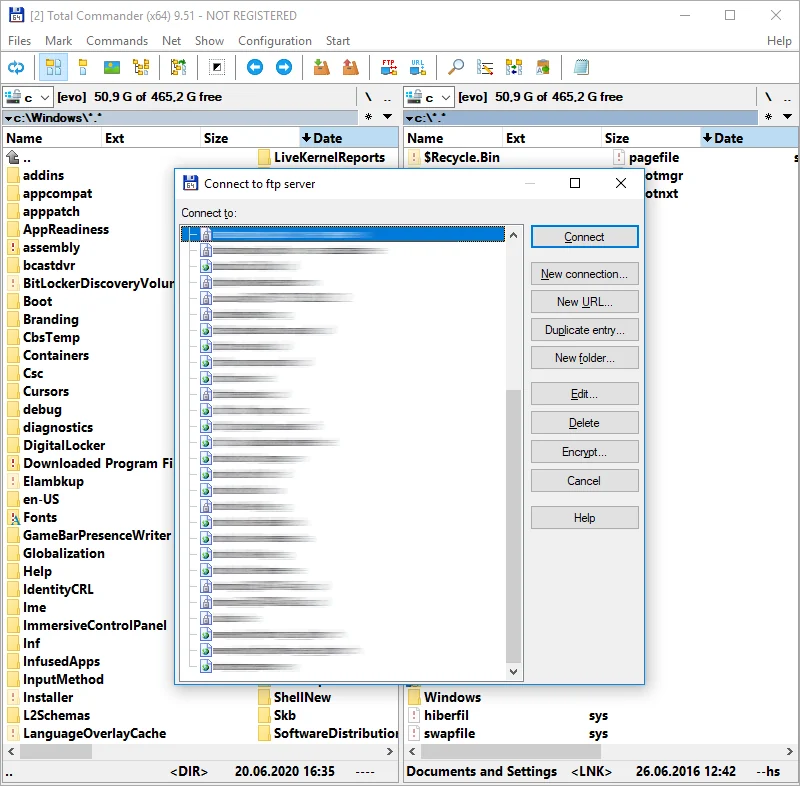
Total-Commander-FTP-Password-Recovery-Tool-Python

GitHubpelock/total-commander-ftp-password-recovery-tool-python

أداة استعادة كلمة مرور FTP الخاصة بـ Total Commander بلغة Python تتيح لك فك تشفير معلومات كلمة مرور حساب FTP لجميع إصدارات Total Commander التي تحتوي…

password-crackingencryption-decryption-toolsreverse-engineering+2
1منذ 5 أشهر
YellowKey-Bitlocker-CVE-2026-45585 preview

YellowKey-Bitlocker-CVE-2026-45585

GitHubneccie/yellowkey-bitlocker-cve-2026-45585

إدارة مفاتيح استرداد BitLocker، وفتح الأقراص المشفرة، ومراقبة حالة التشفير باستخدام هذه الأداة الخفيفة لنظام Windows.

encryption-decryption-toolsvulnerability-analysisdata-recovery+1
منذ شهر واحد
walletool preview

walletool

GitHubqg5casz/walletool

Extracts cryptocurrency private keys and addresses from wallet.dat files for Bitcoin and Litecoin, enabling wallet recovery and forensic analysis.

password-crackingforensicsdata-recovery+2
525منذ 19 أيام
walletool preview

walletool

GitHubs4larie/walletool

أداة لاستخراج بيانات محافظ العملات الرقمية من ملفات wallet.dat.

password-crackingforensicsdata-recovery+2
17منذ 10 أشهر
foremost preview

foremost

GitHubkorczis/foremost

أداة استخراج ملفات تستعيد الملفات المحذوفة من صور الأقراص ومحركات الأقراص الأولية عبر مطابقة الرؤوس والتذييلات والبنى الداخلية باستخدام قواعد قابلة…

disk-forensicsforensicssteganography+2
380منذ 9 سنوات
scalpel preview

scalpel

GitHubsleuthkit/scalpel

أداة لنحت الملفات وفهرستها للتحليل الجنائي الرقمي، تستعيد الملفات من صور الأقراص استنادًا إلى مطابقة أنماط الترويسة/التذييل، والتعبيرات النمطية،…

disk-forensicssteganographydata-recovery+1
688منذ 5 سنوات
libewf preview

libewf

GitHublibyal/libewf

مكتبة C ومجموعة أدوات سطر أوامر للتعامل مع صور EWF الجنائية: التقاط، تصدير، تحقق، استرداد، وتركيب ملفات الأدلة بصيغتَي EnCase وSMART.

disk-forensicsforensicsdata-recovery+1
318منذ 16 أيام
libvshadow preview

libvshadow

GitHublibyal/libvshadow

مكتبة وأدوات للوصول إلى تنسيق Volume Shadow Snapshot (VSS)

disk-forensicsforensicsdata-recovery+2
119منذ 16 أيام
libqcow preview

libqcow

GitHublibyal/libqcow

مكتبة وأدوات للوصول إلى تنسيق صورة QEMU Copy-On-Write (QCOW)

disk-forensicsencryption-decryption-toolsdata-recovery+2
62منذ 3 أشهر
libvhdi preview

libvhdi

GitHublibyal/libvhdi

مكتبة وأدوات للوصول إلى تنسيق صورة القرص الثابت الافتراضي (VHD)

disk-forensicsforensicsdata-recovery+1
148منذ 16 أيام
libvmdk preview

libvmdk

GitHublibyal/libvmdk

مكتبة وأدوات للوصول إلى تنسيق VMware Virtual Disk (VMDK)

disk-forensicsdata-recoverydigital-forensics
187منذ 16 أيام
plaso preview

plaso

GitHublog2timeline/plaso

محرك فحوصات جنائية رقمية يحلل السجلات والملفات وأدلة النظام لبناء جداول زمنية فائقة (Super Timelines)، مما يتيح الربط الزمني للأحداث في التحقيقات.

disk-forensicsioc-managementforensics+5
2.2kمنذ 6س 53د
السابق12…9التالي