
 gvcoder09/nodpi4android
تطبيق وكيل (proxy) لأندرويد يتجاوز رقابة التفتيش العميق على الحزم (Deep Packet Inspection) عبر تجزئة حزم TLS ClientHello وإعادة كتابة إصدار TLS لاستعادة الوصول إلى مواقع HTTPS المحجوبة.

قل لا للحجب!



[!IMPORTANT] هذا المشروع هو نسخة متفرعة (fork) من المستودع https://github.com/theo0x0/nodpi ويتم تطويره بشكل مستقل. لا تخلطه مع https://github.com/raspabamos/nodpi !
[!NOTE] هذه النسخة مخصصة لأندرويد فقط. نسخة سطح المكتب متاحة هنا: https://github.com/GVCoder09/NoDPI
🌐 الموقع والتوثيق - دليل ونظرة عامة سهل الاستخدام
اقرأ هذا بلغات أخرى / Читайте на других языках
NoDPI4Android هو إضافة رسومية لـ NoDPI. صُمم هذا التطبيق للعمل على أجهزة أندرويد فقط، ونسخة Windows وLinux متاحة هنا
NoDPI هو أداة مصممة لتجاوز DPI (فحص الحزم العميق). ما هو DPI؟ DPI هي تقنية لفحص حزم الشبكة بناءً على محتواها لتنظيم وتصفية حركة المرور. غالبًا ما يستخدمها مزودو خدمة الإنترنت للرقابة وحجب الوصول إلى موارد وبروتوكولات ويب معينة. هدف هذا البرنامج هو "خداع" DPI عبر تعديل حزم الشبكة، رغم أن هذا الخداع في الواقع غالبًا ما يكون مجرد نتيجة لنقص الموارد الحاسوبية والوقت.
طُوّرت هذه الأداة في المقام الأول للمستخدمين الروس كبديل أبسط (لكنه أقل قوة) لأدوات مماثلة. في معظم الحالات، تؤدي المهمة على أكمل وجه؛ على وجه الخصوص، تتيح لك استخدام YouTube دون أي مشاكل.
لكن للأسف، لا يمكن ضمان الأداء المطلق لهذه الأداة. بعض المواقع، مثل YouTube، يسهل فتحها، بينما تتطلب مواقع أخرى، مثل Instagram.com أو Facebook.com، طرقًا مختلفة تمامًا لتجاوز الحجب، وهي غير مطبقة بعد في هذه الأداة نظرًا لانخفاض مستوى تعقيدها وصعوبتها. أحيانًا، قد يعتمد أداء مواقع معينة أيضًا على المزود - كيف يحجب الموقع وما الوسائل التقنية التي يستخدمها.
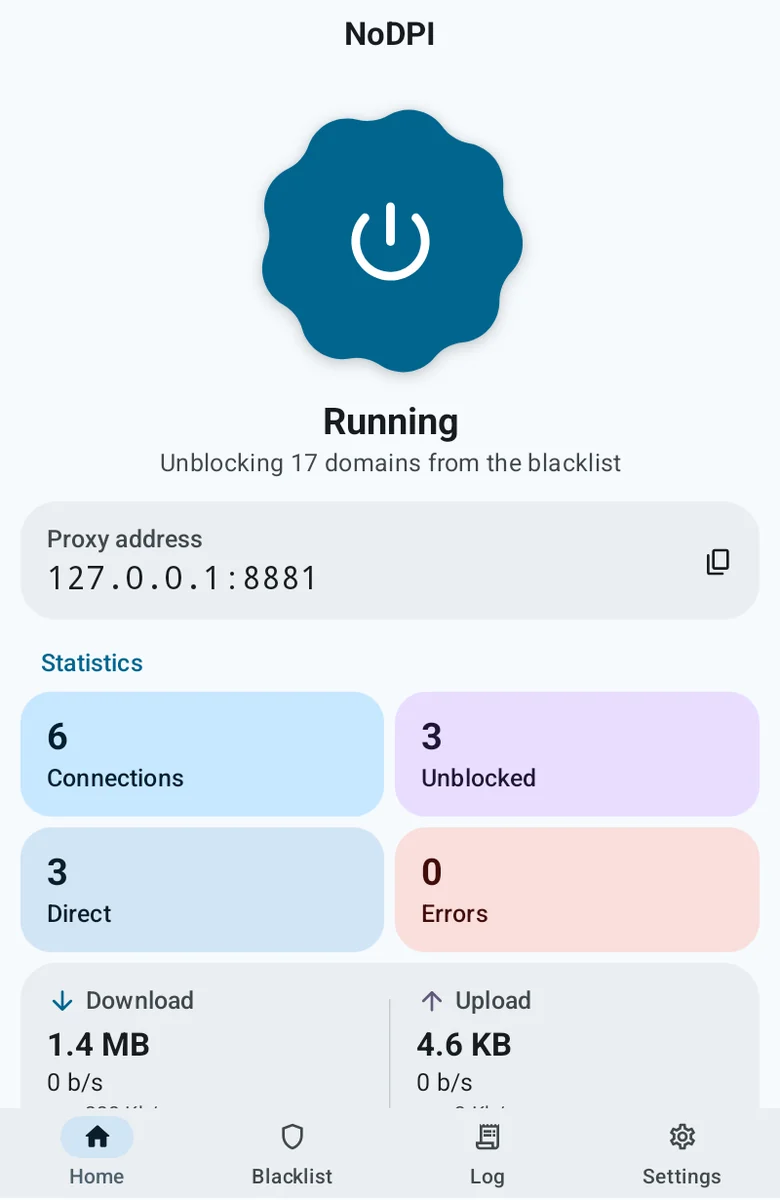
يشغّل NoDPI خادم وكيل على جهازك توجّه من خلاله حركة مرور http(s). يعترض البرنامج ClientHello لاتصالات الخروج ويجزّئها وفق الطريقة التالية:
تحتوي الحزمة على حقل يحمل سجل SNI. تُقسَّم رسالة ClientHello إلى عدة سجلات TLS: الجزء الذي يسبق SNI، والجزء الذي يحتوي على SNI (حرفًا بحرف)، والجزء الذي يلي SNI. يُضاف إلى كل من هذه الأجزاء ترويسة تشير إلى نوع ClientHello. ما لم تكن معالجة الحزم خارج الترتيب (disordering) معطّلة، يُرسَل أول هذه الأجزاء بقيمة TTL=1، مما يؤدي إلى إسقاطه من قبل أقرب جهاز شبكة. ونتيجة لذلك، يفشل نظام DPI (التفتيش العميق للحزم) في تحديد النطاق الذي يُنشأ الاتصال من أجله ويسمح للاتصال بالمتابعة. ثم يعيد نظام التشغيل إرسال الجزء الأول بقيمة TTL قياسية.
كما يُستبدَل إصدار TLS بالإصدار 1.3، وهو الأحدث (لكن هذا لا يعني أن بياناتك تبدأ في الانتقال وفقًا لمواصفات هذا الإصدار). كل هذا مجتمعًا يتيح لك تجاوز الحظر.
[!NOTE] تُرسَل المواقع المستضافة على Cloudflare دون تجزئة. يتعامل DPI مع الاتصالات بـ Cloudflare بشكل مختلف: يُسقَط النطاق المحظور حتى عند تجزئته، ويُجمَّد الاتصال الذي لم يتمكن DPI من قراءة نطاقه بعد أول ~16 كيلوبايت. لا يمكن للتجزئة إلغاء حظر هذه المواقع، بل تكسر فقط المواقع المسموح بها.
[!IMPORTANT] يعمل NoDPI فقط مع حركة مرور HTTPS. يمكنه أيضًا استقبال حركة مرور HTTP، لكن ذلك لأغراض التوافق فقط - فالمواقع التي تعمل عبر هذا البروتوكول القديم لا تخضع عمليًا لإلغاء الحظر، ويقوم البرنامج ببساطة بإرسال حركة المرور إلى المرسل إليه.
لا يجمع NoDPI أي بيانات عنك ولا يرسلها، ولا يستخدم أي برامج خارجية، ولا يتدخل في عمليات النظام، ولا يتطلب صلاحيات الجذر للعمل.
التطبيق مكتوب بلغة Kotlin باستخدام Jetpack Compose (Material 3 Expressive). يعمل الوكيل في خدمة أمامية ويمكن تشغيله وإيقافه من بلاطة الإعدادات السريعة.
اعتبارًا من أكتوبر 2026، لا يمكن إلغاء حظر الخدمات والمواقع التالية باستخدام NoDPI:
جميع المواقع المحظورة بعنوان IP غير متاحة أيضًا.
يتطلب التطبيق Android 7.0 أو أحدث. يستخدم التطبيق أيضًا إذن إرسال الإشعارات. للتشغيل الصحيح لخدمة الوكيل، يُوصى بتعطيل تحسين استهلاك الطاقة في إعدادات النظام الخاصة بالتطبيق
[!WARNING] باستخدامك لهذا البرنامج بأي شكل من الأشكال أو توزيعه، فإنك تقبل شروط الاستخدام وإخلاء المسؤولية التالية






