Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
BogusMips — تحليلات جنائية لتفكيك وإعادة تجميع وهندسة عكسية وتدقيق تطبيقات Android | Kitploit
أدوات/GitHubGitHub/jankammerath/bogusmips
أمان أندرويدالتقاط وتحليل الحزمالتحليل الثابتالتحليل الديناميكي (عزل)بروكسيات الويب والاعتراضاختبار اختراق تطبيقات الجوالالهندسة العكسيةالتحقيق الجنائي الرقميأمن الجوالتحليل الملفات الثنائيةالهندسة العكسية بمساعدة الذكاء الاصطناعي
463منذ 4 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
GitHubjankammerath/bogusmips

BogusMips

تحليلات جنائية لتفكيك وإعادة تجميع وهندسة عكسية وتدقيق تطبيقات Android

عرض المستودع

BogusMips

GitHub Sponsor

BogusMips مكتوب بلغة Rust ويسمح بإجراء تحليلات حول مدى إمكانية تفكيك تطبيق Android الخاص بك. يتيح لك فتح ملف *.apk أو *.xapk الخاص بتطبيقك لمعرفة مدى إمكانية تفكيك تطبيقك.


Download BogusMips for Windows x64
Download BogusMips for Windows ARM64
Download BogusMips for macOS
جميع الإصدارات وسجلات التغييرات

Source Code and Resources extracted with BogusMips Disassembler

الميزات

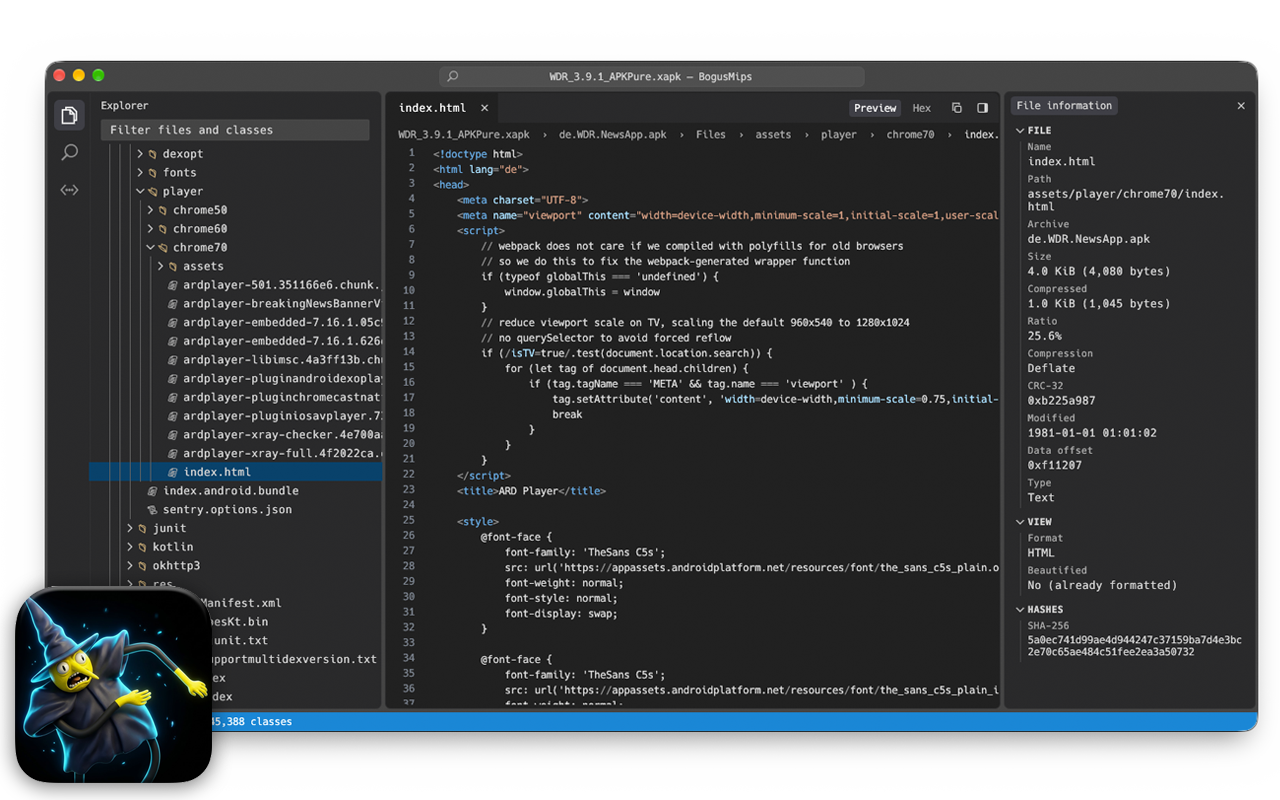
  • واجهة بنمط VS Code (ألوان Dark+): بطاقة شريط جانبي تحتوي على عرضَي Explorer وSearch، ومحرر يحتوي على تبويب وbreadcrumbs، ولوحة معلومات ملف وشريط حالة. توجد قائمتا File وView في شريط قوائم macOS، وفي شريط قوائم النافذة على Windows.
  • افتح ملف *.apk أو *.xapk عبر File → Open… (⌘O / Ctrl+O)، أو بإسقاطه على النافذة، أو كوسيط سطر أوامر.
  • يسار: شجرة الحزمة
    • Source code: كل صنف من جميع ملفات classes*.dex، مجمّعة حسب حزمة Java ومفككة إلى smali.
    • Resources: يتم فك ترميز resources.arsc إلى ملفات res/values*/*.xml التي جُمّع منها (strings، colors، dimens، styles، attrs، arrays، plurals، …) بالإضافة إلى public.xml الذي يحتوي على كل معرّف مورد.
    • Files: كل إدخال في الأرشيف.
    • تعرض حزم XAPK كل APK محتوى (APKs الأساسية والمنفصلة) بشكل منفصل.
    • مربع التصفية (⌘F) والتنقل بلوحة المفاتيح باستخدام مفاتيح الأسهم.
    • انقر بزر الفأرة الأيمن على عنصر (أو File → Export…، ⌘E) لتصديره: الملفات كما هي مخزّنة في الحزمة، أو كما هي معروضة (XML ثنائي مفكوك الترميز، نص منسّق)؛ الأصناف كـ .smali؛ ملفات الموارد المولّدة كـ XML؛ ملفات APK المحتواة في XAPK كـ .apk.
  • Search (⇧⌘F): يبحث في محتويات جميع الأصناف (smali)، والملفات النصية، وXML المفكوك الترميز، وملفات الموارد المولّدة، مع خيارات match case / whole word / regular expression. النقر على نتيجة يفتحها في المحرر عند التطابق المميّز. يُبنى فهرس البحث في الخلفية عند أول بحث.
  • الوسط: محتوى العنصر المحدد
    • تُعرض الأصناف كـ smali (مخرجات متوافقة مع baksmali).
    • يتم فك ترميز XML الثنائي (AndroidManifest.xml، res/**/*.xml). تُحلّ مراجع الموارد إلى أسمائها (@string/app_name، @android:style/Theme)، وقيم السمات إلى أسمائها الرمزية (protectionLevel="signature").
    • تُعرض الصور كمعاينة، ويُعرض النص كنص، وكل ما عدا ذلك كـ hex dump.
    • يتم تنسيق JSON المصغّر، وJavaScript (بما في ذلك حزم React Native)، وCSS، وHTML، وXML تلقائيًا، مع تمييز الصياغة. يتم تغيير المسافات البيضاء فقط؛ يعرض Original الملف كما هو مخزّن.
    • يتوفر عرض hex لأي ملف.
  • يمين: AI Agent (⇧⌘A) ومعلومات ملف قابلة للطي (⌘I):
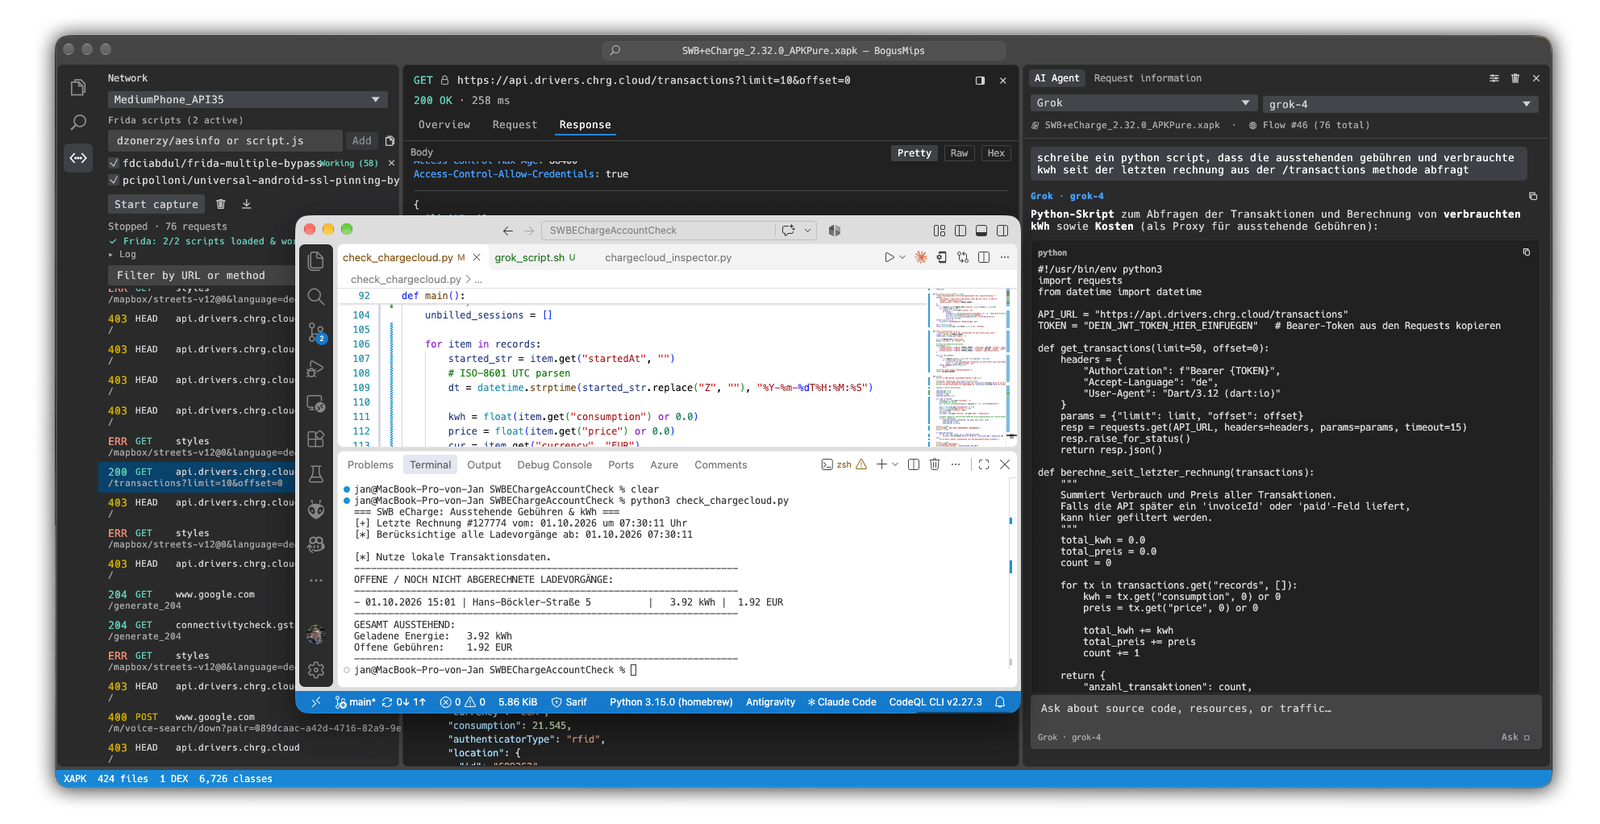
    • AI Agent: وجّه مطالبة إلى وكيل AI حول شفرة smali المفككة، وملفات الموارد المفكوكة الترميز (قيم AndroidManifest.xml، resources.arsc)، وحركة مرور الشبكة HTTP/HTTPS الملتقطة. قابل للتهيئة مع Grok (xAI)، أو Gemini (Google)، أو Claude (Anthropic)، أو OpenAI (ChatGPT)، أو أي نقطة نهاية مخصصة متوافقة مع OpenAI (مثل Ollama، OpenRouter). يمتلك الوكيل أدوات مدمجة (search_package، list_nodes، read_node، list_network_flows، inspect_network_flow) للبحث وقراءة الأصناف والموارد وتدفقات الشبكة الملتقطة بشكل مستقل.
    • File / Request information: الحجم، والضغط، وCRC، وSHA-256، وتفاصيل ترويسة DEX، وتفاصيل الصنف، وملخص manifest، والأذونات، وأي شذوذات موجودة.

Grok writing Python script based on network capture

Network

عرض Network (⇧⌘N) هو أداة التقاط حركة مرور مبسّطة شبيهة بـ Postman. يبدأ محاكي Android (AVD)، ويوجّه حركة مرور الضيف عبر وكيل man-in-the-middle مدمج، ويثبّت ملف APK/XAPK المفتوح، ويشغّله، ويلتقط طلبات HTTP وHTTPS الخاصة به مباشرةً. تظهر الطلبات الملتقطة في قائمة على اليسار؛ ويؤدي تحديد أحدها إلى عرض طلبه/استجابته الكاملة (الترويسات والجسم، pretty / raw / hex) في المحرر، مع تفاصيل التوقيت والاتصال في لوحة المعلومات.
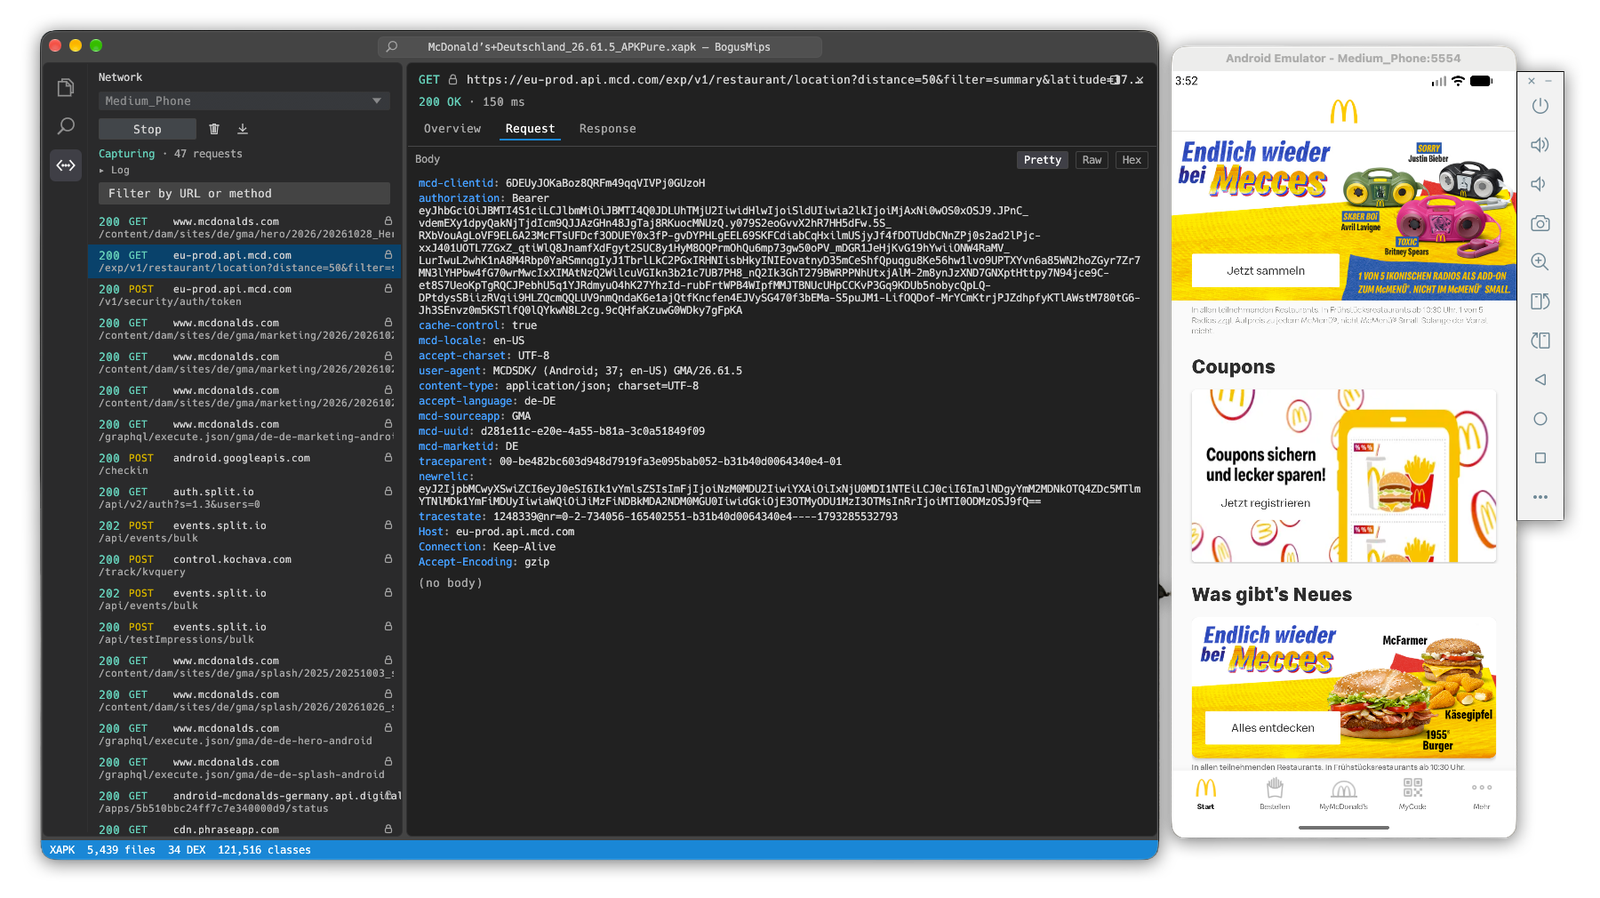
App network traffic analysis

يتطلب فك تشفير HTTPS الكامل صورة محاكي قابلة للجذر (google_apis / aosp_atd، وليس google_apis_playstore)، لأن شهادة CA الخاصة بالوكيل يجب تثبيتها كمرساة ثقة على مستوى النظام. عند البدء، يفعّل BogusMips الأمر adb root ويثبّت شهادة CA التي يولّدها (شهادة CA قصيرة العمر لكل جلسة، بصيغة PEM) في مخازن الثقة الخاصة بالنظام وConscrypt (APEX). على Android 14+ (API 34+)، توجد هذه المخازن داخل مساحات أسماء تركيب (mount namespaces) لكل عملية على حدة، لذا تُوضع شهادة CA في دليل overlay — مع إعادة تصنيفها بسياق SELinux المسمّى system_security_cacerts_file (سواء الملفات والدليل، وإلا فسيُرفض وصول التطبيقات) — وتُركّب (bind-mount) فوق المخازن في مساحة اسم التركيب الخاصة بكل عملية عبر nsenter. يُثبّت التطبيق المستهدف ويُشغّل بعد ذلك، فيتفرّع من جديد ويُفكّ تشفير HTTPS الخاص به عبر مخزن الثقة النظامي. الشهادات الورقية (leaf certificates) لكل مضيف قصيرة العمر وتُرسل دون شهادة CA في السلسلة، لإرضاء العملاء الذين يفرضون الحد الأقصى البالغ 398 يومًا لصلاحية الشهادة.

تحذيرات — ما لا يمكن فك تشفيره:

  • Chrome وتطبيقات WebView / المبنية على Chromium. يتحقق Chromium الحديث (متصفح Chrome، وAndroid System WebView، ومكتبة الشبكات Cronet) من شهادات الخادم باستخدام Chrome Root Store، الذي يتجاهل شهادات CA النظامية المثبّتة من المستخدم أو المسؤول. تُظهر هذه التطبيقات ERR_CERT_AUTHORITY_INVALID؛ ويصل مرورها إلى الوكيل لكن يُرفض مصافحة TLS. العديد من التطبيقات الهجينة (Cordova/Capacitor/Ionic) تُعرض داخل WebView وتندرج ضمن هذه الفئة.
  • التطبيقات التي تستخدم تثبيت الشهادات (certificate pinning)، والتي تقبل فقط شهادة معروفة محددة.
  • خدمات Google الخاصة (مرور Play Services / GMS إلى *.google.com)، والتي تتطلب إضافةً إلى ذلك Certificate Transparency.

ما يُفكّ تشفيره: التطبيقات التي تستخدم مخزن الثقة النظامي في Android — HttpURLConnection وOkHttp/Retrofit وConscrypt ومعظم الشبكات الأصلية (native). (عمليات النظام المخزّنة قيد التشغيل بالفعل لا يُعاد تفرّعها، لذا قد تستمر في إظهار أخطاء مرساة الثقة حتى إعادة التشغيل؛ وهذا لا يؤثر على التطبيق المستهدف المشغّل.)

تنزيل الأداة