
artillery
 trustedsec/artillery
أداة مفتوحة المصدر لفريق الدفاع الأزرق تحمي أنظمة Linux وWindows باستخدام أساليب متعددة للدفاع والكشف على مستوى المضيف والشبكة.
defensive-toolsioc-managementnetwork-security+5
339
trustedsec/artilleryأداة مفتوحة المصدر لفريق الدفاع الأزرق تحمي أنظمة Linux وWindows باستخدام أساليب متعددة للدفاع والكشف على مستوى المضيف والشبكة.
 g0dse11/detecttrace
أداة هندسة كشف مفتوحة المصدر تتبع عمليات الكشف الأمني من البداية إلى النهاية وتحدد أول مرحلة فاشلة.
 rbidou/pyrasp
حماية التطبيقات في وقت التشغيل لخوادم الويب بلغة Python والدوال بدون خادم وخوادم MCP، مع اكتشاف الهجمات وحقن الأوامر النصية وتسريبات البيانات دون…
 gopasteverything/gpewebdefender
مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.

 ndaal_open_source/ndaal_public_auditd
مجموعة قواعد Linux Auditd وفق أفضل الممارسات مع 14,956 قاعدة مرتبطة بـ MITRE ATT&CK، ودور نشر Ansible، وأدوات lint/test لمراقبة الأمان وتدقيق…
 liuz233/harde
بحثي كود لـ HARDE، وهو إطار عمل للوكلاء يقوم بفحص وتحسين المكونات بشكل تكيفي للكشف عن المخاطر وقت التشغيل والتحكم في التنفيذ عبر معايير سلامة الوكلاء.
 microlaser/dns_watchdog_windows2
سكربت PowerShell يراقب حركة DNS في Windows عبر pktmon للكشف عن التسميم والانتحال واستجابات خادم الحلول المارق وتغييرات MAC للبوابة، مع تسجيل…
 haidang-infosec/phantom-grid
نظام دفاع نشط مدعوم بـ eBPF يحوّل خادم Linux الخاص بك إلى فخ عسل خادع. يتميز بإعادة توجيه حركة المرور الشفافة، وانتحال بصمة نظام التشغيل، ومنع تسرب…
 joseluispino/hardstop
Reference implementation for "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 pushkarreddyy/radioguard
خدمة فرعية للدفاع الخلوي بثقة صفرية لأندرويد (كشف IMSI-Catcher و2G SMS Blaster و4G aLTEr والتوجيه الآمن)
 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
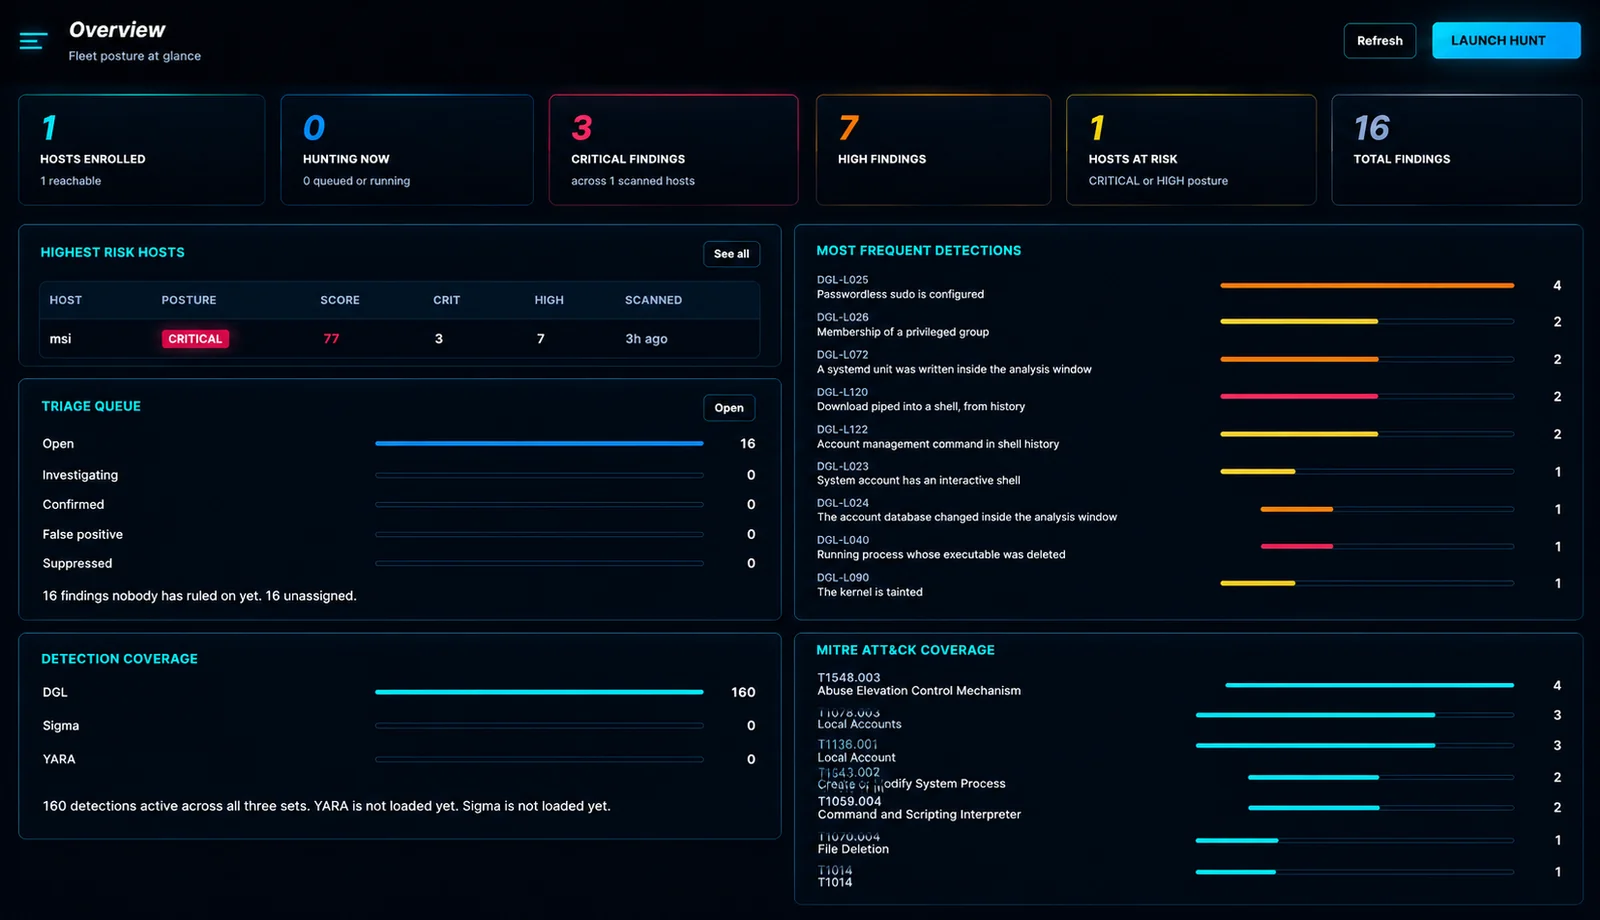 douglas-042/douglas-042-hq
وحدة تحكم مركزية لمجمعات Douglas-042 HEADQUARTERS. تمسح أسطولاً، وتربط النتائج عبر المضيفين، وتدير موجزات IOC وتسليم SIEM من مكان واحد.
 bombinisecurity/bombini
وكيل مراقبة أمنية وعزل (Sandboxing) بتقنية eBPF مبني على Aya
 ivankovic/stop-bots
أتمتة إيقاف الروبوتات الضارة من الوصول إلى خادمك
 falconforceteam/falcondash
لوحة معلومات Azure workbook تعرض وتحلل مقاييس أداء الكشف، مما يساعد فرق الأمن على قياس قواعد الكشف الخاصة بها والحفاظ عليها بشكل استباقي.
 sonitbahl/sshintel
مستودع SSH وهمي مستقل لالتقاط تفاعلات المهاجمين وتحويلها إلى استخبارات أمنية منظمة.
 safeagent-beihang/clawguard
أداة أمنية متخصصة للوكلاء الذكاء الاصطناعي في المؤسسات، توفر تدقيقًا قبل التشغيل، وتقوية الإعدادات، وكشف التهديدات في وقت التشغيل، ودفاعًا نشطًا ضد…
 duggytuxy/syswarden
منسّق أمان Linux محلي المضيف يفرض سياسة nftables مع بيانات HIDS/HIPS، وخلاصات استخبارات تهديدات محدودة، وتحليل سجلات WAAP خارج النطاق، وتوافر عالٍ…