
 kavryxdev-group/enterprise-abac-gateway
وكيل عكسي بثقة صفرية وبوابة تفويض ABAC بلغة Go مع تقييم سياسات OPA مضمّن وإبطال موزّع للرموز.


وكيل عكسي عالي الأداء وبوابة تفويض ببنية الثقة الصفرية مبنية بلغة Go مع محرك Open Policy Agent (OPA) مضمّن، وزمن استجابة للقرارات أقل من 5 مللي ثانية، وإبطال موزّع للرموز في الوقت الفعلي عبر Redis Pub/Sub، وتسجيل تدقيق تشفيري يكشف أي تلاعب.
تتطلب المنصات السحابية الأصلية ومتعددة المستأجرين الحديثة نماذج تفويض أكثر دقة بكثير من التحكم الثابت في الوصول القائم على الأدوار (RBAC). في البيئات عالية الضمان، يجب أن يجمع التفويض ديناميكيًا بين هوية مقدم الطلب (الذات)، والإجراء الذي يسعى لتنفيذه (الإجراء)، وتصنيف البيانات المنطبق (المورد)، والسياق التشغيلي في الوقت الفعلي (البيئة).
تعمل بوابة ABAC للمؤسسات ذات التحكم الدقيق كنقطة إنفاذ سياسات (PEP) ونقطة قرار سياسات (PDP) مركزية تتقدم الخدمات المصغرة الخلفية. صُممت للامتثال لـ NIST SP 800-162 (ABAC)، وNIST SP 800-207 (بنية الثقة الصفرية)، وRFC 7519 (رموز JSON Web)، وهي تقضي على زمن استجابة التفويض عبر تجميع سياسات Rego مباشرةً في مساحة ذاكرة عملية Go، متجنبةً قفزات الشبكة خارج العملية مع الحفاظ على الاتساق الموزّع عبر نسخ العنقود.
ALLOW / DENY) في سلسلة تجزئة SHA-256 للإضافة فقط ($\text{Hash}n = \text{SHA-256}(\text{Hash}{n-1} + \text{Snapshot}_n)$) تُحفظ بشكل غير متزامن في PostgreSQL لمسارات تدقيق SOC 2 Type II وISO 27001.تُقسَّم البوابة إلى مستوى بيانات فائق خفض الكمون (وكيل عكسي HTTP ومحرك PDP داخل الذاكرة)، ومستوى تحكم معزول (واجهة برمجة تطبيقات إدارية لإدارة السياسات والإلغاء)، وطبقات حالة واستمرارية مرنة (Redis 7 وPostgreSQL 16).
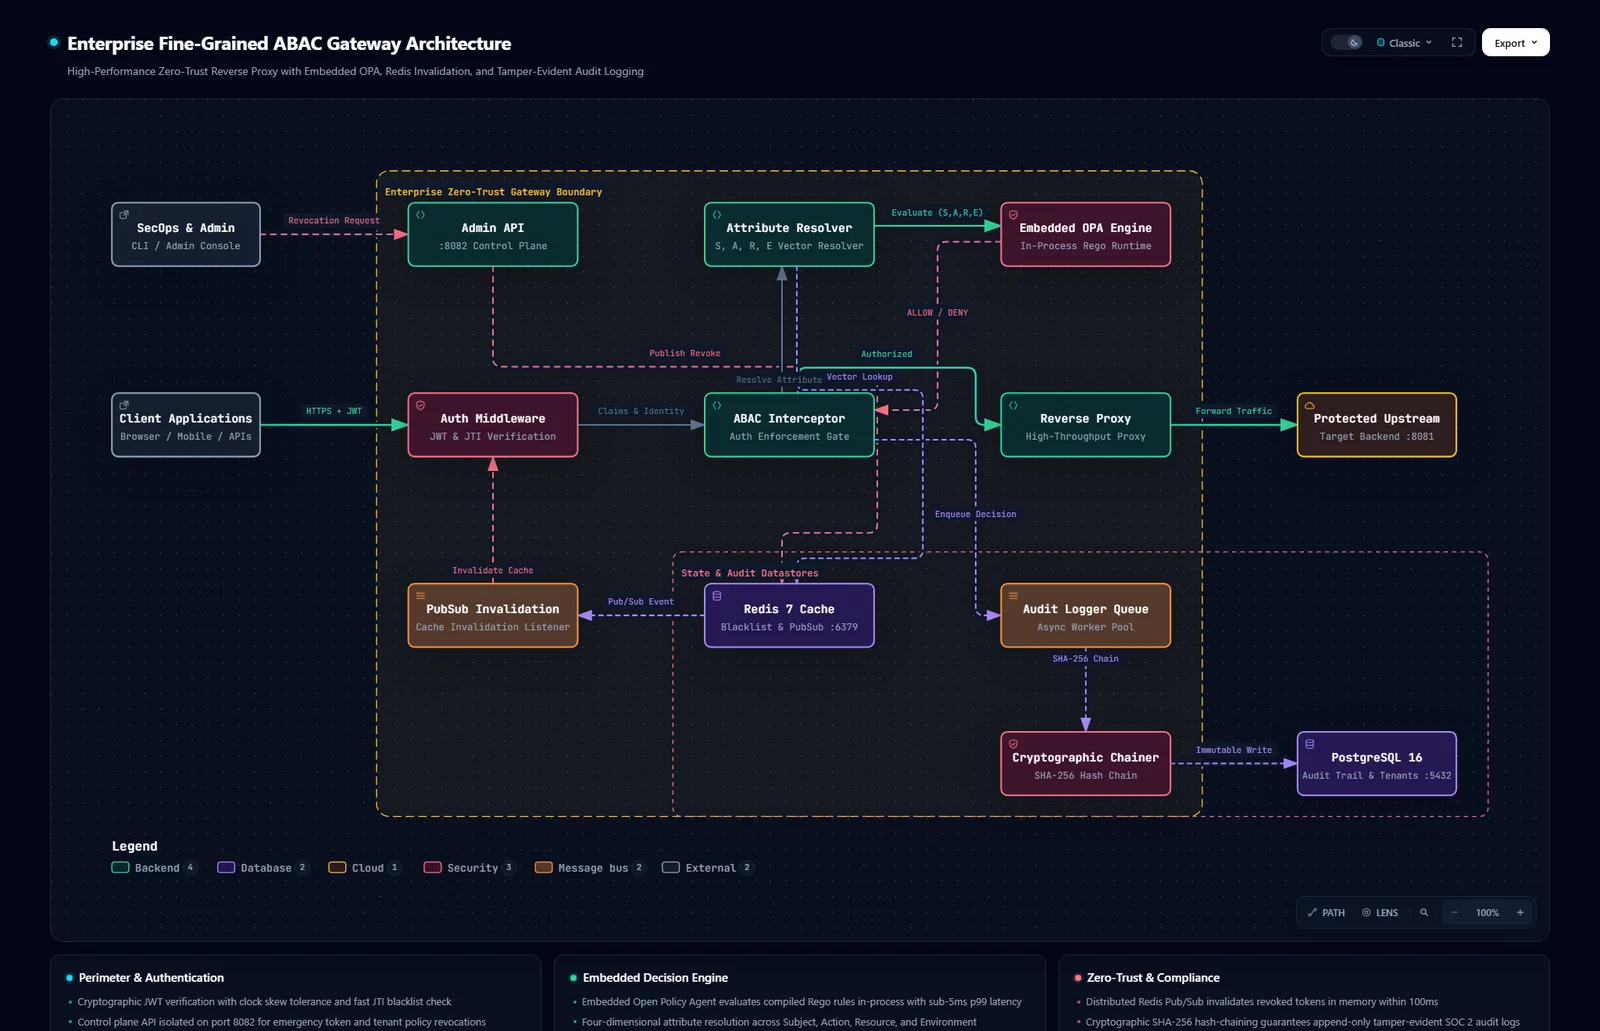
الشكل 1: مخطط معماري عالي المستوى للنظام تم إنشاؤه باستخدام Archify.
👉 🔍 انقر هنا لفتح مخطط Archify التفاعلي (يدعم السمات الداكنة/الفاتحة، والعقد القابلة للنقر، والفحص العميق للمكونات)
graph TD
    subgraph Clients["Perimeter & External Consumers"]
        ClientApp["Client Applications (SPA / Mobile / Microservices)"]
        SecOps["SecOps & Admin Console"]
    end

    subgraph DataPlane["Enterprise Zero-Trust Gateway (:8080)"]
        direction TB
        AuthMid["Auth Middleware (JWT, JTI, Leeway)"]
        PEP["ABAC Interceptor (PEP Gate)"]
        Resolver["Attribute Resolver (S, A, R, E)"]
        OPA["Embedded OPA Engine (Rego Runtime)"]
        Proxy["Reverse Proxy (httputil)"]
        PubSubLis["PubSub Invalidation Listener"]
        AuditLog["Non-Blocking Audit Logger"]
        HashChain["SHA-256 Cryptographic Chainer"]
    end

    subgraph ControlPlane["Control Plane (:8082)"]
        AdminAPI["Admin API (Revocations & Health)"]
    end

    subgraph StateTier["Distributed State & Persistence"]
        Redis["Redis 7 (Vector Cache & Blacklist :6380)"]
        Postgres["PostgreSQL 16 (Ledger & Tenant DB :5433)"]
    end

    subgraph UpstreamTier["Target Services"]
        Upstream["Protected Upstream API (:8081)"]
    end

    ClientApp -->|"HTTPS + Bearer JWT"| AuthMid
    SecOps -->|"Admin Key Auth"| AdminAPI
    AdminAPI -->|"Publish JTI Revocation"| Redis
    Redis -.->|"Pub/Sub Channel (<=100ms)"| PubSubLis
    PubSubLis -->|"Invalidate Local LRU"| AuthMid

    AuthMid -->|"Verified Identity Claims"| PEP
    PEP -->|"Build Evaluation Context"| Resolver
    Resolver -.->|"Query Vectors"| Redis
    Resolver -->|"Vector (S, A, R, E)"| OPA
    OPA -->|"ALLOW / DENY (<5ms SLA)"| PEP

    PEP -->|"Authorized Traffic"| Proxy
    Proxy -->|"Reverse Proxy Forward"| Upstream
    PEP -.->|"Async Decision Record"| AuditLog
    AuditLog -->|"Hash Chain Generation"| HashChain
    HashChain -->|"Append-Only Immutable Write"| Postgres

