
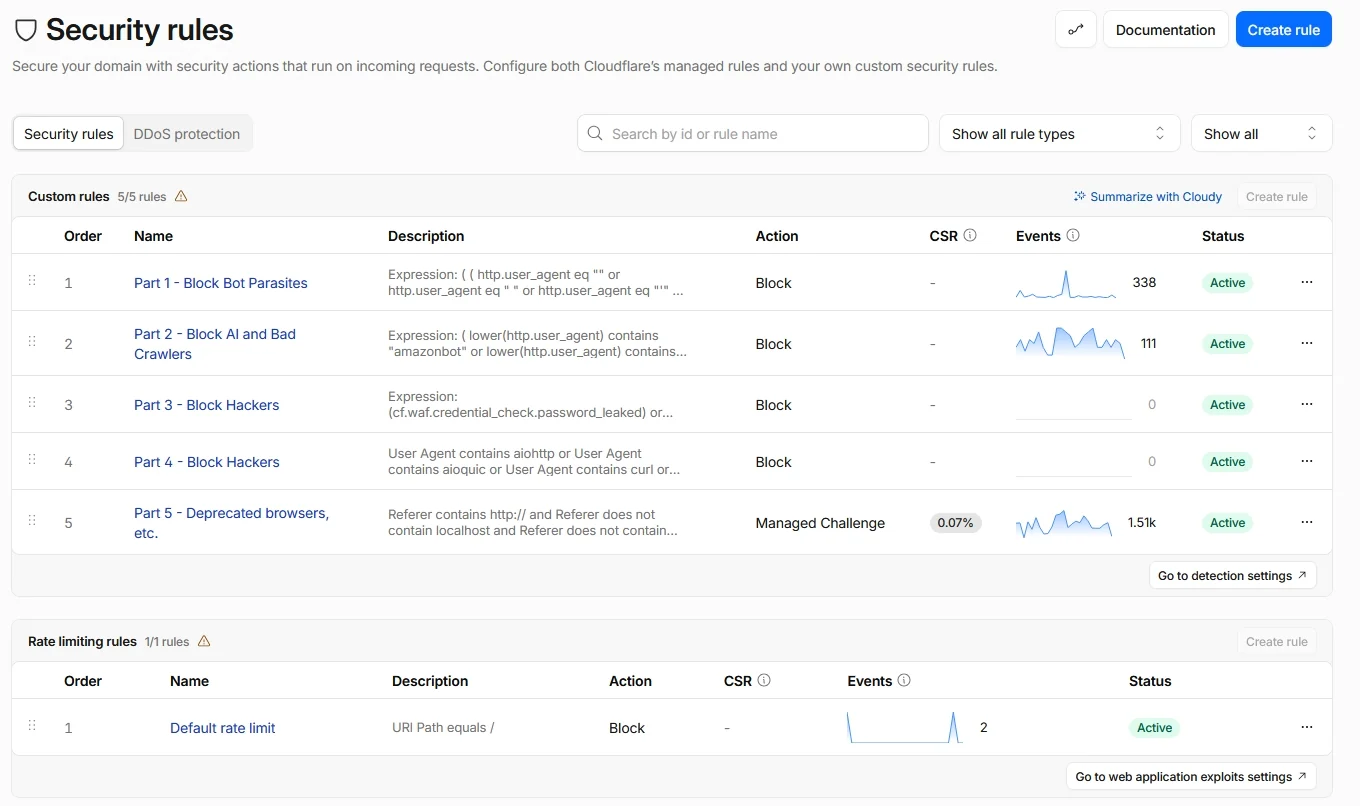
cloudflare-security-art
 buybitart/cloudflare-security-art
قواعد الأمان لخطة Cloudflare المجانية (نهج Zero Trust) للمواقع الصغيرة
defensive-toolsconfiguration-auditingwaf-bypass+5
224
buybitart/cloudflare-security-artقواعد الأمان لخطة Cloudflare المجانية (نهج Zero Trust) للمواقع الصغيرة
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 mmarting/unwaf
أداة Go تكتشف بشكل سلبي عنوان IP الأصلي الحقيقي خلف WAF/CDN باستخدام مصادر OSINT متعددة، ثم تتحقق من المرشحين عبر تشابه HTML، وبصمات شهادات SSL،…
 ammarion/waf-detector
🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…
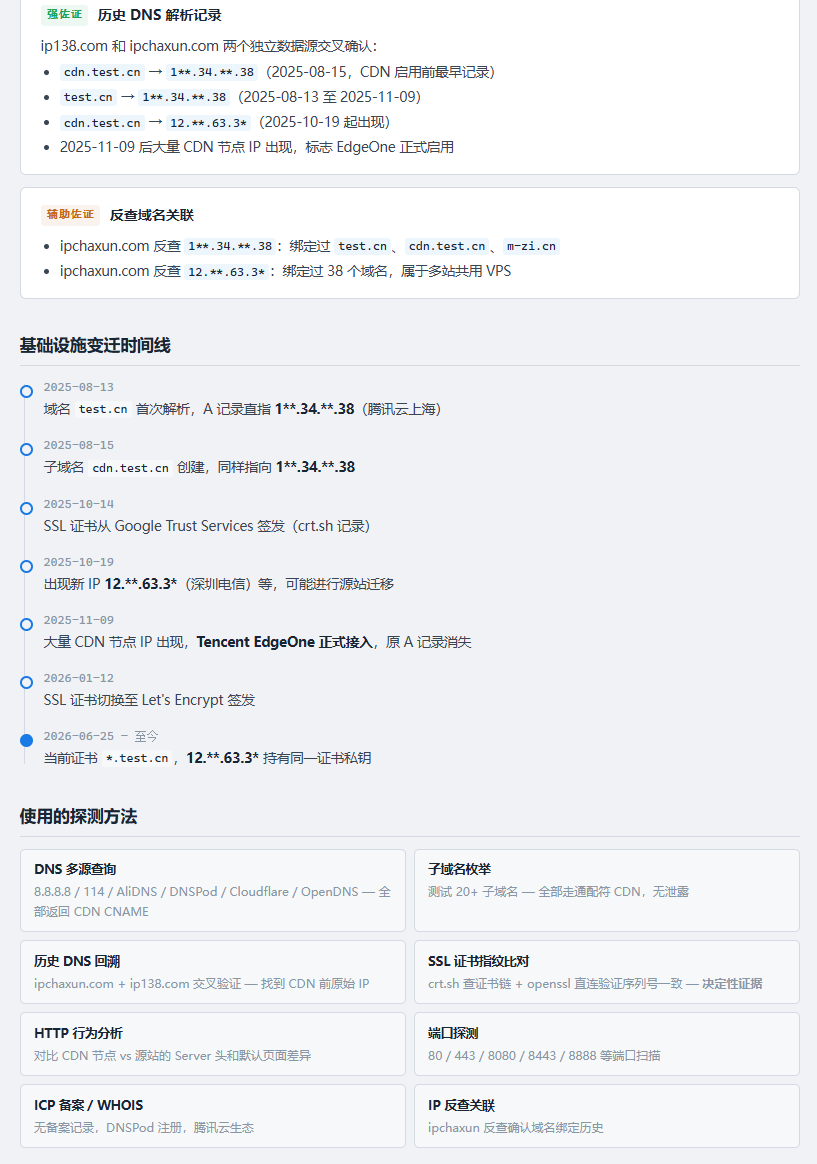 0xshe/fuck-cdn
مهارة اكتشاف عنوان IP الأصلي لـ CDN بشكل آلي لـ Claude Code تشغّل أكثر من 40 طريقة OSINT مرتبة حسب الأولوية، وتتحقق من صحة المرشحين بشكل متقاطع عبر…
 anonmoty/xxstrike
XSStrike هو ماسح ضوئي لثغرات XSS مع ميزات مخصصة. يكتشف ثغرات XSS في تطبيقات الويب.
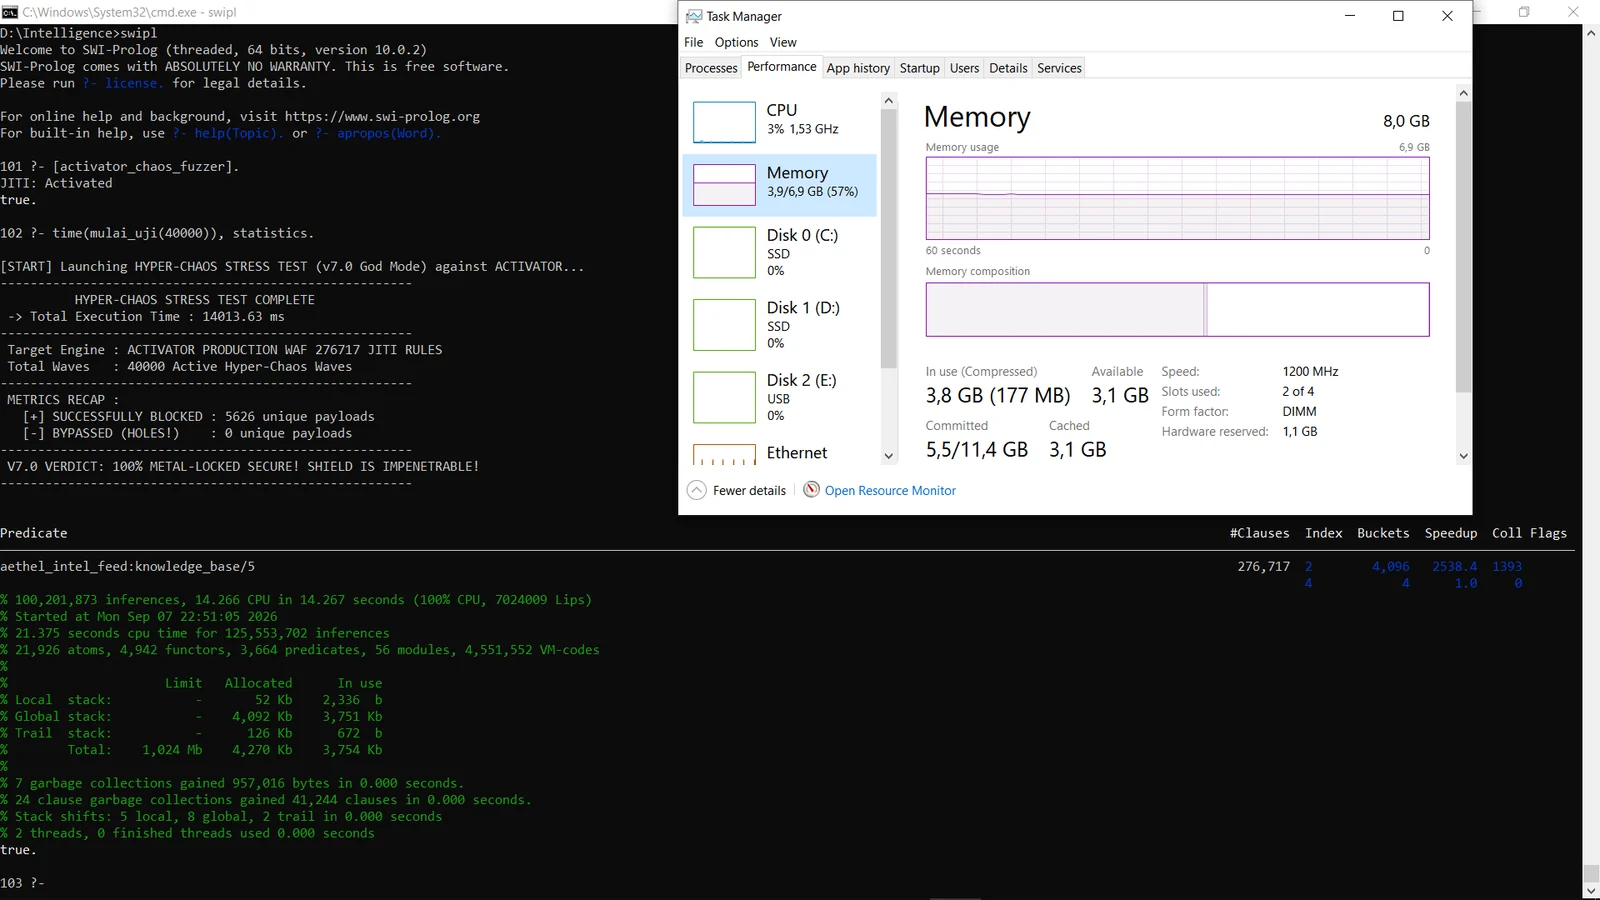 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 wi3memake/react2shell-scanner
أداة إطار عمل لتقييم الأمان عبر سطر الأوامر لتطبيقات React وNext.js، تقوم بتحليل مكونات خادم React (React Server Components) بحثًا عن الأخطاء في…
 qassam-315/cve-2026-23918-elite-auditor
نص استطلاع متقدم لتدقيق حزمة HTTP/2 الخاصة بـ Apache ضد تلف الذاكرة (CVE-2026-23918). يتضمن فرض بروتوكول ALPN ولوحة معلومات أحادية اللون للاستخبارات.…
 robrankin/cve-2021-44228-waf-tests
اختبار حماية جدار الحماية لتطبيقات الويب (WAF) ضد ثغرة CVE-2021-44228 Log4Shell
 manishkanyal/log4j-scanner
ماسح ثغرات Log4j يُستخدم لتحديد الثغرة CVE-2021-44228 و CVE_2021_45046
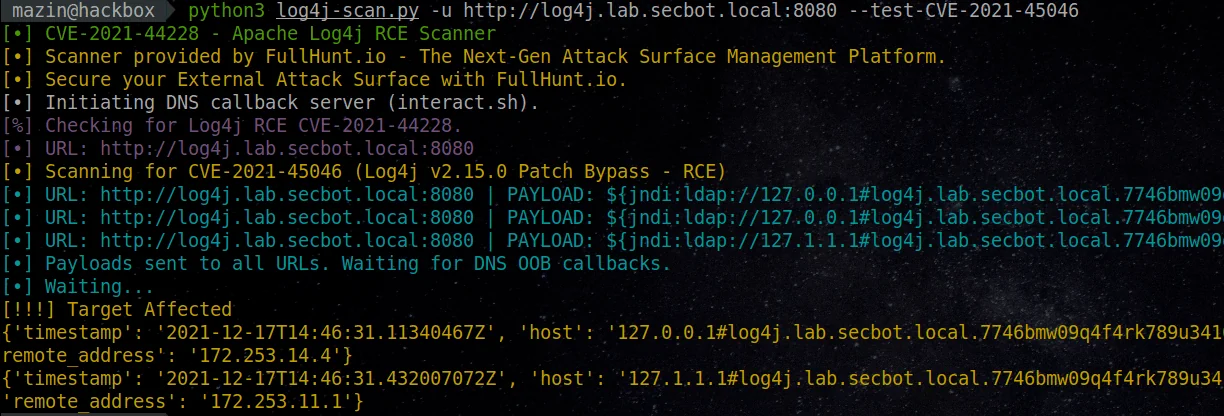 ananya-0306/log-4j-scanner
ماسح آلي بالكامل، دقيق وشامل للعثور على ثغرة log4j RCE CVE-2021-44228
 ultrafunkamsterdam/undetected-chromedriver
Selenium Chromedriver مخصص | صفر إعدادات | يتجاوز جميع أنظمة مكافحة البوتات (مثل Distil / Imperva / Datadadome / CloudFlare IUAM)
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
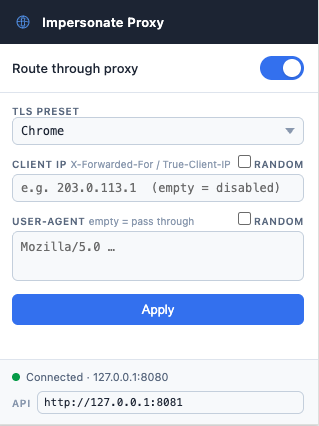 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
 c00ln3t/log4shellauditor
وكيل Go مستقل وتأملي للتدقيق الأمني لكامل دورة الحياة، وتجاوز WAF، والتحقق خارج النطاق (OOB) عبر LDAP، والمعالجة الذاتية (التصحيح التلقائي)، وتقارير…
 sleeyax/burp-awesome-tls
امتداد Burp للتحايل على بصمة TLS. تجاوز WAF وانتحل صفة أي متصفح.