
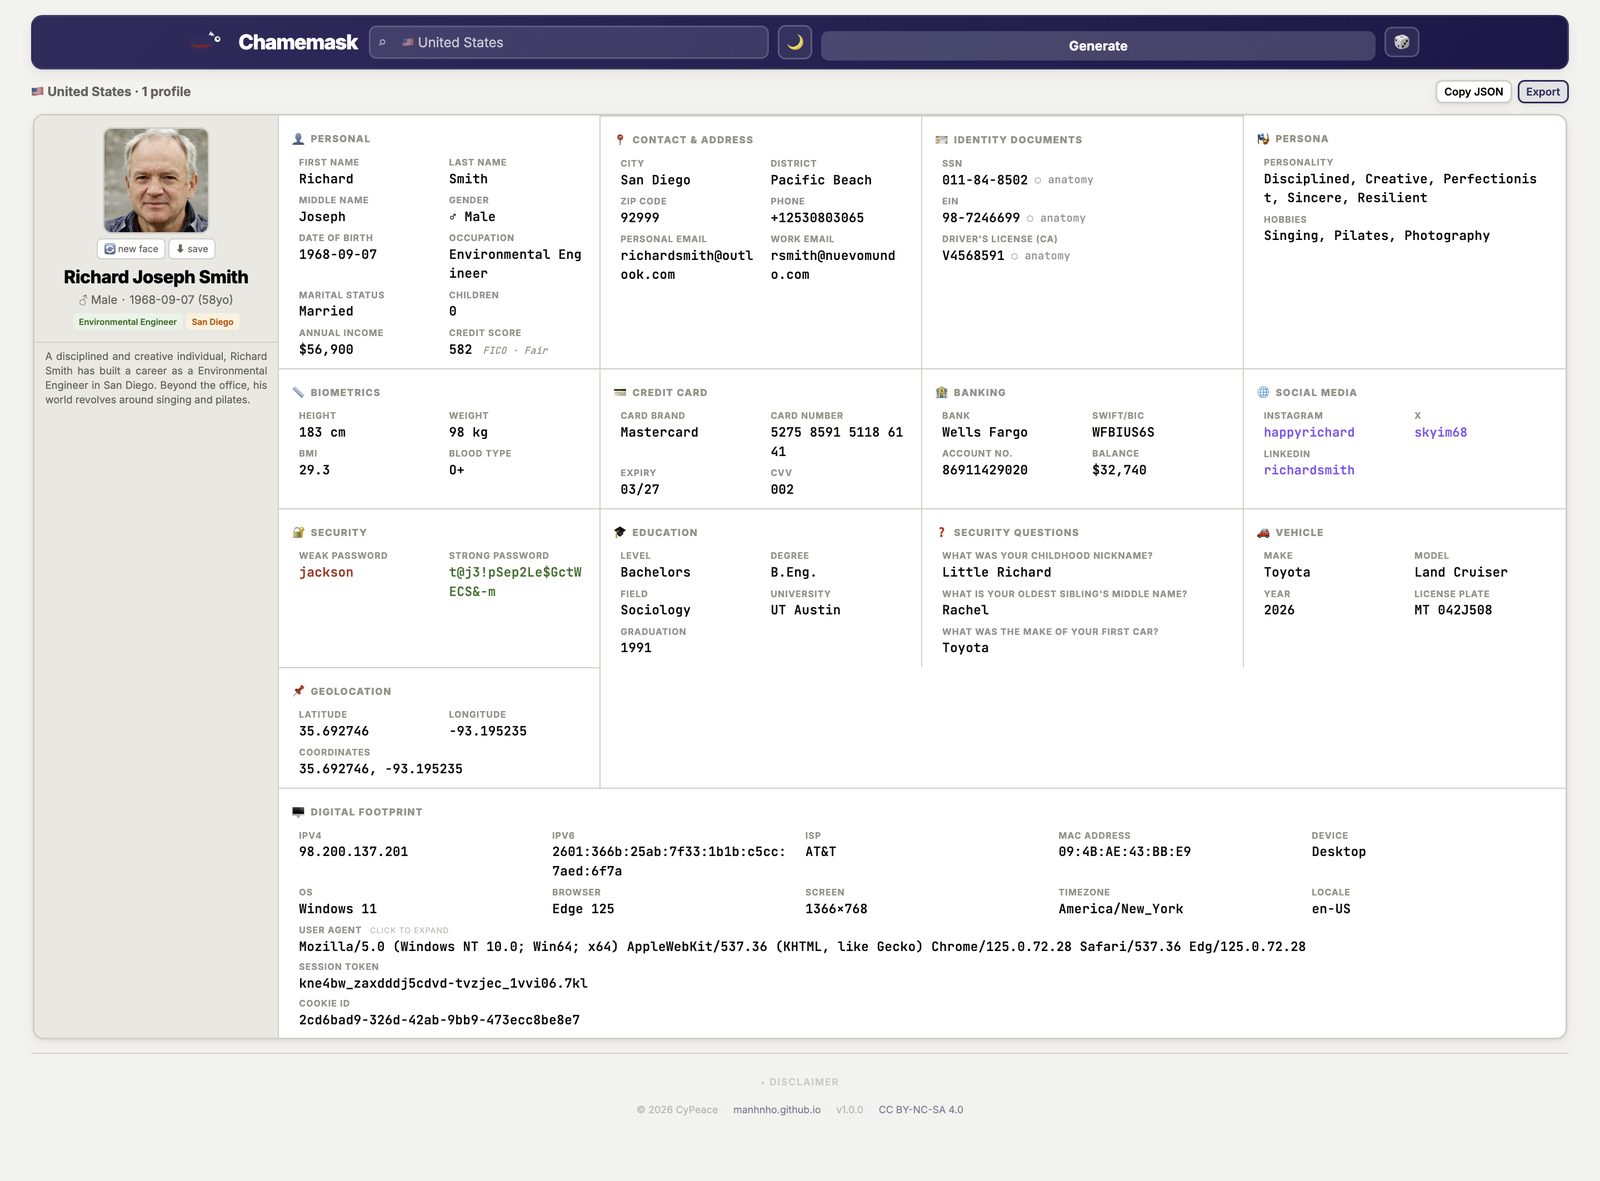
Chamemask
 manhnho/chamemask
مولّد هويات مزيفة. 102 دولة، ملف HTML واحد، دون إعداد.
general-purpose-utilitiesosint-social-engineeringimpersonation-tools+3
2
manhnho/chamemaskمولّد هويات مزيفة. 102 دولة، ملف HTML واحد، دون إعداد.
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 hackinglz/ip-obfuscation
يُنشئ عناوين IP وعناوين URL مُشوَّهة باستخدام حيل DWORD، والثماني، والست عشري، وIPv6-mapped، والنطاق المزيف @ لاختبار الاختراق، والتوعية بالتصيّد،…
 0x574r/darkcloak
أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
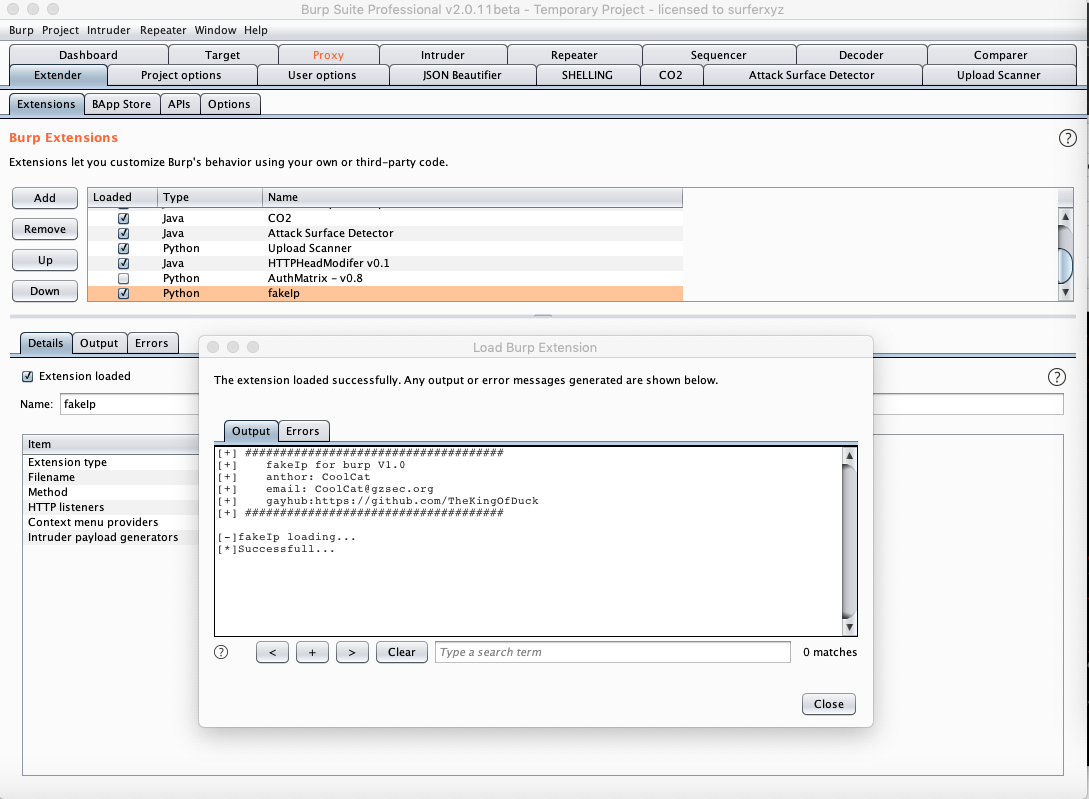 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 venomous/cloudscraper
وحدة Python لتجاوز صفحة مكافحة البوتات الخاصة بـ Cloudflare.
 nettitude/runpe
محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
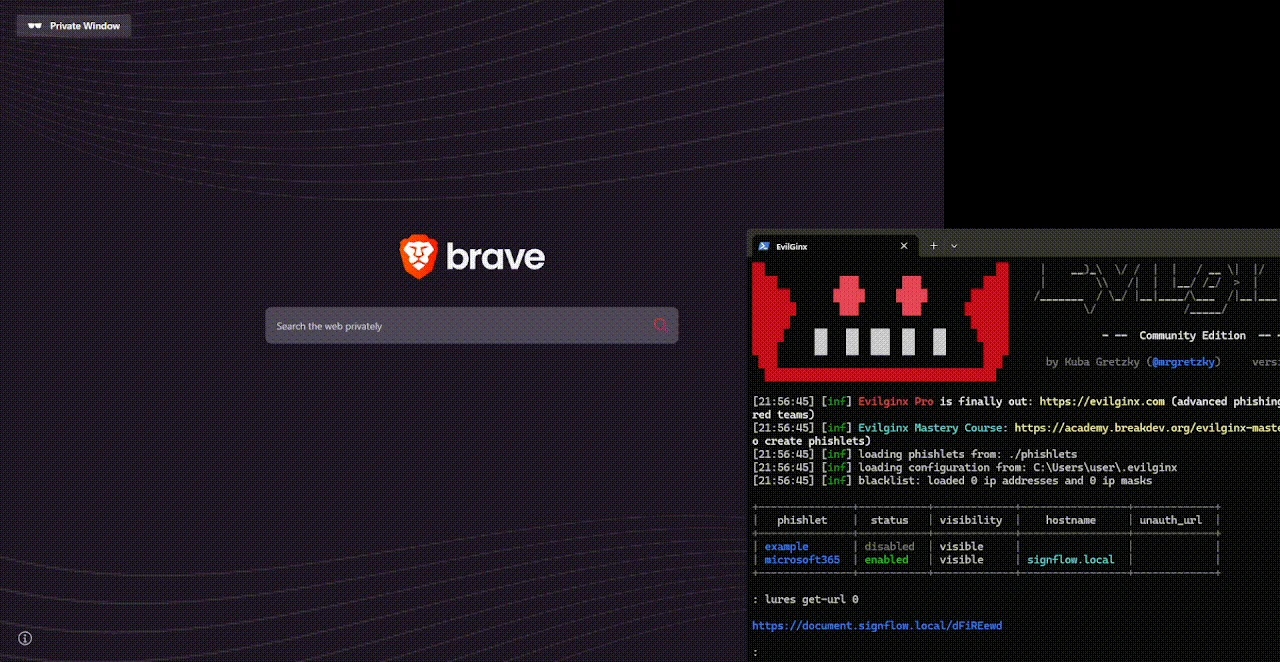 0x4meliorate/mimic
متصفح داخل المتصفح بدون إطارات (BitB) - لا iframes، ولا مشاكل كسر الإطارات. مكتبة بسكربت واحد تعتمد على Shadow DOM / MutationObserver لمحاكاة تصيّد…
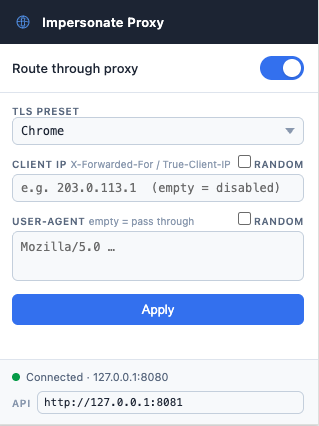 ytkoka/impersonate-proxy
A local MITM proxy that lets you control TLS fingerprints (JA3/JA4), HTTP/2 fingerprints, HTTP header order, and User-Agent — all from a single YAML…
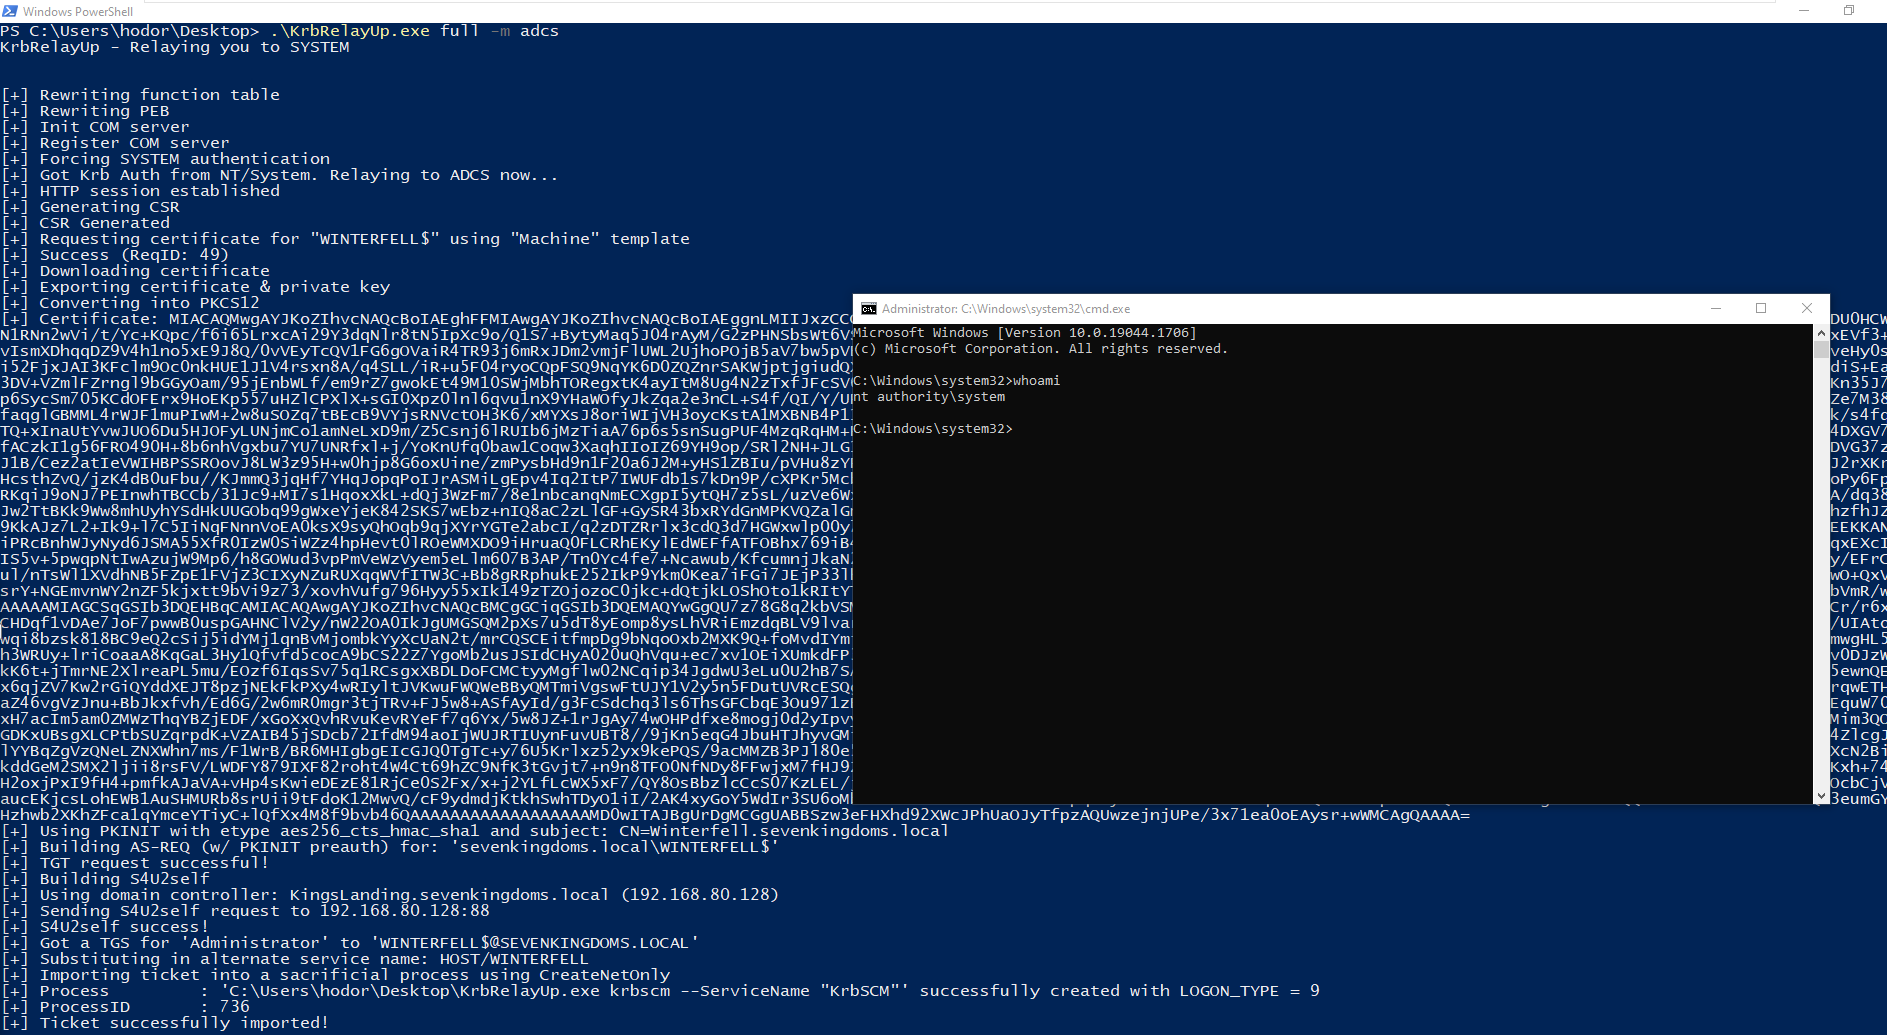 dec0ne/krbrelayup
KrbRelayUp - تصعيد امتيازات محلي شامل بدون إصلاح في بيئات مجال ويندوز حيث لا يتم فرض توقيع LDAP (الإعدادات الافتراضية).
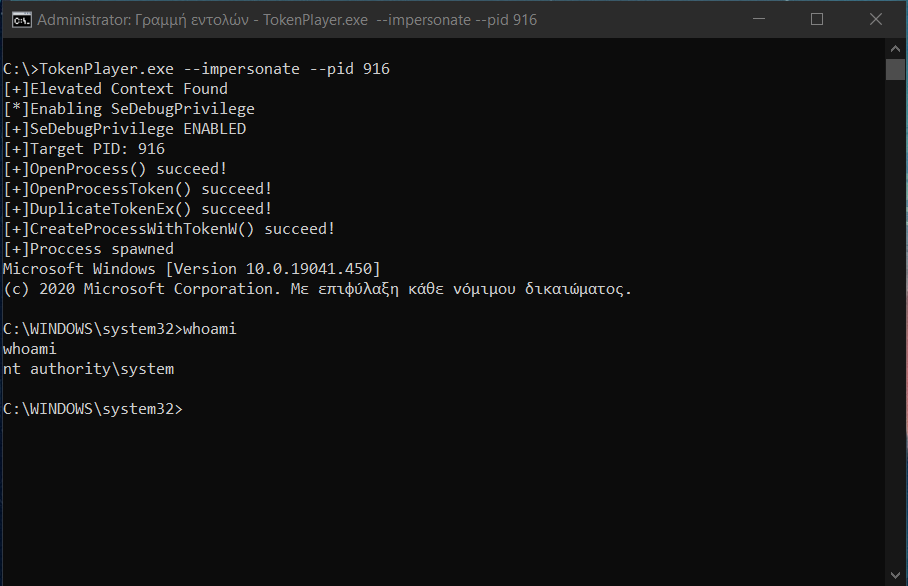 s1ckb0y1337/tokenplayer
التلاعب وإساءة استخدام رموز الوصول في ويندوز.
 morrubin/negoexrelay
يرحّل مصادقة Kerberos الخاصة بـ NegoEx/PKU2U إلى أهداف عشوائية، مما يتيح المصادقة بدون بيانات اعتماد، وتنفيذ الأوامر، وتفريغ هاشات SMB، وجلسات…
 antoniococo/runascs
RunasCs - نسخة مفتوحة المصدر بلغة Csharp من أداة runas.exe المدمجة في ويندوز
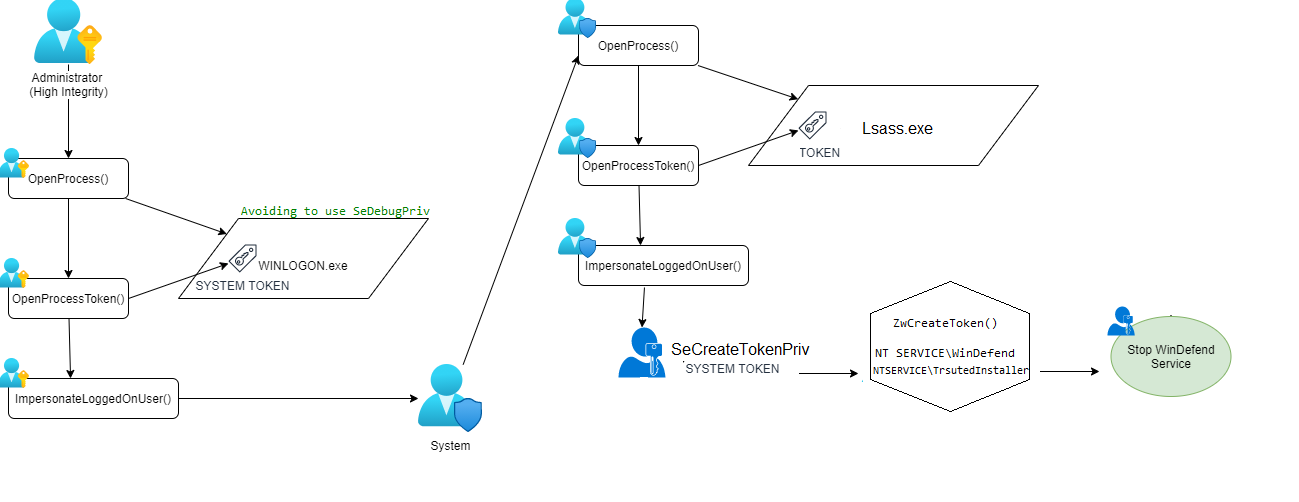 lab52io/stopdefender
أوقف تشغيل Windows Defender برمجيًا
 sensepost/impersonate
أداة انتحال رمز مميز لنظام ويندوز
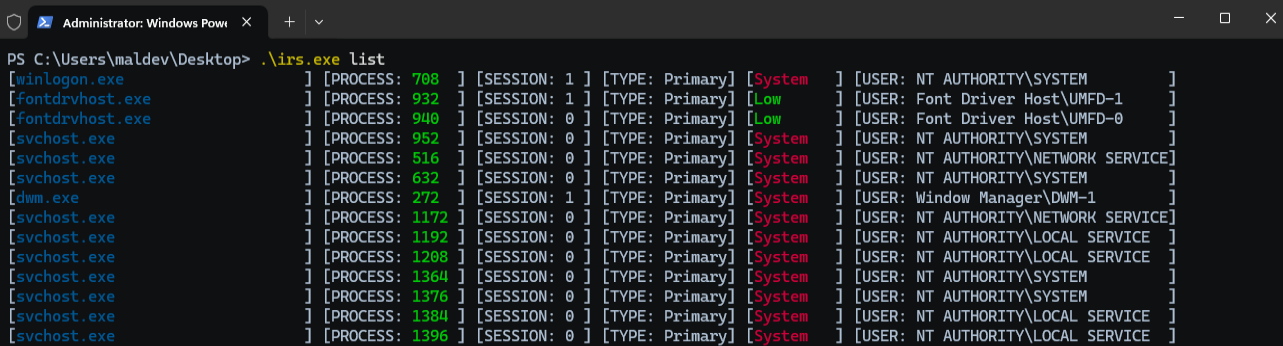 zblurx/impersonate-rs
Rusty Impersonate
 byt3bl33d3r/spamchannel
انتحل صفة رسائل البريد الإلكتروني من أي من أكثر من مليوني نطاق باستخدام MailChannels (محاضرة DEFCON 31)