
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
174 نتائج
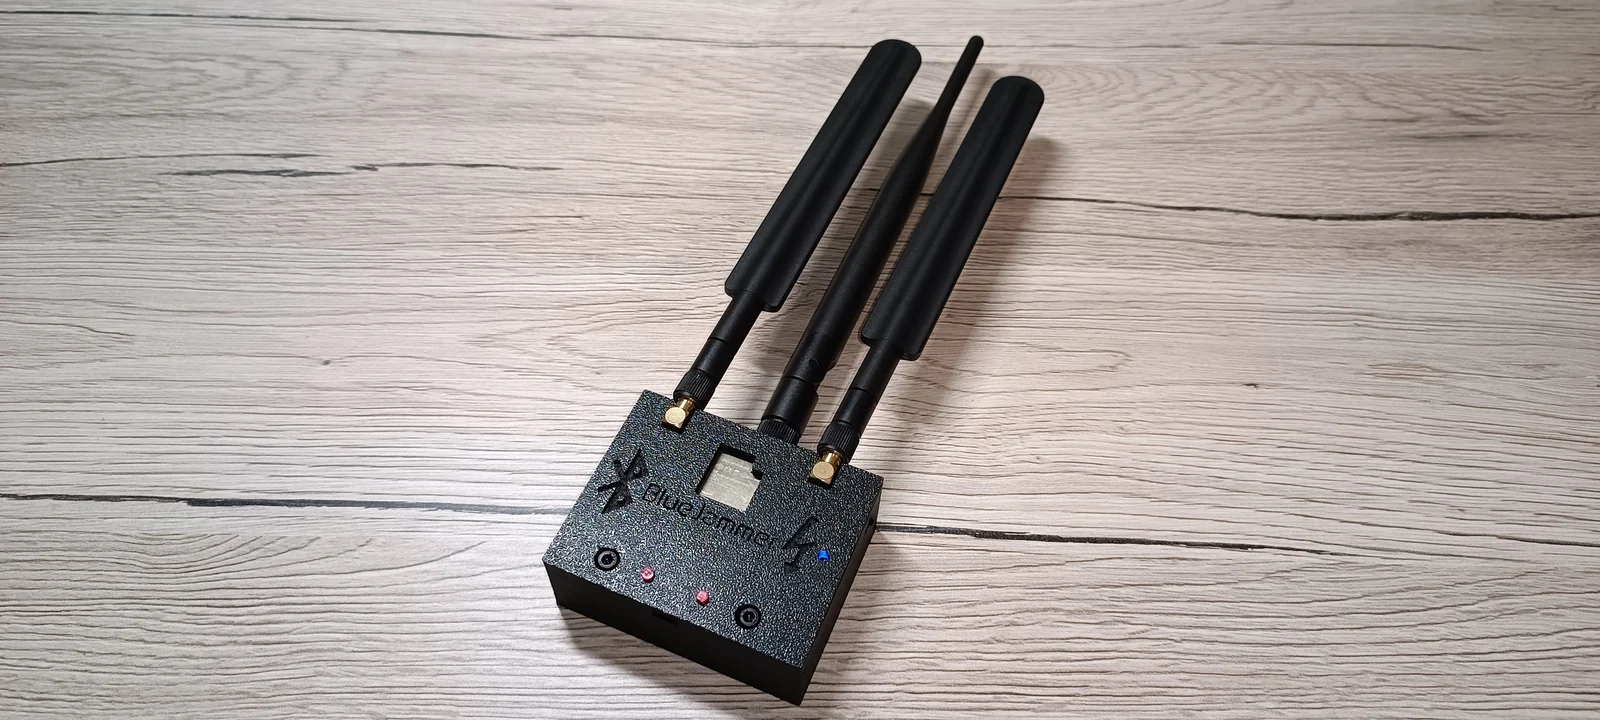
ESP32-BlueJammer preview

ESP32-BlueJammer

GitHubemenstanougat/esp32-bluejammer

أداة تشويش 2.4GHz مبنية على ESP32 وnRF24 تعطّل Bluetooth وBLE وWiFi وقنوات RC عبر التشويش وإغراق الحزم لاختبار أمني مُتحكَّم به.
embedded-systems-securitywi-fi-auditingbluetooth-security+6
8.6k
منذ 6 أشهر
Hello-VT-rp preview

Hello-VT-rp

GitHubtandasat/hello-vt-rp

مُفرط بسيط يوضح استخدام تقنية Intel VT-rp (حماية إعادة التوجيه).

reverse-engineeringsecurity-virtualizationhardware-hacking+3
116منذ 2 سنوات
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

هندسة عكسية لوحدة رأس BYD Dolphin — ناقل CAN، وAVAS، ومفاتيح NFC، وOTA، والمزيد. DiLink 3 / Android 10.
android-securityembedded-systems-securityprivilege-escalation+7
59منذ 8 أيام
spidump preview

spidump

GitHubwrongbaud/spidump

أداة لإعادة بناء صور SPI flash عبر عمليات التقاط محلل المنطق

embedded-systems-securityiot-securityreverse-engineering+7
7منذ 17 أيام
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

أداة تفريغ العمليات البسيطة باستخدام DMA عبر جهاز PCIe FPGA
memory-forensicsreverse-engineeringdata-exfiltration+3
منذ 4 سنوات
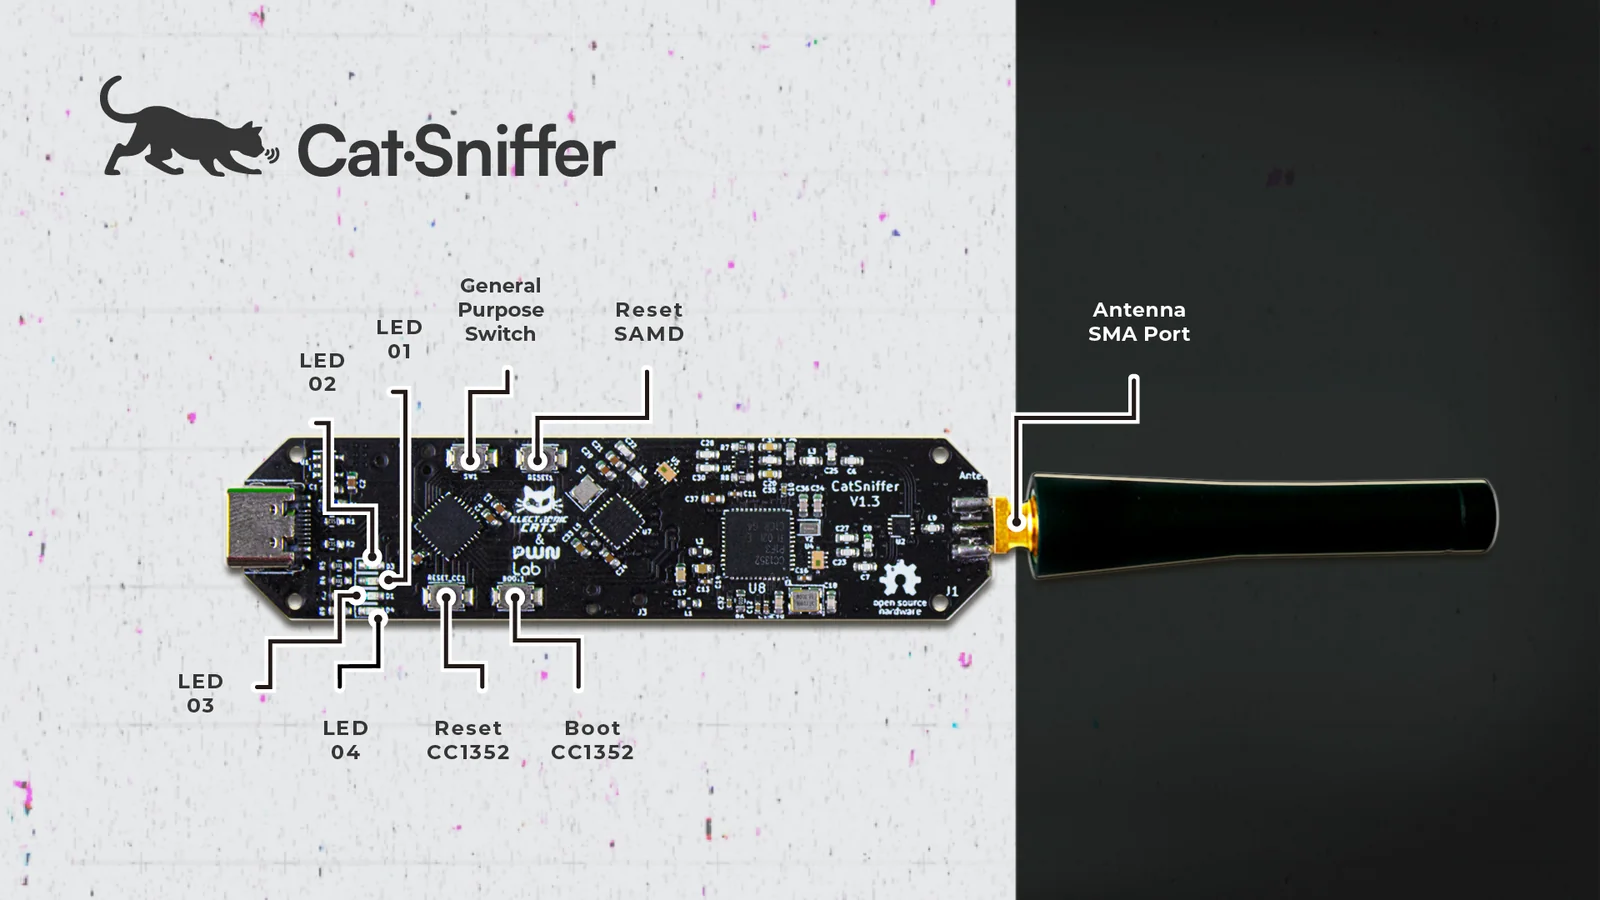
CatSniffer-Firmware preview

CatSniffer-Firmware

GitHubelectroniccats/catsniffer-firmware

مستودع البرامج الثابتة لـ CatSniffer، وهي لوحة أبحاث أمنية متعددة البروتوكولات لإنترنت الأشياء تدعم BLE وZigbee وSub-1 GHz والمزيد، مع إصدارات مبنية…
embedded-systems-securitybluetooth-securityiot-security+5
46منذ 8 أيام
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

أدوات بحث لتشغيل لينكس على iPad mini 1 عبر checkm8، وiBSS/iBEC المعدّلة، وحمولات bare-metal مخصصة، بما في ذلك نقل شجرة الأجهزة، وبناء النواة،…
embedded-systems-securityexploitationreverse-engineering+3
6منذ شهر واحد
hydrafw preview

hydrafw

GitHubhydrabus/hydrafw

البرنامج الثابت مفتوح المصدر لـ HydraBus، وهي أداة متعددة الاستخدامات لتصحيح أخطاء الأجهزة المدمجة، والاختراق، واختبار الاختراق، مع دعم بروتوكولات…
embedded-systems-securityiot-securitydebuggers+6
452منذ 8 أشهر
ChameleonMini preview

ChameleonMini

GitHubrfidresearchgroup/chameleonmini

أداة أمنية محمولة لتقنية NFC/RFID لمحاكاة واستنساخ البطاقات الذكية غير التلامسية، وقراءة الوسوم (tags)، والتقاط حركة مرور الترددات الراديوية (RF)،…
rfid-nfc-toolsinformation-gatheringwireless-security+2
441منذ 3 سنوات
miLazyCracker preview

miLazyCracker

GitHubnfc-tools/milazycracker

Mifare Classic Plus — تنفيذ هجوم Hardnested لقارئ USB SCL3711 LibNFC
exploitationrfid-nfc-toolshardware-hacking+2
369منذ 5 سنوات
RFIDIOt preview

RFIDIOt

GitHubadamlaurie/rfidiot

Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
embedded-systems-securityiot-securityrfid-nfc-tools+4
1.1kمنذ 22س 16د
Bus_Pirate preview

Bus_Pirate

GitHubelderlypirate/bus_pirate

برنامج ثابت متعدد البروتوكولات لأداة اختراق عتادية تدعم SPI وI2C وJTAG وUART و1-Wire، والتنصت على الناقل، وتحليل المنطق، وبرمجة المتحكمات الدقيقة.
embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
693منذ 9 أشهر
Bus_Pirate preview

Bus_Pirate

GitHubdangerousprototypes/bus_pirate

واجهة ناقل عامة لاختراق الأجهزة وتصحيح الأخطاء، تدعم I2C وSPI وJTAG وUART و1-Wire للتنصت، والبرمجة، وتحليل البروتوكولات.
embedded-systems-securityreverse-engineeringhardware-hacking+1
276منذ 6 سنوات
libnfc preview

libnfc

GitHubnfc-tools/libnfc

مكتبة اتصال قريب المدى (NFC) مستقلة عن المنصة
rfid-nfc-toolswireless-securityhardware-hacking+2
2.0kمنذ سنة واحدة
mfoc preview

mfoc

GitHubnfc-tools/mfoc

أداة هجوم متداخل تعمل دون اتصال تستعيد مفاتيح مصادقة MIFARE Classic باستخدام المفاتيح الافتراضية المعروفة أو المفاتيح التي يقدمها المستخدم لتقييم…
rfid-nfc-toolswireless-securityhardware-hacking+3
1.4kمنذ 2 سنوات
ubertooth preview

ubertooth

GitHubgreatscottgadgets/ubertooth

أداة التقاط حزم BLE ومنصة تجارب لتقنية البلوتوث مع عتاد مفتوح وبرامج ثابتة مفتوحة، وإمكانية محدودة لالتقاط حزم Bluetooth Classic BR لأعمال أمن…
packet-sniffing-analysisbluetooth-securityrfid-nfc-tools+4
2.1kمنذ 6 أشهر
whad-client preview

whad-client

GitHubwhad-team/whad-client

عميل بروتوكول وإطار عمل لواجهة سطر الأوامر (CLI) للتفاعل مع أجهزة الاختراق اللاسلكية، مما يمكّن باحثي الأمن من استكشاف واختبار وأتمتة تجارب…

bluetooth-securityiot-securitywireless-security+4
340منذ 3 أشهر
ChameleonUltra preview

ChameleonUltra

GitHubrfidresearchgroup/chameleonultra

شاميليون (Chameleon) من الجيل الجديد المعتمد على NRF52840 يجعل أداء محاكاة البطاقات أكثر استقرارًا، ويمنح الشاميليون القدرة على قراءة البطاقات…

embedded-systems-securityrfid-nfc-toolswireless-security+4
3.1kمنذ 3 أيام
السابق12…10التالي