
oss-scanner
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
defensive-toolsstatic-analysisvulnerability-scanners+7
186
anthropics/oss-scannerخدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 mrphrazer/msynth
إطار عمل لفك تشويش الشيفرة لتبسيط تعبيرات الحساب المنطقي-الحسابي المختلط (MBA)
 neurosaki987/qvm-tool
مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
 icicle-emu/icicle-python
ارتباطات Python لمحاكي Icicle، مما يتيح اختبار fuzzing للبرامج الثابتة بأسلوب الصندوق الرمادي، ومحاكاة الملفات الثنائية، وسير عمل الهندسة العكسية عبر…
 revng/revng
إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.
 gmh5225/linux-kernel-debugger
وحدة مصحح أخطاء العتاد في النواة لتفريغ عمليات rootkit وفحص النشاط على مستوى النواة لتحليل البرمجيات الخبيثة والهندسة العكسية.
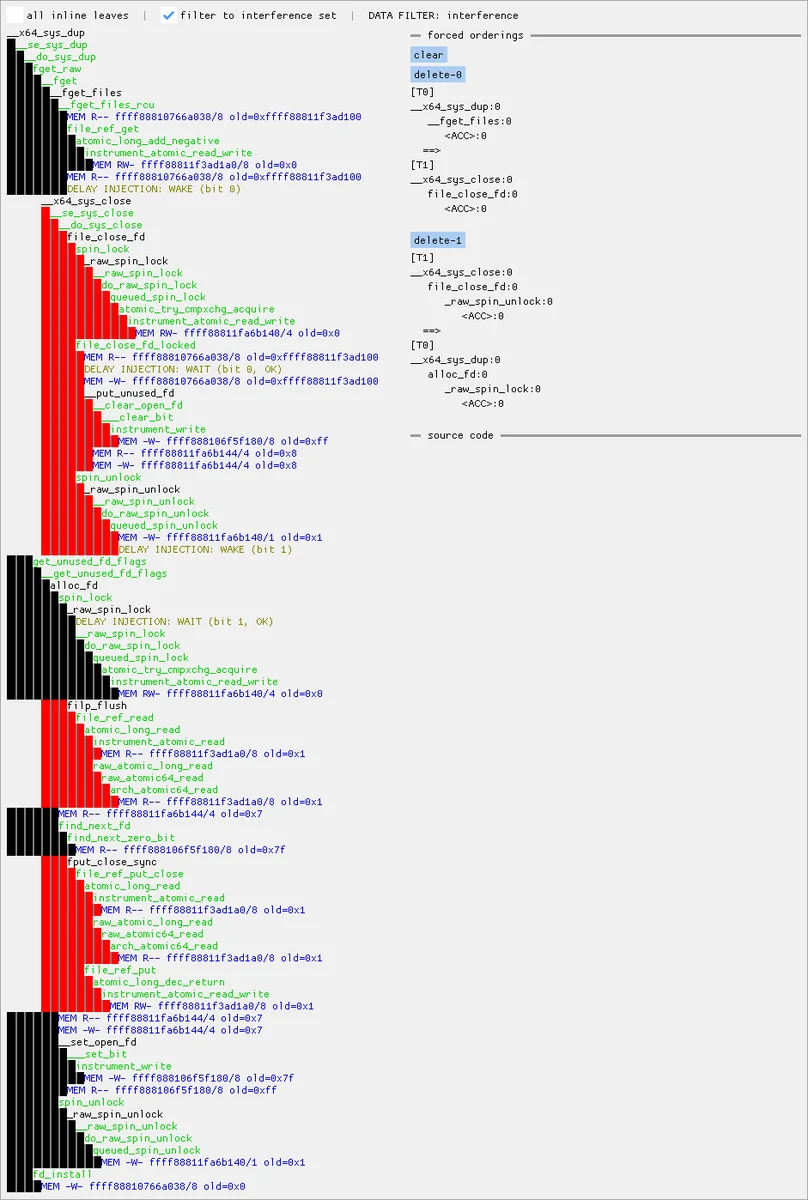 googleprojectzero/maccconc
مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…
 quarkslab/qsynthesis
مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.
 werew/qsynth-artifacts
مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
 darthton/hyperbone
مُفرط التصورية VT-x hypervisor لنظام Windows x64 يوفر syscall و MSR و IDT وخطافات kernel inline بالإضافة إلى استبدال الصفحات المعتمد على EPT وتقسيم…
 qmonnet/rbpf
آلة افتراضية بلغة Rust ومترجم JIT لبرامج eBPF
 abraxas/gatex
تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
 opposum0112/cusimanse
إطار عمل قابل للتركيب لعقود البحث ووصفات YAML لتجارب أمنية تُدار بواسطة وكلاء على حوسبة قابلة للتخلص منها
 frida/frida-gum
مكتبة عبر الأنظمة الأساسية للأجهزة والاستبطان مكتوبة بلغة C
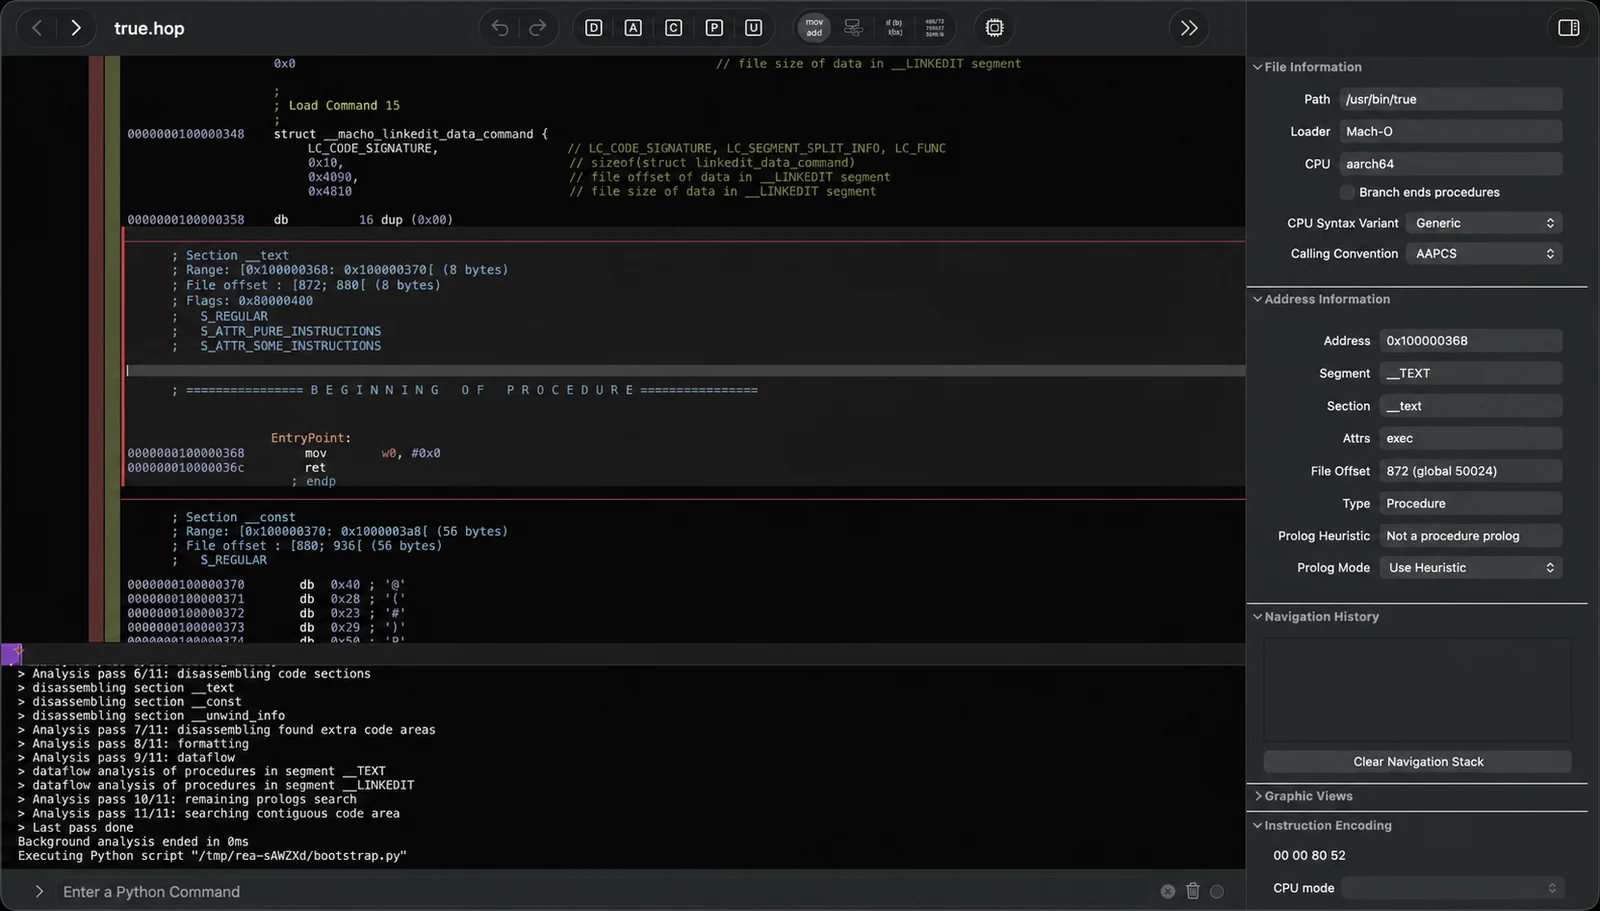 morluto/rea
هندس عكسيًا أي شيء باستخدام الوكلاء، من سلوك التطبيق وصولًا إلى الملفات الثنائية الأصلية.
 therealsaumil/static-arm-bins
ملفات ARM الثنائية المُجمَّعة بشكل ثابت لتصحيح الأخطاء وتحليل وقت التشغيل
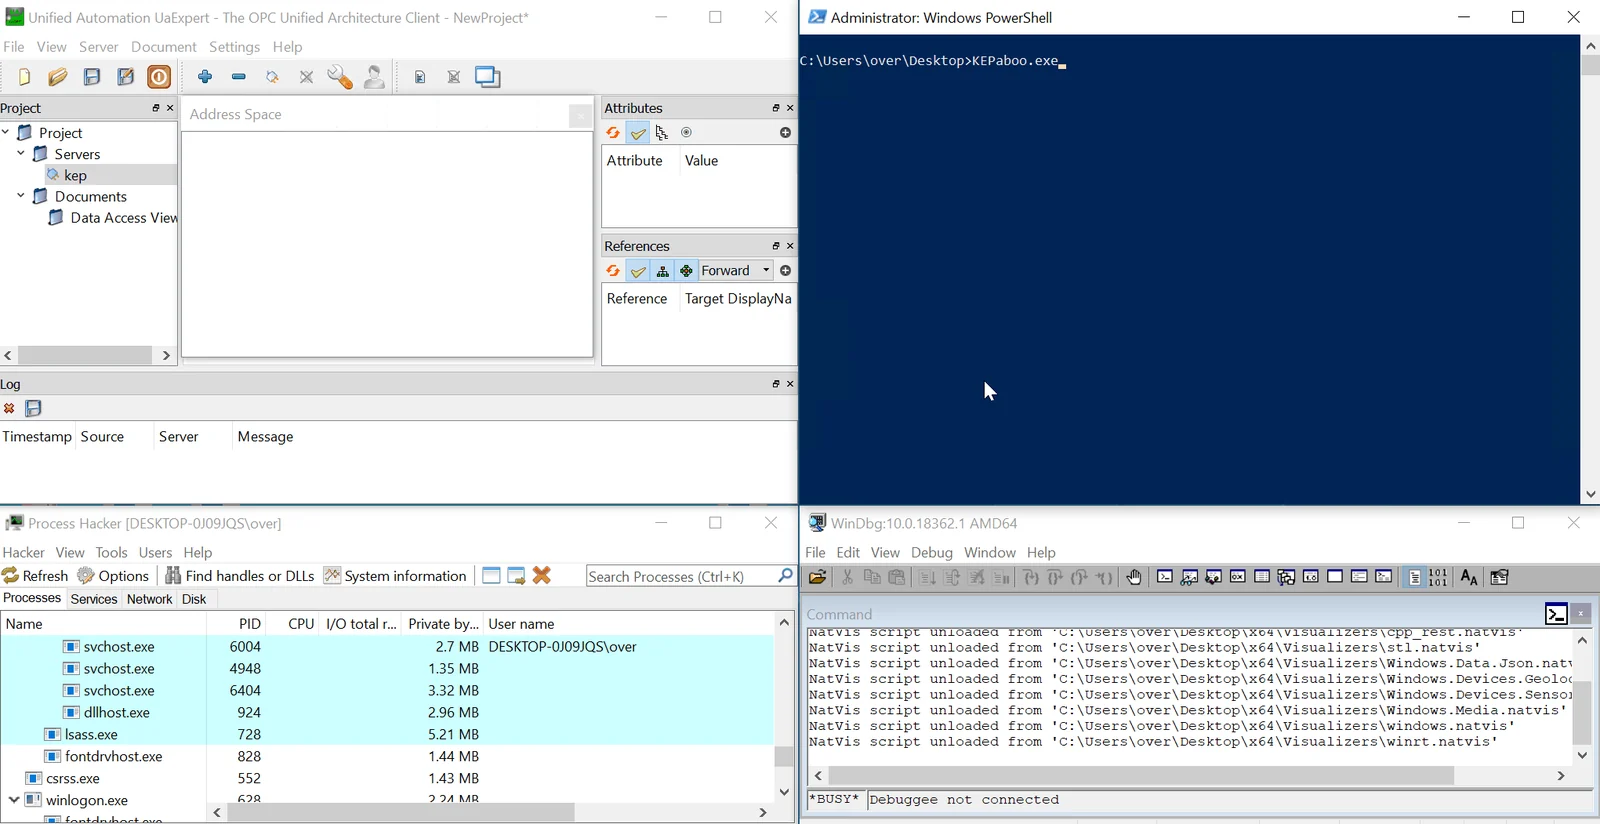 0vercl0k/kepaboo
تحييد تقنيات مكافحة التنقيح في KEPServerEX
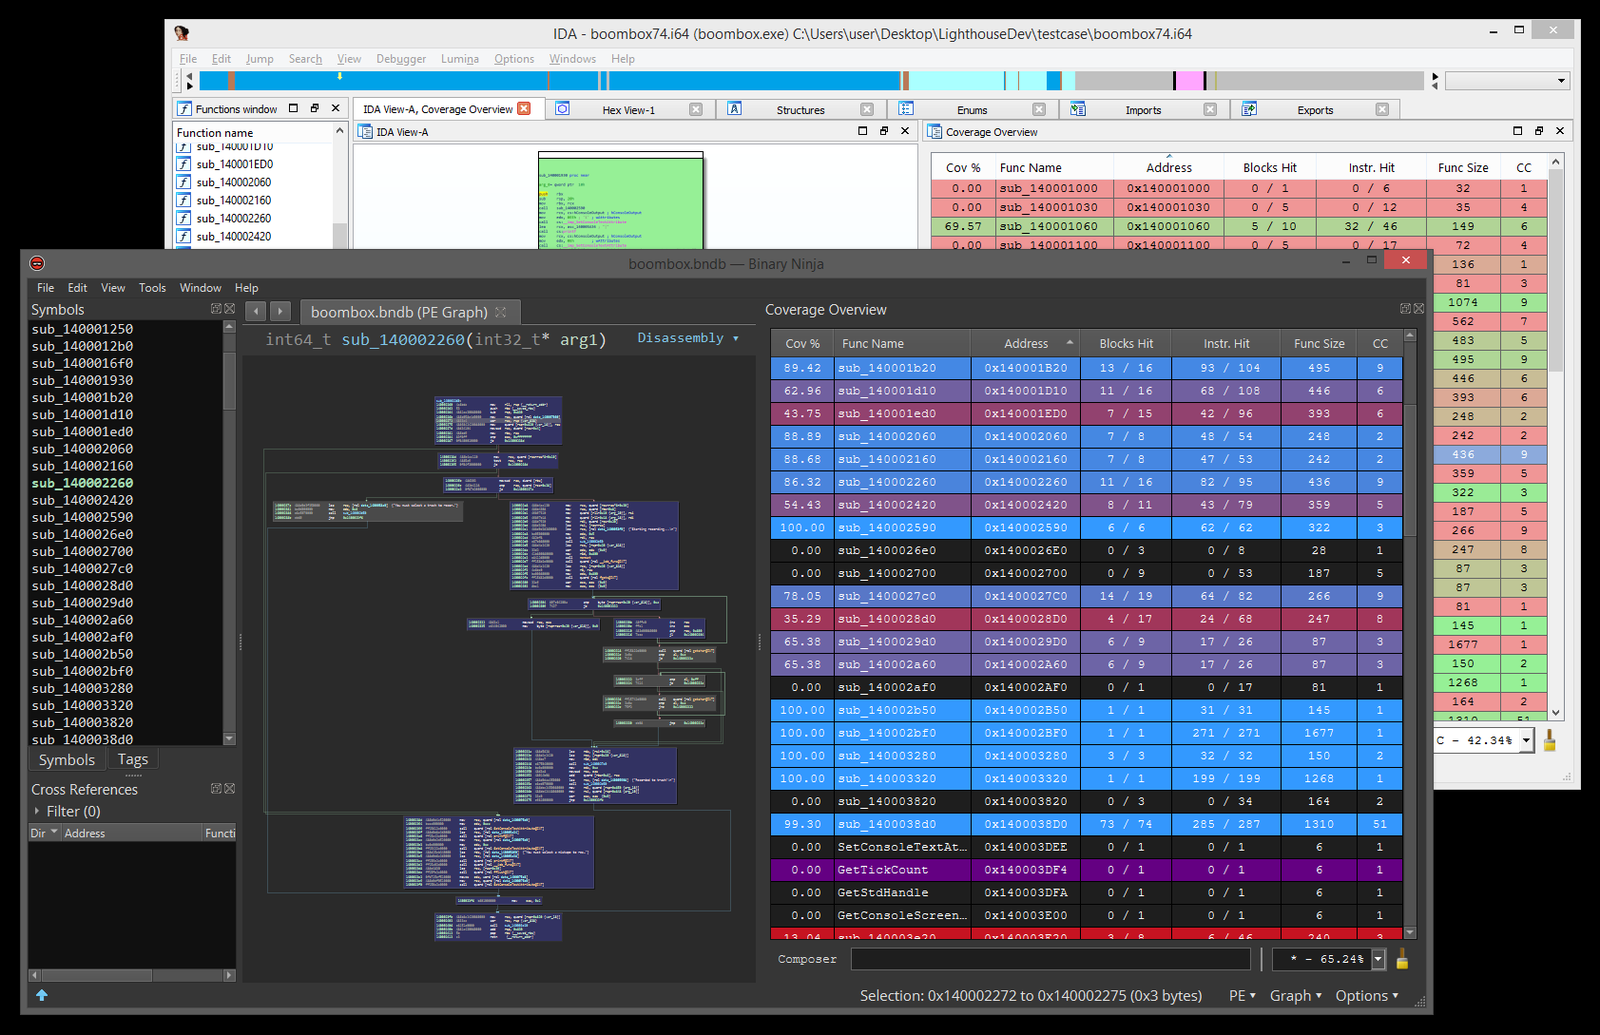 gaasedelen/lighthouse
مستكشف التغطية لمهندسي الهندسة العكسية