

cli
 vulncheck-oss/cli
أداة سطر الأوامر الرسمية من VulnCheck
ioc-managementvulnerability-scannersthreat-feeds-aggregators+8
vulncheck-oss/cliأداة سطر الأوامر الرسمية من VulnCheck
 rbidou/pyrasp
حماية التطبيقات في وقت التشغيل لخوادم الويب بلغة Python والدوال بدون خادم وخوادم MCP، مع اكتشاف الهجمات وحقن الأوامر النصية وتسريبات البيانات دون…
 usebruno/bruno
بيئة تطوير متكاملة مفتوحة المصدر لاستكشاف واختبار واجهات برمجة التطبيقات (بديل خفيف الوزن لـ Postman/Insomnia)
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 tuskira/ai-agent-gateway
بوابة مفتوحة المصدر تؤمّن وتحكم وتراقب استدعاءات أدوات MCP الخاصة بوكلاء الذكاء الاصطناعي وحركة مرور LLM، مع مصادقة بمفتاح API ولوحة تحكم إدارية…
 vighnesh91/securiscan
محرك فرز أمني بلغة Python من المكتبة القياسية يفحص تطبيقات الويب وواجهات API والنماذج اللغوية الكبيرة وحزم الجوال عبر فحص الترويسات السلبي، والتحقيق…
 ejfkdev/oss
واجهة سطر أوامر لتخزين الكائنات المتوافق مع S3 عبر السحابات المتعددة لسرد وتصدير وتنزيل الحاويات (buckets) عبر AWS وAliyun وTencent وHuawei وغيرها،…
 les-k/wp-secure-mcp
إضافة WordPress تكشف عن خادم MCP عبر REST API، مع نموذج الأمان كنقطة محورية -- تسدّ ثغرة تجاوز OAuth من نوع CVE-2026-15015 من خلال عدم وجود هذا السطح…
 lumoslab-innovation/openhunterai
فريق أحمر للذكاء الاصطناعي محلي أولاً لأمن تطبيقات الويب وواجهات API وتطبيقات LLM. تفكير بأسلوب المهاجم، ونتائج مدعومة بالأدلة، ومهارات لوكلاء…
 owasp-noir/alibi
تحقق بشكل متقاطع من عروض سطح الهجوم الخاص بك واعثر على نقاط النهاية التي لا يمكنها تأكيد بعضها البعض.
 pigeonlabshq/pigeon
فرض تفويض بأقل صلاحية ممكنة لوكلاء الذكاء الاصطناعي باستخدام بيانات اعتماد موقّعة ومحدودة النطاق. امنح الوكلاء الفرعيين قدرات وموارد ضيقة، وتحقق من…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI bindings لمكتبة libinjection، توفر كشفًا عن حقن SQL وهجمات XSS مع واجهات برمجة تطبيقات خاصة بالسياق لأمن تطبيقات الويب.
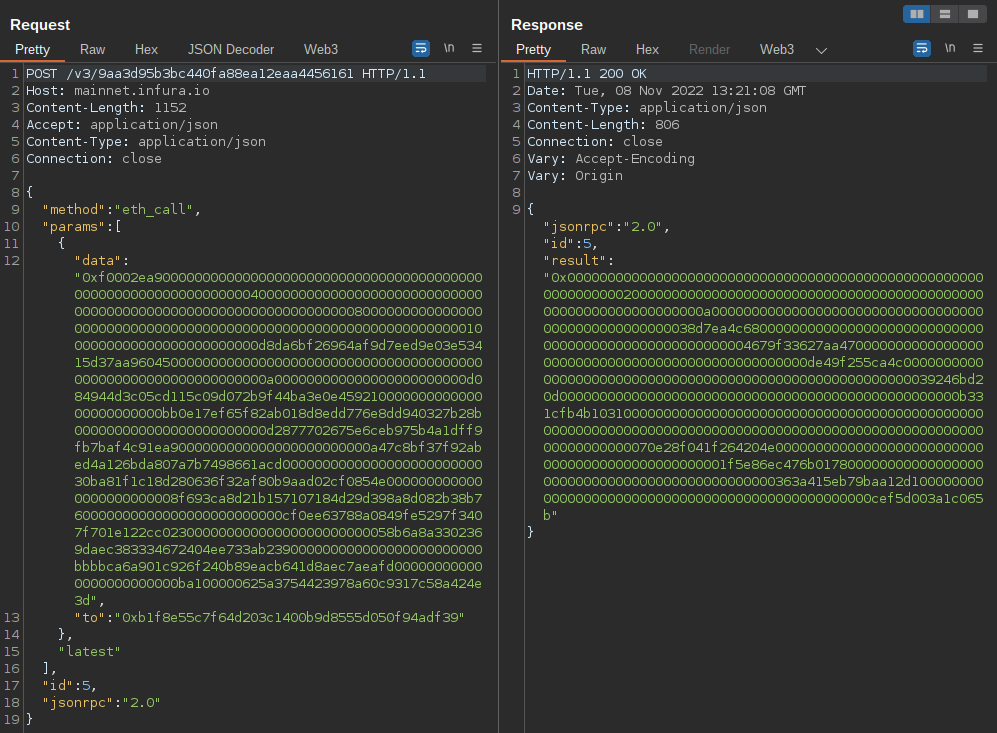 uwctcjnwlk/web3-decoder
إضافة لـ Burp Suite لفك ترميز استدعاءات Ethereum JSON-RPC وتفاعلات العقود الذكية، مع دعم سلاسل متعددة واسترجاع تلقائي لـ ABI.
 pie-script/llm-agent-testbed
منصة اختبار أمنية تجريبية لتقييم حقن الأوامر، وثغرات الوكيل المربك، ودفاعات استدعاء الأدوات في وكلاء نماذج اللغة الكبيرة.
 juanlunaia/aegis-latent-core
Self-hosted evidence gateway for AI systems: fail-closed policy, WAF, egress controls, signed durable MMR proofs, and offline verification across LLM…
 htrxuan/hdwebmobile-photo-video-reviews
WooCommerce plugin: مراجعات المنتجات بالصور والفيديو، إغلاق ثغرة CVE-2026-12684 الخاصة بالرفع غير المصادق عليه من خلال البناء
 leekanghyun/axios-security-guide
# دليل التعامل مع ثغرة حقن CRLF في Axios (CVE-2026-40175) وتحليل الترحيل القائم على fetch