
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
871 نتائج
oss-scanner preview

oss-scanner

GitHubanthropics/oss-scanner

خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
defensive-toolsstatic-analysisvulnerability-scanners+7
186
منذ يوم واحد
garble preview

garble

GitHubburrowers/garble

يقوم بتشويش بنيات Go من خلال تغليف سلسلة أدوات Go، واستبدال المعرّفات ومسارات الحزم وبيانات الموضع بقيم تجزئة (hashes)، وإزالة معلومات التصحيح…
code-analysisreverse-engineeringscripting-automation+4
5.8kمنذ 2 أيام
GoBfuscator preview

GoBfuscator

GitHubluftwaffe66/gobfuscator

يقوم بتشويش شفرة مصدر Go عبر تشفير النصوص AES-256 مع فك التشفير في وقت التشغيل، وإعادة تسمية المعرّفات، وإزالة التعليقات لعرقلة الهندسة العكسية مع…
defensive-toolsstatic-analysisencryption-decryption-tools+5
10منذ سنة واحدة
msynth preview

msynth

GitHubmrphrazer/msynth

إطار عمل لفك تشويش الشيفرة لتبسيط تعبيرات الحساب المنطقي-الحسابي المختلط (MBA)
static-analysisdynamic-analysis-sandboxingcode-analysis+4
391منذ 14 أيام
WebMirage preview

WebMirage

GitHubmoontea0416/webmirage

هجمات الصور الخصومية على وكلاء الويب البصريين-اللغويين، من الإرساء البصري إلى التنفيذ في المتصفح
code-analysisweb-securitypenetration-testing+5
1منذ 3 أيام
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

مجموعة أدوات للتحليل الساكن واستعادة البنية لصور PE المحمية بـ ACE .qvm0
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
2منذ 2 أيام
sleigh preview

sleigh

GitHublifting-bits/sleigh

بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
static-analysiscode-analysisdynamic-code-analysis+4
191منذ 5 أيام
striga preview

striga

GitHubllvmparty/striga

مُحوِّل تجريبي من x86-64 إلى LLVM IR بلغة Python يترجم لغة الآلة إلى IR قابل للتحليل لأغراض الهندسة العكسية والتحسين وتحليل معالجات الآلة الافتراضية.
static-analysiscode-analysisreverse-engineering+4
115منذ 3 أشهر
revng preview

revng

GitHubrevng/revng

إطار عمل مفتوح المصدر لتحليل الملفات الثنائية ومفكك تجميع مبني على LLVM وQEMU، يرفع الملفات الثنائية إلى تمثيل وسيط قابل للقراءة لهندسة عكسية.

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+6
1.7kمنذ 3 أيام
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
static-analysisvulnerability-scannersstatic-code-analysis+9
263منذ 12 أيام
seclab-taskflows preview

seclab-taskflows

GitHubgithubsecuritylab/seclab-taskflows

مهام سير عمل وكلاء الذكاء الاصطناعي النموذجية وخوادم MCP لتدقيق الشيفرة المصدرية، وفرز المشكلات، واكتشاف الثغرات الأمنية في مشاريع الويب وAndroid…
android-securitystatic-analysisios-security+8
83منذ 16 أيام
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
178منذ سنة واحدة
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

مجموعات بيانات المعايير ومخرجات التوليف الخاصة بـ QSynth، وتحتوي على دوال C المشوّشة بواسطة Tigress، وثنائيات x86_64، وتتبعات التنفيذ، والحقيقة…
static-analysisdynamic-analysis-sandboxingcode-analysis+4
11منذ 6 سنوات
AntiOreans-CodeDevirtualizer preview

AntiOreans-CodeDevirtualizer

GitHub67-6f-64/antioreans-codedevirtualizer

إضافة IDA 6.8 تقوم بإلغاء المحاكاة الافتراضية لآلة FISH الافتراضية الخاصة بـ Themida (2.2.5.0-2.2.7.0)، مما يستعيد الكود الأصلي من الملفات الثنائية…

static-analysiscode-analysisreverse-engineering+5
80منذ 3 سنوات
VulnHunter preview

VulnHunter

GitHubnealbridges/vulnhunter

ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…

defensive-toolsvulnerability-scannerspayload-generation+9
585منذ 4 أيام
javascript-deobfuscator preview

javascript-deobfuscator

GitHublolcaken/javascript-deobfuscator

مزيل التشويش لمخرجات javascript-obfuscator 5.x (مصفوفات النصوص، تسطيح تدفق التحكم، الحماية الذاتية، RC4/base64)
static-analysiscode-analysisdynamic-code-analysis+4
2منذ 4 أيام
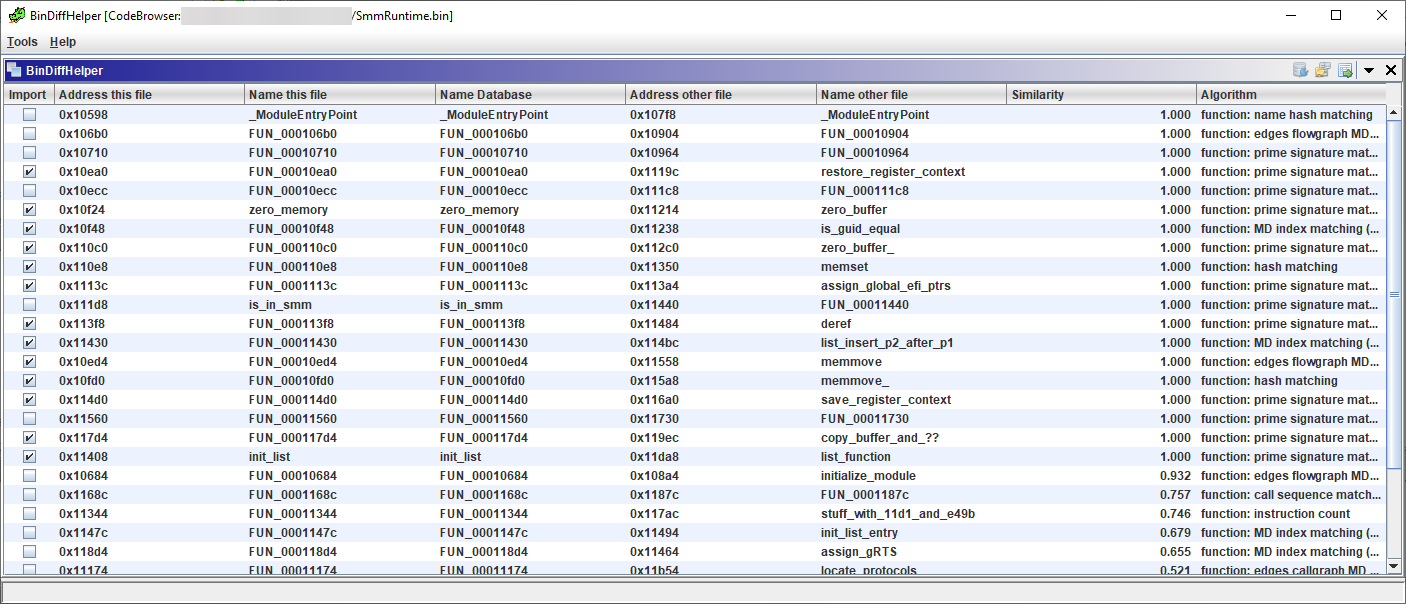
BinDiffHelper preview

BinDiffHelper

GitHububfx/bindiffhelper

إضافة Ghidra لدمج BinDiff لمطابقة الدوال
static-analysiscode-analysisreverse-engineering+4
296منذ 26 أيام
frida-gum preview

frida-gum

GitHubfrida/frida-gum

مكتبة عبر الأنظمة الأساسية للأجهزة والاستبطان مكتوبة بلغة C

dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0kمنذ 5 أيام
السابق12…49التالي