Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
32 نتائج
adaptix-serverless-c2 preview

adaptix-serverless-c2

GitHubstillbigjosh/adaptix-serverless-c2

إضافة نقل C2 بدون خادم لـ AdaptixC2 v1.2 باستخدام AWS Lambda + DynamoDB كبنية تحتية للترحيل.

cloud-infrastructure-securitypenetration-testing-frameworksexploit-frameworks+8
19
منذ 10 أيام
pyrasp preview

pyrasp

GitHubrbidou/pyrasp

حماية التطبيقات في وقت التشغيل لخوادم الويب بلغة Python والدوال بدون خادم وخوادم MCP، مع اكتشاف الهجمات وحقن الأوامر النصية وتسريبات البيانات دون…
defensive-toolsserverless-securityweb-security+6
39منذ 7 أيام
DVFaaS-Damn-Vulnerable-Functions-as-a-Service preview

DVFaaS-Damn-Vulnerable-Functions-as-a-Service

GitHubwe45/dvfaas-damn-vulnerable-functions-as-a-service

دوال Serverless ضعيفة أمنياً بشكل متعمد لفهم خصوصيات الثغرات الأمنية في بيئات Serverless
serverless-securitycloud-securityeducation+1
138منذ 3 سنوات
contrast preview

contrast

GitHubcontrastsecurity/contrast

أداة CLI من نوع SAST لفحص تطبيقات Java وJavaScript و.NET بالإضافة إلى دوال AWS Lambda، وكشف ثغرات الكود وسياسات IAM المفرطة في الصلاحيات.
cloud-infrastructure-securityvulnerability-scannersstatic-code-analysis+6
20منذ 3 سنوات
firecracker preview

firecracker

GitHubfirecracker-microvm/firecracker

أجهزة microVMs آمنة وسريعة للحوسبة بدون خادم.
cloud-infrastructure-securitycontainer-securitydynamic-analysis-sandboxing+3
37.3kمنذ شهر واحد
stratus-red-team preview

stratus-red-team

GitHubdatadog/stratus-red-team

:cloud: :zap: محاكاة خصم دقيقة وقابلة للتنفيذ للسحابة
cloud-infrastructure-securitypenetration-testing-frameworkscontainer-security+5
2.4kمنذ 9 أيام
serverless preview

serverless

GitHubserverless/serverless

إطار عمل CLI لنشر وإدارة التطبيقات بدون خادم (serverless) على AWS Lambda، مع بنية تحتية بتنسيق YAML، وتطوير محلي، ودعم لبيئات تشغيل متعددة اللغات.
cloud-infrastructure-securitygeneral-purpose-utilitiesserverless-security+4
46.9kمنذ 8 أيام
serverless-application-model preview

serverless-application-model

GitHubaws/serverless-application-model

يحوّل قوالب SAM إلى موارد CloudFormation، مولّدًا دوال Lambda وأدوار IAM وسياسات تتضمن أفضل ممارسات serverless المدمجة.
cloud-infrastructure-securityserverless-securitycloud-security+1
9.6kمنذ 19س 55د
Awesome-CloudSec-Labs preview

Awesome-CloudSec-Labs

GitHubiknowjason/awesome-cloudsec-labs

مختبرات تعلم رائعة ومجانية لأمن التطبيقات السحابية الأصلية. تتضمن مسابقات CTF، وورش عمل ذاتية الاستضافة، ومختبرات ثغرات موجّهة، ومختبرات بحثية.

container-securityserverless-securityctf+7
2.2kمنذ سنة واحدة
DVSA preview

DVSA

GitHubowasp/dvsa

تطبيق Serverless هشّ عن قصد

cloud-infrastructure-securityvulnerability-analysisserverless-security+6
544منذ 3 سنوات
Serverless-Goat preview

Serverless-Goat

GitHubowasp/serverless-goat

OWASP ServerlessGoat: تطبيق بدون خادم يوضح الثغرات الأمنية الشائعة في الأنظمة بدون خادم

vulnerability-analysisserverless-securitycloud-security+3
330منذ 7 سنوات
Serverless-Top-10-Project preview

Serverless-Top-10-Project

GitHubowasp/serverless-top-10-project

أفضل 10 في OWASP Serverless

vulnerability-analysisserverless-securityweb-security+3
217منذ 6 سنوات
trivy preview

trivy

GitHubaquasecurity/trivy

اكتشف الثغرات الأمنية وسوء التكوين والأسرار وقائمة مكونات البرمجيات (SBOM) في الحاويات وKubernetes ومستودعات الأكواد والسحابات والمزيد
cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+14
37.4kمنذ يوم واحد
roninforge-hono preview

roninforge-hono

GitHubroninforge/roninforge-hono

إضافة Cursor لـ Hono v4 (إطار عمل ويب طرفي بلغة TypeScript). 59 حالة تراجع لنماذج LLM مع أزواج خاطئ/صحيح. مثبتة على hono ^4.12.19 (>= 4.9.7 لـ…

static-code-analysisvulnerability-analysiscode-analysis+8
منذ 4 أشهر
semgrep preview

semgrep

GitHubsemgrep/semgrep

تحليل ثابت خفيف الوزن للعديد من اللغات. اعثر على متغيرات الأخطاء باستخدام أنماط تشبه الكود المصدري.
vulnerability-scannersstatic-code-analysisvulnerability-analysis+9
16.2kمنذ 2 أيام
capsule preview

capsule

GitHubcapsulerun/capsule

بيئة تشغيل آمنة لعزل مهام وكلاء الذكاء الاصطناعي في صندوق رمل. تشغيل الكود غير الموثوق في بيئات WebAssembly معزولة.
container-securitydynamic-analysis-sandboxingscripting-automation+5
294منذ 3 أشهر
binaryalert preview

binaryalert

GitHubairbnb/binaryalert

BinaryAlert: الكشف عن البرمجيات الخبيثة بدون خادم، في الوقت الحقيقي وبأثر رجعي.
defensive-toolsserverless-securitymalware-analysis+2
1.5kمنذ 6 سنوات
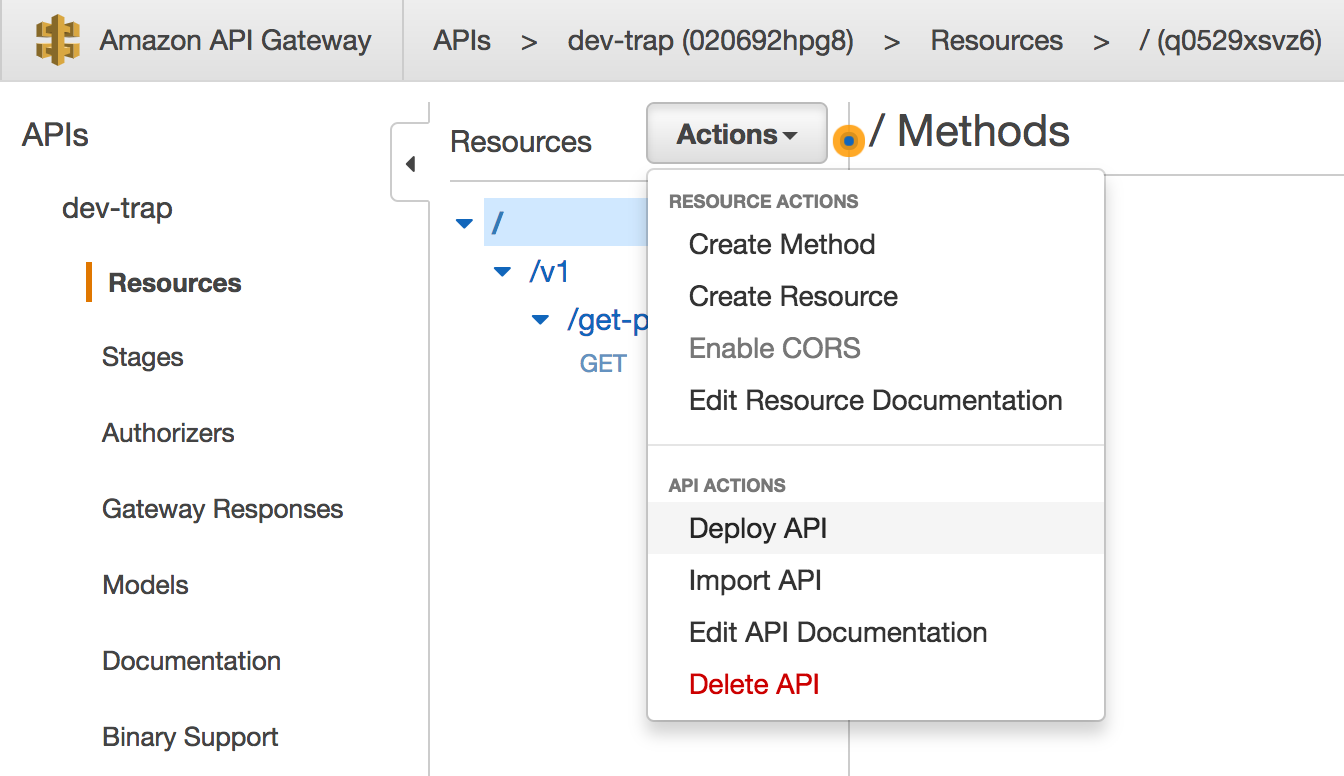
honeyLambda preview

honeyLambda

GitHub0x4d31/honeylambda

honeyλ - تطبيق بسيط بدون خادم مصمم لإنشاء ومراقبة نقاط نهاية HTTP وهمية (أي رموز العسل URL) تلقائياً، باستخدام AWS Lambda و Amazon API Gateway

defensive-toolsserverless-securitycloud-security+2
525منذ 7 سنوات
السابق12التالي