
kev-data
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
defensive-toolsioc-managementvulnerability-scanners+5
cisagov/kev-dataيعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
 vulncheck-oss/cli
أداة سطر الأوامر الرسمية من VulnCheck
 cisagov/vulnrichment
مستودع لإجراء إثراء الثغرات الأمنية.
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.
 vulncheck-oss/jupyter-notebooks
مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
 rootless-ghost/vulnforge
استخبارات الثغرات والاستغلال — ExploitDB، NVD، بحث Metasploit مع ربط CVE→ATT&CK وتكامل LogNorm/HuntForge | جزء من Nebula Forge
 cybershujin/prompt-injection-in-the-wild
متتبع لتقنيات حقن الأوامر المُبلَّغ عنها علنًا، مُصنَّفة حسب طريقة التوصيل والترميز وسلوك الانتشار، مع النماذج المؤكدة والمصادر ووسوم MITRE ATLAS.
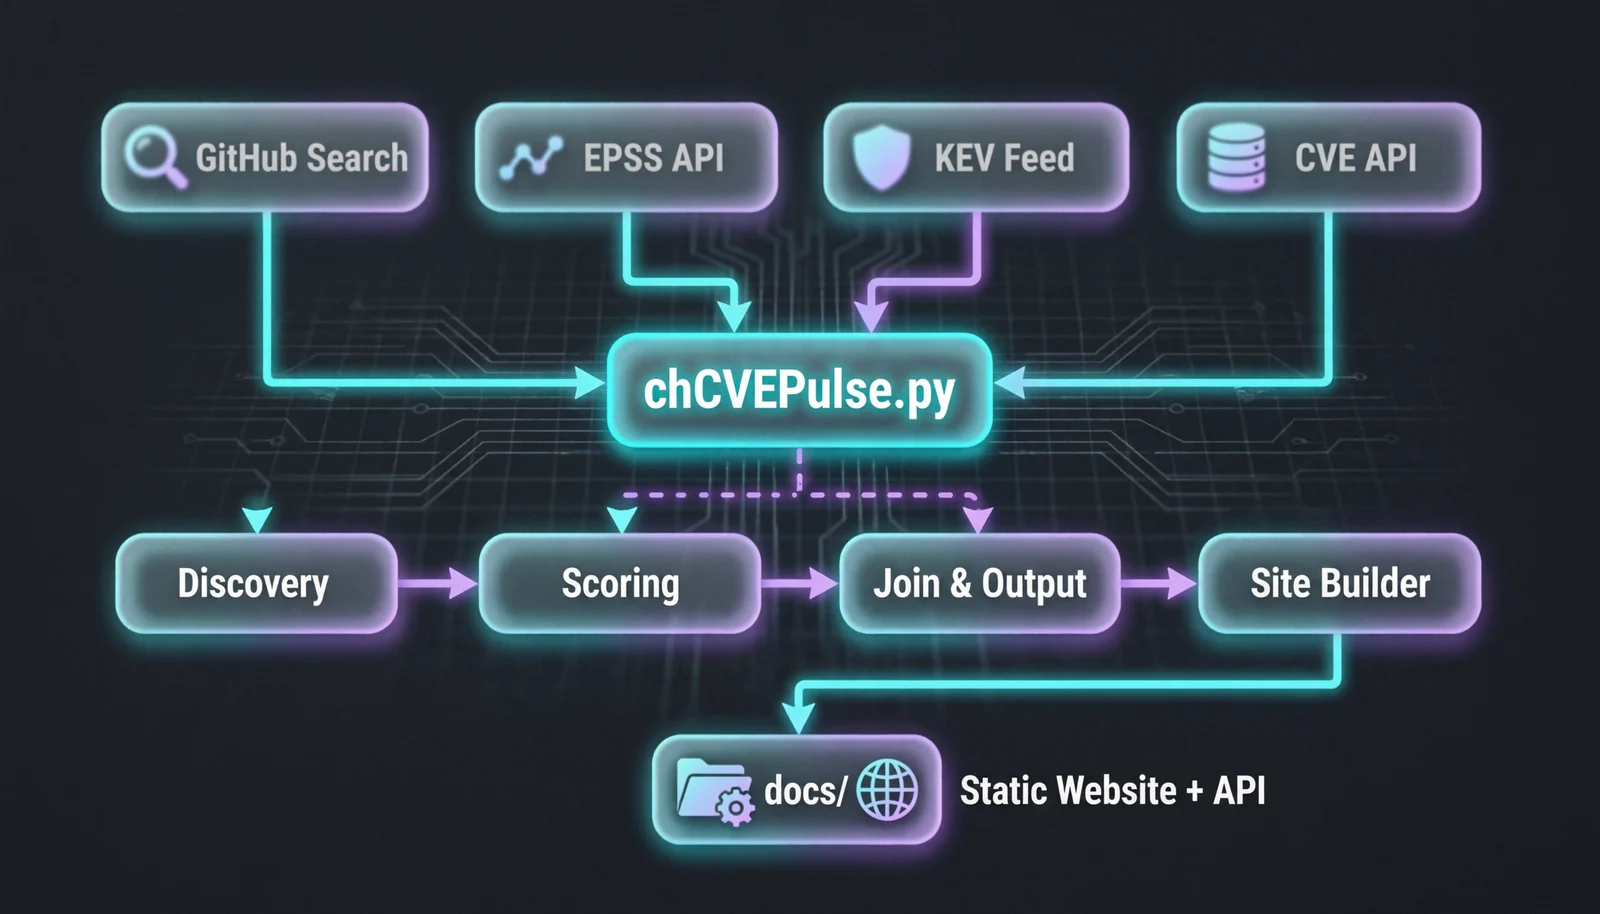 ch4120n/ch4120n-cve-pulse
Live CVE PoC (Proof-of-Concepts) Aggregator with Smart Search & Threat Intelligence
 magicsword-io/lolrmm
Curated catalog of Remote Monitoring and Management tools abused by threat actors, with YAML profiles, Sigma detection rules, and API access for…
 simplifaisoul/osiris
Open Source Global Intelligence Platform - Real-Time OSINT Dashboard - A Palantir Alternative - …
 ethan-andrews/threatintel-aggregator
منصة استخبارات التهديدات ذاتية الاستضافة — تجميع التغذيات، والفرز بالذكاء الاصطناعي، وتغطية MITRE ATT&CK، وهندسة الكشف المتكاملة مع Sentinel. تعمل…
 duggytuxy/data-shield_ipv4_blocklist
قائمة حظر IPv4 منسّقة للعناوين الخبيثة، يتم تحديثها كل 6 ساعات لاستيعابها في جدران الحماية و WAF، مع قوائم مقسّمة وتنسيقات جاهزة لـ CTI لمنصات…
 badchars/darknet-mcp-server
خادم MCP يضم 66 أداة لاستخبارات الويب المظلم — بيانات الاختراقات، تتبع برامج الفدية، الوصول إلى Tor .onion، تحليل البرمجيات الخبيثة، استخبارات…
 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
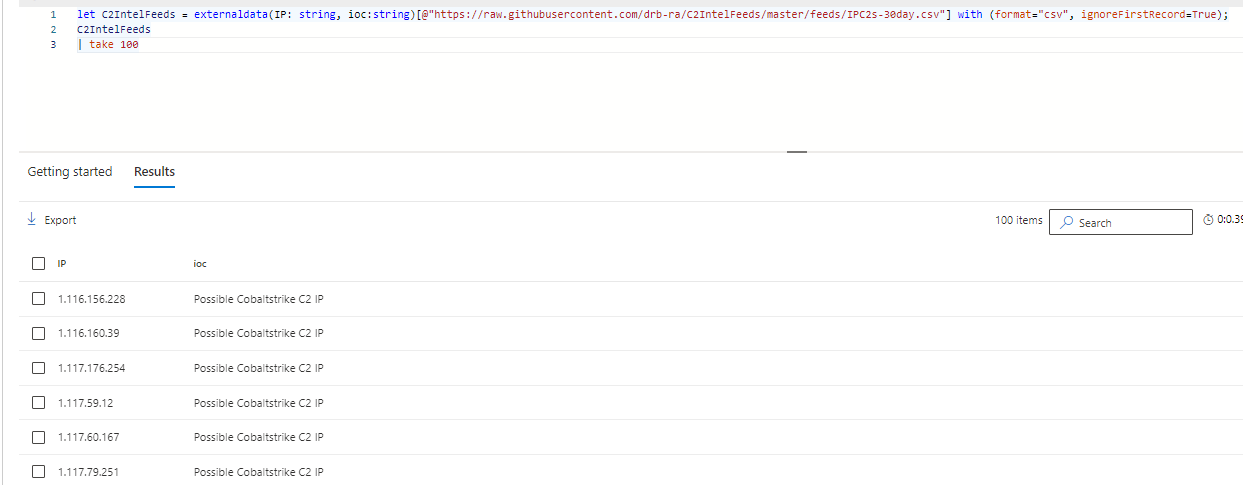 bert-janp/open-source-threat-intel-feeds
يحتوي هذا المستودع على خلاصات Threat Intel مفتوحة المصدر وقابلة للاستخدام بحرية ويمكن استخدامها دون متطلبات إضافية. يتضمن أنواعًا متعددة مثل IP وURL…
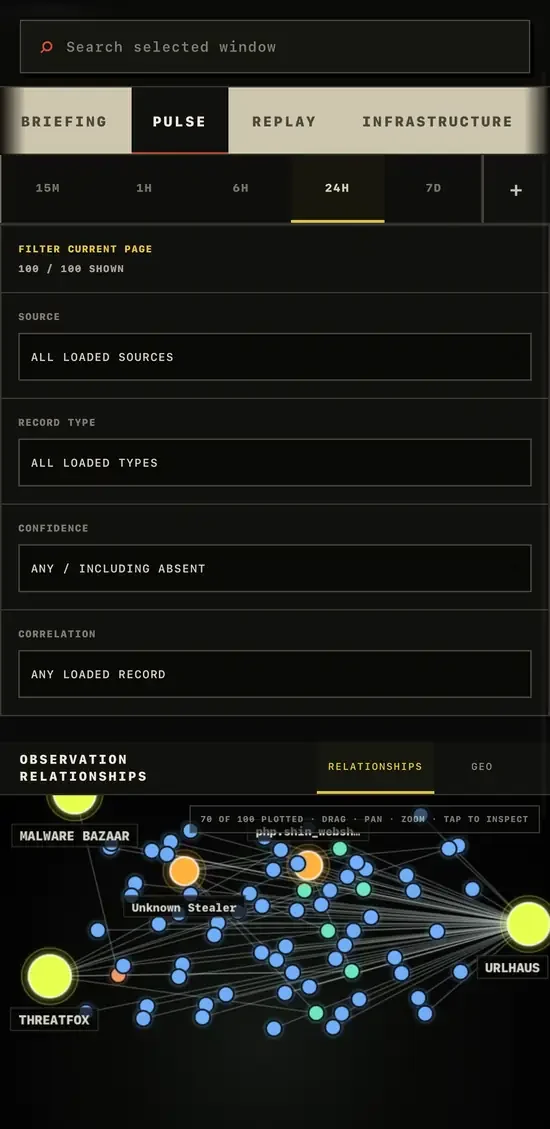
 gnomeman/badbanana-threat-observatory
Threat intel observatory aggregating CISA KEV, ThreatFox, URLhaus, and MalwareBazaar feeds with search, change tracking, and STIX/CSV/JSONL export.
 hslatman/awesome-threat-intelligence
دليل منسّق لمصادر استخبارات التهديدات، والتغذيات، والأطر، والأدوات، والبحوث لفرق SOC/CTI — يغطي مؤشرات الاختراق (IOCs)، وصيغ STIX/TAXII، والمنصات.
 mitre-attack/attack-stix-data
مجموعات STIX 2.1 من قاعدة معرفة MITRE ATT&CK، التي توفر تكتيكات وتقنيات الخصوم لاستخبارات التهديدات الخاصة بالمؤسسات والأجهزة المحمولة وأنظمة التحكم…