

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
401 نتائج
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

إطار محاكاة الخصوم و C2 للبحث الأمني

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
4منذ 4 أشهر
metasploit-payloads preview

metasploit-payloads

GitHubrapid7/metasploit-payloads

مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة

penetration-testing-frameworksexploit-frameworkspayload-generation+9
2.1kمنذ 2 أيام
KDU preview

KDU

GitHubhfiref0x/kdu

أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…

defensive-toolsprivilege-escalationpersistence-mechanisms+8
2.8kمنذ 11 أيام
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

يستخرج ويفك تشفير shellcode المشفّر بـ AES-CBC/XOR بشكل ثابت من ملفات PE الثنائية المغلفة بـ laZzzy عبر مطابقة التوقيعات وتحليل العناوين النسبية لـ…

static-analysisencryption-decryption-toolscode-analysis+6
1منذ 28 أيام
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7منذ 5 أشهر
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

مُخطِّط PE بسيط يقوم بتحميل ملفات DLL مباشرة من الذاكرة ويستدعي واجهة إضافات نظيفة، دون الحاجة إلى LoadLibrary.
defensive-toolspersistence-mechanismsreverse-engineering+7
49منذ 25 أيام
EvilVM preview

EvilVM

GitHubjephthai/evilvm

مترجم قائم على Forth يُنشر كـ shellcode مستقل عن الموضع لمعمارية x86_64، ويوفر وكيل تنفيذ تعليمات برمجية عن بُعد مع REPL تفاعلي عبر TCP وHTTP وICMP…

exploit-frameworksreverse-engineeringscripting-automation+7
209منذ 4 سنوات
MSRKit preview

MSRKit

GitHubrurixis/msrkit

مفهوم استخدام سلسلة ROP مقترنة ببدائية WRMSR لاستدعاء دوال النواة وتعيين برامج تشغيل غير موقّعة عبر BYOVD (AmdTools64.sys)

privilege-escalationexploitationreverse-engineering+5
65منذ 19 أيام
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

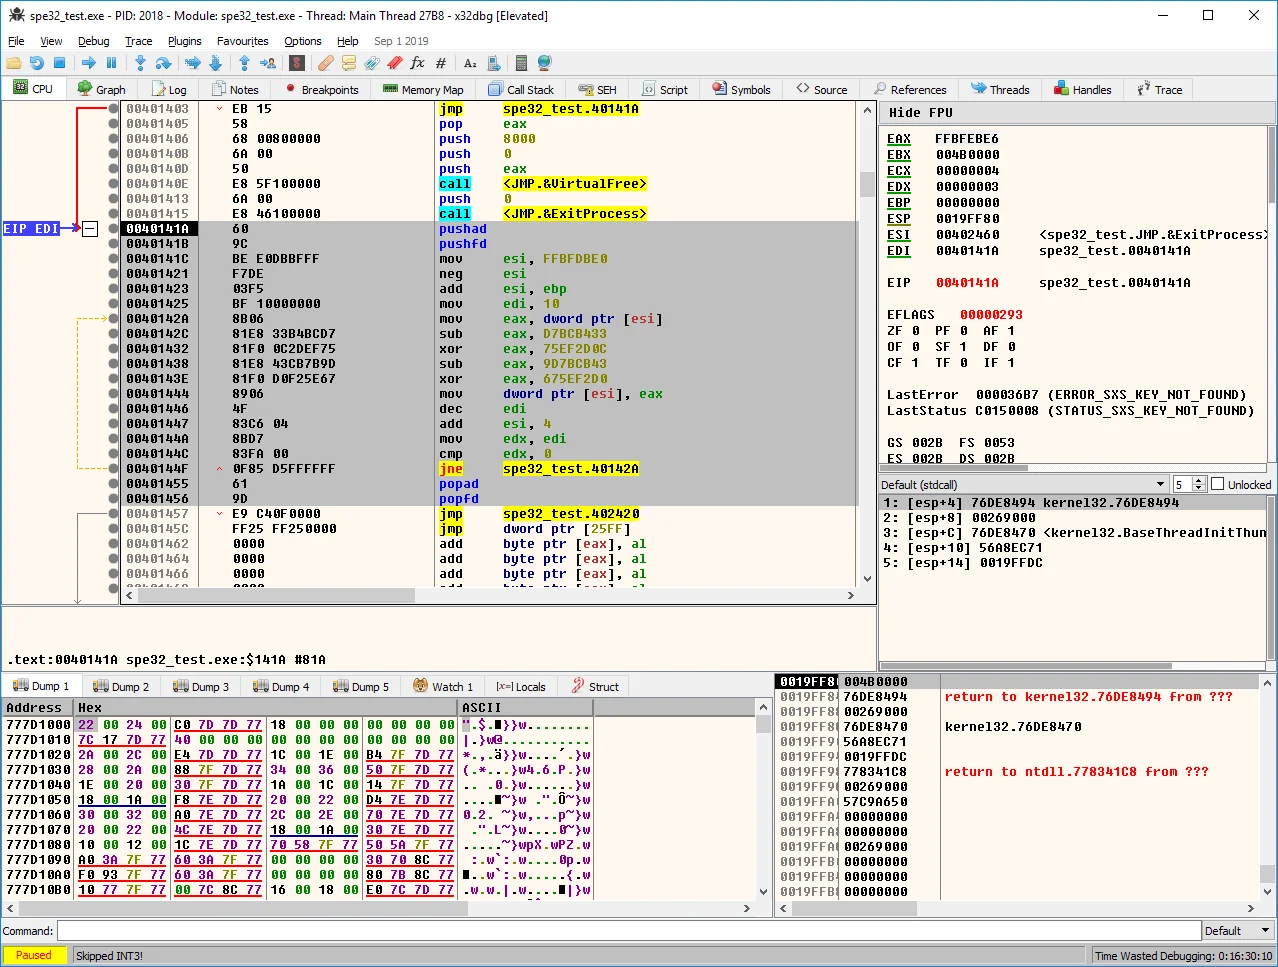
مجموعة من سكربتات radare2 لتحليل البرمجيات الخبيثة: استخراج الملفات الثنائية من لقطات الذاكرة، تصحيح رؤوس PE، وفك تشفير استيرادات الدوال المجزأة في…
memory-forensicsreverse-engineeringshellcode+3
32منذ 8 سنوات
Simple-Polymorphic-Engine-SPE32 preview

Simple-Polymorphic-Engine-SPE32

GitHubpelock/simple-polymorphic-engine-spe32

يولّد كود فك تشفير متعدد الأشكال فريدًا لتشفير البيانات، باستخدام تعليمات ومفاتيح مختارة عشوائيًا، مع توليد أكواد تشغيل غير ضرورية (junk opcodes).…

encryption-decryption-toolsreverse-engineeringshellcode+1
158منذ 3 سنوات
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.

payload-generationshellcodepost-exploitation+4
822منذ 2 سنوات
RunPE preview

RunPE

GitHubnettitude/runpe

محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.

payload-generationimpersonation-toolsshellcode+6
444منذ 3 سنوات
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته

payload-generationshellcodepost-exploitation+4
1.1kمنذ 4 سنوات
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

مكتبة مخصصة لتحميل ملفات PE ومعالجتها للتعيين اليدوي، وربط IAT، وتفريغ الذاكرة، وإعادة بناء الواردات لتحليل البرمجيات الخبيثة والهندسة العكسية.
memory-forensicsreverse-engineeringshellcode+4
1.4kمنذ 5 أشهر
Anti_suspend preview

Anti_suspend

GitHubgmh5225/anti_suspend

حماية العملية عبر شيلكود

defensive-toolsreverse-engineeringshellcode
5منذ 3 سنوات
CVE-2026-2766-but-with-wasm preview

CVE-2026-2766-but-with-wasm

GitHubsneakynachos/cve-2026-2766-but-with-wasm

CVE-2026-2766، لكن مع wasm
vulnerability-analysisexploitationshellcode+2
1منذ شهر واحد
CVE-2024-29943-but-with-wasm preview

CVE-2024-29943-but-with-wasm

GitHubsneakynachos/cve-2024-29943-but-with-wasm

CVE-2024-29943، ولكن مع wasm

exploitationshellcodeweb-security+1
1منذ 2 أشهر
Java-Shellcode-Loader preview

Java-Shellcode-Loader

GitHubyzddmr6/java-shellcode-loader

基于Java实现的Shellcode加载器

shellcodepenetration-testingred-teaming+1
414منذ 3 سنوات
السابق12…23التالي
