

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
480 نتائج
GateX preview

GateX

GitHubabraxas/gatex

تطبيق كسر الحماية الثنائي FortinetHunter (@YogSoth0). جزء من CTF الخاص بـ FortinetHunter. باب ELF: ملف Nuitka onefile مجرّد، مدقّق Argon2id مشوّش بـ…
password-crackingstatic-analysisdynamic-analysis-sandboxing+8
1
منذ شهر واحد
GoFileX preview

GoFileX

GitHubabraxas/gofilex

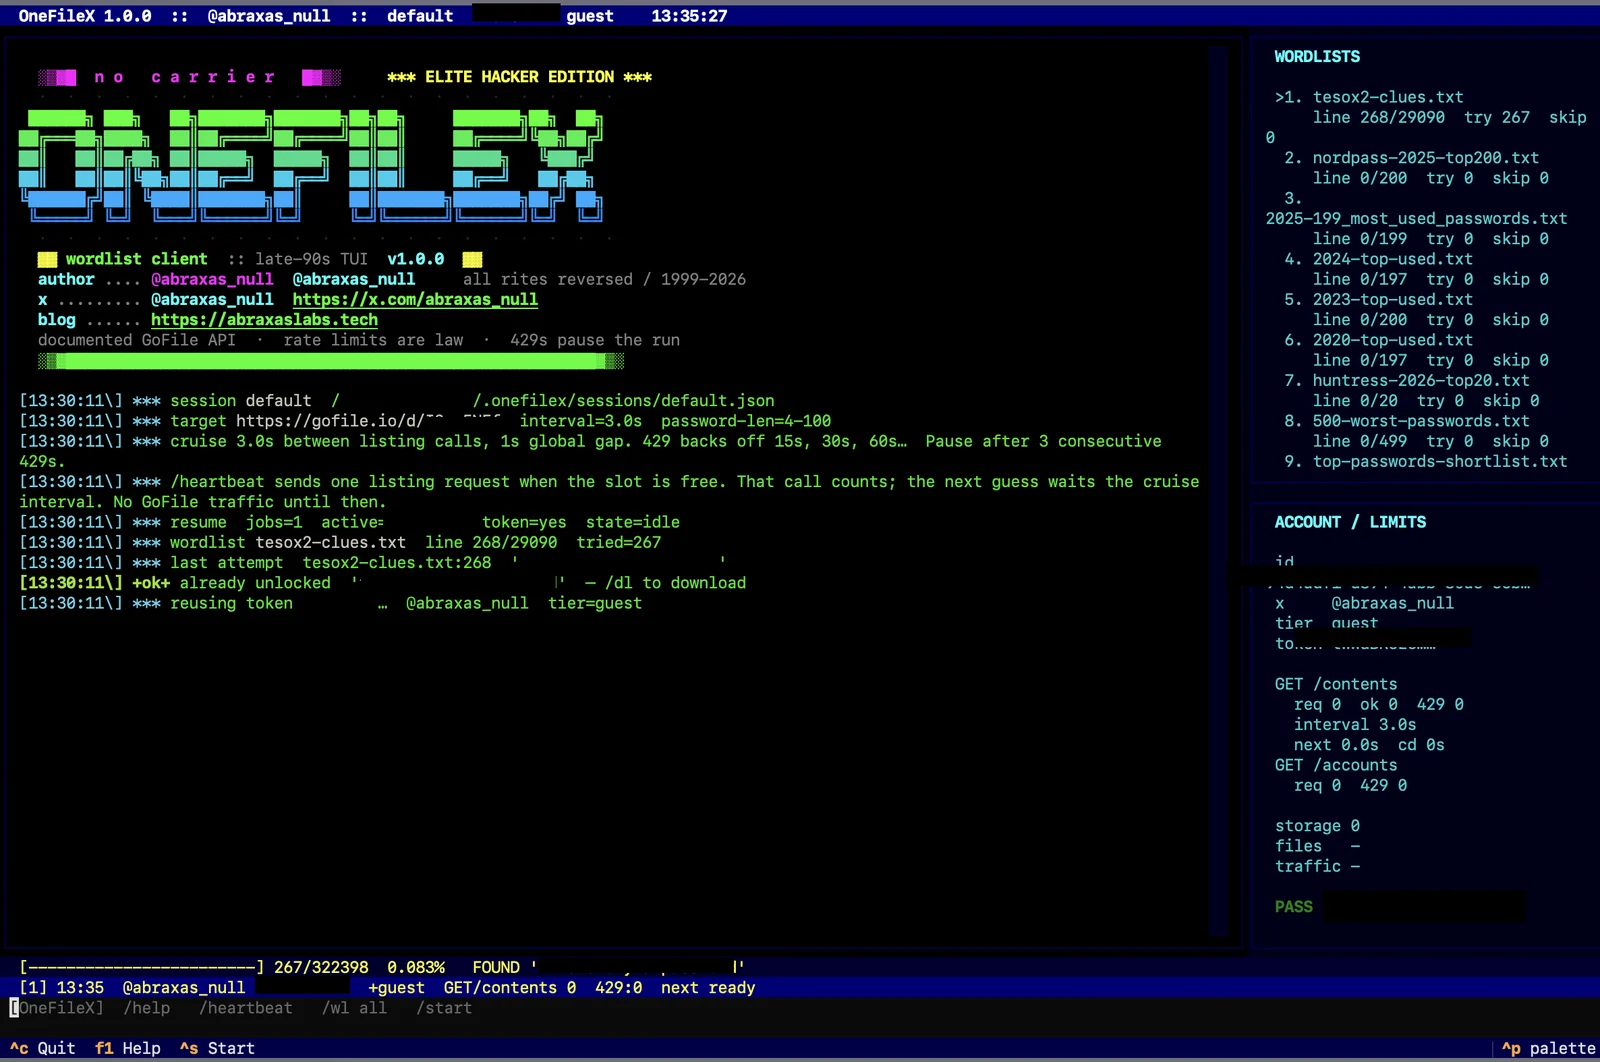
كلمة المرور القوية لـ GoFile (gofile.io) تنزيل كلمات المرور
password-crackingpassword-attacksscripting-automation+5
منذ شهر واحد
kernel-CTF preview

kernel-CTF

GitHubgmh5225/kernel-ctf

مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.

vulnerability-analysisexploitationreverse-engineering+5
منذ سنة واحدة
Gu3ssWeak preview

Gu3ssWeak

GitHubb4sith-sec/gu3ssweak

تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
android-securityvulnerability-analysismobile-app-pentesting+7
8منذ 15 أيام
pcybox-attackgraph preview

pcybox-attackgraph

GitHubmister-iks/pcybox-attackgraph

مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.
defensive-toolsnetwork-securityctf+5
45منذ 8 أيام
security-portfolio preview

security-portfolio

GitHubmitsu-bis/security-portfolio

محفظة أمنية من نتائج الإفصاح المسؤول الأصلية، وكتابات CTF والمختبرات، وملاحظات المنهجية، وأدوات اختبار الاختراق المصممة خصيصًا والتي تغطي الويب،…

privilege-escalationvulnerability-analysisinformation-gathering+6
منذ 18 أيام
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
288منذ 6 أيام
EnvVisualizer preview

EnvVisualizer

GitHubw4r10ck423/envvisualizer

تحليل وتصوّر `/proc/self/environ` على أنظمة Linux المخترقة — يصنّف متغيرات البيئة حسب حزمة التقنيات (AWS، Django، Rails، NodeJS، MySQL، K8s، Docker،…
defensive-toolsvulnerability-analysisconfiguration-auditing+7
1منذ 4 أشهر
pentest-harness preview

pentest-harness

GitHubs1n6h/pentest-harness

إطار عمل وكيل ذكاء اصطناعي مستضاف ذاتيًا لاختبارات الاختراق المصرح بها، ومكافآت الأخطاء، ومختبرات الأمن، ومسابقات CTF. قائم على الإضافات، ويدعم مزودي…
exploitationscripting-automationctf+7
407منذ 29 أيام
ai-ctf preview

ai-ctf

GitHubmubix/ai-ctf

منصة التقاط الأعلام (Capture-the-Flag) المحلية بالذكاء الاصطناعي مع دروس موجّهة حول حقن الأوامر (prompt injection)، وإساءة استخدام استدعاء الأدوات…
osintinformation-gatheringweb-security+6
73منذ 19 أيام
owasp-ctf-in-a-box preview

owasp-ctf-in-a-box

GitHubowasp/owasp-ctf-in-a-box

Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
container-securityvulnerability-analysissecurity-virtualization+6
15منذ 7 أيام
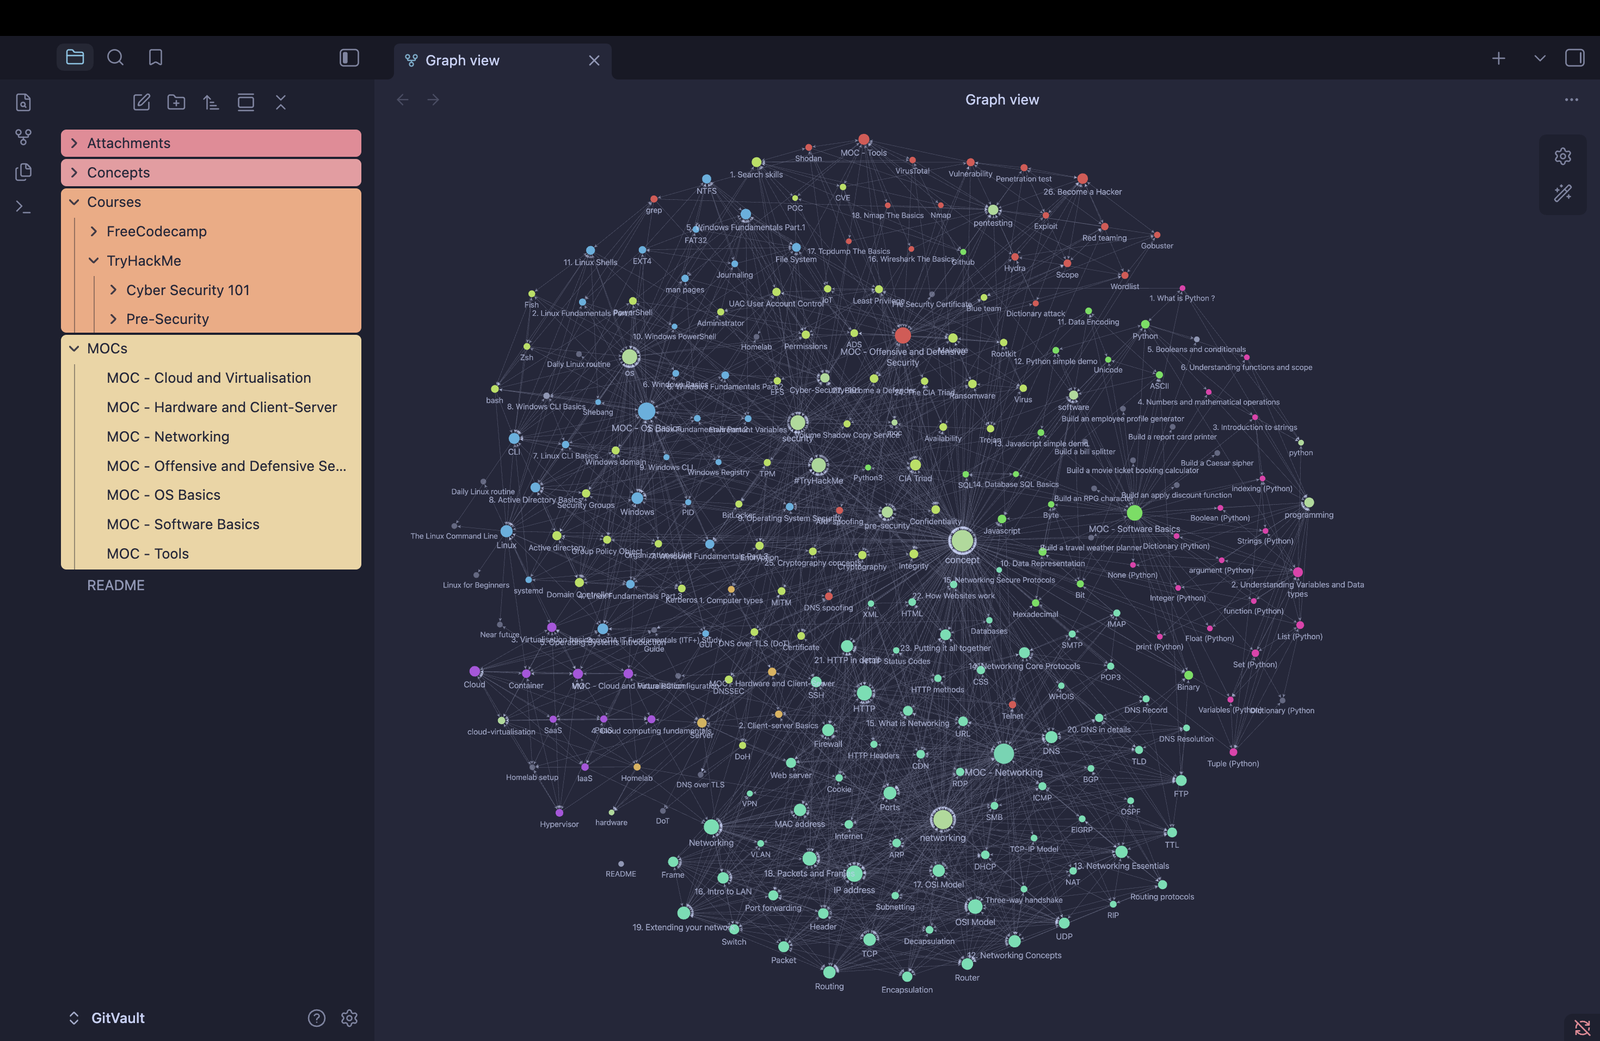
GitVault preview

GitVault

GitHubgitowl58/gitvault

A beginner Obsidian Vault structure for Cybersecurity, Linux, Homelabbing / Self-hosting, all about sharing knowledge.

ctfeducationcurated-resources+2
32منذ 8 أيام
JavaSecLab preview

JavaSecLab

GitHubwhgojp/javaseclab

مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…

static-code-analysisvulnerability-analysiscode-analysis+6
883منذ 4 أشهر
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
6منذ 9 أيام
CPLHF preview

CPLHF

GitHubwhereisxuezugi/cplhf

مجموعة أدوات Bash معيارية تُحصّن أنظمة Debian/Ubuntu لمسابقات CyberPatriot، مع أتمتة تحصين الحسابات وجدار الحماية وSSH وPAM والخدمات مع التسجيل…
defensive-toolsvulnerability-analysisscripting-automation+6
5منذ 26 أيام
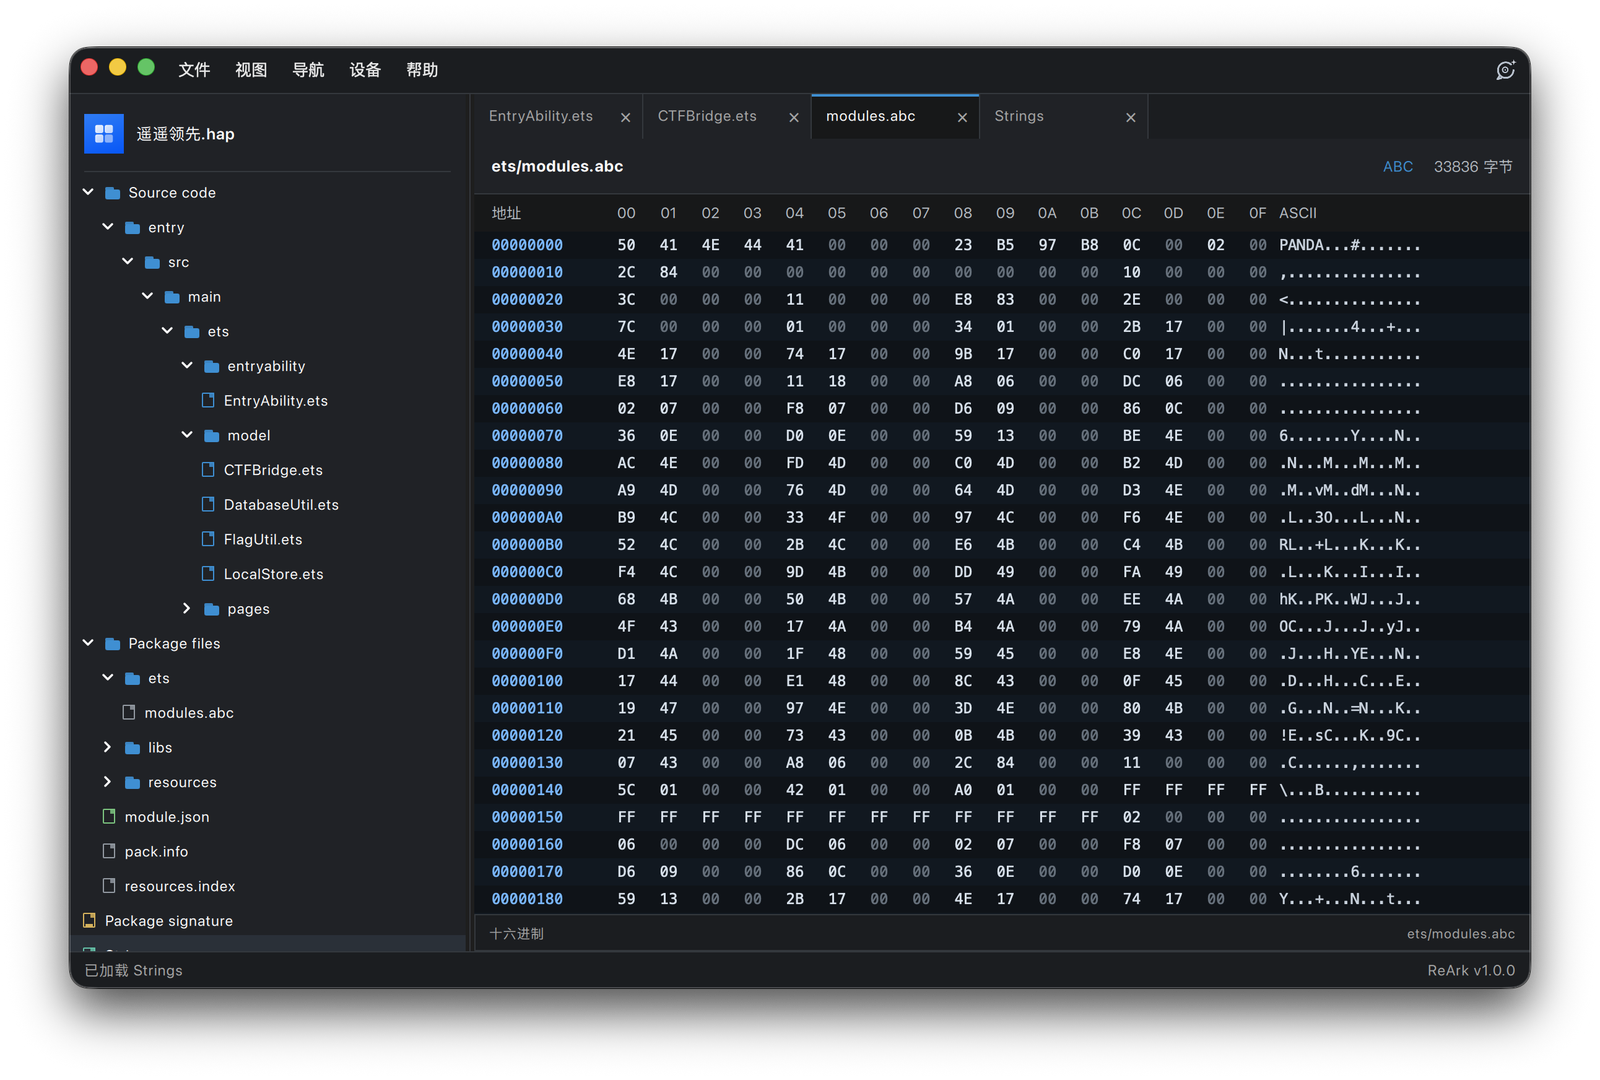
ReArk preview

ReArk

GitHublkimuk/reark

An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…
android-securitystatic-analysisdynamic-analysis-sandboxing+6
458منذ 22 أيام
context-segmentation preview

context-segmentation

GitHub9xeb/context-segmentation

إدارة سياق آلية متعددة الوكلاء للمهام طويلة المدى في وكلاء الذكاء الاصطناعي المحليين

ctfmachine-learningpapers-research+3
1منذ 3 أشهر
atomicvulns preview

atomicvulns

GitHubdoretox/atomicvulns

Atomic web vulnerability labs. One OWASP flaw per app — minimal Flask + Docker, intentionally broken for hands-on study with Burp Suite.

vulnerability-analysisweb-application-exploitationweb-security+5
24منذ يوم واحد
السابق12…27التالي