
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
61 نتائج
dlr-ne-ics-security preview

dlr-ne-ics-security

GitHubtz98lab/dlr-ne-ics-security

بحث كودي يطبق حساب توازن ناش الديناميكي منخفض الرتبة لألعاب أمن أنظمة التحكم الصناعية العشوائية بين التهديدات المستمرة المتقدمة ودفاعات الأهداف…

defensive-toolsvulnerability-analysisscada-ics-security+3
1
منذ 6 أيام
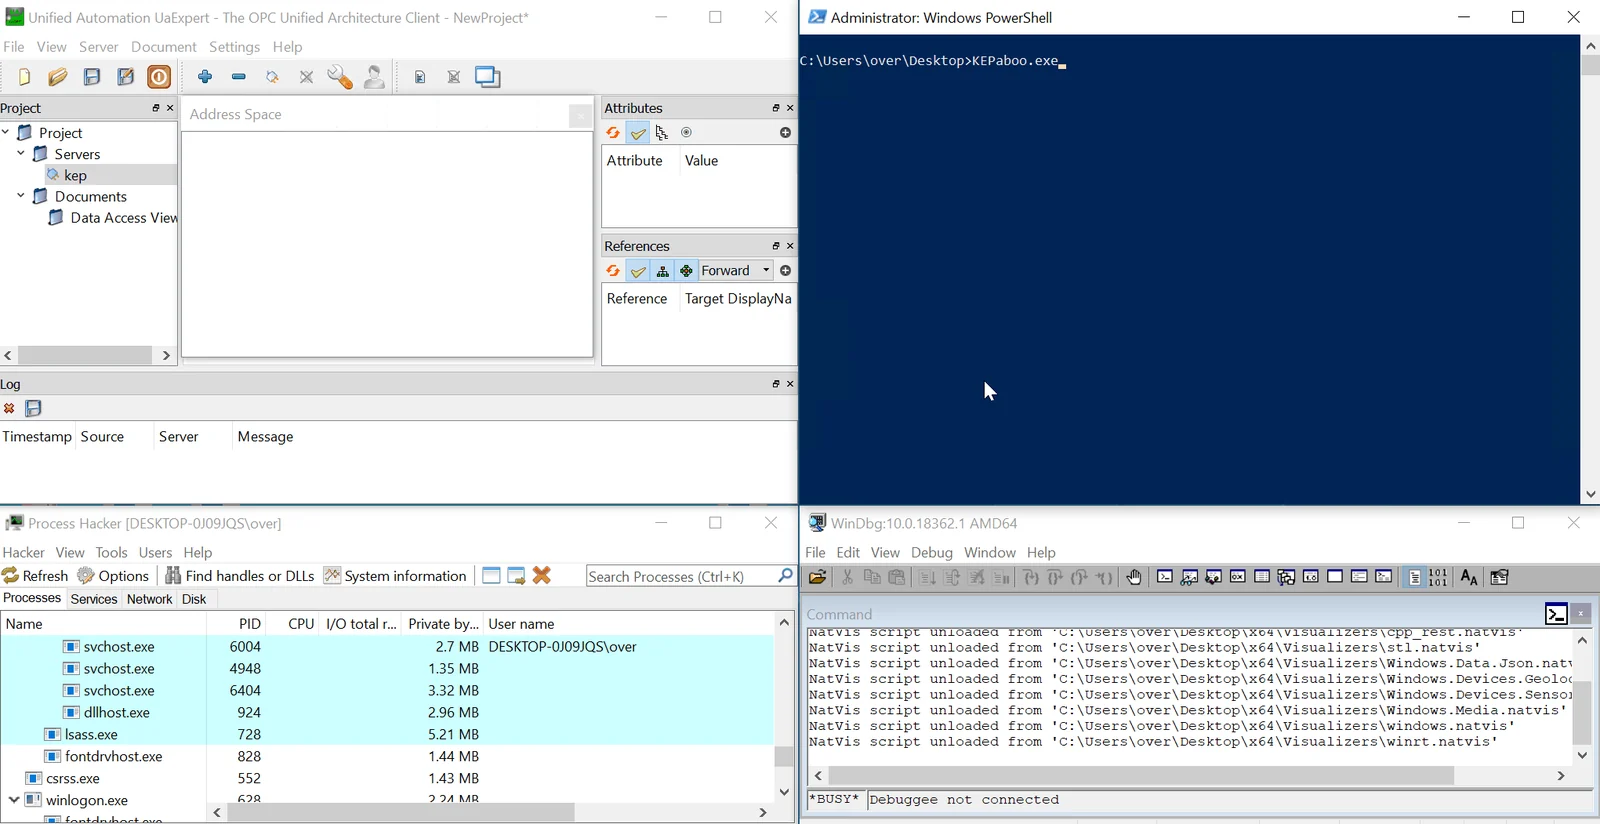
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

تحييد تقنيات مكافحة التنقيح في KEPServerEX

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
33منذ 3 سنوات
EmbedXPL-Forge preview

EmbedXPL-Forge

GitHubmrhenrike/embedxpl-forge

إطار تقييم أمن الأجهزة المدمجة — 700 وحدة، 350 ثغرة CVE، 55 مورّدًا، محرك مجموعات APT. يغطي أجهزة التوجيه، وكاميرات IP، ووحدات GPON ONT، وأجهزة CPE…

embedded-systems-securitypenetration-testing-frameworksvulnerability-scanners+9
49منذ 13 أيام
ICS-Security-Tools preview

ICS-Security-Tools

GitHubiti/ics-security-tools

أدوات، نصائح، حيل، والمزيد لاستكشاف أمن أنظمة التحكم الصناعي (ICS).

defensive-toolsvulnerability-analysisscada-ics-security+4
2.1kمنذ سنة واحدة
smod preview

smod

GitHub0x0mar/smod

إطار عمل اختبار الاختراق MODBUS

penetration-testing-frameworksvulnerability-analysisscada-ics-security+3
95منذ 10 سنوات
Redpoint preview

Redpoint

GitHubdigitalbond/redpoint

سكربتات Nmap NSE لاكتشاف وتعداد أنظمة ICS/SCADA—BACnet وEtherNet/IP وCoDeSys وFox وModicon وOmron وS7—باستخدام استعلامات البروتوكول لتقييمات الأمان.

reconnaissancescada-ics-securityinformation-gathering+2
472منذ 10 سنوات
ICS-TestBed-Framework preview

ICS-TestBed-Framework

GitHubpmaynard/ics-testbed-framework

ينشر بيئات اختبار افتراضية واقعية لأنظمة SCADA/ICS مع عقد IEC 60870-5-104 وOPC-UA، مما يتيح محاكاة الهجمات، وتوليد حزم مشروعة، وتمارين أمنية للفريق…

packet-sniffing-analysisscada-ics-securitynetwork-security+3
70منذ 7 سنوات
ICSFuzz preview

ICSFuzz

GitHubmomalab/icsfuzz

أداة فيوزر مقيَّسة لتطبيقات التحكم الصناعي (ICS) القائمة على PLC، تستهدف بيئة تشغيل Codesys على وحدات تحكم Wago للكشف عن تلف الذاكرة والمدخلات…

embedded-systems-securityvulnerability-analysisdynamic-code-analysis+3
30منذ 4 سنوات
scada-scanner preview

scada-scanner

GitHubgeeknik/scada-scanner

ماسح SCADA/ICS عالي الأداء وغير متزامن

reconnaissancevulnerability-scannersnetwork-mapping+6
14منذ 10 أشهر
awesome-industrial-control-system-security preview

awesome-industrial-control-system-security

GitHubhslatman/awesome-industrial-control-system-security

قائمة منسقة من الموارد المتعلقة بأمن أنظمة التحكم الصناعي (ICS).

packet-sniffing-analysisnetwork-mappingvulnerability-analysis+9
2.0kمنذ سنة واحدة
minicps preview

minicps

GitHubscy-phy/minicps

إطار عمل لمحاكاة الزمن الحقيقي للأنظمة السيبرانية-الفيزيائية مع نماذج للعمليات الفيزيائية/أجهزة التحكم ومحاكاة شبكات قائمة على Mininet، صُمم لأبحاث…

scada-ics-securitysecurity-virtualizationnetwork-security
199منذ 3 أشهر
attack-stix-data preview

attack-stix-data

GitHubmitre-attack/attack-stix-data

مجموعات STIX 2.1 من قاعدة معرفة MITRE ATT&CK، التي توفر تكتيكات وتقنيات الخصوم لاستخبارات التهديدات الخاصة بالمؤسسات والأجهزة المحمولة وأنظمة التحكم…

ioc-managementthreat-feeds-aggregatorsscada-ics-security+4
697منذ 2 أشهر
wireshark preview

wireshark

GitHubwireshark/wireshark

التقاط وتحليل حركة مرور الشبكة مع الفحص العميق للحزم، وفك ترميز البروتوكولات عبر مئات البروتوكولات، ودعم ملفات الالتقاط لاستكشاف الأخطاء وإصلاحها،…

packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0kمنذ 19س 36د
detection-defense-library preview

detection-defense-library

GitLabwattocyber/detection-defense-library

Detection-engineering reference mapping Windows, cloud, container, identity, and ICS attack classes to Sigma rules, trust-boundary models, BYOVD…

defensive-toolscontainer-securityvulnerability-analysis+7
منذ شهر واحد
0day-Rubbish preview

0day-Rubbish

GitHubexploit-garbage/0day-rubbish

Redefining vulnerability disclosure in the AI era. We mass-produce exploitable 0days and disclose them directly, using event-driven pressure to…

vulnerability-analysisexploitationscada-ics-security+3
61منذ 17 أيام
DeTTECT preview

DeTTECT

GitHubrabobank-cdc/dettect

كشف التكتيكات والتقنيات والتهديدات القتالية

defensive-toolsscada-ics-securitymobile-security+4
2.3kمنذ 26 أيام
awesome-connected-things-sec preview

awesome-connected-things-sec

GitHubv33ru/awesome-connected-things-sec

قائمة منسقة من الموارد الأمنية لجميع الأشياء المتصلة

embedded-systems-securityiot-securityreverse-engineering+9
3.5kمنذ شهر واحد
Pwn2Own-Auto-2024-CHARX preview

Pwn2Own-Auto-2024-CHARX

GitHubret2/pwn2own-auto-2024-charx

استغلال جاهز للعمل ضد Phoenix Contact CHARX SEC-3100 باستخدام حزم Scapy الخام عبر إيثرنت لتفعيل الثغرات والحصول على قشرة تفاعلية للاتصال العكسي.

embedded-systems-securityiot-securityexploitation+2
14منذ 2 سنوات
السابق1234التالي