

scripts
 clausing/scripts
مجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
84
clausing/scriptsمجموعة من سكربتات Python وPerl للتحقيق الجنائي الرقمي والاستجابة للحوادث وتحليل الشبكات، بما في ذلك أدوات توقيع التجزئة وأدوات grep للحزم.
 trustedsec/artillery
أداة مفتوحة المصدر لفريق الدفاع الأزرق تحمي أنظمة Linux وWindows باستخدام أساليب متعددة للدفاع والكشف على مستوى المضيف والشبكة.
 g0dse11/detecttrace
أداة هندسة كشف مفتوحة المصدر تتبع عمليات الكشف الأمني من البداية إلى النهاية وتحدد أول مرحلة فاشلة.
 matijamiki/ranwhat
مسجل رحلات وماسح أسرار لوكلاء البرمجة بالذكاء الاصطناعي. يقرأ ما شغّله Claude Code وCodex وGemini CLI و9 غيرها، ويرصد الإجراءات الخطرة والمفاتيح…
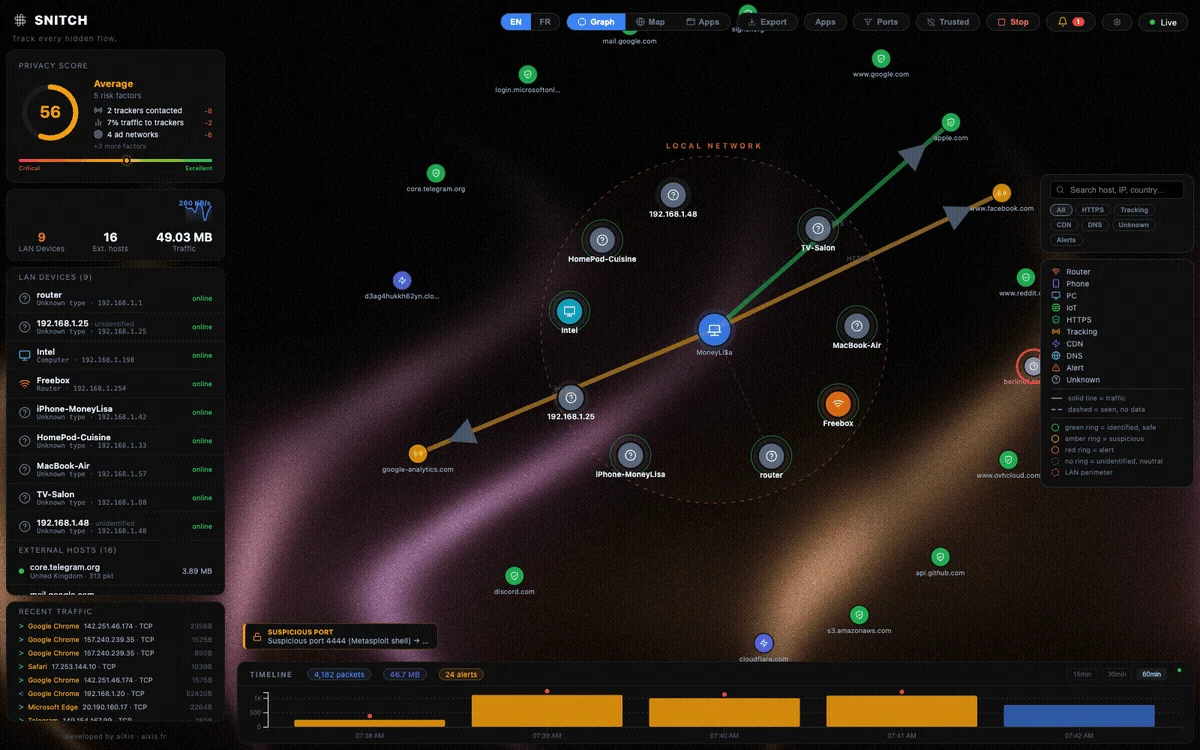 aixisstudio/snitch
مرئي حركة مرور الشبكة في الوقت الفعلي — شاهد كل اتصال يقوم به جهاز الكمبيوتر الخاص بك. الخصوصية أولاً، محلي 100%. / Visualiseur de trafic réseau en…
 safedep/gryph
طبقة أمان لوكلاء البرمجة بالذكاء الاصطناعي. تعمل مع Claude Code وCursor وWindsurf وGemini CLI وOpenCode وPi Agent وغيرها.
 confused-binary/waf-fu
واجهة طرفية لتصفح وإعادة تشغيل سجلات AWS WAF v2 من CloudWatch وS3 وواجهة برمجة التطبيقات للعيّنات، مع تصفية YAML، وكشف المصادقة، وإعادة التشغيل عبر…
 gopasteverything/gpewebdefender
مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.
 sims718718/unifiedthreathunting
يوثّق منهجية منظمة وقابلة للتكرار لاصطياد التهديدات، تغطي المحفزات، وفرضيات SMART، وبوابات الجدوى، وتحديد النطاق، وخطط الاصطياد، وإعداد تقارير…
 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…
 gmh5225/jataayu
أمن وكيل الذكاء الاصطناعي المدعوم بنماذج اللغة الكبيرة — كشف الحقن الوارد + حماية الخصوصية الصادرة

 ndaal_open_source/ndaal_public_auditd
مجموعة قواعد Linux Auditd وفق أفضل الممارسات مع 14,956 قاعدة مرتبطة بـ MITRE ATT&CK، ودور نشر Ansible، وأدوات lint/test لمراقبة الأمان وتدقيق…
 tuskira/ai-agent-gateway
بوابة مفتوحة المصدر تؤمّن وتحكم وتراقب استدعاءات أدوات MCP الخاصة بوكلاء الذكاء الاصطناعي وحركة مرور LLM، مع مصادقة بمفتاح API ولوحة تحكم إدارية…
 niffyhunt/wraithwall-toolkit
أدوات هندسة الخداع مستخرجة من منصة إنتاجية تأخذ حركة المهاجمين الحية، ورموز الكناري الخاصة بسلسلة التوريد، وسجلات المصائد → تقييم MITRE ATT&CK،…
 haidang-infosec/phantom-grid
نظام دفاع نشط مدعوم بـ eBPF يحوّل خادم Linux الخاص بك إلى فخ عسل خادع. يتميز بإعادة توجيه حركة المرور الشفافة، وانتحال بصمة نظام التشغيل، ومنع تسرب…
 hasamba/dfir-companion
خادم مرافق للتحقيق الجنائي الرقمي والاستجابة للحوادث + إضافة التقاط
 msuhanov/easy_triage
نصوص برمجية لفرز الأنظمة المخترقة (Linux، ESXi، FreeBSD/NetScaler)
 joshuagodwin7929/purple-team-automation
محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.