
kev-data
 cisagov/kev-data
يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
defensive-toolsioc-managementvulnerability-scanners+5
cisagov/kev-dataيعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
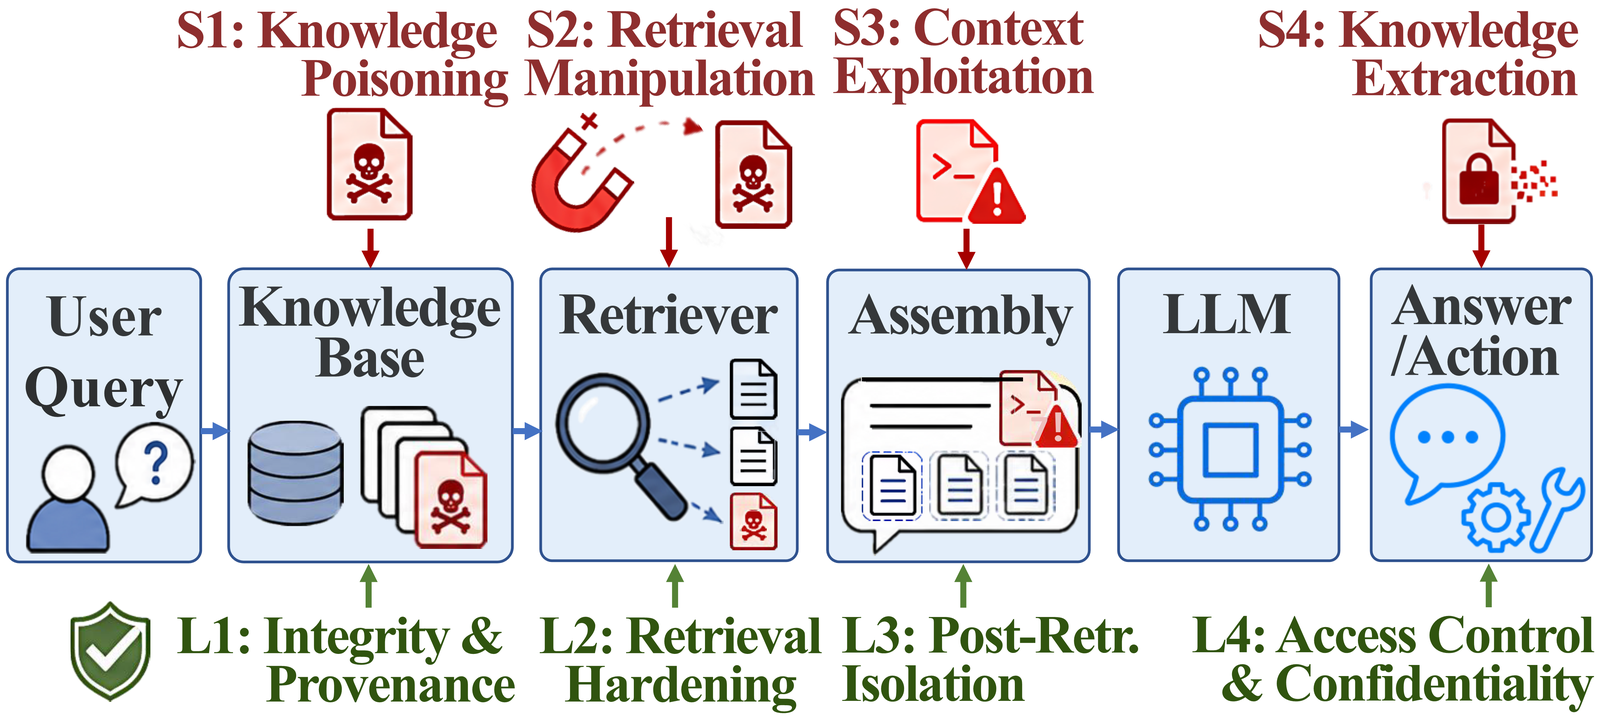 treeai-lab/awesome-rag-security
Curated collection of research papers on retrieval-augmented generation security, organized by the SLOT taxonomy covering knowledge poisoning,…
 slowmist/knowledge-base
قاعدة معرفية منسّقة لأبحاث أمن البلوكشين وتقارير التدقيق والأدلة والترجمات التي تغطي العقود الذكية والتشفير ومواضيع أمن الذكاء الاصطناعي.
 vulncheck-oss/cli
أداة سطر الأوامر الرسمية من VulnCheck
 cisagov/vulnrichment
مستودع لإجراء إثراء الثغرات الأمنية.
 cartography-cncf/cartography
يسحب أصول البنية التحتية وعلاقاتها من أكثر من 30 منصة سحابية للهوية وSaaS إلى رسم بياني Neo4j لاستعلامات الأمان والتحليل القائم على القواعد.
 opencti-platform/connectors
مجموعة من موصلات OpenCTI التي تستقبل وتزامن استخبارات التهديدات ومؤشرات الاختراق وبيانات CTI من مصادر خارجية مثل MISP وMITRE ATT&CK إلى المنصة.
 cyber-courses/cyber-library
قاعدة معرفية بصيغة Markdown يديرها المجتمع وتغطي أسس الأمن السيبراني، والممارسات الهجومية والدفاعية، والحوكمة، واستخبارات التهديدات، وOSINT، والإرشاد…
 vulncheck-oss/jupyter-notebooks
مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
 vulncheck-oss/go-exploit-cache
أداة مساعدة لإنشاء قاعدة بيانات ذاكرة تخزين مؤقت HTTP لاستخدامها مع go-exploit
 albertrg99/redditosint
أداة OSINT لـ Reddit عبر اسم المستخدم. اكتشف المنشورات المفهرسة، والتعليقات، والمحتوى المحذوف والمباشر، وأنماط النشاط، والمعرّفات المكشوفة، ودرجة…
 thezdi/presentations
مجموعة من عروض مؤتمر Zero Day Initiative والأوراق البيضاء ومنشورات أبحاث الثغرات الأمنية التي تغطي تقنيات الاستغلال ونتائج الإفصاح.
 gopasteverything/gpewebdefender
مراقب خفيف لهجمات الويب. ملف Go ثنائي واحد + SQLite. ليس OSSEC، وليس WAF.
 sims718718/unifiedthreathunting
يوثّق منهجية منظمة وقابلة للتكرار لاصطياد التهديدات، تغطي المحفزات، وفرضيات SMART، وبوابات الجدوى، وتحديد النطاق، وخطط الاصطياد، وإعداد تقارير…
 thomaspoppelgaard/netscaler-ctx697096-checker
مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.

 ndaal_open_source/ndaal_public_auditd
مجموعة قواعد Linux Auditd وفق أفضل الممارسات مع 14,956 قاعدة مرتبطة بـ MITRE ATT&CK، ودور نشر Ansible، وأدوات lint/test لمراقبة الأمان وتدقيق…