
red-team-map
 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
privilege-escalationexploitationlateral-movement+7
30
kypvas/red-team-mapخريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 onescripter/wmiexec
تنفيذ أوامر Windows عن بُعد والتقاط المخرجات باستخدام WMI وPowerShell فقط (دون الاتصال عن بُعد).
 linnemanlabs/glimmer
إطار محاكاة الخصوم و C2 للبحث الأمني
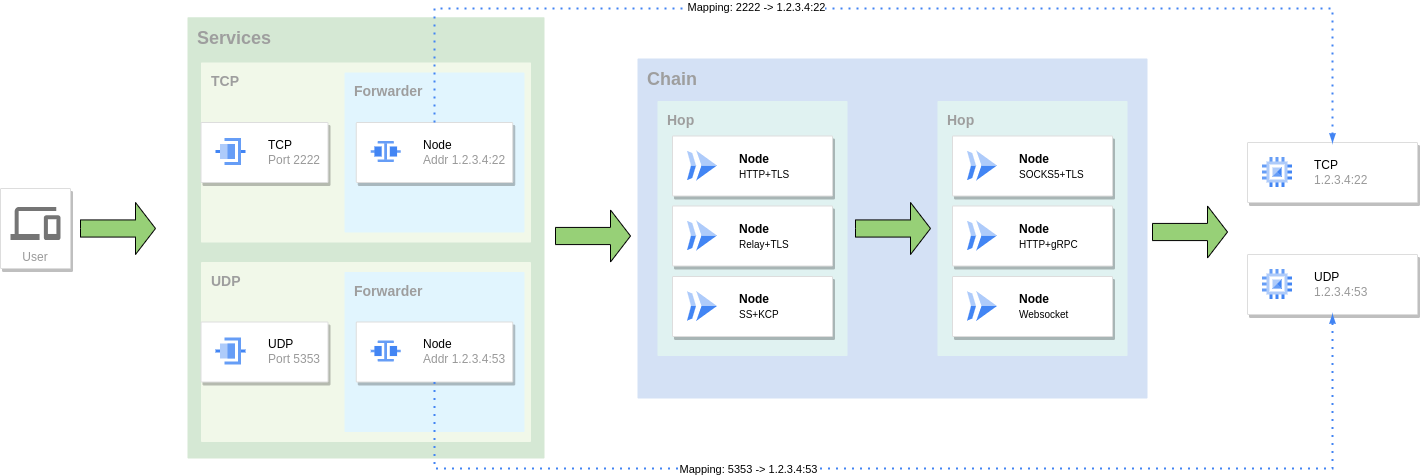 go-gost/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 vulncheck-oss/external-c2-experiments
وحدة C2 خارجية بلغة Go لـ go-exploit تلتقط أصداف SSH العكسية، وتوفر مستمع خادم وعميل حمولة لدمج ملفات تعريف C2 المخصصة في الاستغلالات.
 stillbigjosh/adaptix-serverless-c2
إضافة نقل C2 بدون خادم لـ AdaptixC2 v1.2 باستخدام AWS Lambda + DynamoDB كبنية تحتية للترحيل.

 vqkro/ultrasploiter
ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
 sliverarmory/sliver-gui
واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…
 g13net/lockjaw
إطار عمل C2 معياري لنظام Windows مزوّد بـ teamserver مكتوب بلغة Rust، وimplant بلغة Zig، واستدعاءات نظام غير مباشرة، وتجاوز AMSI، وحقن…
 kyle41111/ai-file
ملف تعريف المستمع لإطار عمل Mythic C2 يستخدم واجهات برمجة تطبيقات ملفات موردي الذكاء الاصطناعي
 adityatelange/evil-winrm-py
تنفيذ الأوامر تفاعليًا على أجهزة Windows البعيدة باستخدام بروتوكول WinRM (أسرع فقط)
 mythicagents/xenon
وكيل Mythic لنظام Windows مكتوب بلغة C
 mythicc2profiles/httpx
قابل للتكوين، مدفوع بالمجتمع، ملف تعريف HTTP C2
 linuztx/alter-zero
إطار وكيل طرفي موفّر لذاكرة الوصول العشوائي للبرمجة والأمن السيبراني والأتمتة.
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 x3r0day/fud-c2-framework
إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…