Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
542 نتائج
glimmer preview

glimmer

GitHublinnemanlabs/glimmer

إطار محاكاة الخصوم و C2 للبحث الأمني

penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+8
4منذ 4 أشهر
lockjaw preview

lockjaw

GitHubg13net/lockjaw

إطار عمل C2 معياري لنظام Windows مزوّد بـ teamserver مكتوب بلغة Rust، وimplant بلغة Zig، واستدعاءات نظام غير مباشرة، وتجاوز AMSI، وحقن…

penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26منذ 10 أيام
FUD-C2-Framework preview

FUD-C2-Framework

GitHubx3r0day/fud-c2-framework

إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.

encryption-decryption-toolspersistence-mechanismsids-ips-evasion+9
7منذ 5 أشهر
Koi preview

Koi

GitHubb3rt1ng/koi

Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
payload-generationpersistence-mechanismsids-ips-evasion+9
36منذ 3 أيام
Harald preview

Harald

GitHubgmh5225/harald

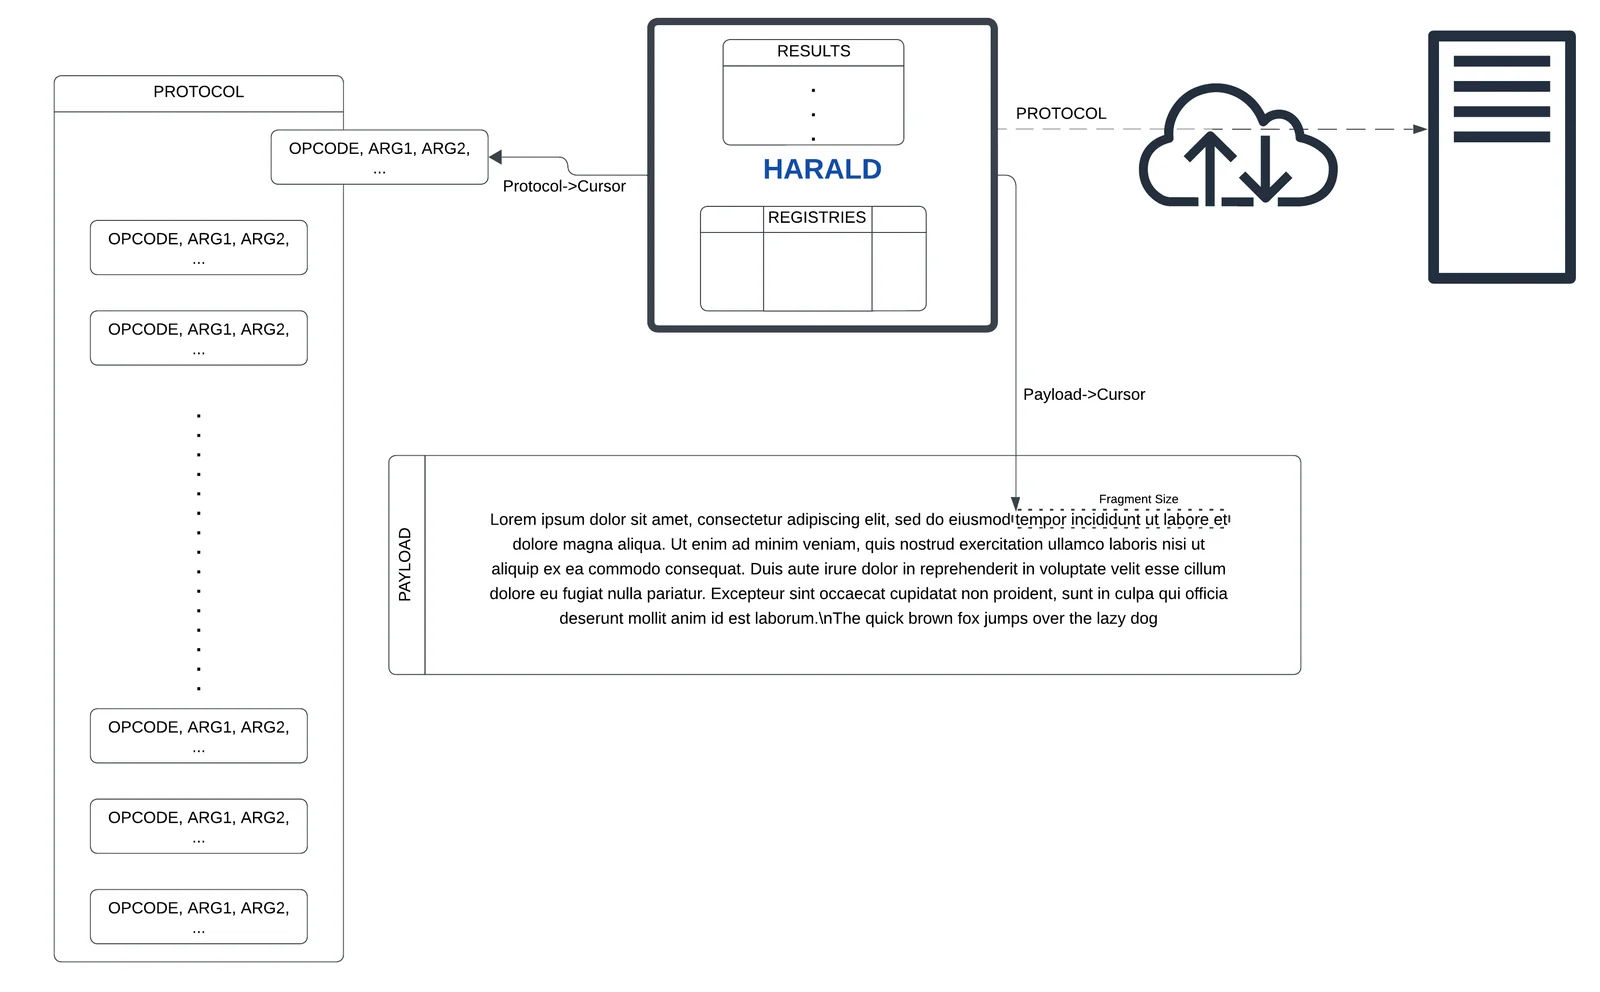
وحدة معالجة مركزية بسيطة في الذاكرة لإنشاء بروتوكولات محايدة أثناء التشغيل
exploitationids-ips-evasionscripting-automation+6
منذ سنة واحدة
RC4Decryption preview

RC4Decryption

GitHubweedhashpeddler/rc4decryption

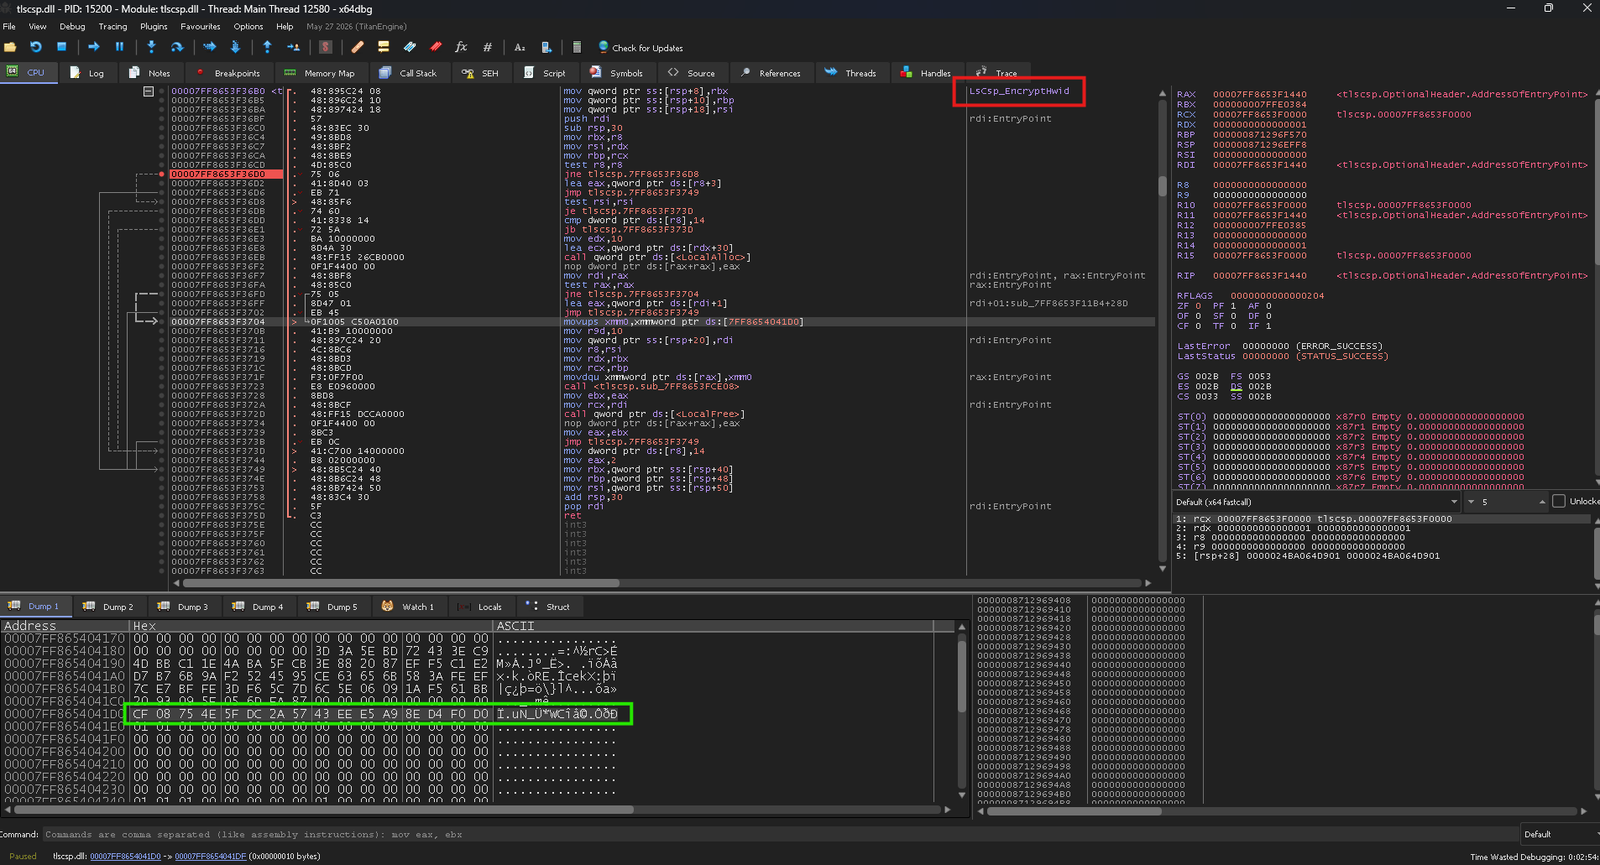
يستغل ملف tlscsp.dll الموقّع من Microsoft LOLBin لتشغيل تشفير/فك تشفير RC4 عبر LsCsp_EncryptHwid، مع تعديل المفتاح المضمّن في الذاكرة لأسلوب BYOK.
defensive-toolsencryption-decryption-toolspersistence-mechanisms+6
35منذ 18 أيام
Darkcloak preview

Darkcloak

GitHub0x574r/darkcloak

أداة تمويه هوية العمليات على Linux تقوم بتزييف comm وargv وcmdline وenviron ومسار exe وVMAs عبر خط أنابيب prctl من 11 مرحلة لانتحال شخصية عملية أخرى.
privilege-escalationpersistence-mechanismsids-ips-evasion+6
14منذ 3 أشهر
F31 preview

F31

GitHubgmh5225/f31

أداة لإخفاء Kali Linux على الشبكة

defensive-toolsids-ips-evasionscripting-automation+6
3منذ 2 سنوات
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
64منذ 29 أيام
evillimiter preview

evillimiter

GitHubdavidsonrafaelk/evillimiter

أداة تراقب وتحلل وتحد من النطاق الترددي للأجهزة على الشبكة المحلية دون الحاجة إلى صلاحيات إدارية
network-mappingids-ips-evasioninformation-gathering+4
9منذ شهر واحد
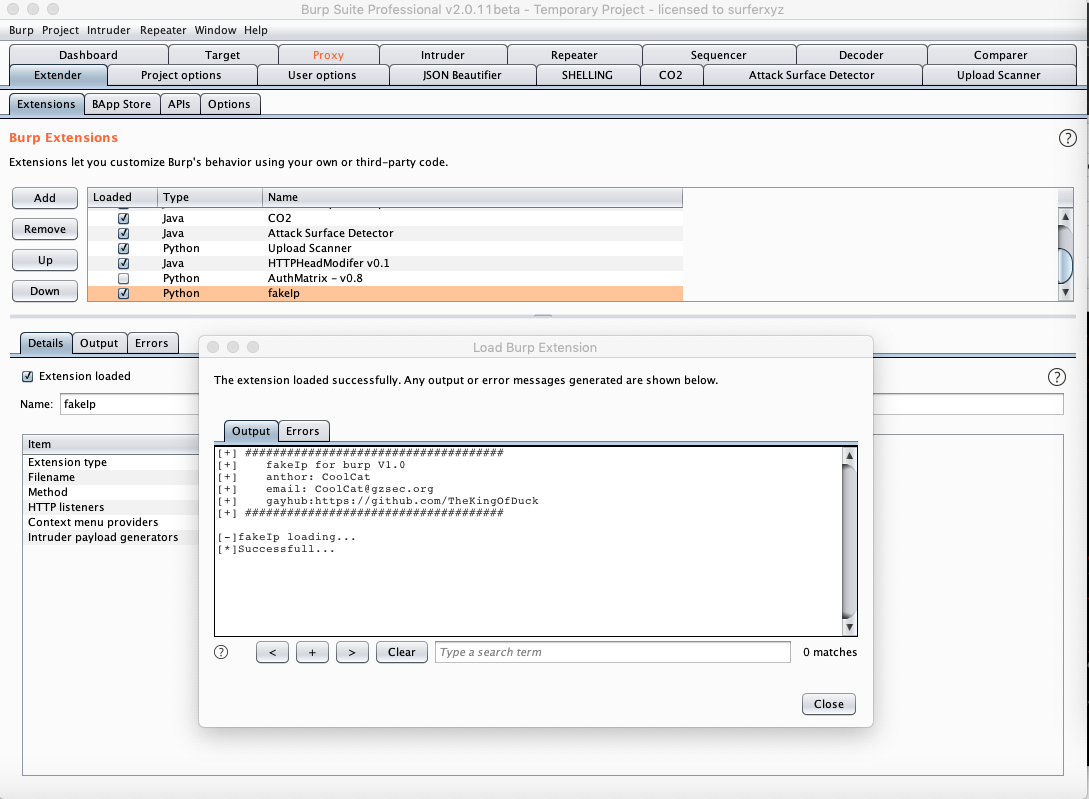
burpFakeIP preview

burpFakeIP

GitHubthekingofduck/burpfakeip

امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
web-proxies-interceptionids-ips-evasionimpersonation-tools+2
1.7kمنذ 4 سنوات
iodine preview

iodine

GitHubyarrick/iodine

Tunnel IPv4 data through DNS servers to bypass firewall restrictions and provide covert network access for penetration testing.
ids-ips-evasiondata-exfiltrationnetwork-security+4
8.0kمنذ 1س 44د
lldp preview

lldp

GitHubwhispergate/lldp

ملف تعريف C2 لـ Mythic يقوم بتمرير حركة مرور وكلاء مشفرة من نظير إلى نظير عبر TLVs خاصة بالمنظمة في بروتوكول IEEE 802.1AB LLDP للتحكم والقيادة الخفي…
ids-ips-evasioncommand-and-controlred-teaming+1
23منذ شهر واحد
CS_SleepMask preview

CS_SleepMask

GitHubjas502n/cs_sleepmask

CS_SleepMask

penetration-testing-frameworksids-ips-evasionpost-exploitation+2
4منذ 5 سنوات
bedaisy-bypass preview

bedaisy-bypass

GitHubgmh5225/bedaisy-bypass

خطاف بوضع النواة يعترض حركة مرور التقارير من BEDaisy إلى الخدمة، ويفك تشفيرها، ويبطلها لقمع اكتشاف برامج مكافحة الغش على أنظمة UEFI وغير UEFI.
ids-ips-evasionred-teamingadversarial-attack
5منذ 2 سنوات
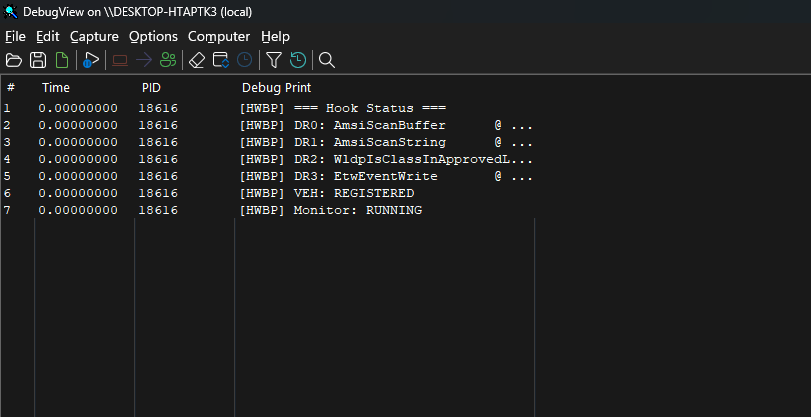
mora-hwbp preview

mora-hwbp

GitHubdovughs/mora-hwbp

Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).
defensive-toolsids-ips-evasiondebuggers+3
18منذ 16 أيام
xspawn preview

xspawn

GitHubcenobyte-vincit/xspawn

يشغّل برامج macOS عبر واجهة XPC الخاصة بـ launchd دون استخدام استدعاء exec لها، مما يجعل EDR يسجّل launchd كعملية أصل. يدعم المهام لمرة واحدة،…
persistence-mechanismsids-ips-evasionpost-exploitation+2
منذ شهر واحد
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

يستغل صلاحيات مصحح الأخطاء في macOS وDYLD_INSERT_LIBRARIES لتفريغ ذاكرة عملية قيد التشغيل أو البحث فيها، مع تحويل إسناد EDR إلى ملف ثنائي مساعد موقّع.

memory-forensicsids-ips-evasioninformation-gathering+4
1منذ شهر واحد
السابق12…31التالي