
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
2084 نتائج
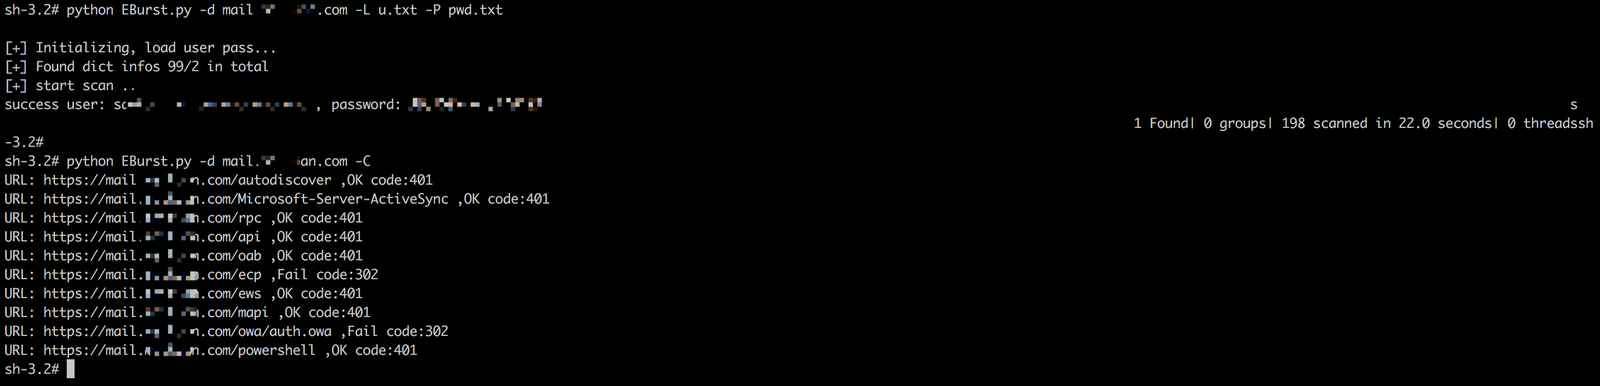
EBurst preview

EBurst

GitHubgrayddq/eburst

هذا السكريبت يوفر بشكل أساسي وظيفة تخمين حسابات خادم البريد Exchange، ويدمج طرق التخمين للواجهات السائدة الحالية.
vulnerability-scannerspassword-attacksinformation-gathering+4
343منذ 3 سنوات
oss-scanner preview

oss-scanner

GitHubanthropics/oss-scanner

خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
defensive-toolsstatic-analysisvulnerability-scanners+7
186منذ يوم واحد
kev-data preview

kev-data

GitHubcisagov/kev-data

يعكس كتالوج الثغرات المستغلة المعروفة (KEV) الصادر عن CISA بصيغتي CSV وJSON مع مخطط JSON، مما يتيح الوصول البرمجي وتتبع سجل الالتزامات لتحديثات KEV.
defensive-toolsioc-managementvulnerability-scanners+5
124منذ يوم واحد
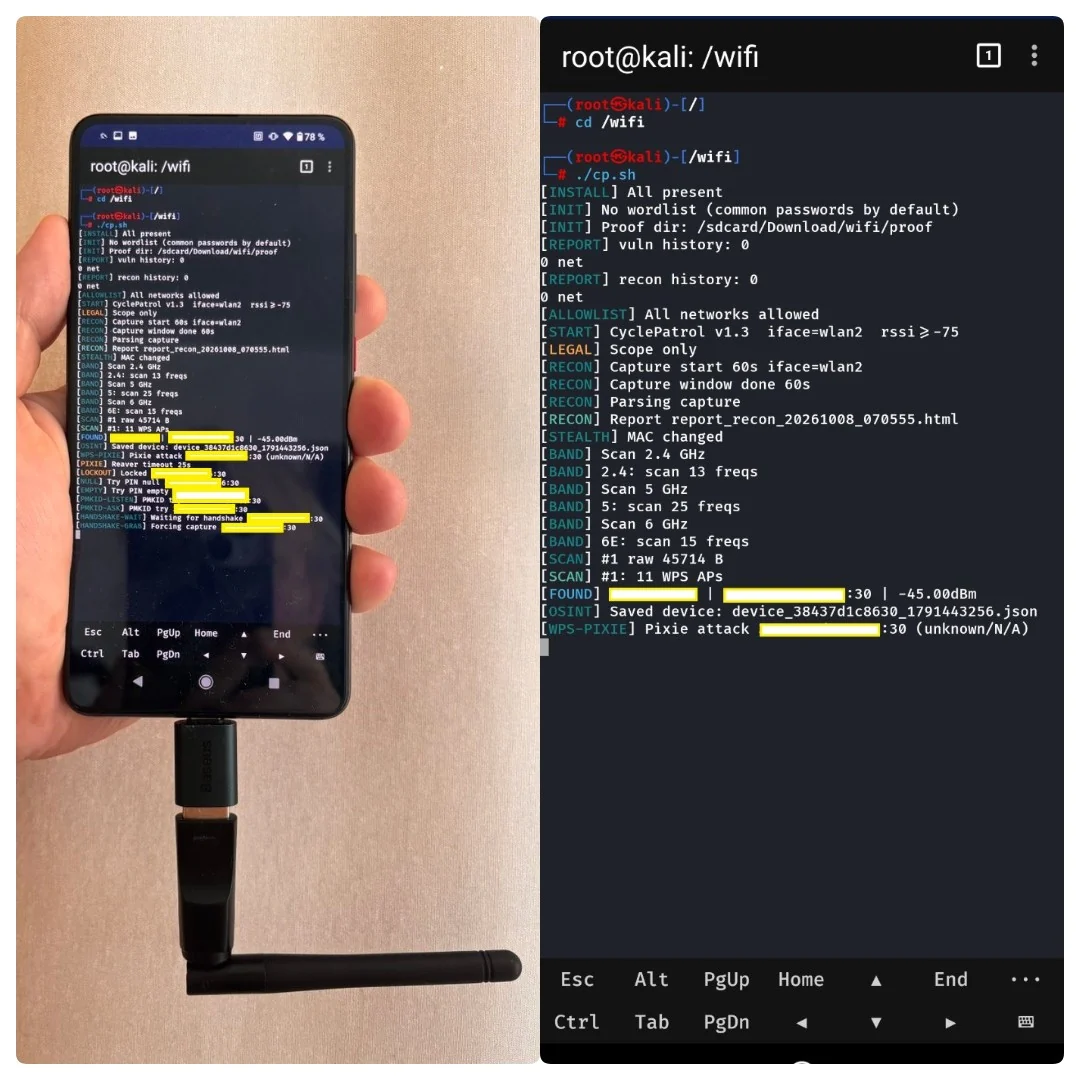
cyclepatrol preview

cyclepatrol

GitHubbuybitart/cyclepatrol

أداة Bash لإجراء فحوصات أمنية على شبكات Wi-Fi أثناء التنقل في حلقة متكررة، مع تقارير أدلة.

defensive-toolspassword-crackingreconnaissance+8
4منذ 2 أيام
seclab-taskflow-agent preview

seclab-taskflow-agent

GitHubgithubsecuritylab/seclab-taskflow-agent

إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…

static-analysisvulnerability-scannersstatic-code-analysis+9
263منذ 12 أيام
dddd preview

dddd

GitHubsleepingbag945/dddd

أداة جمع الأصول وفحص الثغرات على دفعات للفرق الحمراء. تسحب الأهداف من Hunter وFofa وQuake، وتنفذ البصمة، وتعداد النطاقات الفرعية، وفحوصات Nuclei v3…

osintreconnaissancevulnerability-scanners+9
1.9kمنذ 2 سنوات
cli preview

cli

GitHubvulncheck-oss/cli

أداة سطر الأوامر الرسمية من VulnCheck
ioc-managementvulnerability-scannersthreat-feeds-aggregators+8
160منذ 18 أيام
routeros-scanner preview

routeros-scanner

GitHubmicrosoft/routeros-scanner

أداة لفحص الآثار الجنائية والثغرات الأمنية في RouterOS (Mikrotik).

embedded-systems-securityvulnerability-scannersiot-security+8
984منذ 2 سنوات
VulnHunter preview

VulnHunter

GitHubnealbridges/vulnhunter

ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…

defensive-toolsvulnerability-scannerspayload-generation+9
585منذ 4 أيام
ActiveScanPlusPlus preview

ActiveScanPlusPlus

GitHubalbinowax/activescanplusplus

إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.


defensive-toolsvulnerability-scannersweb-vulnerability-scanners+7
667منذ 19 أيام
ultrasploiter preview

ultrasploiter

GitLabvqkro/ultrasploiter

ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
penetration-testing-frameworksreconnaissancevulnerability-scanners+9
منذ 4 أيام
capability-sdk preview

capability-sdk

GitHubpraetorian-inc/capability-sdk

حزمة تطوير برمجيات Go مشتركة تُعرّف واجهة قدرات قياسية لأدوات فحص الأمان، مع إخراج النتائج بصيغ متعددة (terminal، JSON، NDJSON، Markdown، SARIF)…

defensive-toolsstatic-analysisvulnerability-scanners+4
1منذ 6 أيام
active-scan-plus-plus preview

active-scan-plus-plus

GitHubportswigger/active-scan-plus-plus

إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
defensive-toolsvulnerability-scannersweb-vulnerability-scanners+6
257منذ 2 أشهر
XSW preview

XSW

GitHubd0ge/xsw

إضافات Burp Suite لتغليف توقيع XML
vulnerability-scannersexploitationweb-application-exploitation+6
23منذ 10 أشهر
burp-extensions-montoya-api-examples preview

burp-extensions-montoya-api-examples

GitHubportswigger/burp-extensions-montoya-api-examples

إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…

vulnerability-scannersweb-proxies-interceptionscripting-automation+6
187منذ 3 أشهر
qyvora-anansi preview

qyvora-anansi

GitHubqyvora/qyvora-anansi

محرك استخبارات سطح الهجوم القائم على الطرفية أولاً. مصمم للسرعة وقابلية النقل والإشارة التقنية الخام.

osintreconnaissancevulnerability-scanners+8
4منذ 5 أيام
servicenow preview

servicenow

GitHubbsysop/servicenow

يقوم بفحص مثيلات ServiceNow بحثًا عن أخطاء تكوين إضافة widget-simple-list التي تكشف البيانات عبر API، ويدعم عناوين URL فردية وقوائم عناوين URL والفحص…
reconnaissancevulnerability-scannersdata-exfiltration+4
66منذ 2 سنوات
spoonmap preview

spoonmap

GitHubtrustedsec/spoonmap

غلاف Python حول masscan وnmap لاكتشاف المنافذ على نطاق واسع، واكتشاف المضيفين، والتقاط البانرات، وفحص الثغرات الأمنية المعتمد على NSE عبر الشبكات…

defensive-toolsreconnaissancevulnerability-scanners+7
208منذ 9 أيام
السابق12…100التالي