

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
136 نتائج
lockjaw preview

lockjaw

GitHubg13net/lockjaw

إطار عمل C2 معياري لنظام Windows مزوّد بـ teamserver مكتوب بلغة Rust، وimplant بلغة Zig، واستدعاءات نظام غير مباشرة، وتجاوز AMSI، وحقن…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
26
منذ 10 أيام
voidsec-proxy preview

voidsec-proxy

GitHubvoidsecsoftwares/voidsec-proxy

مجموعة أدوات أمنية هجومية متعددة الوحدات لتسلسل بروكسي SOCKS5، وفحص المنافذ، وتعداد DNS، وكسر التجزئات، وتوليد الصدفة العكسية، وإخفاء المعلومات،…

password-crackingreconnaissanceencryption-decryption-tools+8
4منذ شهر واحد
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

حقن العمليات بدون خيوط (Threadless Process Injection) باستخدام ربط الدوال عن بُعد.

payload-generationshellcodepost-exploitation+4
822منذ 2 سنوات
RunPE preview

RunPE

GitHubnettitude/runpe

محمّل انعكاسي بلغة C# للملفات الثنائية غير المُدارة.

payload-generationimpersonation-toolsshellcode+6
444منذ 3 سنوات
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

تقنية تهرب متقدمة في الذاكرة تعمل على تذبذب حماية ذاكرة الشيلكود بين RW/NoAccess و RX، ومن ثم تشفير/فك تشفير محتوياته

payload-generationshellcodepost-exploitation+4
1.1kمنذ 4 سنوات
rizin preview

rizin

GitHubrizinorg/rizin

إطار عمل لعكس الهندسة (Reverse Engineering) ومجموعة أدوات لسطر الأوامر بنمط يونكس (UNIX-like).
embedded-systems-securitystatic-analysisexploitation+7
3.9kمنذ 5س 5د
keystone preview

keystone

GitHubkeystone-engine/keystone

إطار عمل مُجمِّع متعدد البنى المعمارية يحوّل شيفرة التجميع المصدرية إلى شيفرة آلة لمعماريات Arm وx86 وMIPS وPowerPC وRISC-V وغيرها، مع نواة خفيفة…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6kمنذ 2 أشهر
Empire preview

Empire

GitHubbc-security/empire

Empire هو إطار عمل للاستغلال اللاحق ومحاكاة الخصوم يُستخدم لمساعدة فرق الاختراق الأحمر ومختبري الاختراق.

penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2kمنذ شهر واحد
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

هل سئمت من النظر إلى الست عشري طوال اليوم والتعامل مع '\x41'؟ تفضّل النظر إلى Lugia/Charmander؟ لديّ الحل لك.

payload-generationshellcodered-teaming+3
128منذ 4 سنوات
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs وأدوات للتحقيق في تقنيات تنفيذ عمليات Windows
ids-ips-evasionreverse-engineeringshellcode+6
958منذ 8 أشهر
siofra preview

siofra

GitHubcybereason/siofra

يحاكي مُحمِّل PE الخاص بنظام ويندوز لتحديد ثغرات اختطاف DLL، ويُنشئ ملفات DLL مسلَّحة بحمولات shellcode، ويكتشف تجاوزات الترقية التلقائية لـ UAC.
privilege-escalationvulnerability-scannerspayload-generation+4
511منذ 9 سنوات
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

مكتبة DLL مستقلة تقوم بتصدير قواعد البيانات بنص واضح (cleartext) عند حقنها في عملية KeePass.

password-attackspayload-generationdata-exfiltration+3
299منذ 3 سنوات
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

إثبات مفهوم لتقنية الحقن الجديدة، باستخدام واجهة برمجة تطبيقات fork في ويندوز للتهرب من أنظمة EDR.…

exploitationshellcodepost-exploitation+4
677منذ 3 سنوات
scare preview

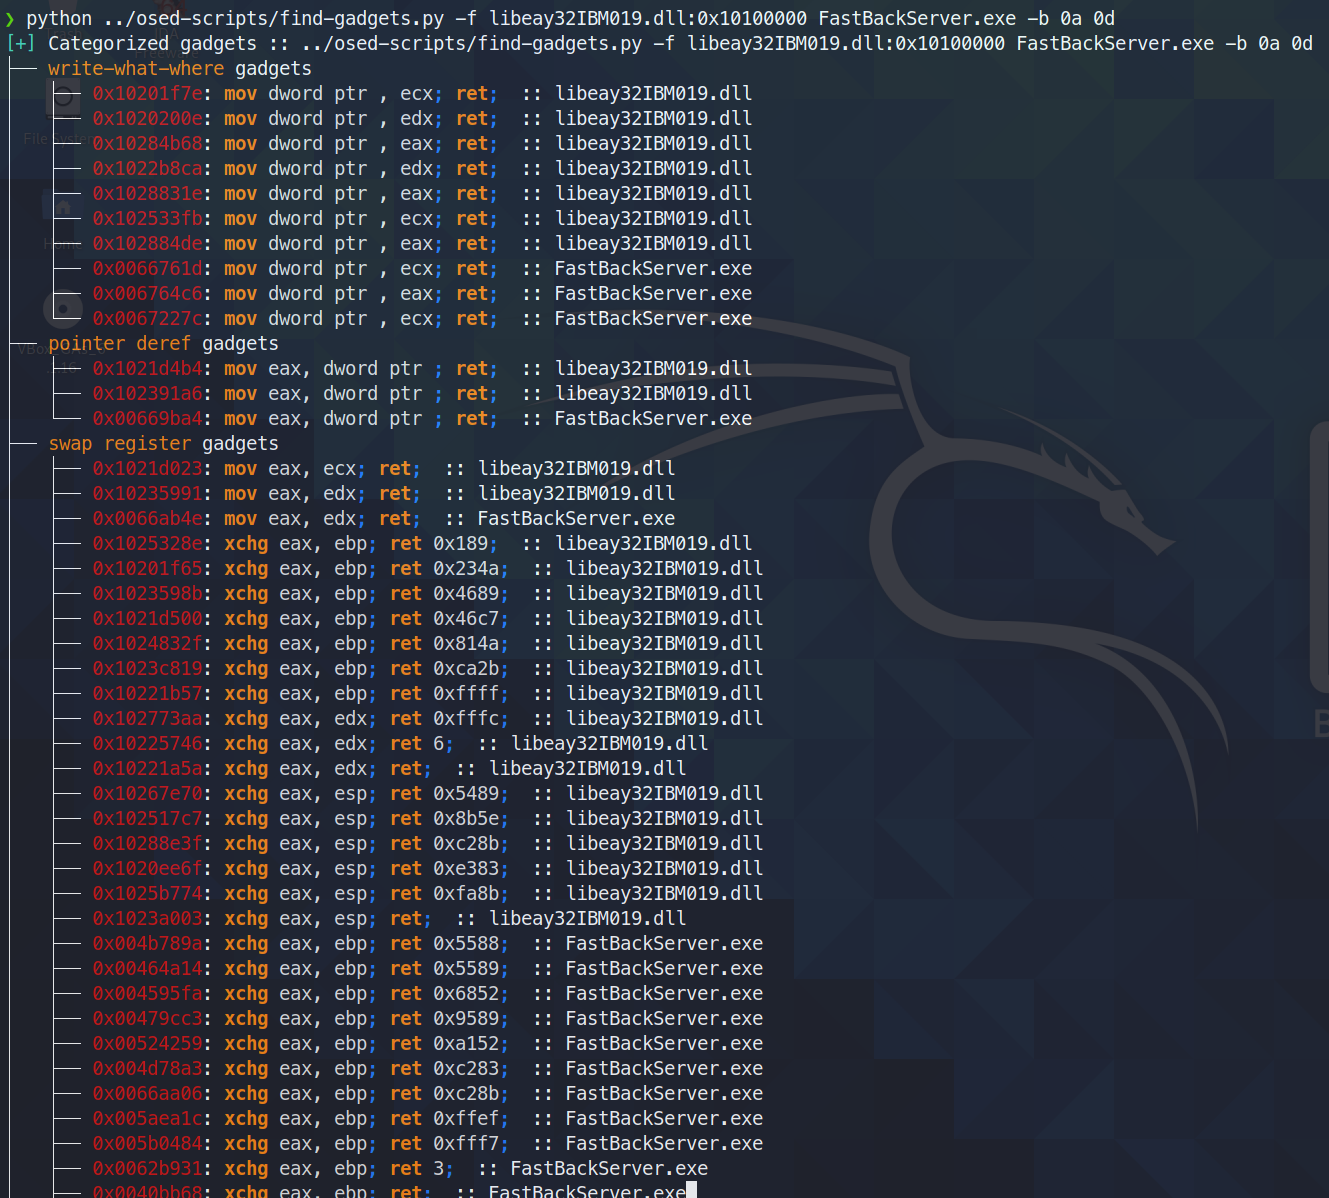
scare

GitHubnetspooky/scare

أداة REPL ومحاكٍ للغة التجميع (Assembly) متعددة البنى لسطر الأوامر.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
311منذ سنة واحدة
osed-scripts preview

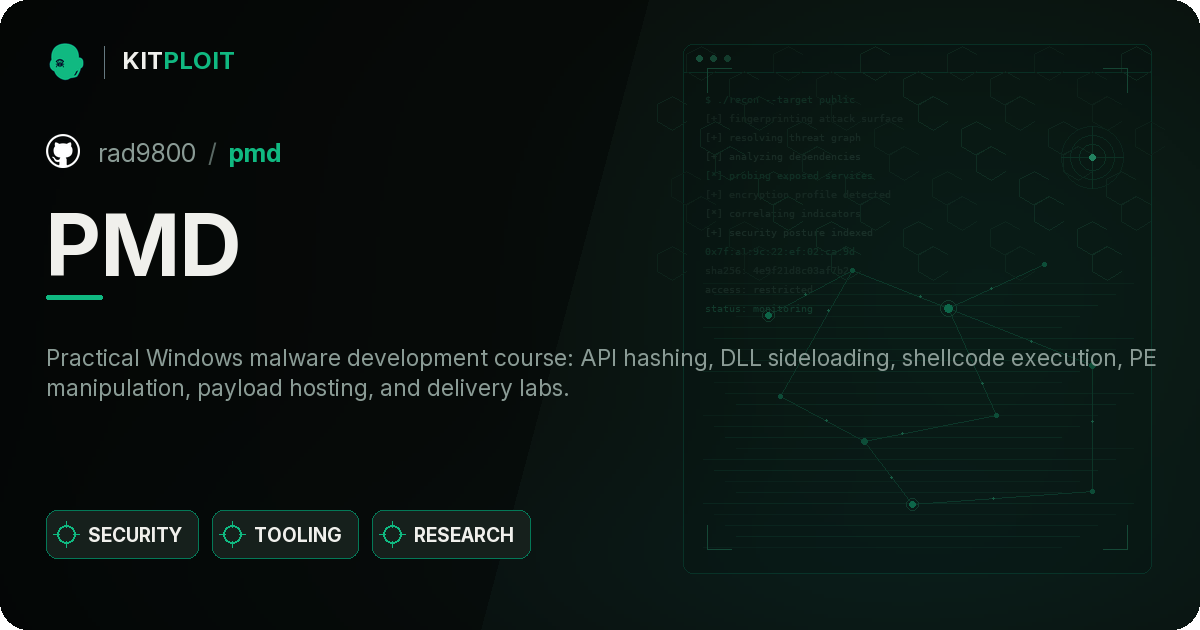
osed-scripts

GitHubepi052/osed-scripts

أدوات مخصّصة لدورة تطوير استغلالات وضع المستخدم في ويندوز من Offensive Security (OSED)
exploitationreverse-engineeringdebuggers+5
622منذ 2 سنوات
PMD preview

PMD

GitHubrad9800/pmd

دورة عملية لتطوير البرمجيات الخبيثة لنظام ويندوز: تجزئة API، التحميل الجانبي لملفات DLL، تنفيذ الشيل كود (shellcode)، التلاعب بملفات PE، استضافة…
reverse-engineeringshellcodemalware-analysis+6
159منذ سنة واحدة
LibTP_Gadget preview

LibTP_Gadget

GitHubsaerxcit/libtp_gadget

مكتبة Crystal Palace لوساطة استدعاءات Nt API عبر Threadpool. تم تحديثها من أجل call gadgets.
ids-ips-evasionpost-exploitationred-teaming+3
23منذ 11 أشهر
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

إطار تطوير شيلكود وضع المستخدم لنظام ويندوز (WUMSDF)

exploitationshellcodered-teaming+2
158منذ 2 أشهر
السابق12…8التالي