
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
678 نتائج
APEX_official preview

APEX_official

GitHubzhengxr930/apex_official

إطار عمل Defender لأمن وكلاء LLM يقوم بتجميع عقود المهام، والتحقق من بيانات القدرات، وفحص التأثيرات عبر فحوصات إثبات PLANT/WRAP مقابل حالات هجوم…
authentication-authorizationdefensive-toolsstatic-analysis+5
منذ 5 أيام
kernel-CTF preview

kernel-CTF

GitHubgmh5225/kernel-ctf

مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.

vulnerability-analysisexploitationreverse-engineering+5
منذ سنة واحدة
Gu3ssWeak preview

Gu3ssWeak

GitHubb4sith-sec/gu3ssweak

تطبيق Android معرّض للثغرات بشكل متعمد لأبحاث أمن التطبيقات الجوّالة وممارسة مكافآت الثغرات - OWASP Mobile Top 10
android-securityvulnerability-analysismobile-app-pentesting+7
8منذ 15 أيام
prompt-injection-email-samples preview

prompt-injection-email-samples

GitHubcyb3rmik3/prompt-injection-email-samples

مجموعة اختبار .eml مفتوحة لتقييم كيفية تعامل ضوابط أمن البريد الإلكتروني ومساعدي صندوق البريد بالذكاء الاصطناعي مع حقن الأوامر غير المباشر عبر نوايا…
defensive-toolsphishingpenetration-testing+6
6منذ 7 أيام
ZoneClaw-code preview

ZoneClaw-code

GitHubeuph00/zoneclaw-code

كود القياس والدفاع لهجمات الذاكرة الدائمة على وكلاء استخدام الحاسوب بأسلوب OpenClaw، مع تخفيف تقسيم الذاكرة، وسيناريوهات الهجوم، ونصوص التقييم.
defensive-toolspenetration-testingmachine-learning+5
1منذ 17 أيام
pcybox-attackgraph preview

pcybox-attackgraph

GitHubmister-iks/pcybox-attackgraph

مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.

defensive-toolsnetwork-securityctf+5
45منذ 8 أيام
MMSkillRisk preview

MMSkillRisk

GitHubkaill-jlq/mmskillrisk

أداة قياس وتقييم لاختبار مدى مقاومة وكلاء LLM للتعليمات الخبيثة المخفية في صور المهارات متعددة الوسائط، مع 108 حالات موزعة على خمس فئات مخاطر وتقييم…
privilege-escalationpersistence-mechanismsvulnerability-analysis+7
6منذ 10 أيام
redStackPRO preview

redStackPRO

GitHubdevzero-security/redstackpro

لوحة لبنية الفريق الأحمر ونطاقات التدريب السيبراني. قم بتكوين طوبولوجيا، وتصدير Terraform وAnsible قابلين للتشغيل، ونشرها بنفسك. بيانات اعتماد…
cloud-infrastructure-securitypenetration-testing-frameworksscripting-automation+8
137منذ 6 أيام
RedTeamSimmer preview

RedTeamSimmer

GitHubbreachsimrange/redteamsimmer

منصة محاكاة الخصوم القائمة على الويب التي تنسّق اختبارات Atomic Red Team عبر نقاط نهاية Windows عبر وكلاء Go، مع ربط MITRE ATT&CK، وخطط محاكاة APT،…

defensive-toolspenetration-testing-frameworksscripting-automation+7
11منذ شهر واحد
bugbounty-lab101 preview

bugbounty-lab101

GitHubdevcop95/bugbounty-lab101

مساحة عمل كاملة لصيد الثغرات لباحثي HackerOne. تتضمن فرض النطاق، وخط أنابيب استطلاع/ثغرات آلي (أكثر من 400 أداة)، وقوالب تقارير، وقوائم مراقبة…
reconnaissancevulnerability-scannersweb-vulnerability-scanners+8
459منذ شهر واحد
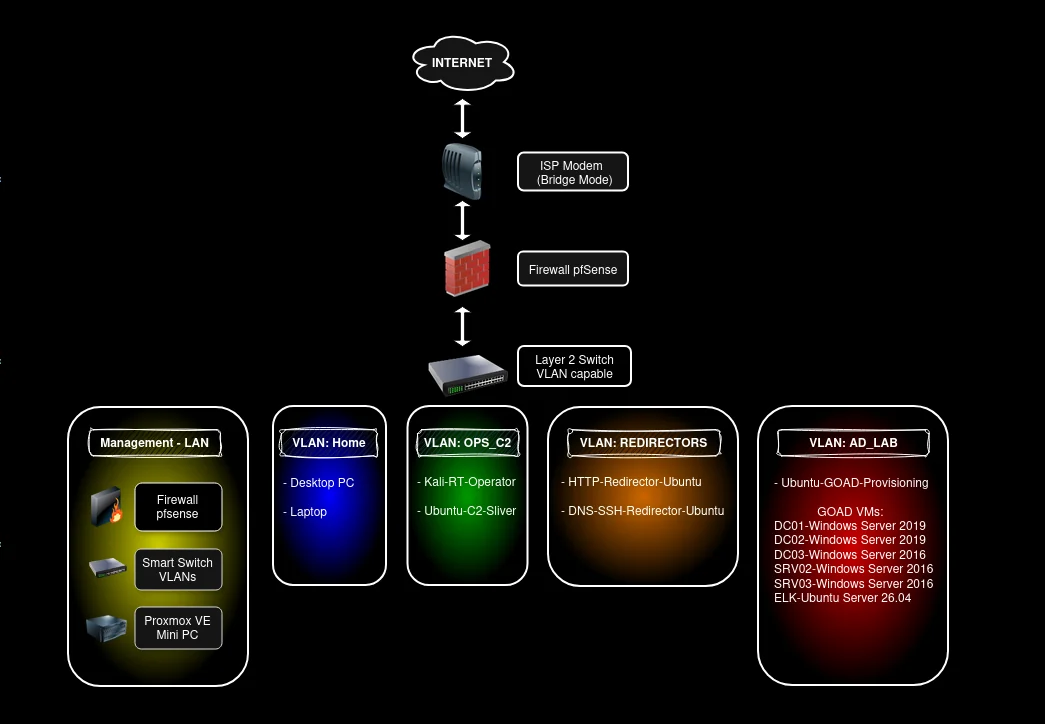
Red-Team-GOAD-Lab-Proxmox preview

Red-Team-GOAD-Lab-Proxmox

GitHubpho5nix/red-team-goad-lab-proxmox

دليل بناء مختبر منزلي للفريق الأحمر. إعداد مختبر GOAD في Proxmox وpfSense، والمشغّل/C2 وأجهزة إعادة التوجيه.

defensive-toolspost-exploitationsecurity-virtualization+7
47منذ 13 أيام
Purple-Team-Automation preview

Purple-Team-Automation

GitHubjoshuagodwin7929/purple-team-automation

محاكاة الخصم الآلية (Caldera) ضد مختبر AD للتحقق من تغطية كشف Sigma وربط النتائج بـ MITRE ATT&CK.
post-exploitationpenetration-testingcommand-and-control+6
53منذ 15 أيام
Android-Security-Masterclass preview

Android-Security-Masterclass

GitHubowasp/android-security-masterclass

مختبر تدريب عملي لأمن أندرويد من OWASP يضم 78 وحدة MASVS/MASTG تقرن تطبيقات مصابة وآمنة وتطبيقات مهاجم لتوضيح نقاط الضعف في الهواتف المحمولة…
android-securityvulnerability-analysismobile-app-pentesting+6
1منذ 16 أيام
security-portfolio preview

security-portfolio

GitHubmitsu-bis/security-portfolio

محفظة أمنية من نتائج الإفصاح المسؤول الأصلية، وكتابات CTF والمختبرات، وملاحظات المنهجية، وأدوات اختبار الاختراق المصممة خصيصًا والتي تغطي الويب،…
privilege-escalationvulnerability-analysisinformation-gathering+6
منذ 18 أيام
DROS-VEP-lite preview

DROS-VEP-lite

GitHubtop-celestial-company-ltd/dros-vep-lite

Open-source, 100% reproducible AI Agent Runtime Security Benchmark & Sandbox Environment (RFC-010 Draft Protocol).
defensive-toolspenetration-testing-frameworksdynamic-analysis-sandboxing+8
12منذ 5 أيام
Oihk-pentesting preview

Oihk-pentesting

GitHubbroskigx/oihk-pentesting

Autonomous multi-agent AI penetration-testing engine: a governed tool sandbox, an immutable evidence-and-validation gate, and a reproducible…
osintpenetration-testing-frameworksprivilege-escalation+7
6منذ 6 أيام
Web-App-PenTesting preview

Web-App-PenTesting

GitHubsarthak4126/web-app-pentesting

مختبر اختبار اختراق تطبيقات الويب — تطبيق Flask قابل للاستغلال، وماسح ضوئي آلي، وتقرير اختبار اختراق احترافي. يغطي OWASP Top 10، وSQLi، وXSS، وحقن…
vulnerability-scannersvulnerability-analysisweb-application-exploitation+4
2منذ 18 أيام
pentest-harness preview

pentest-harness

GitHubs1n6h/pentest-harness

إطار عمل وكيل ذكاء اصطناعي مستضاف ذاتيًا لاختبارات الاختراق المصرح بها، ومكافآت الأخطاء، ومختبرات الأمن، ومسابقات CTF. قائم على الإضافات، ويدعم مزودي…

exploitationscripting-automationctf+7
407منذ 29 أيام
السابق12…38التالي