brainproxy
مجموعة أدوات سريعة لاختبار أمان الويب موجهة للذكاء الاصطناعي، مكتوبة بلغة Rust. بعض عناصر واجهة المستخدم مستوحاة
من تطبيقات أخرى، وقواعد الفحص منقولة من OWASP ZAP (Apache 2.0، انظر NOTICE). مشغّلها الرئيسي
هو منصة اختبار اختراق بالذكاء الاصطناعي: Braintruder يقودها عبر مشغّل Kali. كل ميزة هي
أمر CLI غير تفاعلي بمخرجات JSON منظمة، وتطبيق سطح مكتب لنظام macOS
وLinux وWindows يعمل على المحرك نفسه.
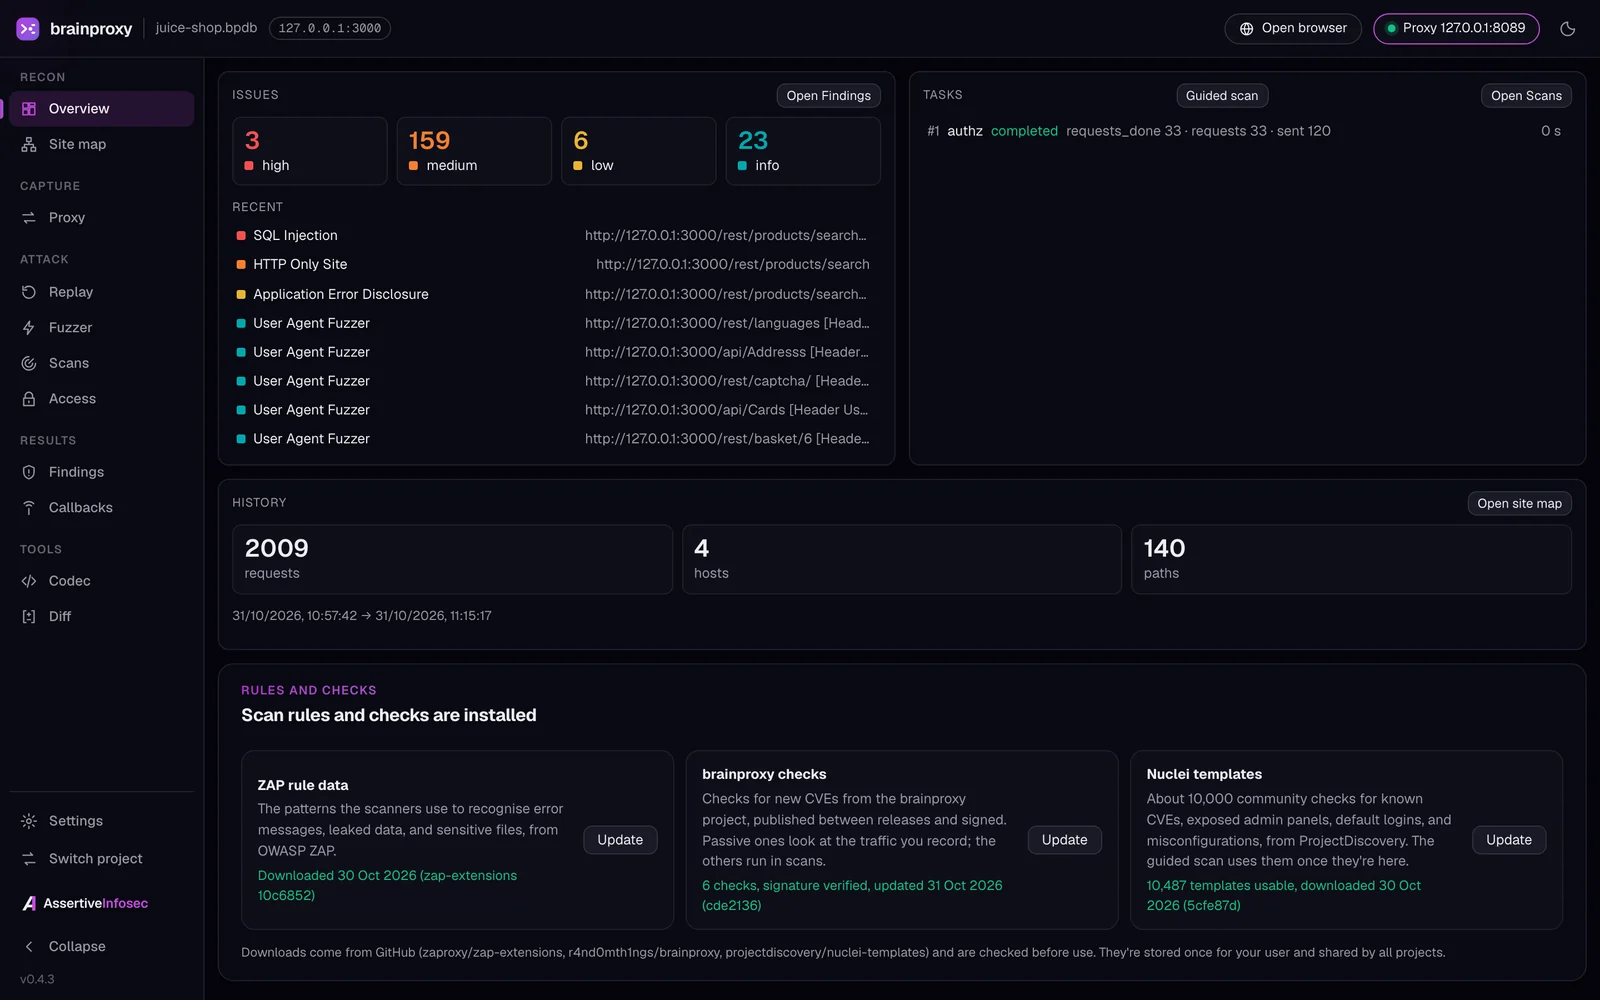
لا تستخدمه إلا ضد الأنظمة المصرّح لك باختبارها.
أبرز الميزات
- فحص موجّه. اختر المواقع وعمقًا (سريع، قياسي، شامل) وستقوم النظرة العامة
بالزحف والهجوم وعرض النتائج. افتحه مجددًا في أي وقت من النظرة العامة أو
الفحوصات › فحص جديد.
- فحص API موجّه. قدّم ملف OpenAPI 3 أو Swagger 2.0 (JSON أو YAML)، أو مجموعة Postman
مع بيئتها، أو مخطط GraphQL أو نقطة نهاية، واختر الخادم، وأضف
مفتاح API أو رمز bearer أو OAuth 2 (بيانات اعتماد العميل، كلمة المرور، رمز التحديث أو
تسجيل دخول عبر المتصفح، يُجدَّد عند انتهائه) أو موقّع طلبات (مفاتيح HMAC أو RSA أو ECDSA أو Ed25519، أو JWTs،
أو AWS SigV4، أو سكربت ما قبل الطلب الخاص بالمجموعة) إذا احتاج API إلى ذلك، وحدّد
العمليات المراد اختبارها. تبقى عمليات PUT وPATCH وDELETE وطفرات GraphQL معطّلة حتى توافق عليها، ولا
يُرسَل أي شيء خارج نطاق المهمة.
- فحوصات مستهدفة. ابحث في قواعد فحص ZAP وفحوصات Nuclei وbrainproxy بالاسم
أو CVE أو الوسم (الفحوصات › فحص جديد › مستهدف)، واختر بعضها، وشغّل تلك فقط.
- فحوصات لثغرات CVE الجديدة بين الإصدارات. تأتي فحوصات brainproxy الخاصة من تغذية
موقّعة (Ed25519، تُتحقق قبل تثبيت أي شيء) وتُحدَّث مرة يوميًا، لذا لا تنتظر فحوصات
CVE الجديدة إصدارًا جديدًا من التطبيق. تشغّل فحوصات CVE السريعة بنقرة واحدة إحداها
على مواقعك، مثل خلل مفكك ترميز Brotli CVE-2026-111497. ولثغرة PHP2Shell
(CVE-2026-109618، CVE-2026-109619) فحصها المدمج الخاص.
- فحوصات سلبية. الفحوصات المحلية والمنبثقة من التغذية ذات
scope: passive تنظر في حركة المرور التي
تسجّلها ولا ترسل شيئًا، إلى جانب القواعد السلبية المدمجة.
- سكربتات حين لا يكفي النص. يمكن لملف JavaScript خاص بك حساب بديل قاعدة مطابقة واستبدال
(توقيع كل طلب، مثلًا)، أو معالجة حمولات التخمين، أو أن يكون
فحصًا سلبيًا يعيد النتائج. يعمل في بيئة معزولة بلا وصول إلى الملفات أو الشبكة،
ضمن حد زمني وحد للذاكرة، وفقط عندما تسمّيه: لا يستطيع وكيل عبر MCP ذلك.
- تقارير يمكن للناس قراءتها. النتائج › تقرير… يبني تقريرًا لقارئه، مع
معاينة حية: تقني، أو ملخص تنفيذي مع الوضع العام والاتجاهات، أو
تسليم للمطور مع سطر curl لكل نتيجة، أو خطاب إعادة اختبار لما تغيّر منذ يوم.
أضف شركتك وشعارك ولونك، وقيّم المشكلات بـ CVSS 4.0، واحفظه بصيغة HTML أو PDF
أو Word أو Markdown. تُقنَّع ملفات تعريف ارتباط الجلسة وبيانات الاعتماد والرموز، لذا يمكن تسليمه؛
وتحتفظ التخطيطات المحفوظة بالخيارات للمرة القادمة.
- اعرف ما أصلحته إعادة الاختبار. قارن النتائج بفحص: جديدة فيه، أو ما زالت موجودة، أو
لم تُعثر عليها مجددًا (أُصلحت على الأرجح)، مع احتساب ما غطّاه ذلك الفحص فعليًا فقط.
- WebSockets. يسجّل الوكيل كل اتصال WebSocket ورسالة (تُدمج الأجزاء،
ويُلغى permessage-deflate)، ويمكنه إيقاف الرسائل في Intercept لتعديلها أو
إسقاطها، وتفتح Replay اتصالات جديدة بمصافحة مسجّلة لإعادة إرسال الرسائل.
- قواعد فحص من OWASP ZAP، بالإضافة إلى نحو 10,000 قالب Nuclei، تعمل جميعها داخل
نطاق مهمة يُكتب مرة واحدة ويُتحقق منه كل طلب.
الدليل
docs/MANUAL.md: التثبيت، والمفاهيم، وأول مهمة خطوة بخطوة، وكل
أداة في تطبيق سطح المكتب، وسطر الأوامر، والوكلاء، واستكشاف الأخطاء وإصلاحها.
تطبيق سطح المكتب
تُرفق الإصدارات الموسومة أيضًا واجهة سطح المكتب الرسومية مع واجهة سطر الأوامر مضمّنة بداخلها:
brainproxy-gui-<version>-macos-arm64.dmg، وbrainproxy-gui-<version>-linux-x86_64.deb / .AppImage، و
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (على سبيل المثال brainproxy-gui-0.3.9-macos-arm64.dmg؛
الإصدارات حتى 0.3.8 لا تحتوي على رقم الإصدار في أسمائها). التطبيقات غير موقّعة بعد: على macOS افتح
التطبيق مرة واحدة، ثم System Settings → Privacy & Security → Open Anyway؛ على Windows اختر More info → Run anyway.
سطر الأوامر وحده لنظام Windows هو brainproxy-<version>-windows-x86_64.exe؛ والنسخة المضمّنة هي
C:\Program Files\brainproxy\brainproxy.exe (.msi) أو %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). راجع
docs/GUI.md.
لتجربة الشيفرة الحالية إلى جانب إصدار ما، يقوم make dev-deb (لينكس) أو make dev-macos (macOS)
ببناء حزمة brainproxy-dev للتطبيق في dist/، باسمها الخاص وواجهة سطر أوامرها وبيانات تطبيقها وأيقونتها
(make help؛ docs/GUI.md, Dev packages).




