
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories

أدوات

الكلأمان أندرويدالمصادقة والترخيصأمن البنية التحتية السحابيةأدوات دفاعيةتحليل الأقراص الجنائيةأمان الأنظمة المدمجةأدوات عامةإدارة مؤشرات الاختراق (IOC)الاستخبارات مفتوحة المصدر (OSINT)التقاط وتحليل الحزمكسر كلمات المرورأطر اختبار الاختراقأدوات التصيدتصعيد الامتيازاتالاستطلاعالتحليل الثابتماسحات الثغرات الأمنيةماسحات الثغرات الأمنية للويبتدقيق Wi-Fiأمن البلوتوثأمن الحاوياتالتحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرأطر الاستغلالإدارة الهويةأمان iOSأمان إنترنت الأشياءتحليل الذاكرة الجنائيتخطيط الشبكةOSINT للهندسة الاجتماعيةهجمات كلمات المرورتوليد الحمولةآليات الاستمراريةمسح المنافذتحليل الشفرة الثابت (SAST)موجزات ومجمعات التهديداتتحليل الثغرات الأمنيةبروكسيات الويب والاعتراضتحليل الكودتعداد DNS والنطاقات الفرعيةتحليل الشفرة الديناميكي (DAST)الاستغلالتحليل التجزئةالتهرب من IDS/IPSأدوات انتحال الشخصيةالحركة الجانبيةاختبار اختراق تطبيقات الجوالتحليل الشبكة الجنائيالهندسة العكسيةأدوات RFID/NFCأمن SCADA/ICSالبرمجة النصية والأتمتةأمن الخوادمشيل كوداستغلال تطبيقات الويباختبار أمان APIتدقيق التكوينتسريب البياناتمصممي الأخطاءالتحقيق الجنائي الرقميجمع المعلوماتتحليل الأجهزة المحمولة الجنائيالتحكم في الوصول إلى الشبكةما بعد الاستغلالالمحاكاة الافتراضية للأمانالتصيد الاحتياليتجاوز WAFأمن الويبالاختبار العشوائيأمن الشبكاتإخفاء المعلوماتأمن الشبكات اللاسلكيةاستعادة البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةاختراق الأجهزةالتشفيرCTFاختبار الاختراقأمن السحابةDevSecOpsأمن الجوالالخصوصيةالقيادة والسيطرةالهندسة الاجتماعيةأمن الأجهزةالأدوات والمكوناتأمان الأجهزة وإنترنت الأشياءكشف الأسرارتحليل الملفات الثنائيةاستخبارات التهديداتإدارة الهوية والوصول (IAM)أمن سلسلة التوريدالمصادقةتعلم الآلةكشف التسللالأوراق والأبحاثسوء التكوينتعداد النطاقات الفرعيةجمع البريد الإلكترونيالتعلم والتعليمالهندسة العكسية بمساعدة الذكاء الاصطناعيالاختبار العشوائي لـ DNSالفريق الأحمرالاستجابة للحوادثزاحف الويبموارد منسقةأداة الوصول عن بعدتوليد شيفرة القشرةتطوير الحمولاتحصان طروادة للوصول عن بعدأمن واجهات برمجة التطبيقاتمكافحة الروبوتاتانتحال البصمة الرقميةتجاوز كابتشاأمان البريد الإلكترونيتحليل DNSهندسة الفوضىمسارات ودورات التعلمالهروب من الحاويةأمن الذكاء الاصطناعيأمن قواعد البياناتتحليل البرامج الثابتةكشف الشذوذتحليل السجلاتالهجوم العدائياستغلال الملفات الثنائيةمختبرات وتدريب عملي
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
44 نتائج
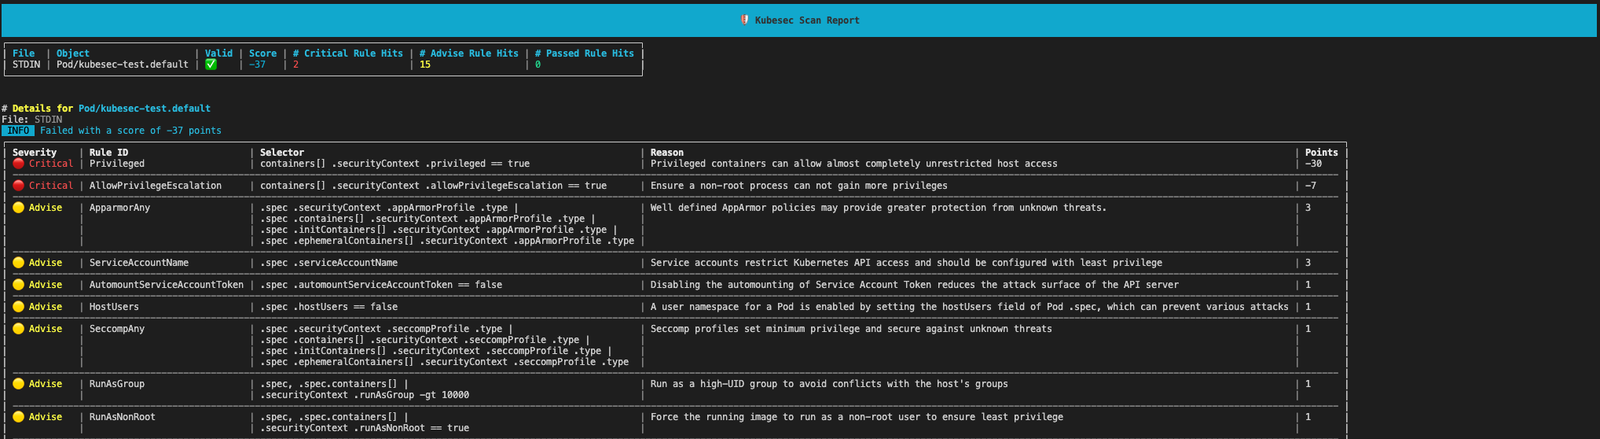
kubesec preview

kubesec

GitHubcontrolplaneio/kubesec

تحليل المخاطر الأمنية لموارد Kubernetes

cloud-infrastructure-securitydefensive-toolsstatic-analysis+7
1.5kمنذ 2 أيام
falco preview

falco

GitHubfalcosecurity/falco

وكيل أمان وقت التشغيل سحابي أصلي وفي الوقت الفعلي للينكس، يراقب استدعاءات النظام (syscalls) والبيانات الوصفية للحاويات/كوبرنيتيس لكشف السلوك الشاذ…
cloud-infrastructure-securitydefensive-toolscontainer-security+10
9.5kمنذ 8 أيام
gvisor preview

gvisor

GitHubgoogle/gvisor

يعزل الحاويات في بيئة رملية (Sandbox) عبر نواة تطبيق تعمل في فضاء المستخدم تعترض استدعاءات النظام، وتحدّ من وصول نواة المضيف، وتتكامل مع…

cloud-infrastructure-securitydefensive-toolscontainer-security+4
19.6kمنذ 9س 59د
syft preview

syft

GitHubanchore/syft

أداة سطر أوامر ومكتبة لتوليد قائمة مكوّنات البرمجيات (SBOM) من صور الحاويات وأنظمة الملفات.
static-analysiscontainer-securityvulnerability-analysis+3
9.7kمنذ يوم واحد
sysbox preview

sysbox

GitHubnestybox/sysbox

أداة "runc" مفتوحة المصدر من الجيل التالي تُمكّن الحاويات غير الجذرية (rootless) من تشغيل أعباء العمل مثل Systemd وDocker وKubernetes تمامًا مثل…

cloud-infrastructure-securitycontainer-securitysecurity-virtualization+2
3.9kمنذ 25 أيام
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

تجوّل في أي تفريغ ذاكرة. اكشف ما هو مخفي. تحليل جنائي لنواة لينكس وويندوز من ملف Rust ثنائي واحد ثابت — لا حاجة إلى بايثون.

ioc-managementmemory-forensicsnetwork-forensics+7
13منذ شهر واحد
kube-linter preview

kube-linter

GitHubstackrox/kube-linter

KubeLinter هي أداة تحليل ثابت تفحص ملفات Kubernetes بصيغة YAML ومخططات Helm للتأكد من أن التطبيقات الممثلة فيها تلتزم بأفضل الممارسات.

cloud-infrastructure-securitystatic-analysiscontainer-security+6
3.5kمنذ 10 أيام
opa preview

opa

GitHubopen-policy-agent/opa

محرك سياسات تصريحي يتيح الترخيص وفرض السياسات عبر الخدمات وKubernetes وTerraform وDocker وواجهات برمجة التطبيقات (APIs) باستخدام لغة Rego.


authentication-authorizationcloud-infrastructure-securitycontainer-security+10
12.3kمنذ يوم واحد
offensive-one-liners preview

offensive-one-liners

GitLabwattocyber/offensive-one-liners

110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
privilege-escalationreconnaissancepassword-attacks+9
منذ شهر واحد
yc-mk8s-sctphantom-mitigation preview

yc-mk8s-sctphantom-mitigation

GitHubyandex-cloud-examples/yc-mk8s-sctphantom-mitigation

DaemonSet للتخفيف من الثغرة الأمنية CVE-2026-64564 (SCTPhantom)
cloud-infrastructure-securitydefensive-toolscontainer-security+3
منذ شهر واحد
kata-containers preview

kata-containers

GitHubkata-containers/kata-containers

Kata Containers هو مشروع ومجتمع مفتوح المصدر يعمل على بناء تنفيذ قياسي للآلات الافتراضية (VMs) خفيفة الوزن التي تبدو وتؤدي مثل الحاويات، ولكنها توفر…

cloud-infrastructure-securitydefensive-toolscontainer-security+4
8.5kمنذ 20س 30د
DEFCON-CICD-pipelines-workshop preview

DEFCON-CICD-pipelines-workshop

GitHubwavestone-cdt/defcon-cicd-pipelines-workshop

ورشة عمل عملية لتأمين خطوط أنابيب CI/CD تتضمن مختبر Terraform، واستغلال AWS، والهروب من Kubernetes، وتمارين زرع الأبواب الخلفية في القطع الأثرية،…
privilege-escalationcontainer-securitylateral-movement+8
94منذ 3 سنوات
PANIX preview

PANIX

GitHubaegrah/panix

أداة استمرارية Linux قابلة للتخصيص لأبحاث الأمن وهندسة الاكتشاف.
privilege-escalationpersistence-mechanismspost-exploitation+4
876منذ 7 أشهر
ipv6_frag_escape preview

ipv6_frag_escape

GitHubsuominen/ipv6_frag_escape

تتبع IPV6_FRAG_ESCAPE (CVE-2026-53362، CVE-2026-53366)، هروب الحاوية بسبب تجزئة IPv6
container-securityvulnerability-analysisthreat-intelligence+2
منذ 2 أشهر
insject preview

insject

GitHubnccgroup/insject

insject هي أداة للعبث بالحاويات. تتيح لك تشغيل أمر عشوائي داخل حاوية أو أي مزيج من مساحات أسماء Linux.

container-securitypenetration-testingred-teaming+1
50منذ 4 سنوات
LInux-Kernel-InfoLeak-6.12.-Leveraged-to-do-cross-container-info-leak.- preview

LInux-Kernel-InfoLeak-6.12.-Leveraged-to-do-cross-container-info-leak.-

GitHubspiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-

POC يوضح كيفية تسريب بيانات postgresql بسبب نظام الملفات الضخمة (hugefile sub-system). استنادًا إلى…
vulnerability-analysisexploitationdata-exfiltration+3
2منذ 10 أشهر
asminject preview

asminject

GitHubbishopfox/asminject

نسخة معدّلة بشكل كبير من مشروع dlinject الخاص بـ David Buchanan. تحقن حمولات تعليمات التجميع الاعتباطية (أو ملفات ثنائية مُجمَّعة مسبقًا) مباشرةً في…
shellcodepost-exploitationpenetration-testing+2
148منذ 3 سنوات
badPods preview

badPods

GitHubbishopfox/badpods

مجموعة من المانيفستات التي ستنشئ بودات بصلاحيات مرتفعة.

privilege-escalationcontainer-securityexploitation+4
706منذ 9 أشهر
السابق123التالي