
red-team-map
 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
privilege-escalationexploitationlateral-movement+7
30
kypvas/red-team-mapخريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 googleprojectzero/p0tools
مجموعة من مستندات أبحاث الثغرات الأمنية الخاصة بـ Google Project Zero وأدوات أمنية صغيرة قائمة بذاتها، بما في ذلك أدوات تحليل الاستغلال والتحليل…
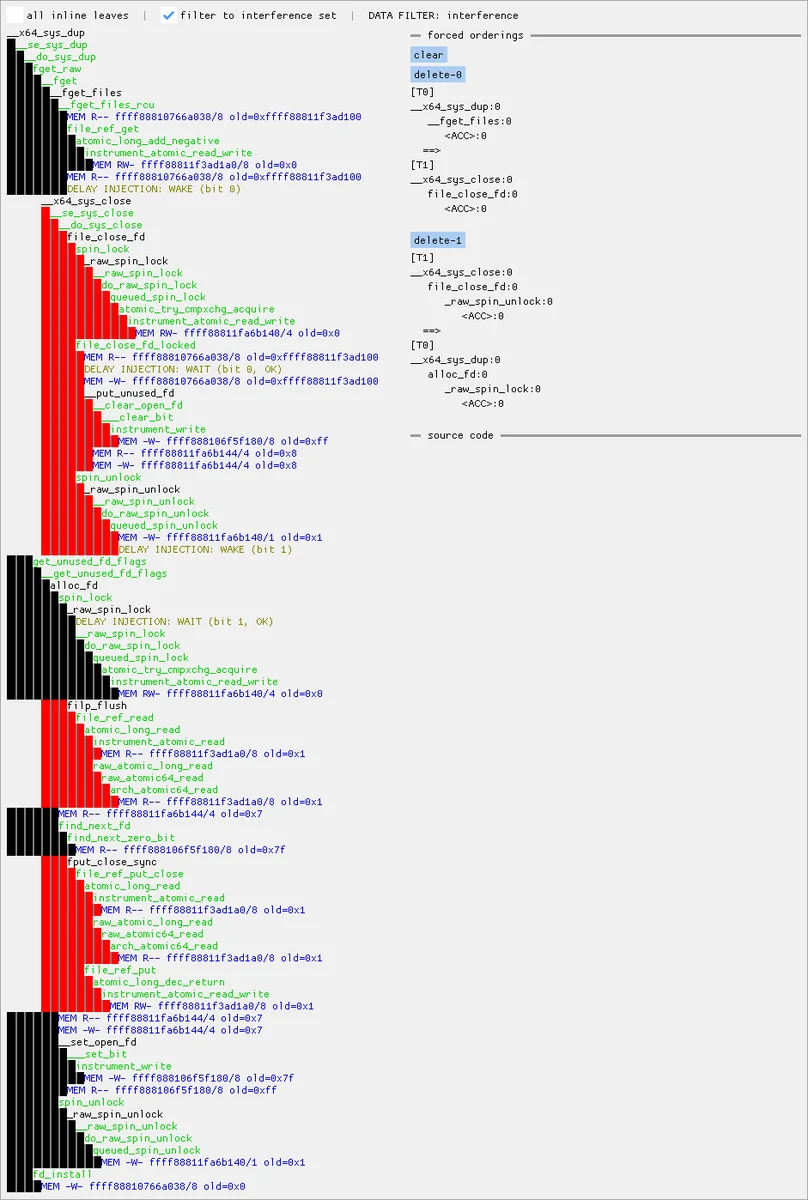 googleprojectzero/maccconc
مجموعة أدوات لاستكشاف حالات التسابق في نواة Linux باستخدام تتبعات KCOV: عارضات بواجهة رسومية وطرفية للتنفيذ المتزامن والوصول إلى الذاكرة، بالإضافة…
 xpn/randomtsscripts
مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…
 justasmasiulis/lazy_importer
مكتبة لاستيراد الدوال من ملفات dll بطريقة مخفية وغير صديقة للهندسة العكسية
 thesecretclub/sandboxbootkit
أداة Bootkit لـ Windows Sandbox لتعطيل DSE/PatchGuard.
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 vulncheck-oss/jupyter-notebooks
مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
 vulncheck-oss/external-c2-experiments
وحدة C2 خارجية بلغة Go لـ go-exploit تلتقط أصداف SSH العكسية، وتوفر مستمع خادم وعميل حمولة لدمج ملفات تعريف C2 المخصصة في الاستغلالات.
 vulncheck-oss/go-exploit-cache
أداة مساعدة لإنشاء قاعدة بيانات ذاكرة تخزين مؤقت HTTP لاستخدامها مع go-exploit
 nealbridges/vulnhunter
ماسح أمني للذكاء الاصطناعي الوكيلي يستدلّ كالمهاجم على الشيفرة المصدرية، ويؤكد الثغرات القابلة للاستغلال عبر إثباتات مفهوم قابلة للتنفيذ، ويقود…
 gmh5225/kernel-ctf
مجموعة من تحديات CTF لاستغلال نواة Linux تغطي ثغرات تجاوز سعة المخزن المؤقت، والاستخدام بعد التحرير، وحالات التسابق للتعلم العملي في مجال الأمن.
 nxenon/h2spacex
مكتبة/أداة منخفضة المستوى لمزامنة الإطار الأخير في HTTP/2 (المعروفة أيضًا باسم هجوم الحزمة الواحدة) مبنية على Scapy + استغلال هجمات التوقيت
 hfiref0x/kdu
أداة مساعدة لبرامج تشغيل نواة Windows تستغل برامج تشغيل موقّعة ضعيفة (BYOVD) لتجاوز DSE، وتحميل برامج تشغيل غير موقّعة، واختطاف العمليات المحمية،…
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.
 gmh5225/keypatchx
KeyPatch Enhanced — إضافة IDA Pro لترقيع لغة التجميع x86/x64 الواعي بالرموز، مدعومة بمحرك Keystone. تفرّع من Keypatch مع دقة تلقائية لرموز IDA،…

 vqkro/ultrasploiter
ثنائي واحد يدمج ماسح منافذ، وفهرس Exploit-DB الكامل (47 ألف مدخل) ووحدات استغلال قابلة للتشغيل في أداة واحدة. مكتوب بلغة Rust، ويعمل على Linux…
 xf1les/fsop-finder
إضافة Binary Ninja تفحص glibc libio بحثًا عن مسارات تعليمات FSOP القادرة على اختطاف تدفق التحكم ومؤشر المكدس، مما يساعد في أبحاث استغلال الكومة.