
ad_attack_architecture
 kypvas/ad_attack_architecture
خريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق
privilege-escalationreconnaissanceidentity-management+7
36
kypvas/ad_attack_architectureخريطة معمارية هجوم Active Directory مرجع اختبار اختراق شامل — من الاستطلاع إلى السيطرة على النطاق
 kypvas/red-team-map
خريطة معمارية عمليات الفريق الأحمر مرجع شامل للمشغّل — من البنية التحتية إلى التأثير
 evkir/phantom-grid
بديل مجاني لـ Burp Collaborator - التقاط التفاعلات خارج النطاق (HTTP/HTTPS/DNS) مع SQLite وإعادة تجميع البيانات المستخرجة
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
 mafifrizi/tanuki
مشغل الهوية التكتيكي لنظام Linux وActive Directory الهجين
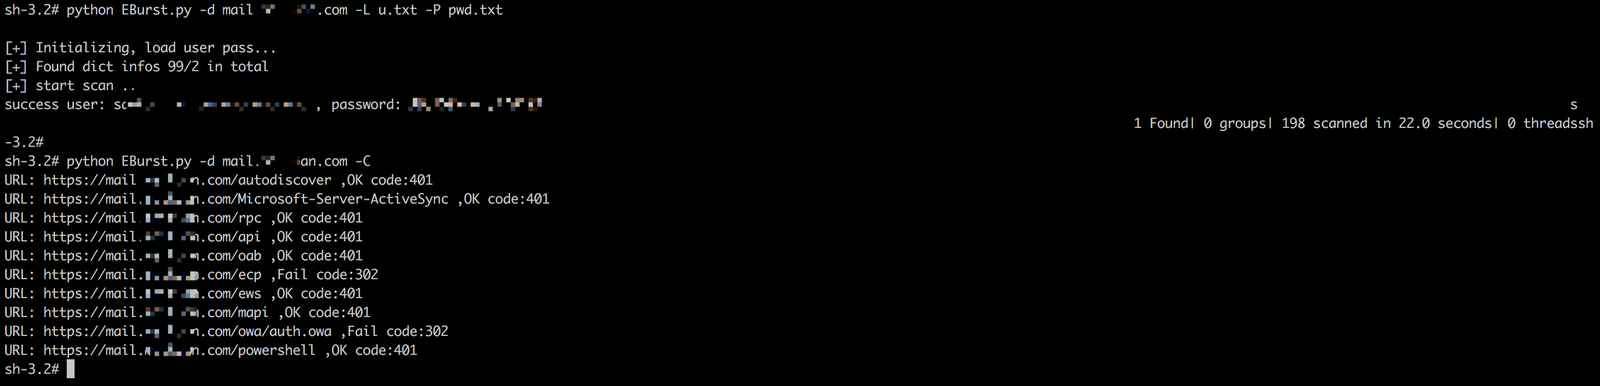 grayddq/eburst
هذا السكريبت يوفر بشكل أساسي وظيفة تخمين حسابات خادم البريد Exchange، ويدمج طرق التخمين للواجهات السائدة الحالية.
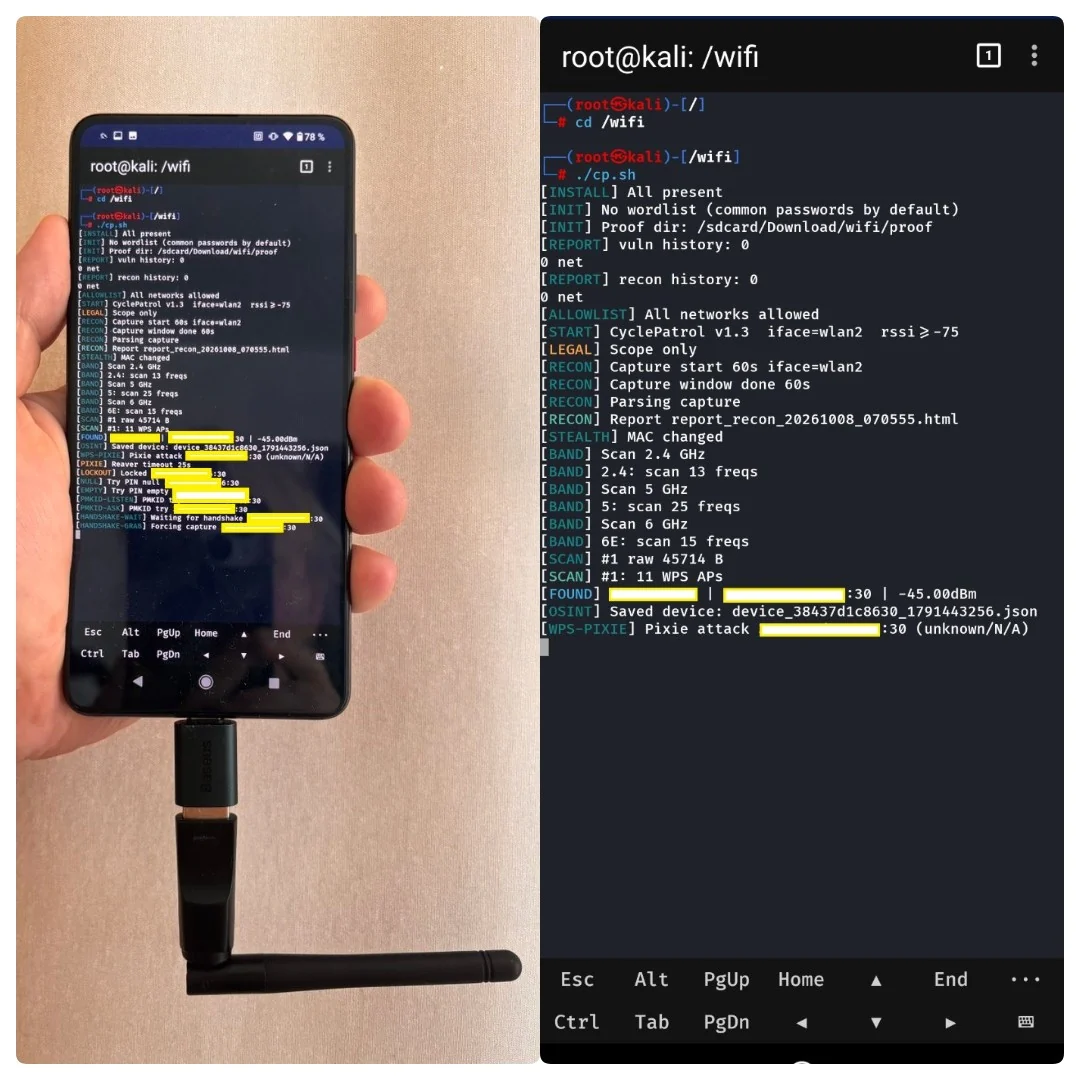 buybitart/cyclepatrol
أداة Bash لإجراء فحوصات أمنية على شبكات Wi-Fi أثناء التنقل في حلقة متكررة، مع تقارير أدلة.
 moontea0416/webmirage
هجمات الصور الخصومية على وكلاء الويب البصريين-اللغويين، من الإرساء البصري إلى التنفيذ في المتصفح
 githubsecuritylab/seclab-taskflow-agent
إطار عمل متعدد الوكلاء مُفعّل بـ MCP لسير العمل الوكيلي المُدار بـ YAML التعريفي، يُستخدم لتدقيق الكود بمساعدة الذكاء الاصطناعي، وفرز الثغرات، والبحث…
 sleepingbag945/dddd
أداة جمع الأصول وفحص الثغرات على دفعات للفرق الحمراء. تسحب الأهداف من Hunter وFofa وQuake، وتنفذ البصمة، وتعداد النطاقات الفرعية، وفحوصات Nuclei v3…
 elnerd/get-netntlm
وحدة Powershell للحصول على تجزئة NetNTLMv2 للمستخدم الحالي
 onescripter/wmiexec
تنفيذ أوامر Windows عن بُعد والتقاط المخرجات باستخدام WMI وPowerShell فقط (دون الاتصال عن بُعد).
 xpn/randomtsscripts
مجموعة من نصوص RedTeam engagement تتضمن فحوصات بيانات الاعتماد الافتراضية Pre2K عبر TGS، وفك تشفير كلمات مرور LAPSv2، وفك تشفير بيانات اعتماد IIS App…
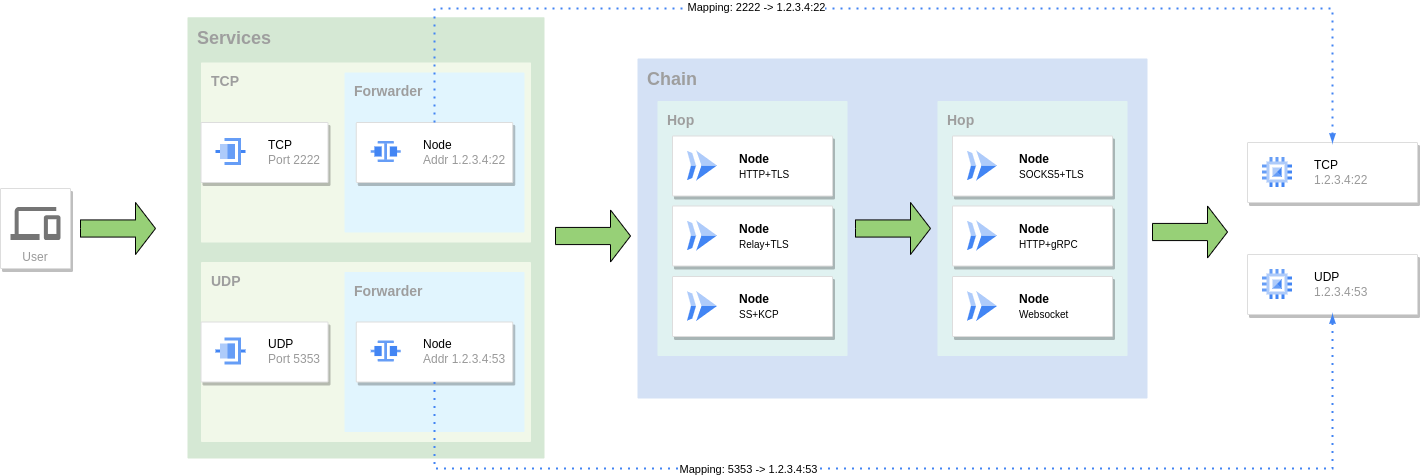 go-gost/gost
GO Simple Tunnel - نفق بسيط مكتوب بلغة golang
 rapid7/metasploit-payloads
مستودع موحّد لحِزم حمولات Metasploit Framework المختلفة
 cyber-courses/cyber-library
قاعدة معرفية بصيغة Markdown يديرها المجتمع وتغطي أسس الأمن السيبراني، والممارسات الهجومية والدفاعية، والحوكمة، واستخبارات التهديدات، وOSINT، والإرشاد…
 vulncheck-oss/external-c2-experiments
وحدة C2 خارجية بلغة Go لـ go-exploit تلتقط أصداف SSH العكسية، وتوفر مستمع خادم وعميل حمولة لدمج ملفات تعريف C2 المخصصة في الاستغلالات.
 ajnik/joomla-bruteforce
سكربت Python يقوم بالتكسر بالقوة على بيانات اعتماد تسجيل دخول مسؤول Joomla باستخدام قوائم الكلمات، مع خيارات البروكسي والوضع المطوّل لاختبار الاختراق.