
Windows-Privilege-Escalation-Notes
 saisathvik1/windows-privilege-escalation-notes
我的 Windows 权限提升概念手册。请查看我的播放列表,链接:https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
privilege-escalationpassword-attacksexploitation+5
59
saisathvik1/windows-privilege-escalation-notes我的 Windows 权限提升概念手册。请查看我的播放列表,链接:https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk
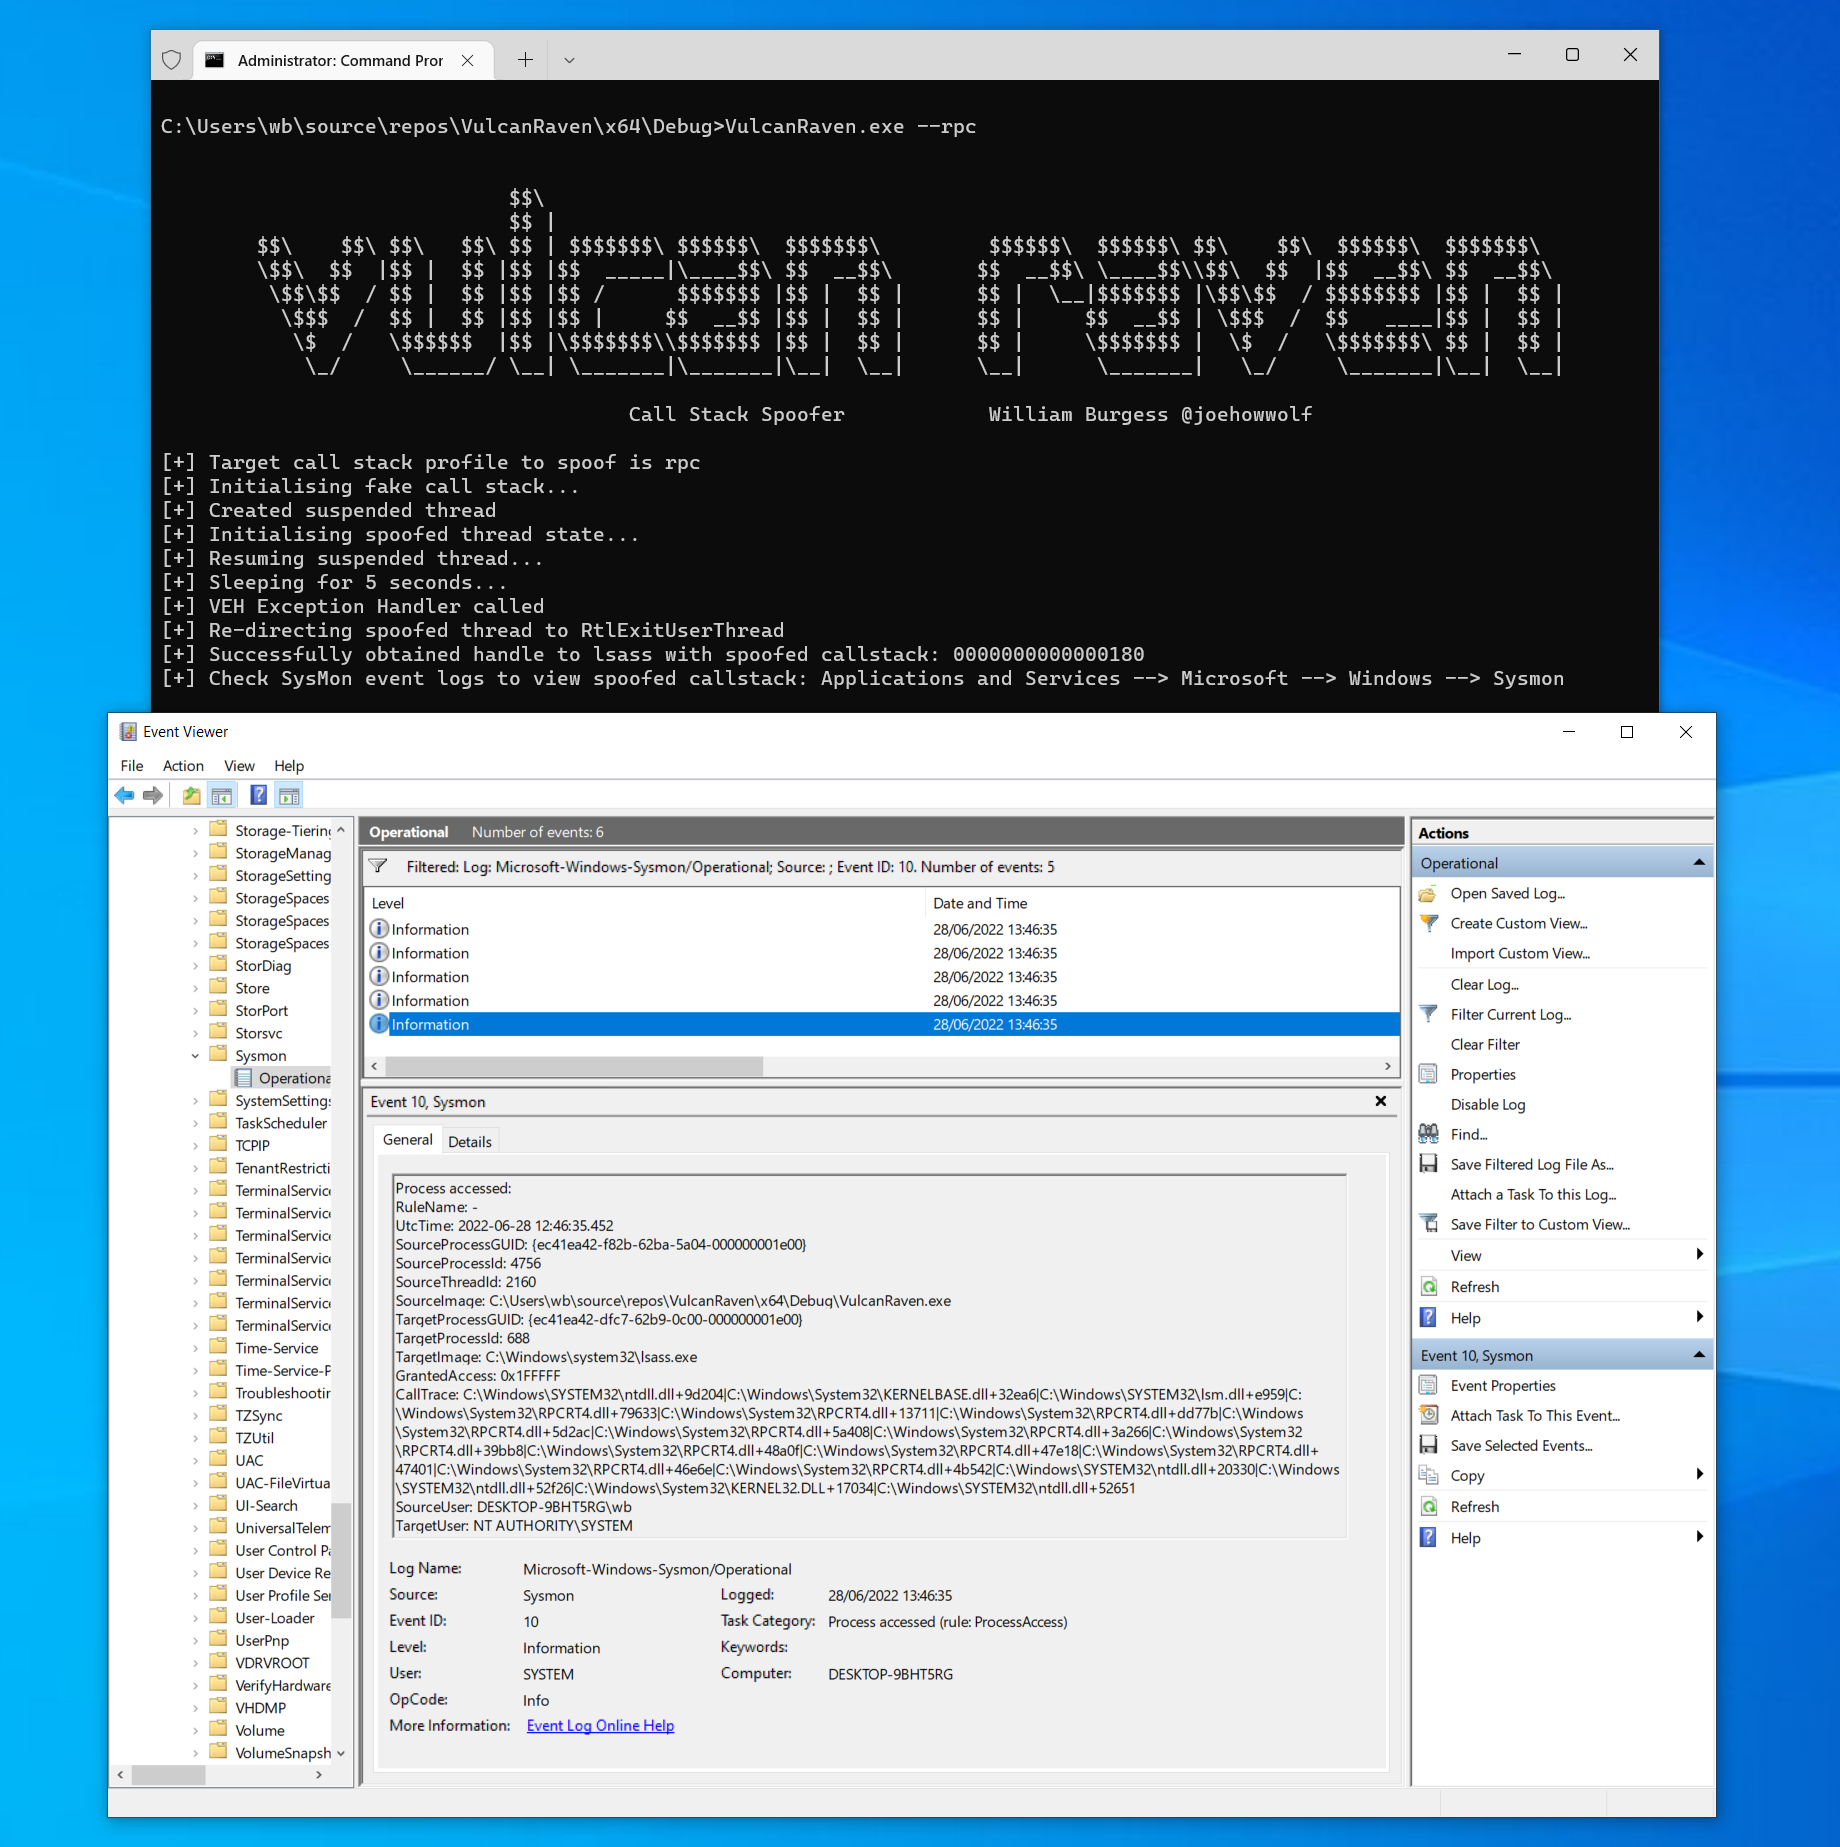 withsecurelabs/callstackspoofer
一个用于在进行系统调用时伪造任意调用栈的 PoC 实现(例如通过 NtOpenProcess 获取句柄)
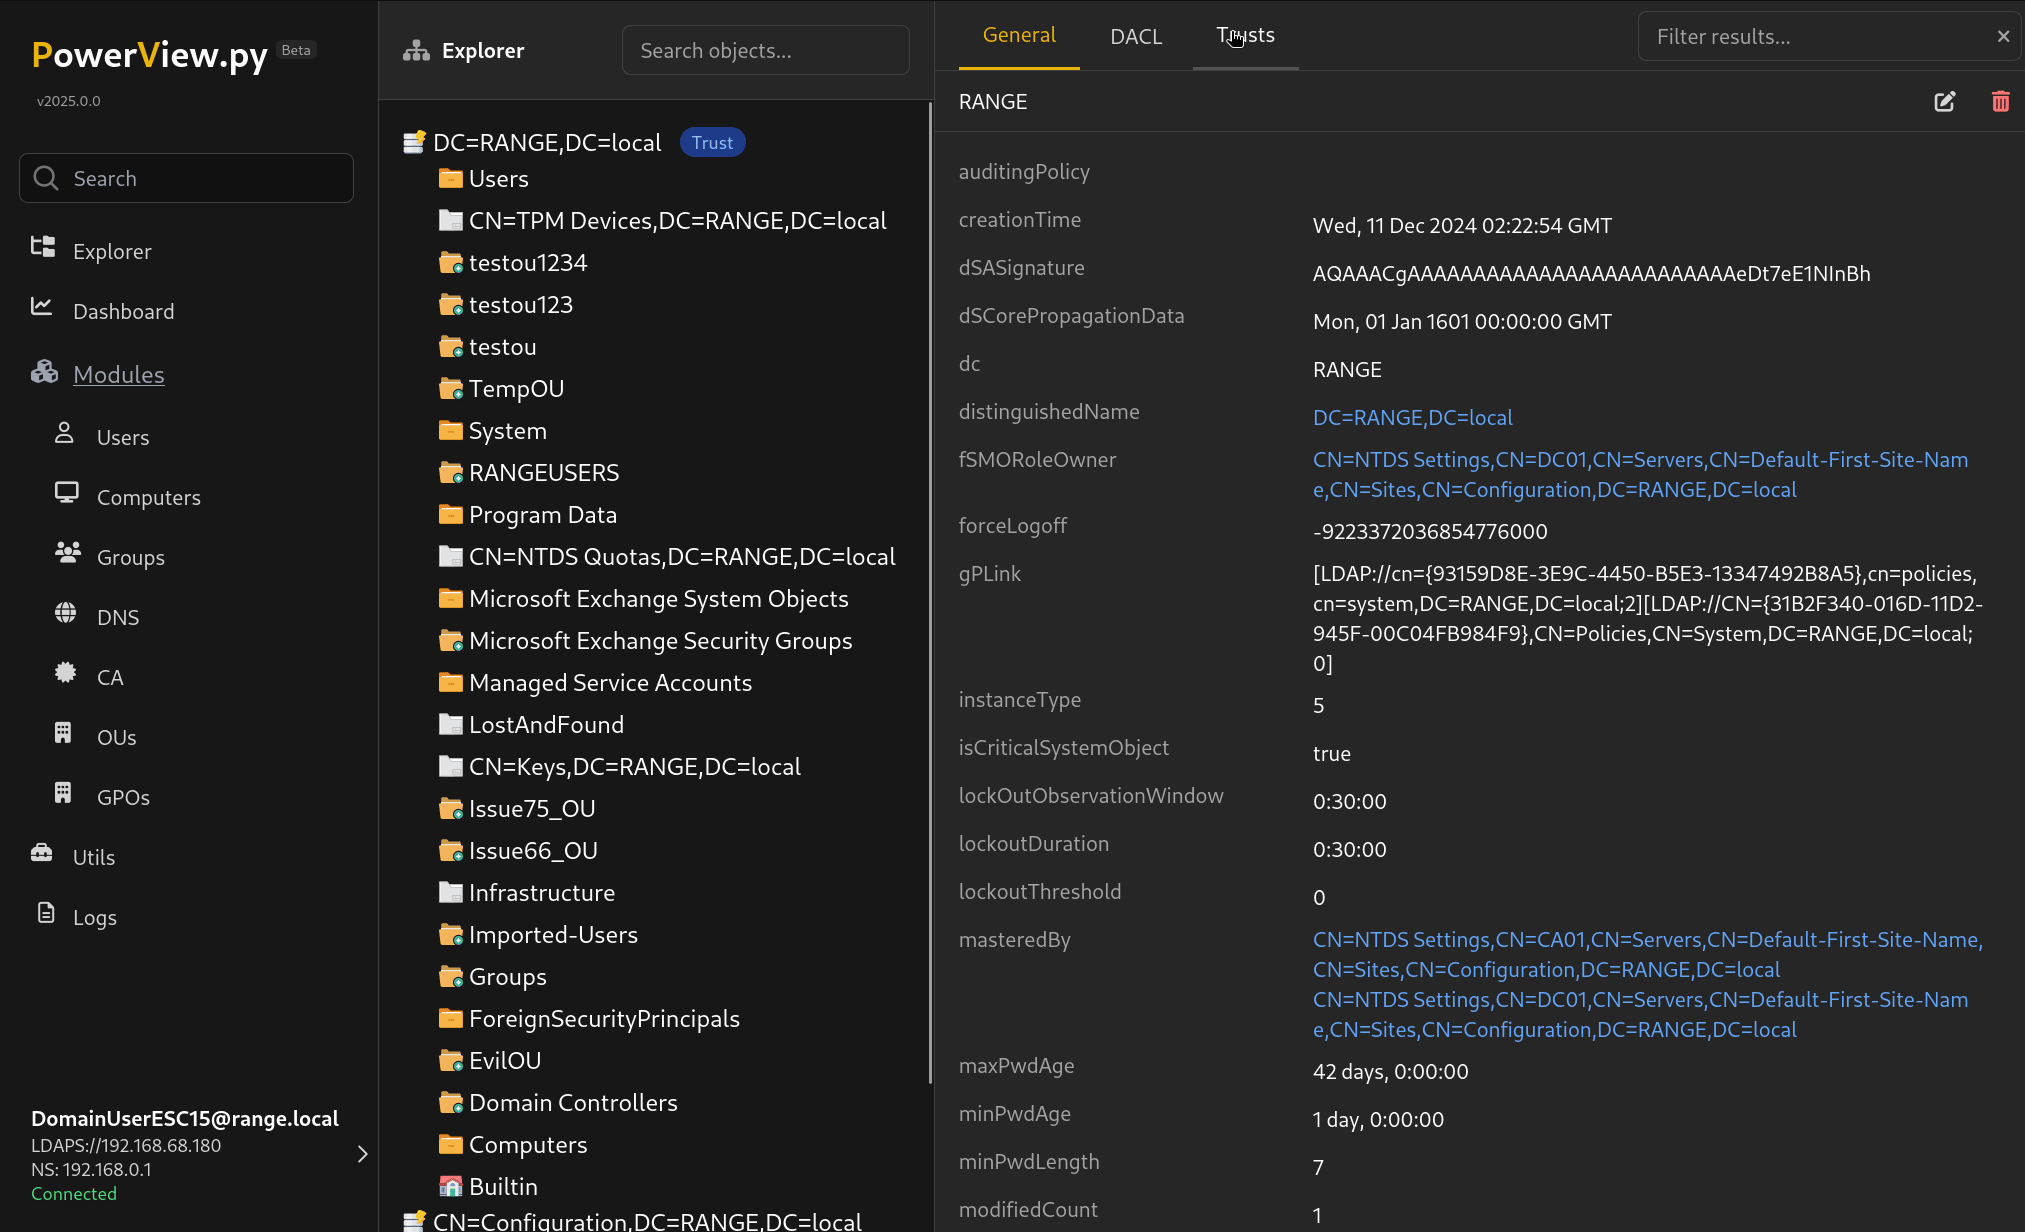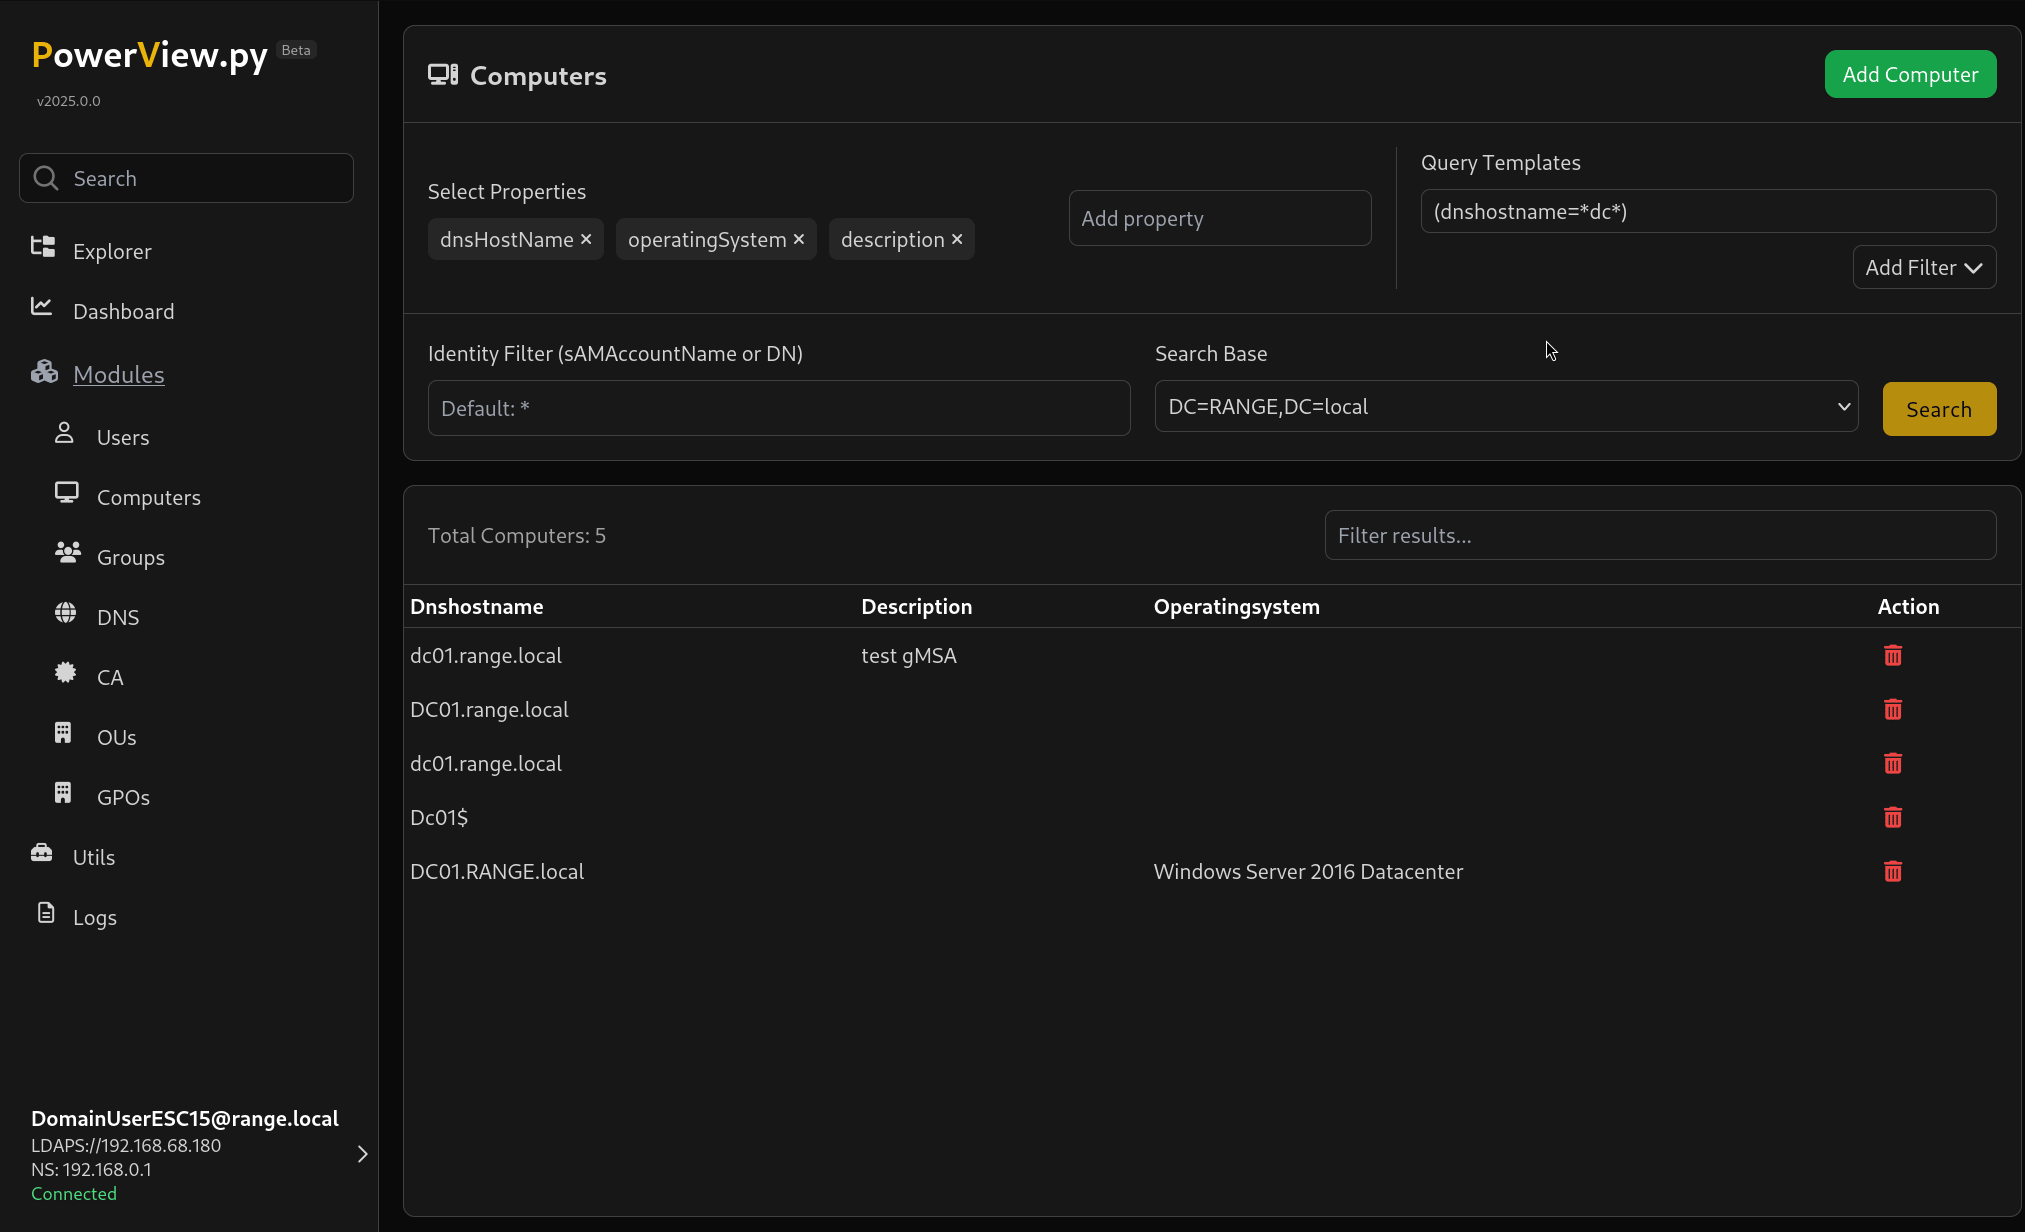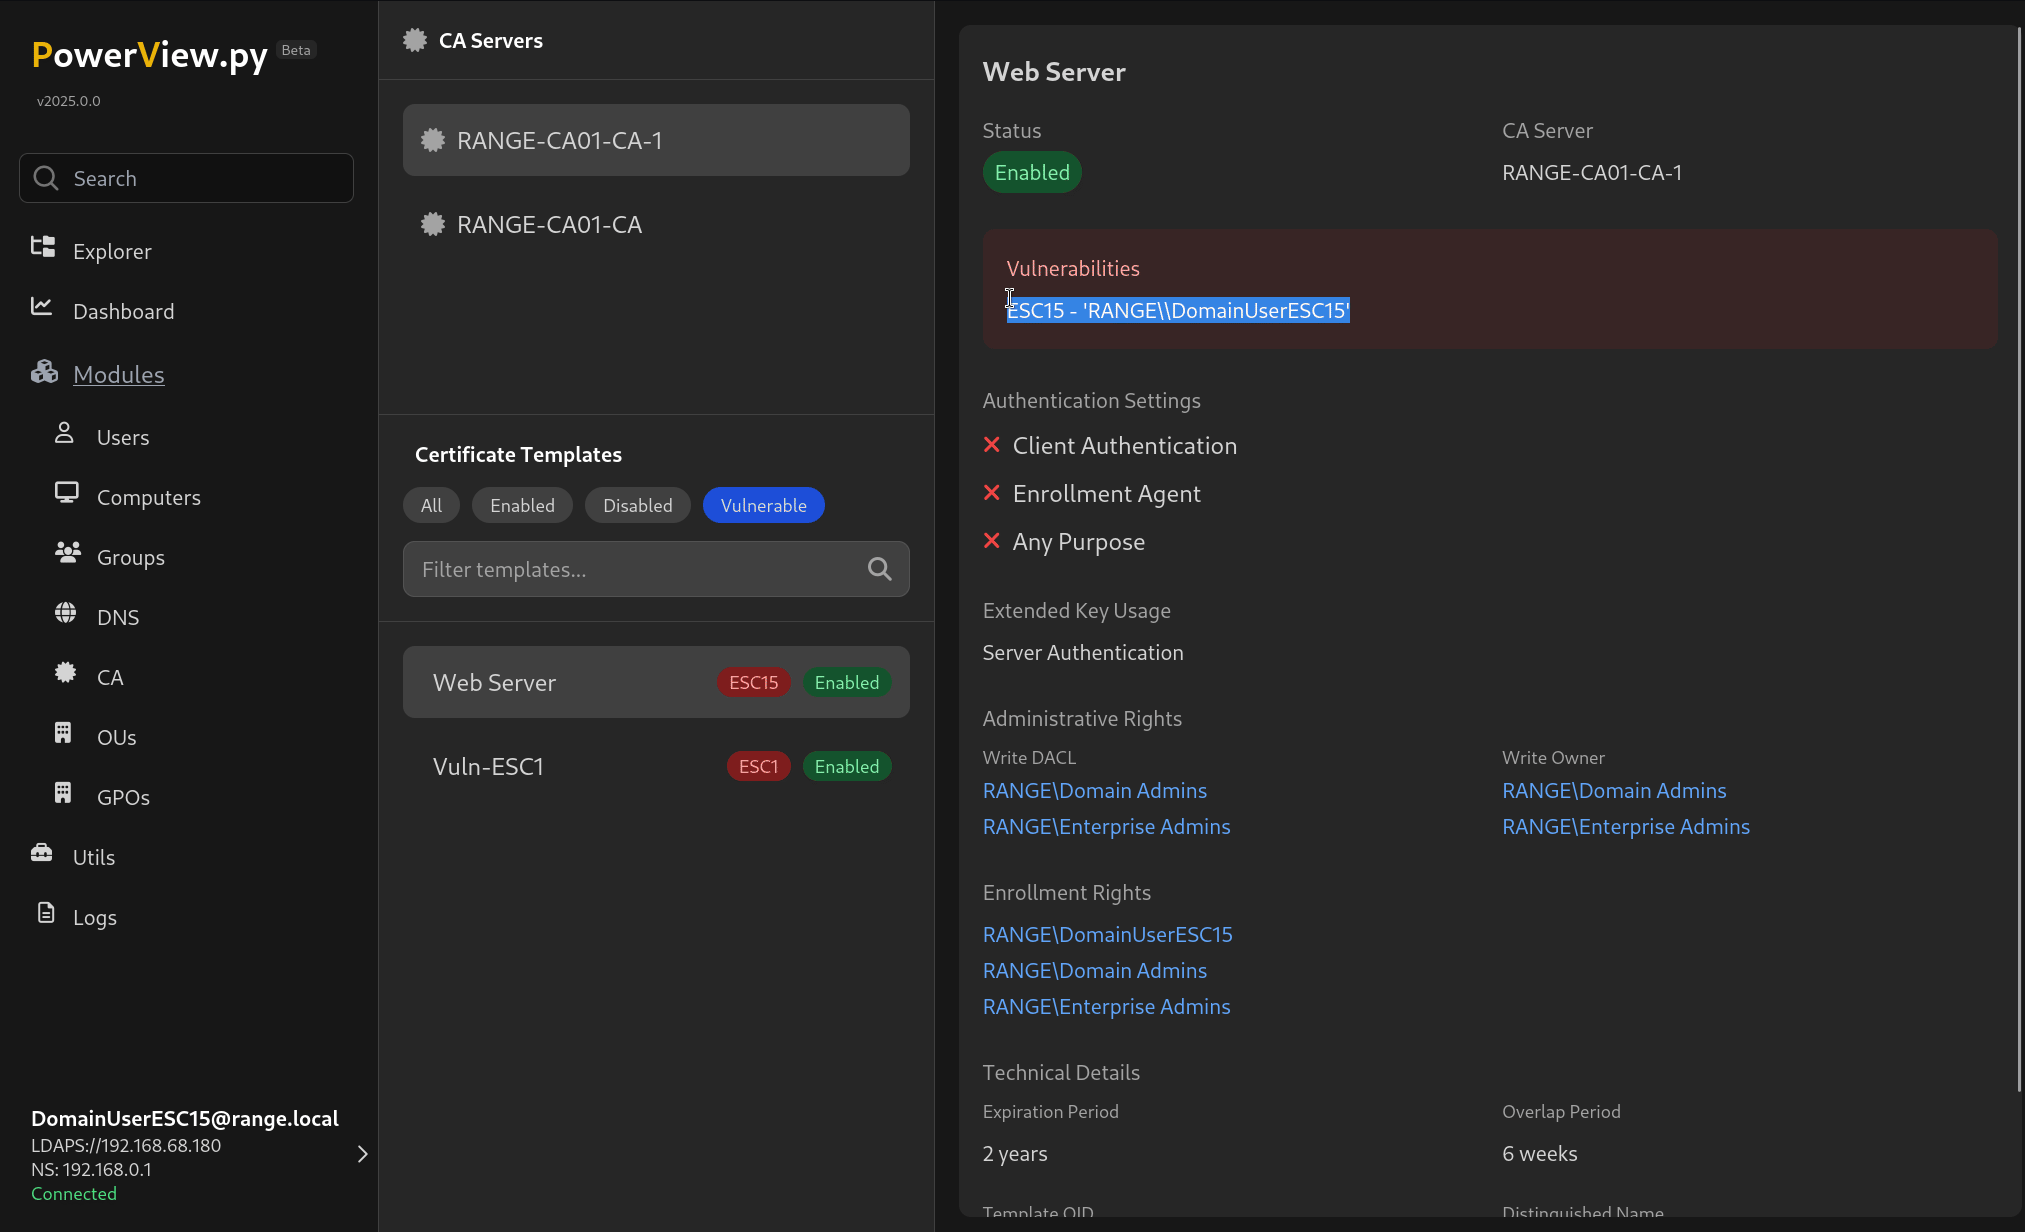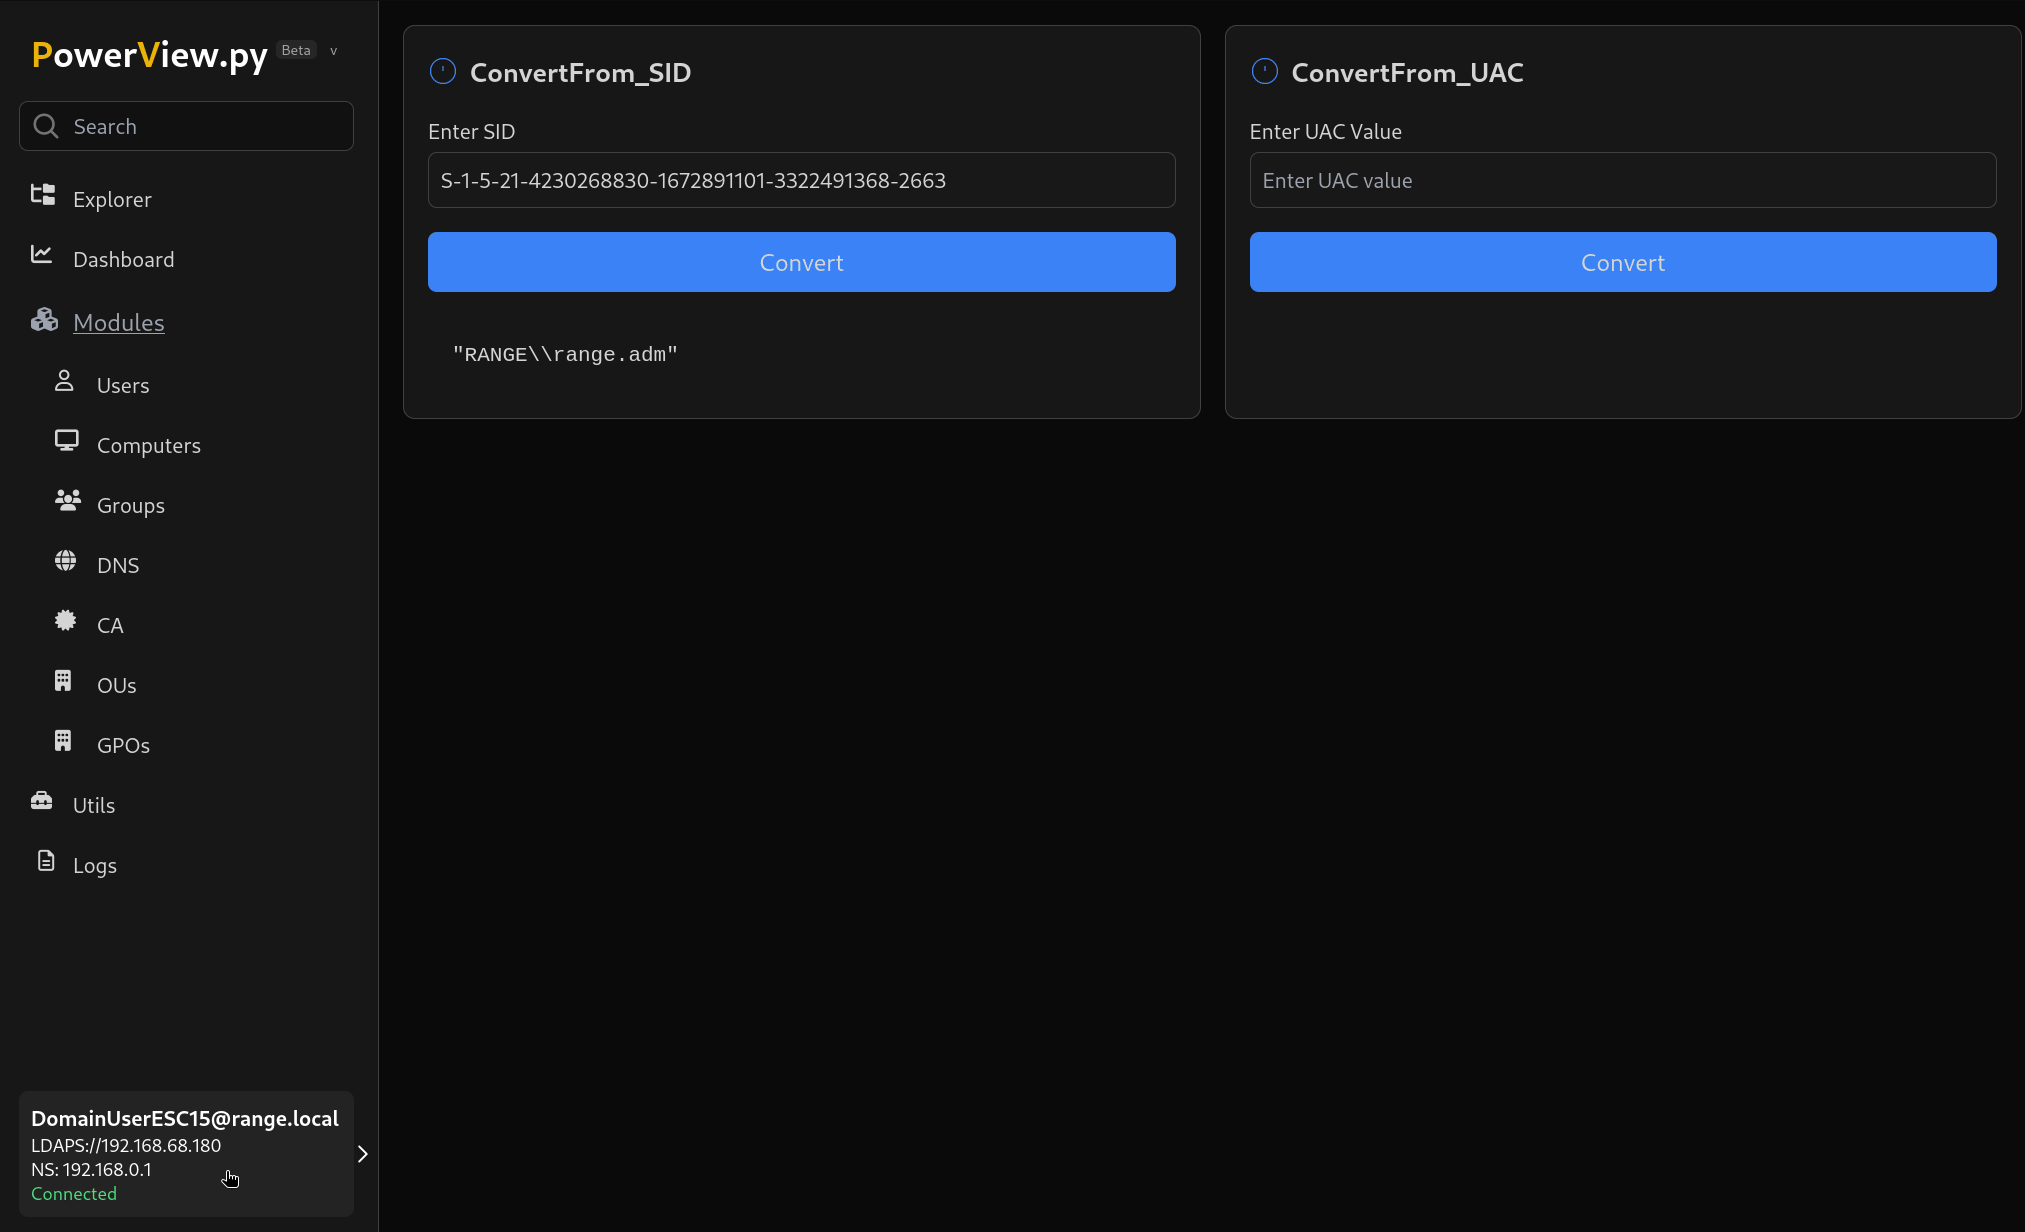 aniqfakhrul/powerview.py
Powerview 的增强版
 pry0cc/proteus
一个由 projectdiscovery 驱动、基于 axiom 的攻击面监控机器人
 gendigitalinc/ioc
威胁情报IoC + 暗物质的零碎信息。由Gen Threat Labs发布。
 google/silifuzz
通过从软件代理生成测试输入来模糊测试 CPU 实现,然后在真实硬件上执行这些测试,以检测微架构缺陷和勘误。
 janoglezcampos/rust_syscalls
用于 Windows 的单一存根直接与间接系统调用,支持运行时 SSN 解析。
 reverseclabs/physmem2profit
Physmem2profit 可用于通过远程分析物理内存来创建目标主机 LSASS 进程的 minidump。
 3xp0rt/lockbit-tattoo
结构化 OSINT 数据集,包含与 LockBit 勒索软件相关的身份信息,涵盖用户名、ID、加入日期、比特币地址及媒体工件,用于威胁行为者追踪与调查。
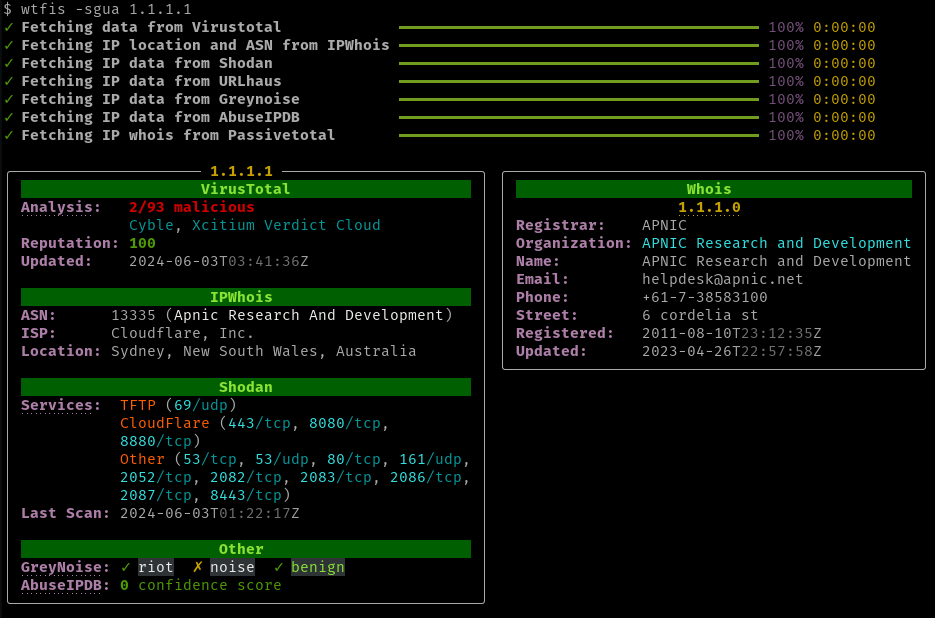
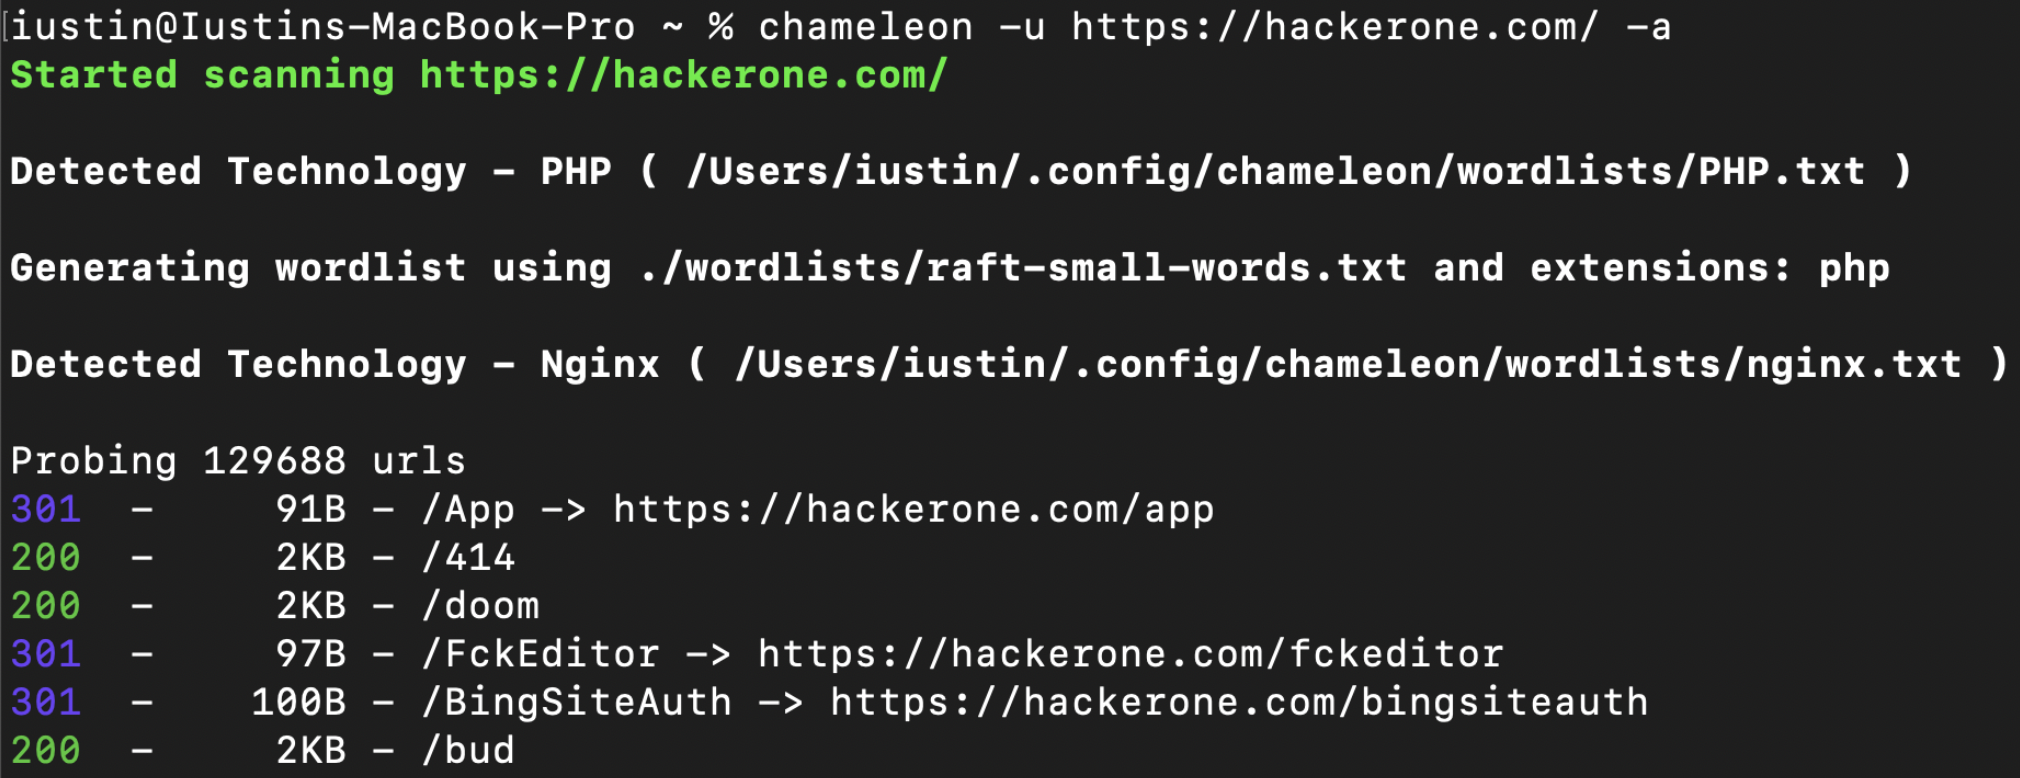 iustin24/chameleon
技术感知型 Web 内容发现扫描器:检测 Wappalyzer 指纹,自适应调整字典/扩展名,并执行快速目录暴力破解,用于渗透测试和漏洞赏金。
 flangvik/sharpcollection
常见 C# 攻击性工具的每日构建,直接取自各自的主分支,并使用 Azure DevOps 发布管道以 CDI 方式构建和发布。
 cipher387/cipher387.github.io
# 收录我项目链接的网站仓库
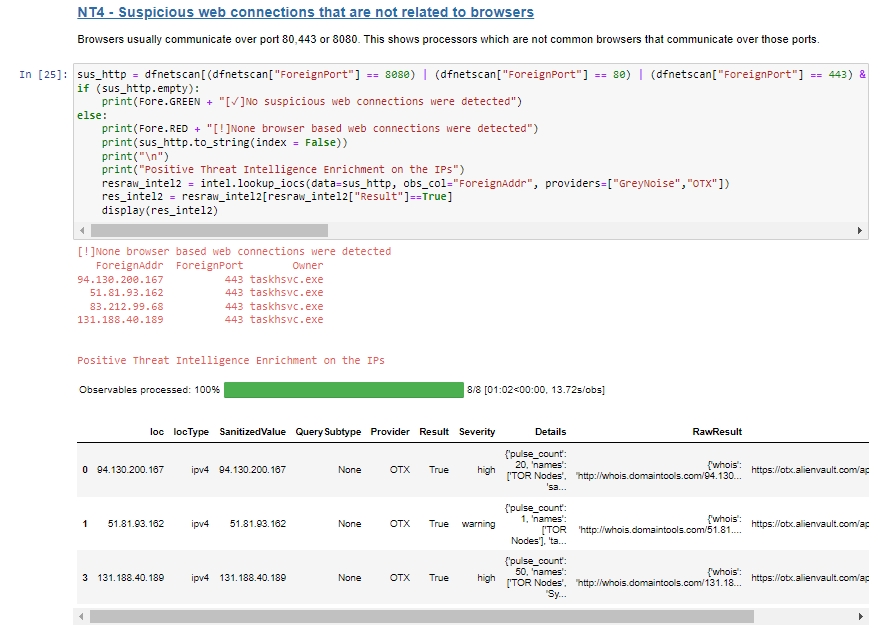 blueteam0ps/memoptix
一个 Jupyter notebook,用于协助分析 Volatility 内存提取框架生成的输出。

 b23r0/heroinn
A cross platform C2/post-exploitation framework.