
Mass-Scanner-CVE-2026-1405
 anggatechi/mass-scanner-cve-2026-1405
WordPress 批量扫描器,用于检测 CVE-2026-1405 暴露风险。
reconnaissancevulnerability-scannersinformation-gathering+2
4
anggatechi/mass-scanner-cve-2026-1405WordPress 批量扫描器,用于检测 CVE-2026-1405 暴露风险。
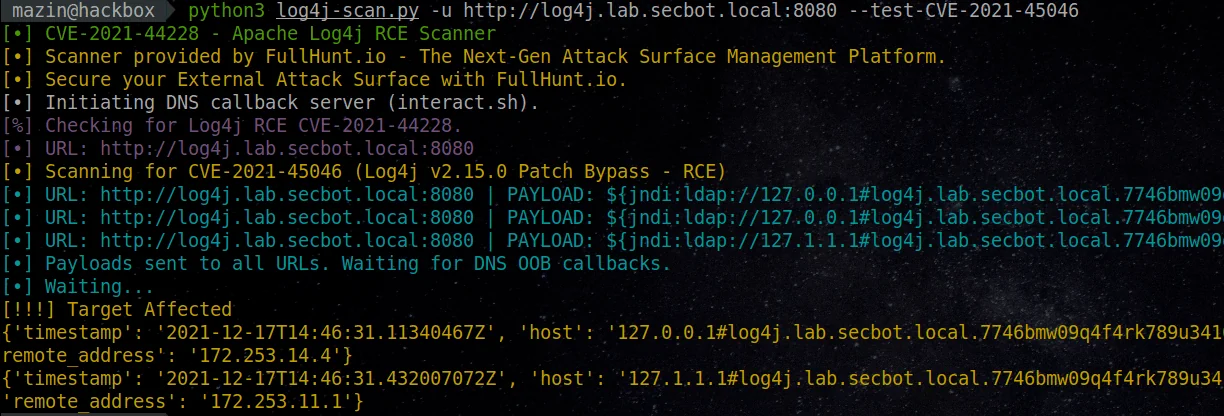 ananya-0306/log-4j-scanner
一个全自动、精准且全面的扫描器,用于发现 log4j RCE CVE-2021-44228 漏洞。
 4jfinder/4jfinder.github.io
可搜索的 CISA Log4j(CVE-2021-44228)受影响供应商与软件列表页面
 3pplus/loguccino
扫描并修补 CVE-2021-44228 及相关 log4j 问题的工具。
 ypl6/heaplens
# CMPT733 网络安全实验室 II 项目:受 CVE-2021-3156 启发的堆利用 GDB 插件
 zebberncve/npm-cve-2026-26830-26833
CVE-2026-26830 至 CVE-2026-26833 公告的目录页面
 ziadsaleemi/polkit_cve-2021-4034
Ansible 角色,用于修补 RHSB-2022-001 Polkit 权限提升漏洞 - (CVE-2021-4034)
 nu11secur1ty/pastokrapacefleciks
分析 .pcapng 文件,生成 HTML 报告,用于网络流量检查和取证审查。
 aish19siddiqua-commits/mtechweek_04
对隔离的 Metasploitable2 虚拟机进行的文档化渗透测试,使用 Metasploit 和 Nmap,涵盖远程利用、权限提升以及结合 MITRE ATT&CK 映射的缓解措施验证。
 cobbbex/cisco-asa-vulnerability-research
对 Cisco ASA 的 lina 二进制进行系统性逆向工程,以发现并分析内存破坏漏洞,包括 CVE-2025-20333 和 CVE-2025-20362,重点聚焦于寻找远程代码执行原语。
 binzhwang/tnc-defense
用于检测和净化文本到图像扩散模型中后门的研究代码,为 Stable Diffusion v1.4、v1.5、XL 和 3 Medium 提供流水线。
 jianshuod/ipi-exposure-signal
用于通过隐藏状态探测检测智能体大语言模型中潜在间接提示注入暴露信号的研究流程,包括轨迹收集、标注、特征化和探针训练。
 toxy4ny/bl00dym4ry
用于网络安全培训的教育型木马模拟器,可模拟社会工程学钓鱼攻击、系统侦察、反沙箱规避和数据外泄,以提高安全意识。
 toxy4ny/artaxerxes
高级多技术压力测试框架 面向高性能网络测试的教育型网络安全工具
 pppyb/secopd
用于通过在线策略蒸馏缓解自适应提示注入的研究实现,包含针对 SEP、PISmith 和 AgentDojo 基准的训练方案与评估器。
 toxy4ny/rinhit
收集 macOS 和 iOS 痕迹,构建网络活动、跨设备身份与物理位置关联的时间线,用于侦察和红队行动。
 daniomass/slivermirage
Crystal Palace 面向 Sliver C2 的 PICO 加载器:双层 AMSI 绕过、ETW 静默、AES-256-CBC 加密有效载荷、6 种投递变体
 trailofbits/semgrep-rules
用于静态代码分析、检测安全漏洞以及跨多种语言实施安全编码实践的 Semgrep 规则集合。