

GoBfuscator
 luftwaffe66/gobfuscator
通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
defensive-toolsstatic-analysisencryption-decryption-tools+5
12
luftwaffe66/gobfuscator通过 AES-256 字符串加密及运行时解密、标识符重命名和注释移除来混淆 Go 源代码,以阻碍逆向工程,同时保持运行时行为不变。
 google/kernel-research
Linux 内核漏洞利用工具包,提供漏洞利用构建库、ROP 链和栈迁移生成器、内核镜像运行器,以及用于开发内核漏洞利用的目标数据库。
 mrphrazer/msynth
用于简化混合布尔算术(MBA)表达式的代码反混淆框架
 googleprojectzero/p0tools
Google Project Zero 漏洞研究文档和小型独立安全工具的集合,包括漏洞利用和基于虚拟化的分析实用程序。
 wolfssl/wolfssh
Small, portable embeddable SSHv2 client and server library in C with SCP, SFTP, port forwarding, and post-quantum key exchange for embedded and IoT…
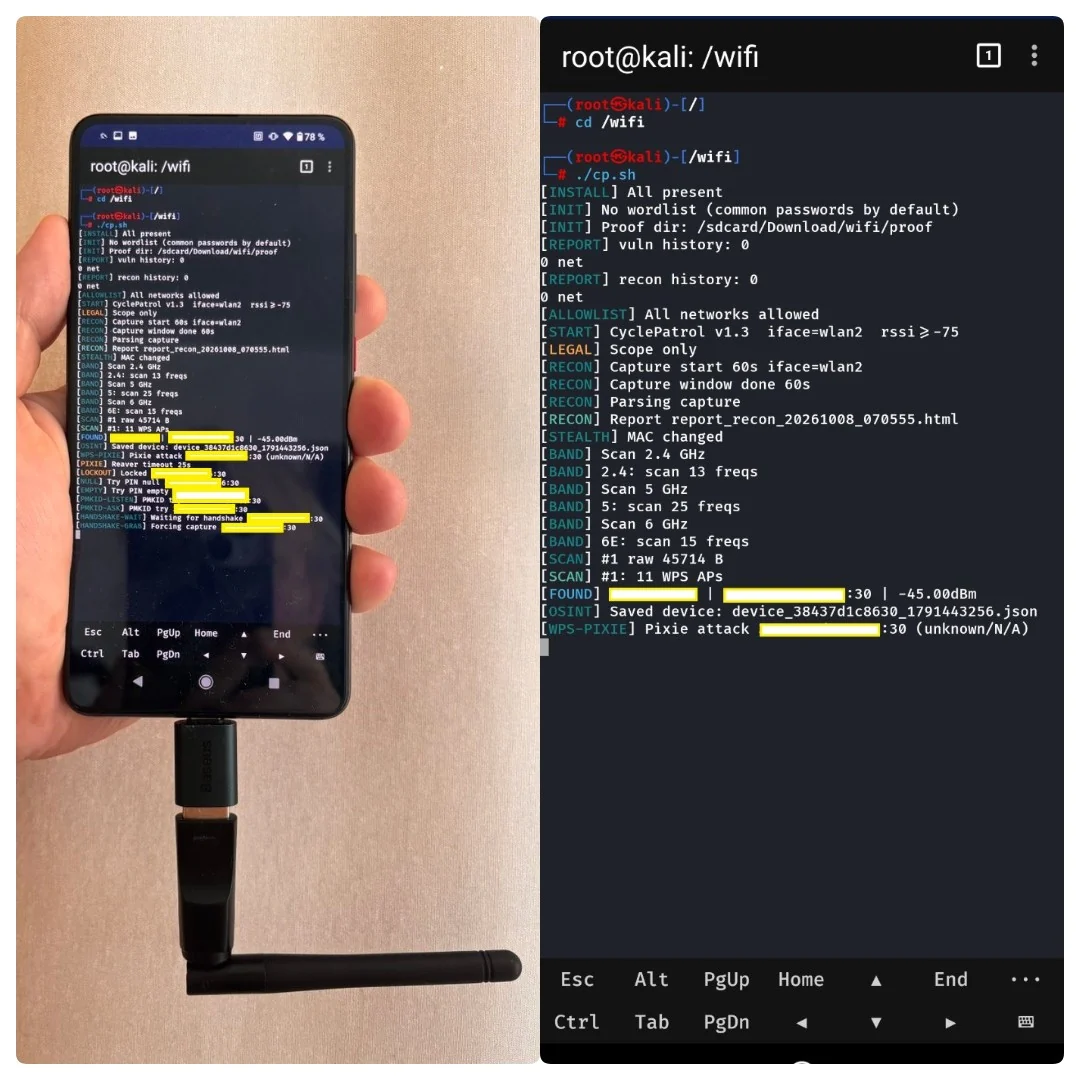 buybitart/cyclepatrol
用于循环执行步行式 Wi-Fi 安全检查并生成证据报告的 Bash 工具。
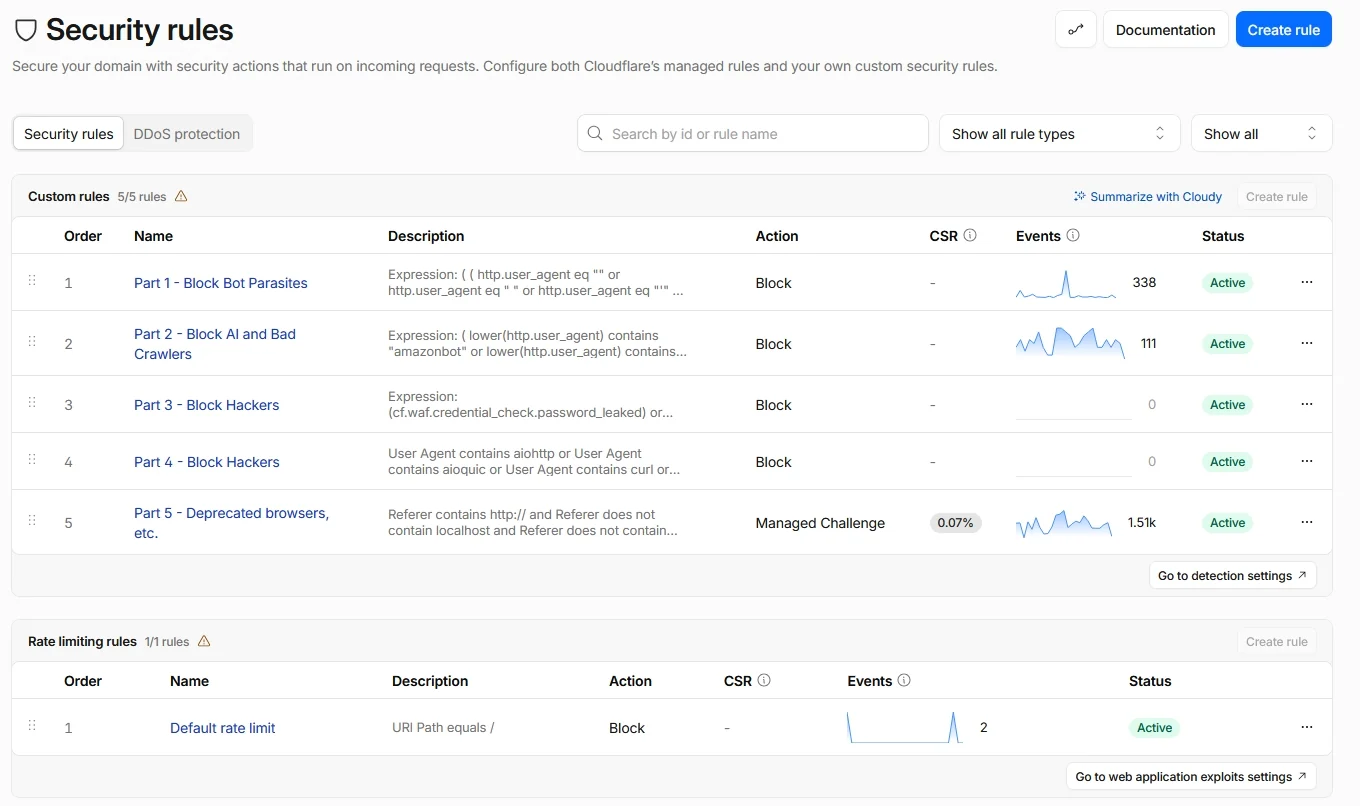 buybitart/cloudflare-security-art
Cloudflare 免费计划安全规则(零信任方法),适用于小型网站
 animeshshaw/pqc-cost-of-delay
Cost-of-delay prioritisation for post-quantum migration: classical and harvest-now-decrypt-later risk in one unit (USD per year). Code, proofs, case…
 moontea0416/webmirage
针对视觉-语言网络代理的对抗性图像攻击:从视觉定位到浏览器执行
 stardust457/sldr
防御框架,通过选择性层恢复和动态路由来缓解LLM的恶意微调,并附带训练、危害性评分和越狱评估脚本。
 neurosaki987/qvm-tool
针对ACE .qvm0保护的PE镜像的静态分析与结构恢复工具包
 danigil/neuperm
零重训练净化,通过重排置换等价神经网络单元,摧毁通过权重隐写攻击嵌入的恶意软件,同时保持模型准确率。
 graph-com/cka-agent
研究实现了一种LLM越狱代理,该代理利用无害提示编织和自适应树搜索绕过商业模型的防护栏。
 treeai-lab/awesome-rag-security
关于检索增强生成安全性的研究论文精选合集,按SLOT分类法组织,涵盖知识投毒、检索操纵、上下文利用和防御措施。
 icicle-emu/icicle-python
用于Icicle模拟器的Python绑定,支持针对x64和ARM64目标的灰盒固件模糊测试、二进制模拟和逆向工程工作流。
 lifting-bits/sleigh
Ghidra SLEIGH 处理器规范库的 CMake 构建,为逆向工程工具提供独立的反汇编和 p-code 提升引擎。
 llvmparty/striga
实验性 x86-64 到 LLVM IR 的 Python 提升器,可将机器码转换为可分析的 IR,用于逆向工程、优化和 VM 处理程序分析。
 revng/revng
基于 LLVM 和 QEMU 构建的开源二进制分析框架与反编译器,可将二进制文件提升为可读的中间表示,用于逆向工程。