React2Shell-Scanner
 wi3memake/react2shell-scanner
命令行安全评估框架,适用于 React 和 Next.js 应用程序,可分析 React Server Components 中的错误配置,支持多目标扫描、WAF 检测和代理支持。
vulnerability-scannersapi-security-testingwaf-bypass+3
31
wi3memake/react2shell-scanner命令行安全评估框架,适用于 React 和 Next.js 应用程序,可分析 React Server Components 中的错误配置,支持多目标扫描、WAF 检测和代理支持。
 htrxuan/hdwebmobile-formula-pricing
WooCommerce 插件:基于公式的安全产品定价,封堵 CVE-2026-4001 中基于 eval() 的远程代码执行漏洞
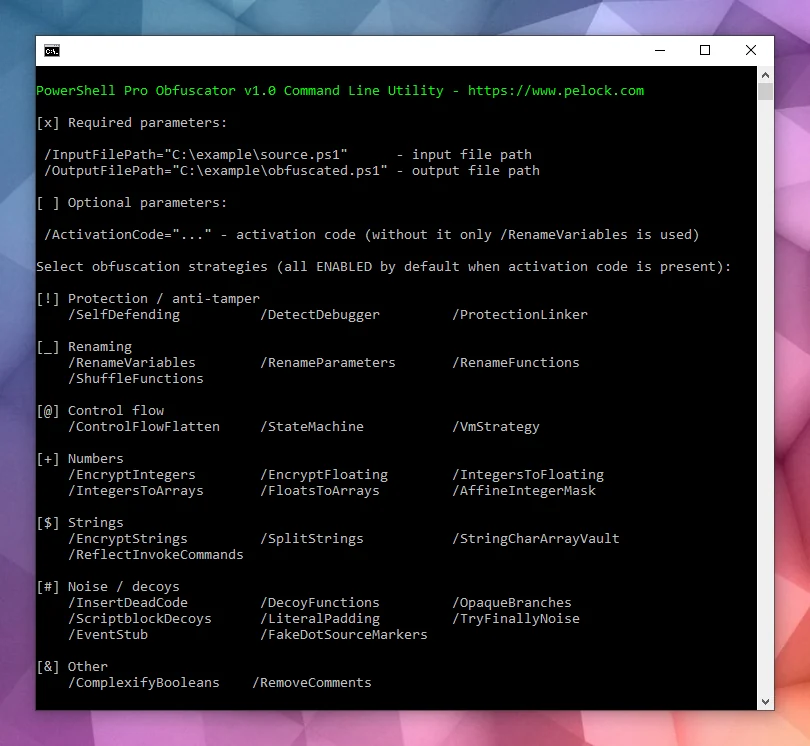 pelock/powershell-pro-obfuscator-python
自动化 PowerShell 脚本源代码混淆与虚拟化,并提供灵活的 Web API 供 Python 使用(pip 包)。
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 防御工具包 2 3 一个**防御性**工具包,用于检查并了解对链式
 phaethon/kamene
网络数据包与pcap文件构造/嗅探/操作/可视化安全工具。最初于2015年从scapy分叉而来,此后一直提供python3兼容性。
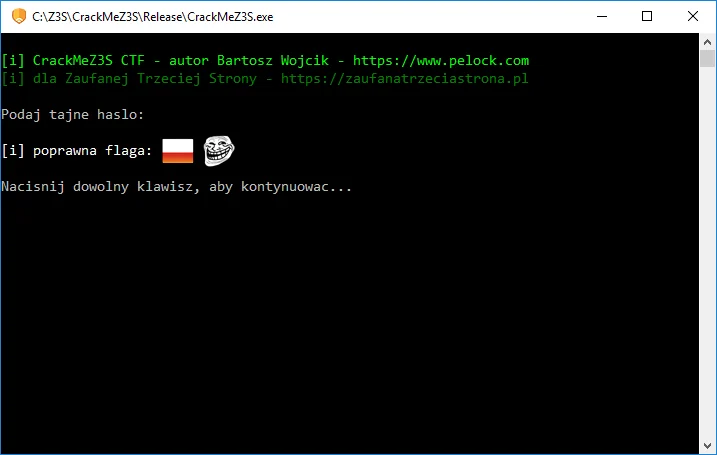 pelock/crackmez3s-ctf-crackme-tutorial
如何为CTF竞赛编写一个CrackMe。包含源代码、技术讲解、反调试与反逆向工程技巧。
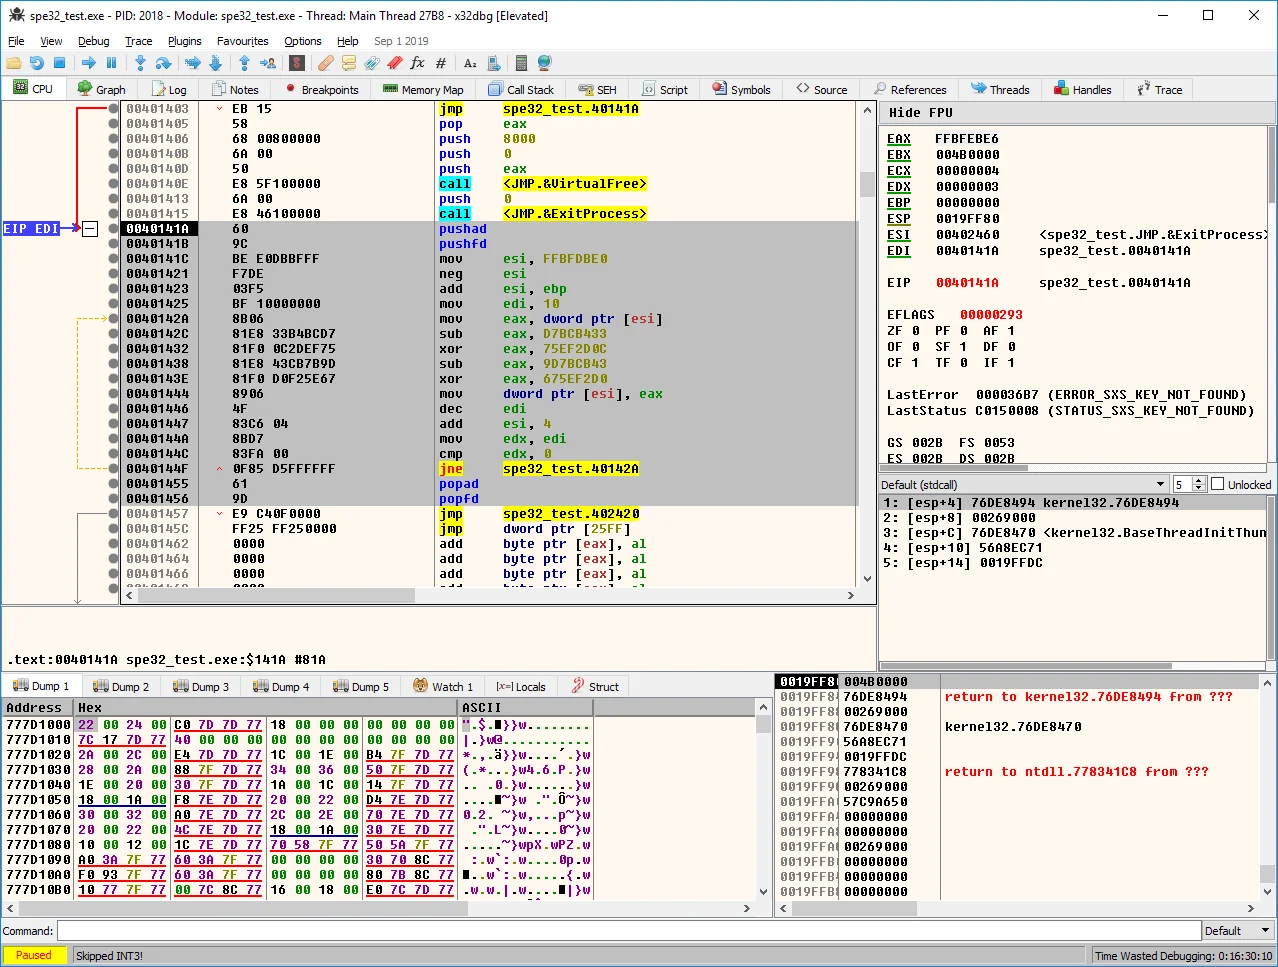 pelock/simple-polymorphic-engine-spe32
为加密数据生成独特的变形解密代码,使用随机选择的指令和密钥,并生成垃圾操作码。采用32位MASM汇编编写。
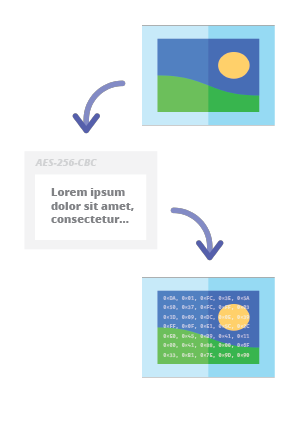 pelock/steganography-online-codec-javascript
隐写术在线编解码器允许您使用AES加密算法(采用256位PBKDF2派生密钥)将密码加密的消息隐藏在图像和照片中。
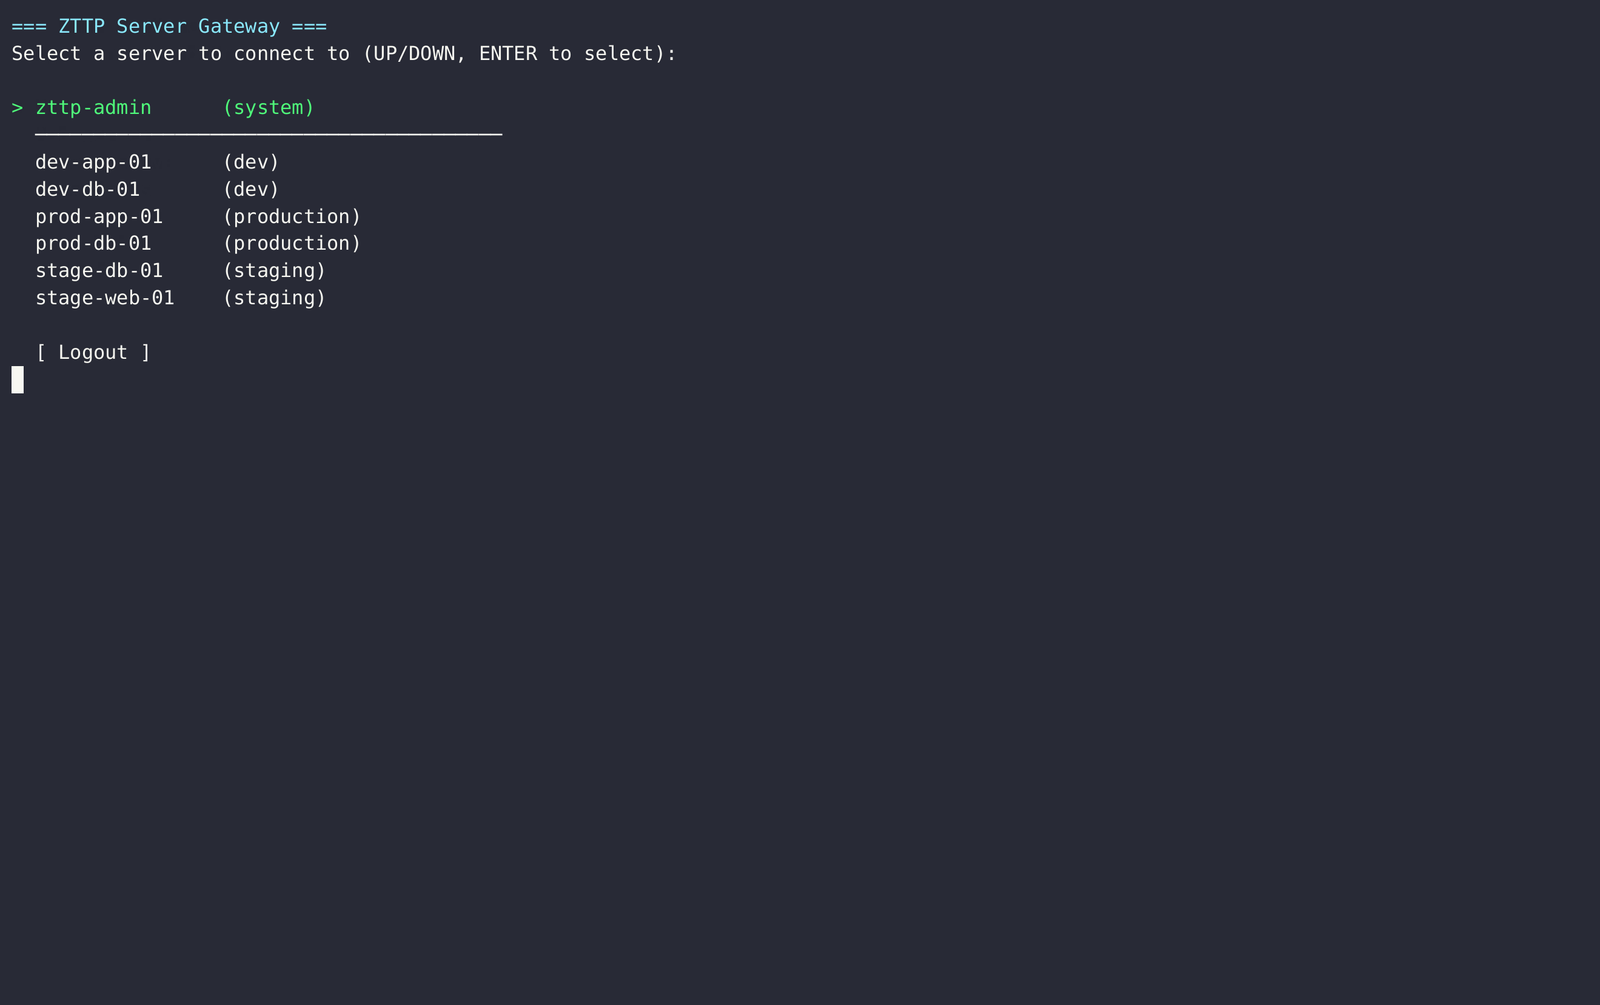
 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。
 eshlomo1/microsoft-sentinel-secops
Microsoft Sentinel 的 SOC 运营内容,包括针对 Azure 云环境的安全事件分析、事件响应剧本以及威胁狩猎查询。
 dariusiakabos/log4j
精选的 Log4Shell(CVE-2021-44228)OSINT 汇编,涵盖检测方法、攻击面、缓解步骤以及用于事件响应的入侵指标。
 thinkst/opencanary
低资源蜜罐,模拟常见网络服务以检测入侵后的攻击者活动,具备可扩展的协议模块和可配置的告警功能。
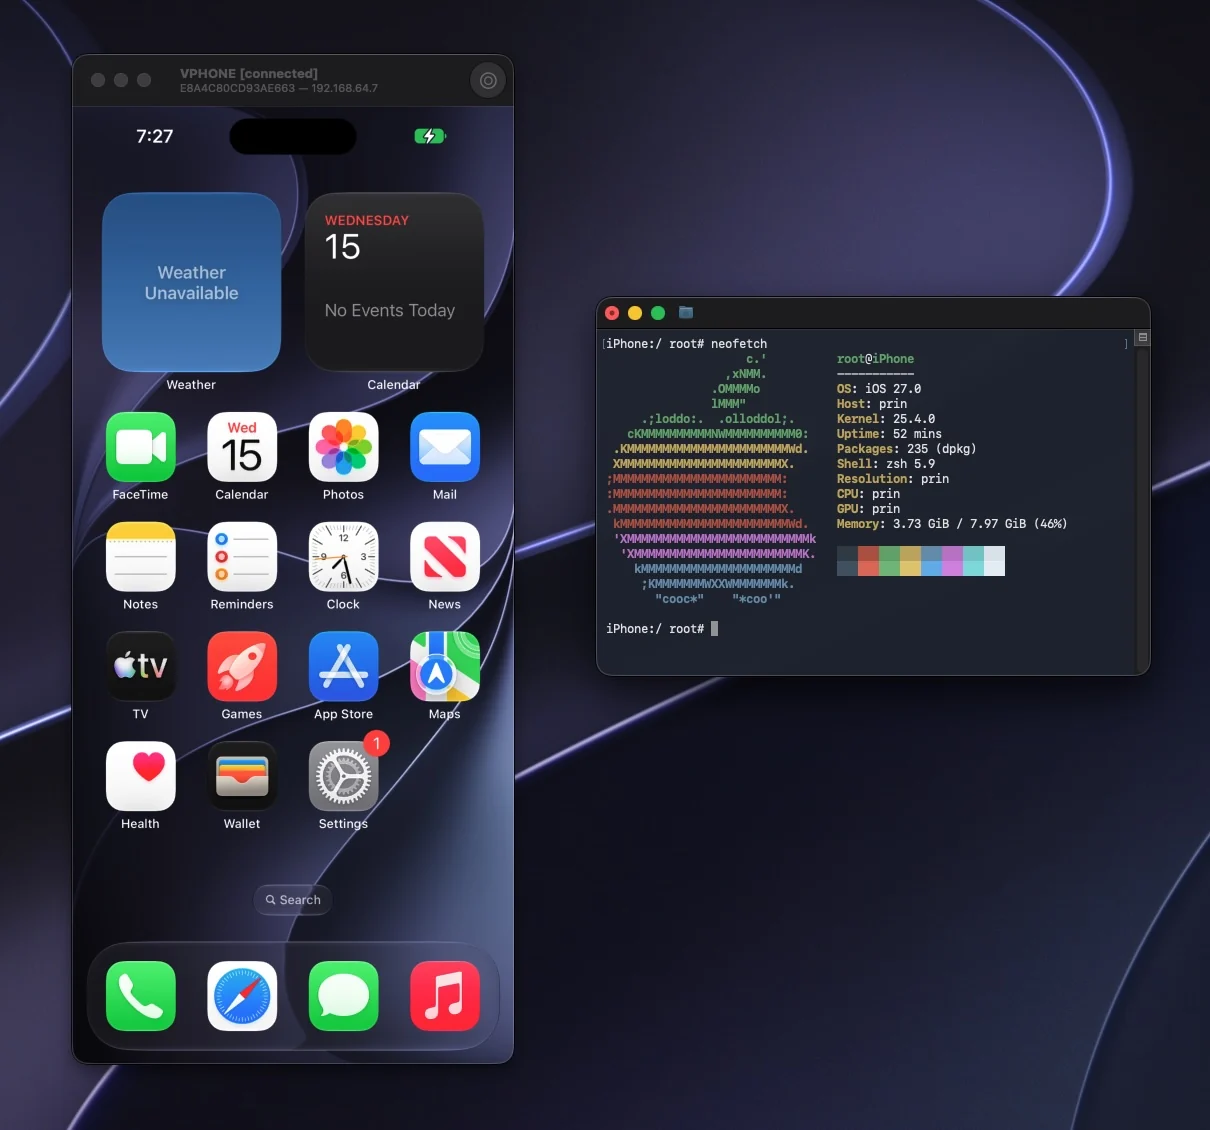 lakr233/vphone-cli
在 Apple Silicon 上启动并管理虚拟 iPhone,支持固件修补、越狱变体以及用于 iOS 测试与分析的安全研究功能。
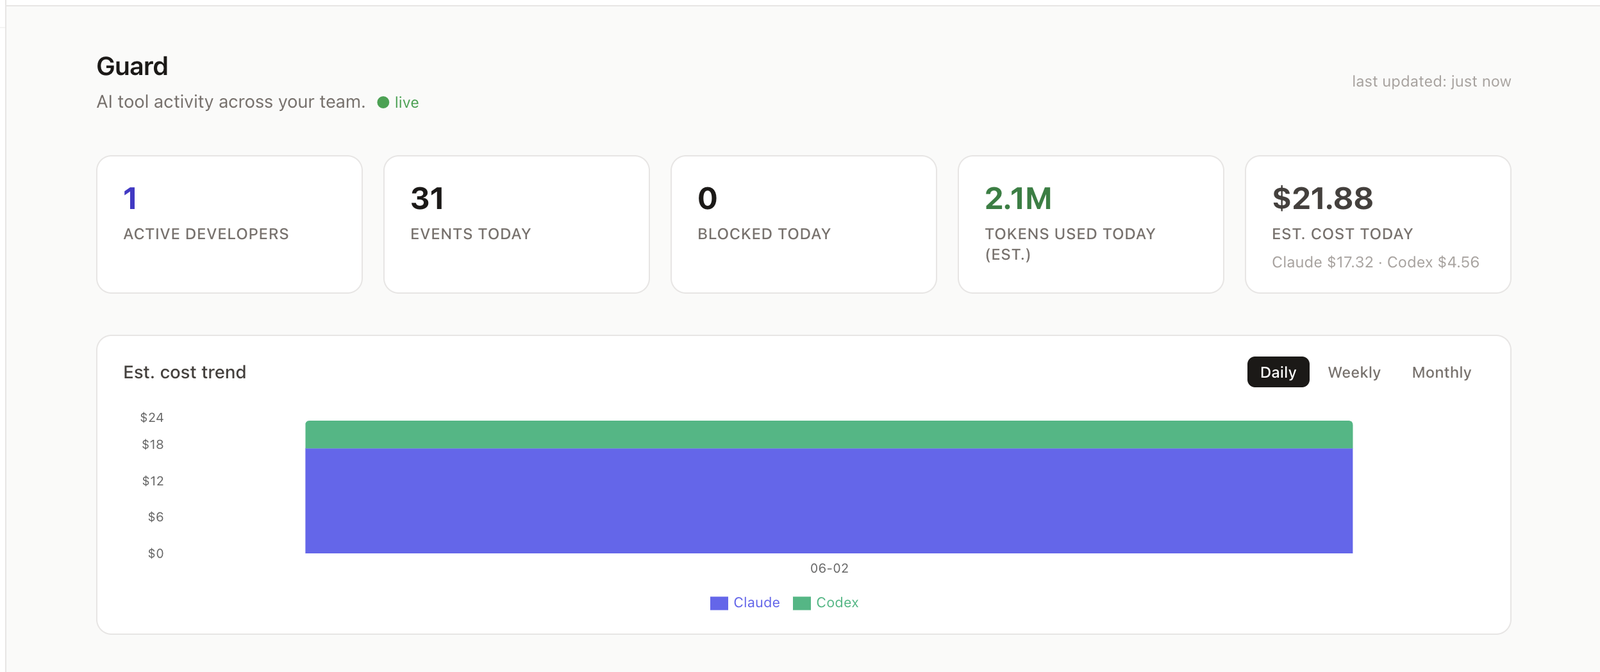 sseshachala/conductai
面向 AI 代理的运行时治理。在每次模型和工具调用提交之前,允许、警告或阻止。为每个决策提供哈希链式审计。适用于 SOC 2、HIPAA、PCI DSS、EU AI Act、SR 11-7 和 FDA CSA 的合规包。Apache 2.0。
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh 针对 CVE-2026-73570 的检测规则,该漏洞为 Zimbra Collaboration Suite 中的操作系统命令注入漏洞,用于监控 Web 访问日志和 zimbra.log 中的利用尝试。
 e4zyy/project-cve-2025-54068
快速 Python 扫描器,用于检测存在漏洞的 Laravel Livewire v3 站点(CVE-2025-54068,CVSS 9.2)。将风险站点分离至 vuln.txt,安全站点分离至 safe.txt。
 jacobideji/aiiroverlay
AI IR Overlay™ — 面向生产环境中AI代理的实用事件响应框架。基于NIST SP 800-61 r3构建,映射至NIST AI RMF、NIST CSF 2.0、OWASP Top 10 for Agentic Applications 2026、ISO/IEC 42001、EU…