

vuln-scanner
 zappaboy/vuln-scanner
带报告生成功能的漏洞评估扫描器
vulnerability-scannerscontainer-securitystatic-code-analysis+9
zappaboy/vuln-scanner带报告生成功能的漏洞评估扫描器
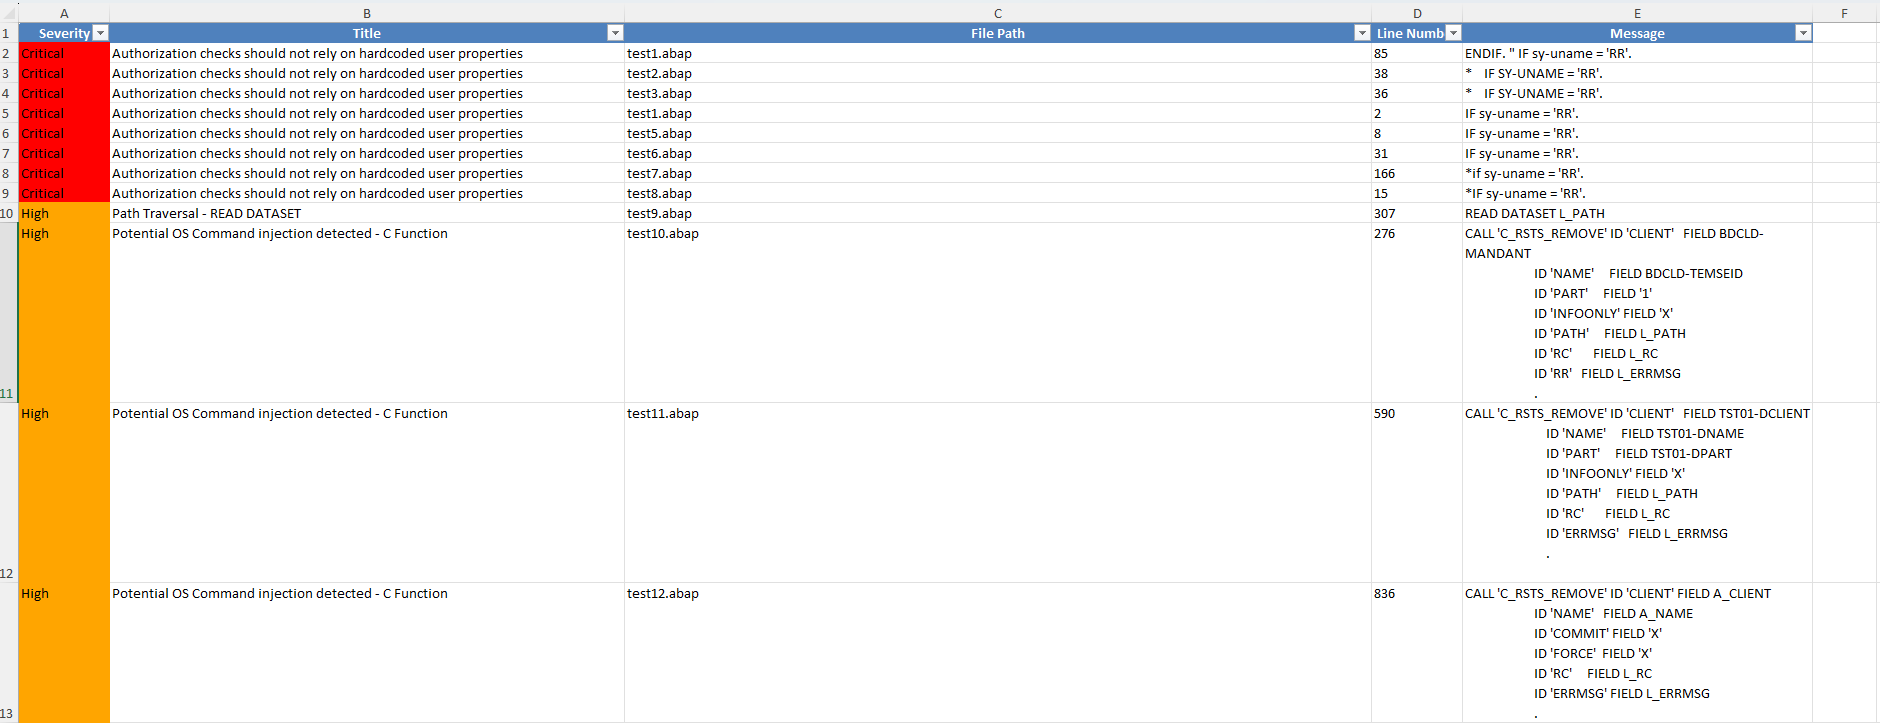 owasp/abap-code-scanner
ABAP 代码分析器
 owasp/devsecopsguideline
OWASP DevSecOps 指南可以帮助我们将安全作为开发流水线的一部分嵌入其中。
 0xdea/semgrep-rules
我收集的Semgrep规则,用于促进漏洞研究。

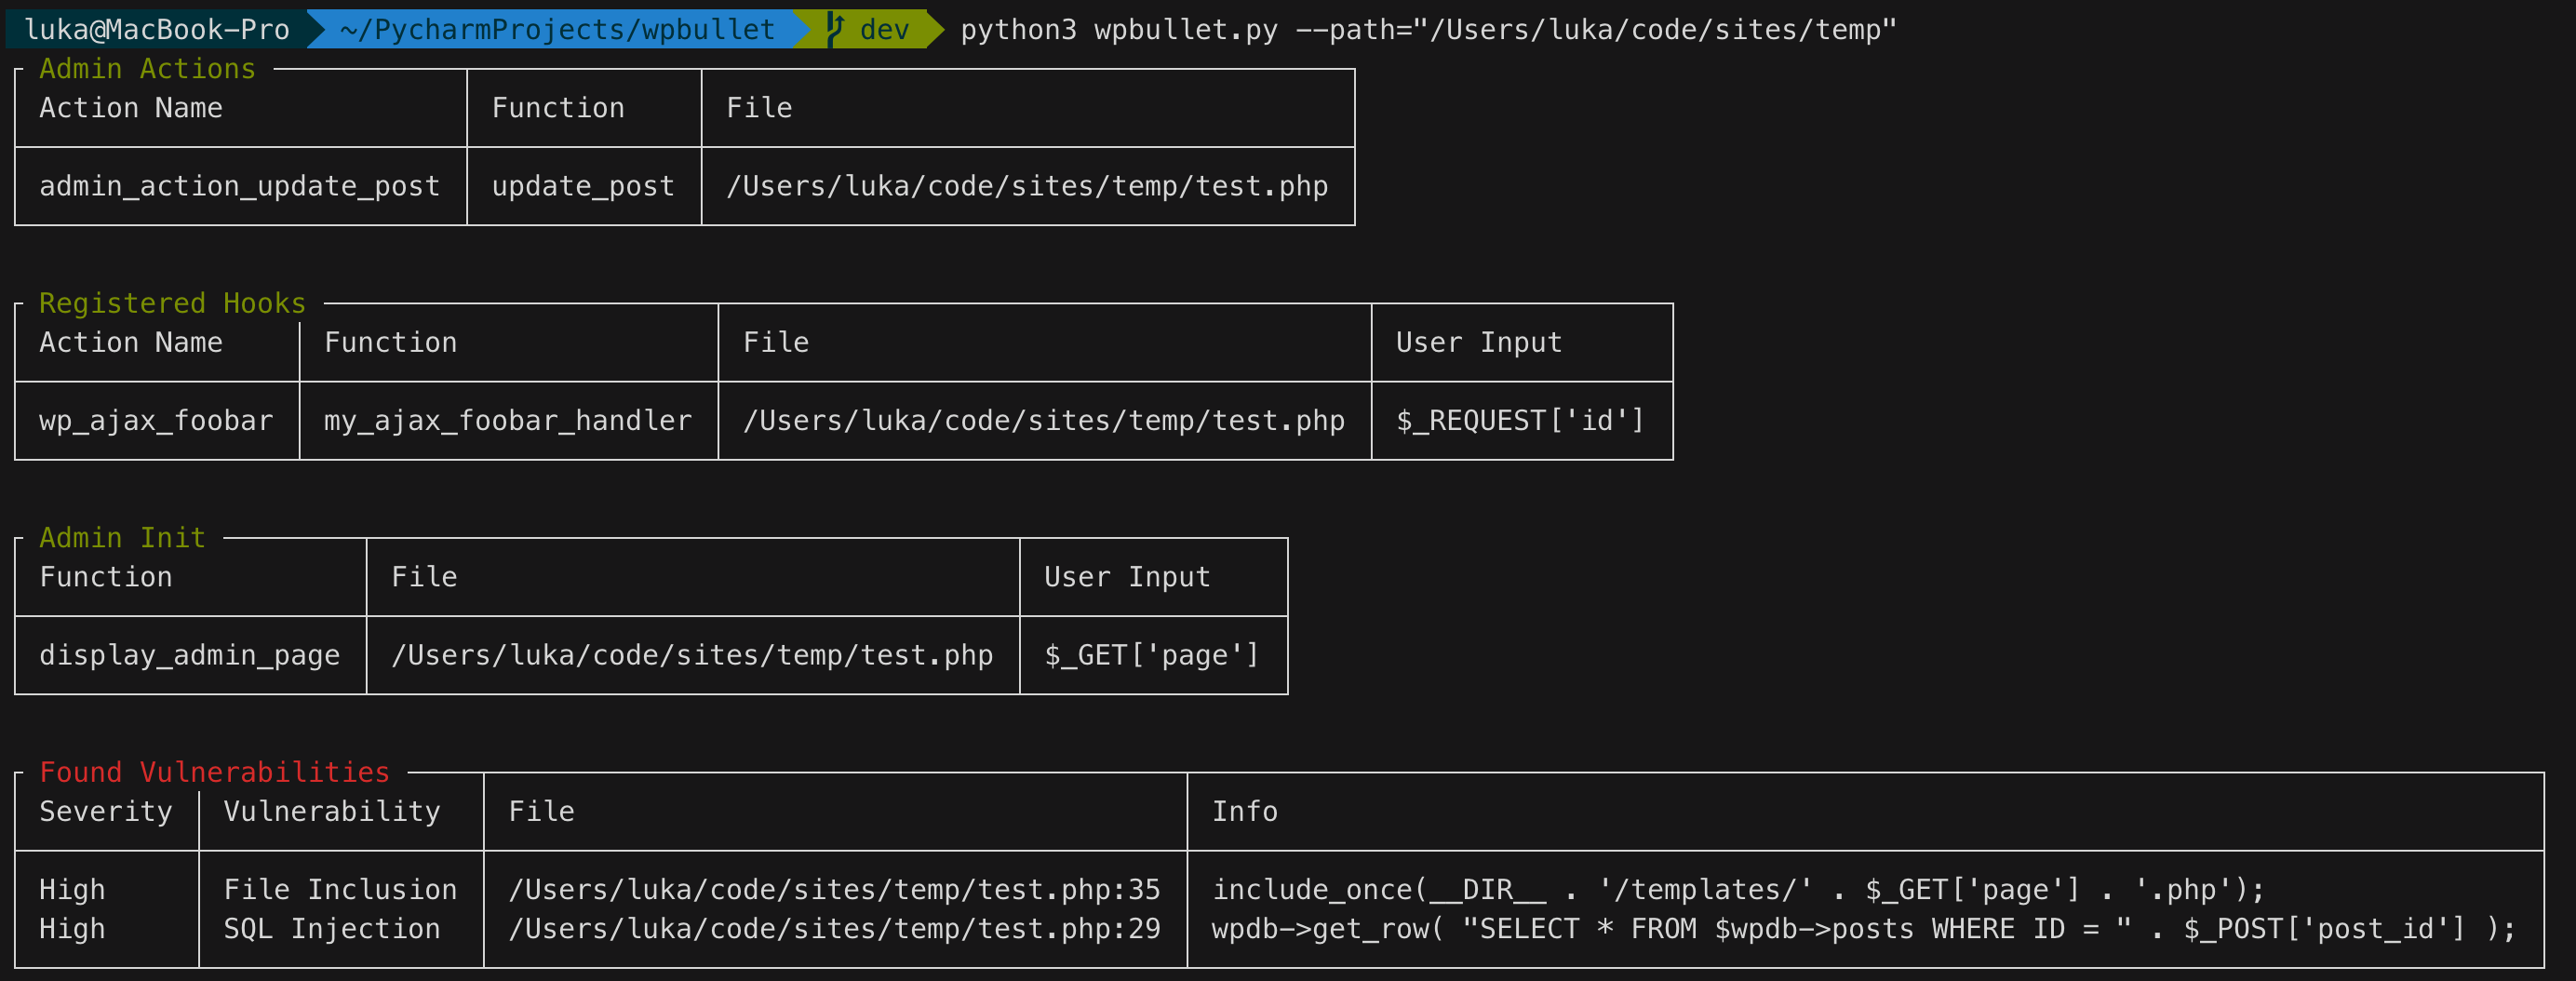 owasp/wpbullet
针对WordPress插件和主题的静态代码分析扫描器。通过模块化、可扩展的模式匹配引擎检测XSS和SQL注入等漏洞,提供严重性评级和JSON报告。
 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Java实用工具库,已修复CVE-2022-4244漏洞,为基于Maven的项目提供常用的I/O、反射和CLI参数解析的辅助类。
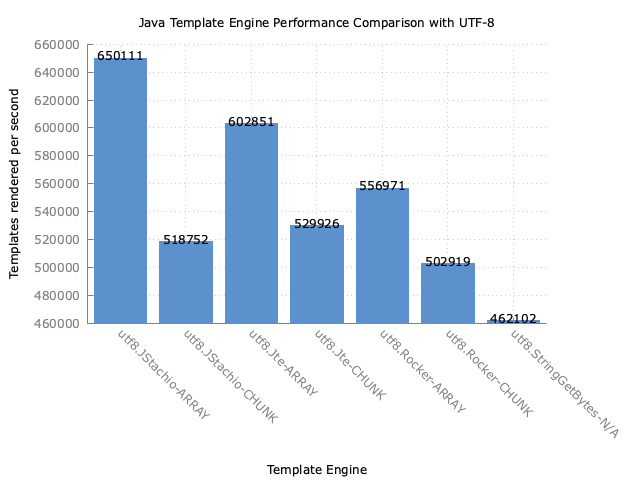 shoucheng3/jstachio__jstachio_cve-2023-33962_1-0-0
类型安全的Java Mustache模板引擎,具备编译时模板验证、静态值绑定以及可扩展的HTML及其他内容类型转义功能。
 waleedadam360-web/syncshield
SyncShield - 用于检测不安全Rsync命令的浏览器扩展(CVE-2018-5764)
 ockeghem/cve-2015-6835-checker
用于检测CVE-2015-6835(会话反序列化漏洞)的PHP脚本,通过分析源代码查找会话处理器中不安全的unserialize()调用。
 owasp/secure-coding-practices-quick-reference-guide
来自 OWASP 的安全编码实践快速参考指南
 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 martyx00/vulnfanatic-ng
用于在反编译的二进制文件中识别漏洞的BianryNinja插件,同时支持程序化扫描和LLM辅助。
 jfrog/jfrog-cve-2022-24675
用于递归扫描文件夹中使用了不安全的 `pem.Decode` 函数的 Go 二进制文件的 Shell 脚本,检测针对 CVE-2022-24675 的易受攻击或被剥离的二进制文件。
 epicosy/obridge
Java源代码生成器,为Oracle PL/SQL包过程创建调用类,支持多种参数类型和自动类型转换。
 advanced-threat-research/creosote
Creosote 是我们用于查找 CVE-2007-4559 所描述的 tarfile 漏洞的解决方案。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 bk-security/auth-header-trust-rules
用于标记 header-trust 认证绕过模式(CVE-2025-29927 类)的 Semgrep 规则。与 bk-security.github.io 配套使用。