

RecycledInjector
 florylsk/recycledinjector
使用 HellsGate/HalosGate/TartarusGate 的原生系统调用 shellcode 注入器,实现不可检测执行,支持外部 shellcode 加载,并通过终止易受攻击的驱动程序来绕过 EDR。
privilege-escalationshellcodeshellcode-generation
florylsk/recycledinjector使用 HellsGate/HalosGate/TartarusGate 的原生系统调用 shellcode 注入器,实现不可检测执行,支持外部 shellcode 加载,并通过终止易受攻击的驱动程序来绕过 EDR。

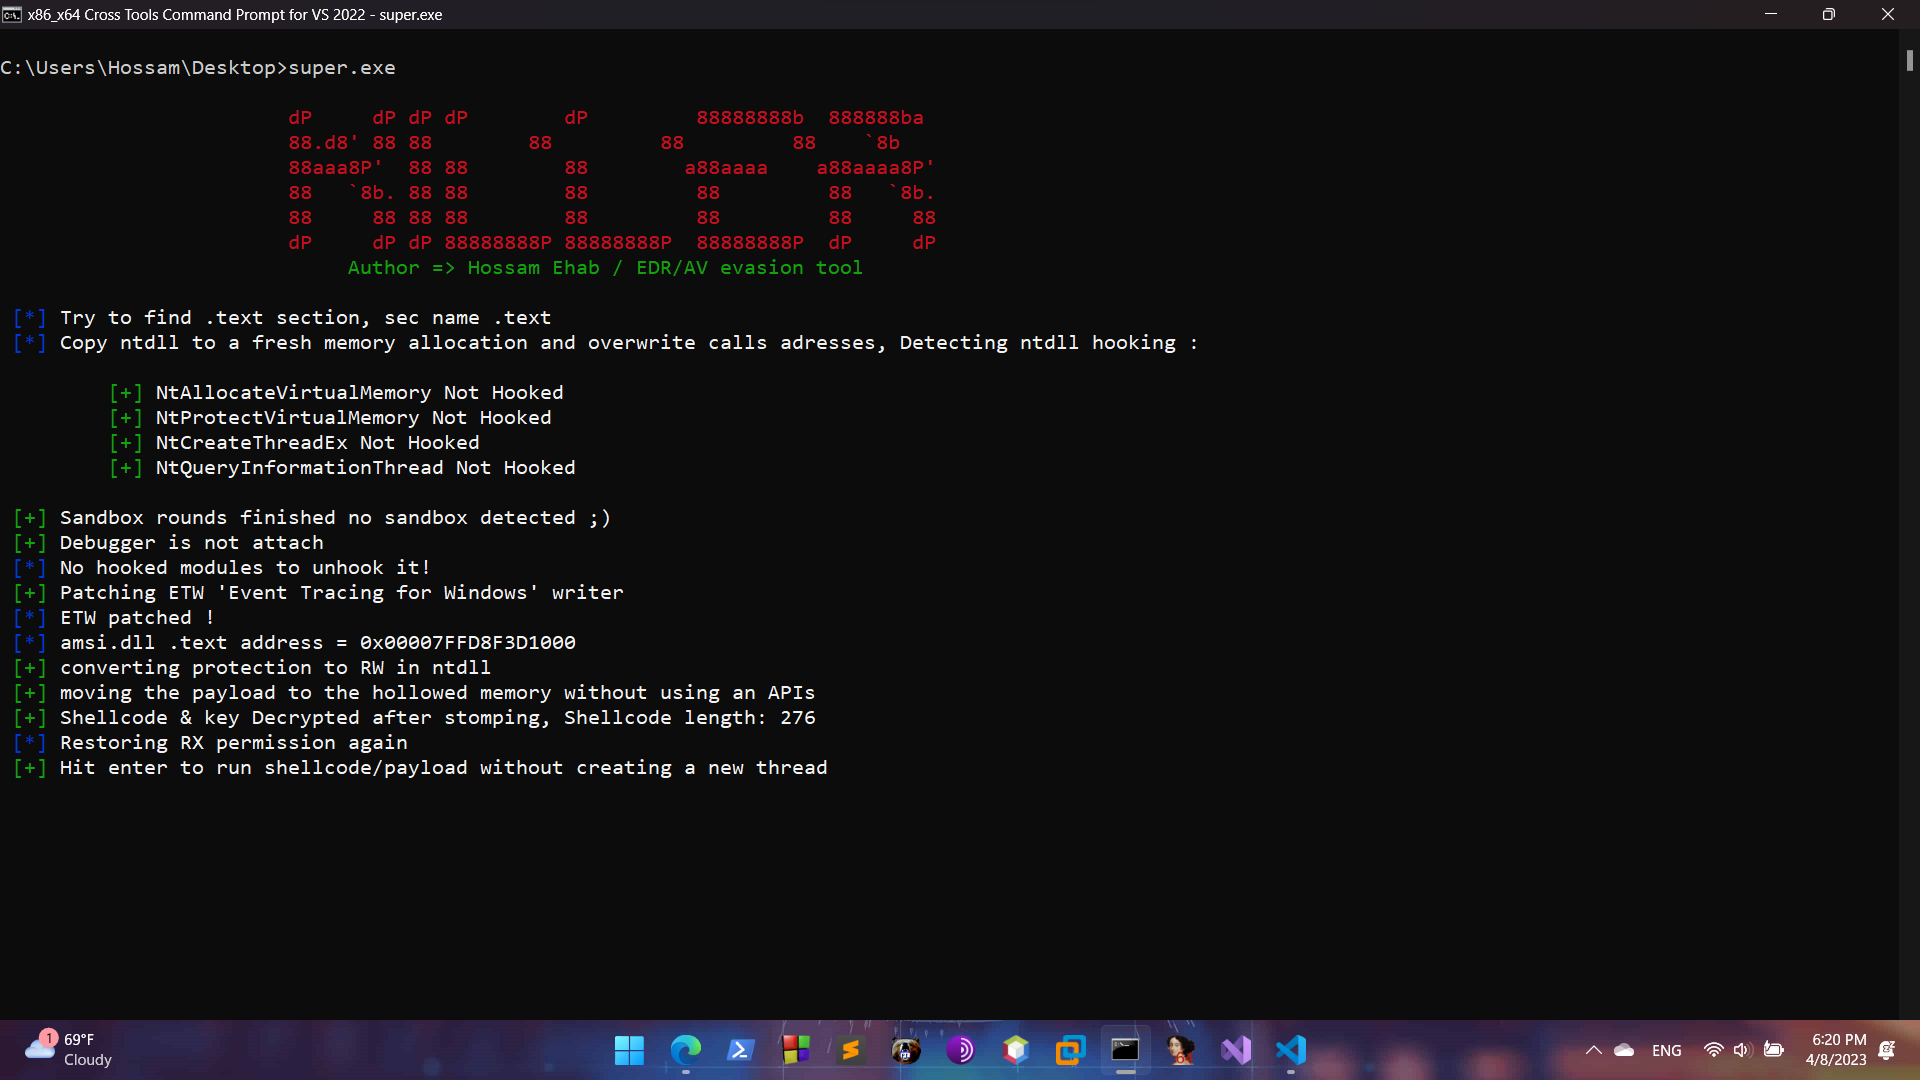 0xhossam/killer
Killer 是一个超级简单的工具,旨在使用各种规避技术绕过 AV/EDR 安全工具,并被 Patchwork 组织使用。
 blacknbunny/encdecshellcode
通过 XOR 加密算法的 Shellcode 加密器与解密器
 klezvirus/syswhispers3
SysWhispers 增强版 - 通过直接系统调用绕过 AV/EDR。
 icyguider/nimcrypt2
.NET, PE 和原始 Shellcode 打包器/加载器,使用 Nim 编写
 0xsp-srd/mortar
绕过和转移安全产品(AV/EDR/XDR)检测与防御的规避技术
 flopz-project/flopz
纯Python汇编工具包,用于创建shellcode、动态修补二进制文件以及插桩固件映像,以便在ARM、PPC、RISC-V和IA-32架构上进行调试和模糊测试。
 plackyhacker/shellcode-injection-techniques
C# 实现的 shellcode 注入技术,包括经典注入、线程劫持、进程镂空和原子炸弹,使用 AES 加密的 Meterpreter 载荷进行 AV 规避研究。

 chvancooten/nimpackt-v1
基于 Nim 的汇编打包器和 shellcode 加载器,用于操作安全与收益。
 plackyhacker/shellcode-encryptor
一个简单的 Shell 代码加密/解密/执行器,用于绕过杀毒软件。
 icyguider/nimcrypt
使用Nim编写的PE加密器
 gamozolabs/elfloader
一个与架构无关的 ELF 文件扁平化工具,用于 shellcode
 allevon412/teamsimplant
针对 Microsoft Teams 的隐蔽 DLL 代理植入工具,通过解除挂钩技术注入 AES 加密的 shellcode,利用 Metasploit Meterpreter 会话提供持久后门访问。