

Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
hades — 结合多种规避技术的Go shellcode加载器 | Kitploit
工具/GitHubGitHub/f1zm0/hades
IDS/IPS规避ShellcodeShellcode 生成
GitHubf1zm0/hades

hades

结合多种规避技术的Go shellcode加载器

查看仓库
39146593年前Kitploit 审核通过
分享

Made with Go Go Reference project license project status Twitter Follow

关于

Hades 是一款概念验证加载器,它结合了多种规避技术,旨在绕过现代 AV/EDR 常用的防御机制。

使用

最简单的方法可能是在 Linux 上使用 make 构建项目。

git clone https://github.com/f1zm0/hades && cd hades
make

然后将可执行文件带到 x64 Windows 主机上,用 .\hades.exe [options] 运行。

PS > .\hades.exe -h

  '||'  '||'     |     '||''|.   '||''''|   .|'''.|
   ||    ||     |||     ||   ||   ||  .     ||..  '
   ||''''||    |  ||    ||    ||  ||''|      ''|||.
   ||    ||   .''''|.   ||    ||  ||       .     '||
  .||.  .||. .|.  .||. .||...|'  .||.....| |'....|'

          version: dev [11/01/23] :: @f1zm0

Usage:
  hades -f <filepath> [-t selfthread|remotethread|queueuserapc]

Options:
  -f, --file <str>         Shellcode 文件路径 (.bin)
  -t, --technique <str>   注入技术 [selfthread, remotethread, queueuserapc]

示例:

使用 queueuserapc 技术注入生成 calc.exe 的 shellcode:

.\hades.exe -f calc.bin -t queueuserapc

展示

通过系统调用 RVA 排序绕过用户模式钩子(使用 frida-trace 和自定义处理程序钩住了 NtQueueApcThread)
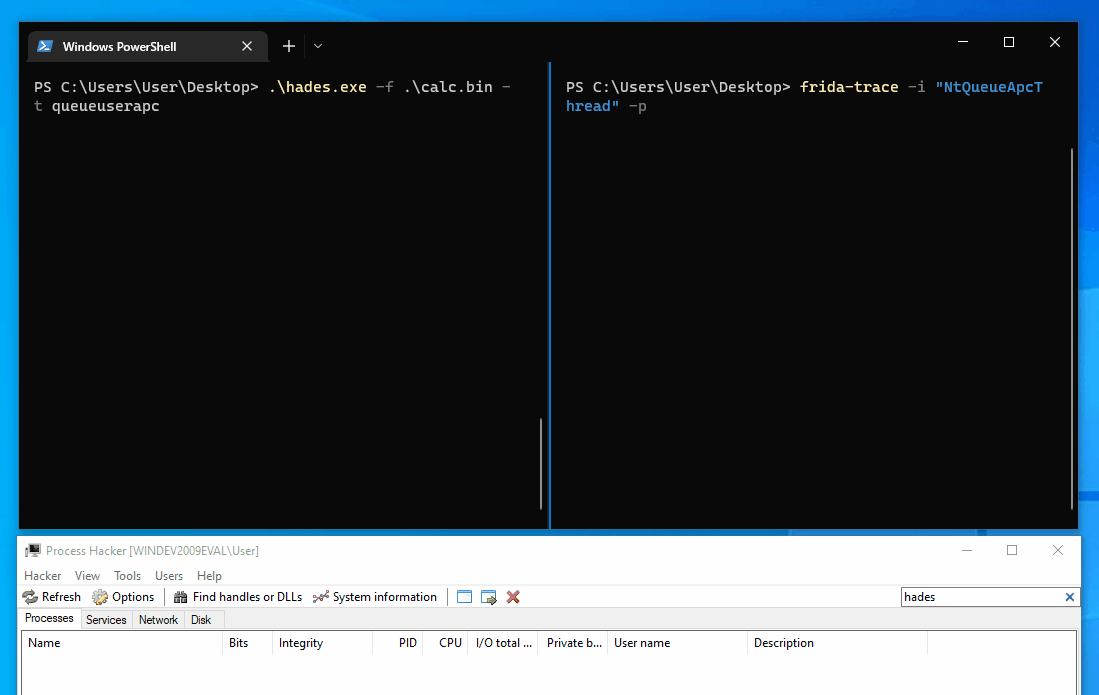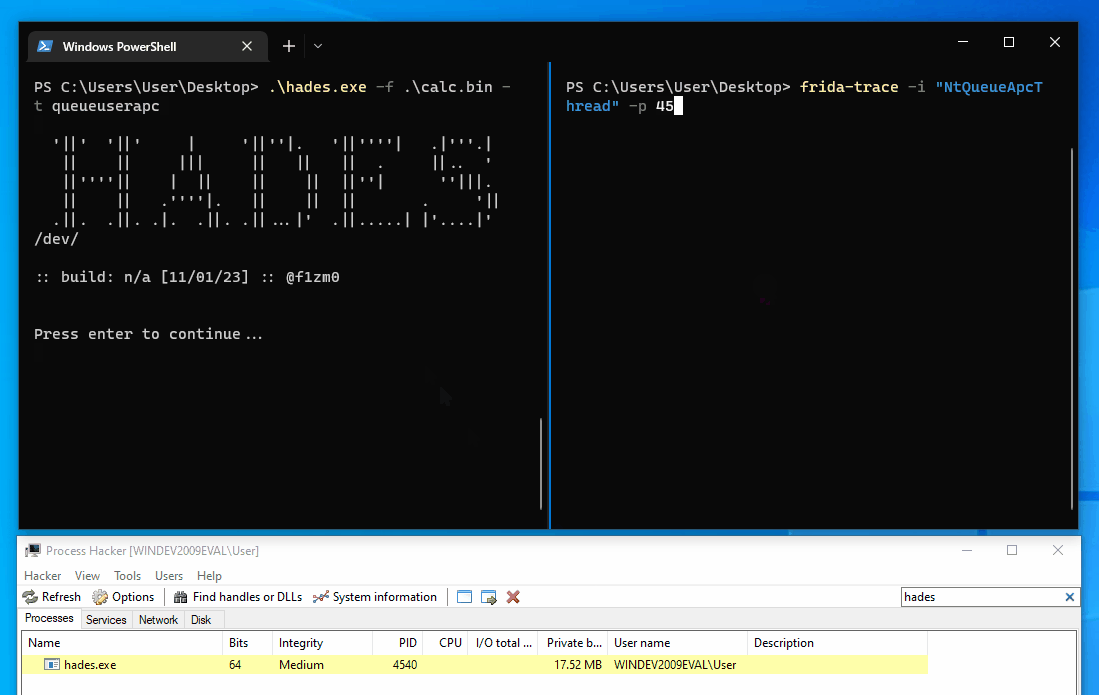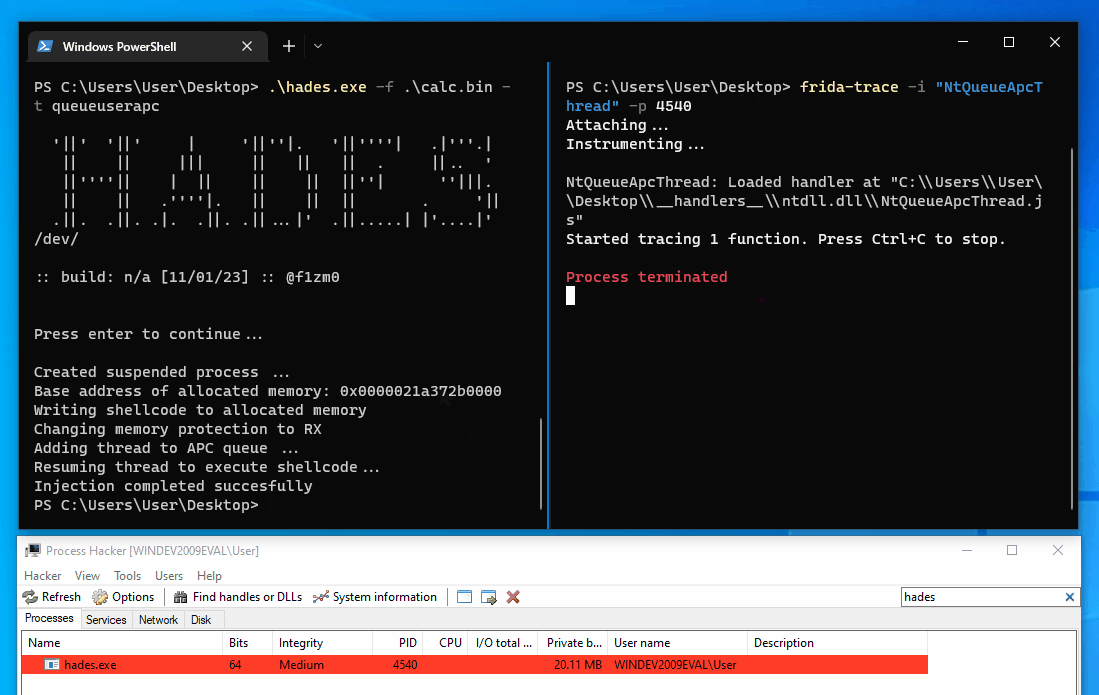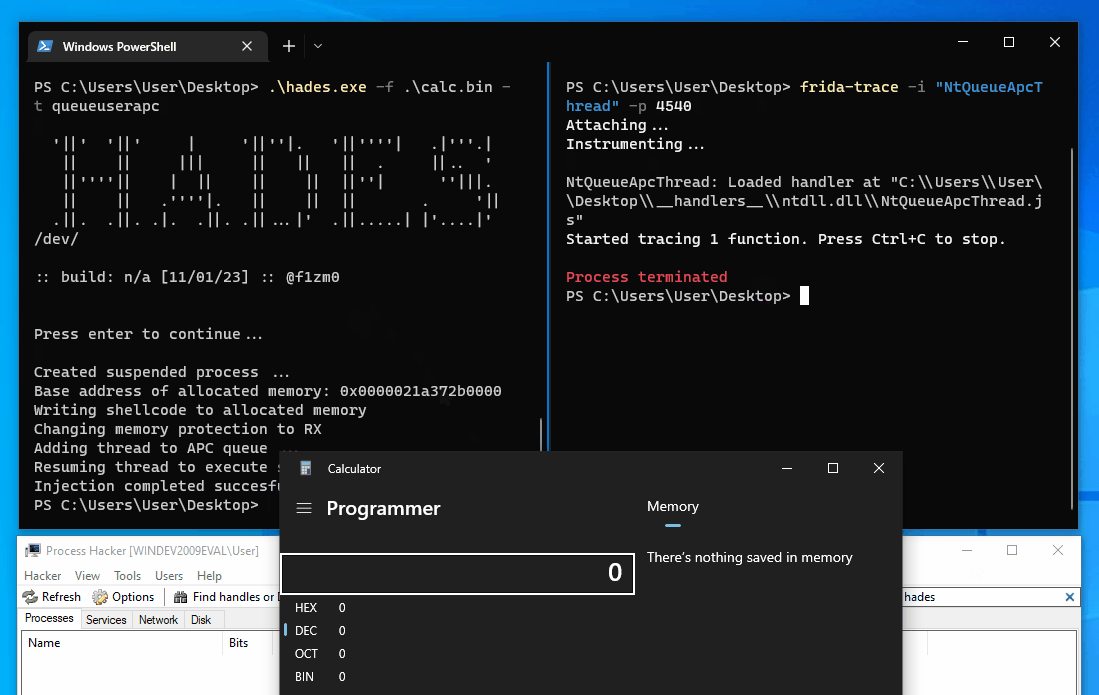
NtQueueApcThread Frida 拦截器

通过间接系统调用绕过 Instrumentation Callback(注入的 DLL 来自 syscall-detect,作者 jackullrich)

绕过 syscall-detect

附加说明

直接系统调用版本

在最新版本中,直接系统调用功能已被 acheron 提供的间接系统调用所取代。如果出于某种原因您想使用旧版(采用直接系统调用)的加载器,需要显式地向编译器传递 direct_syscalls 标签,编译器将据此确定需要包含和排除哪些文件。

GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -tags='direct_syscalls' -o dist/hades_directsys.exe cmd/hades/main.go

免责声明

警告
本项目仅用于教育目的,用于尝试用 Go 编写恶意软件,并学习更多关于 unsafe 包和奇怪的 Go Assembly 语法。请勿将其用于您不拥有的系统上。本项目的开发者不对因不当使用此工具造成的任何损害负责。

致谢

感谢以下分享了知识和代码的人们,他们启发了这个工具:

  • @smelly__vx 和 @am0nsec — Hell's Gate 的创作者
  • @modexp 的精彩博文 Bypassing User-Mode Hooks and syscall invocation in C
  • @ElephantSe4l — FreshyCalls 的创作者
  • @C_Sto — BananaPhone 的创作者
  • @winternl 的这篇博文 detecting-manual-syscalls-from-user-mode,关于 Hook Nirvana 和 Instrumentation Callback 以从用户模式检测可疑系统调用。

许可证

本项目采用 GPLv3 许可证 — 详见 LICENSE 文件。

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 终极 OSINT 工具包:调查图谱、置信度评分、别名家族、地图、时间线和报告。49 个模块、400+ 个站点,无需 API 密钥。

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock 一键执行应用(CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    基于LLM的多智能体自主渗透测试平台,具备规划器/执行器智能体、资产与探索图谱、MITM流量记录以及漏洞复测功能。

    420
  • 4

    redforge

    cybersecurity91/redforge

    浏览器端红队工具包,包含 102 个离线工具,用于侦察、载荷生成、凭据攻击、加密、编码和交战报告。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据沉淀为运营记忆,每一次操作都让下一次更出色。

    260
  • 6

    antifox

    antifox-ai/antifox

    AI multi-agent autonomous penetration testing platform that runs recon, attack-surface discovery, exploitation validation and evidence-backed report delivery.

    251

探索所有工具

浏览我们的工具集合

查看所有工具 →






