
VBA-macro-experiments
 adepts-of-0xcc/vba-macro-experiments
我们在 Twitter / 博客上发布的 VBA 宏集合
password-attackspost-exploitationred-teaming+2
156
adepts-of-0xcc/vba-macro-experiments我们在 Twitter / 博客上发布的 VBA 宏集合
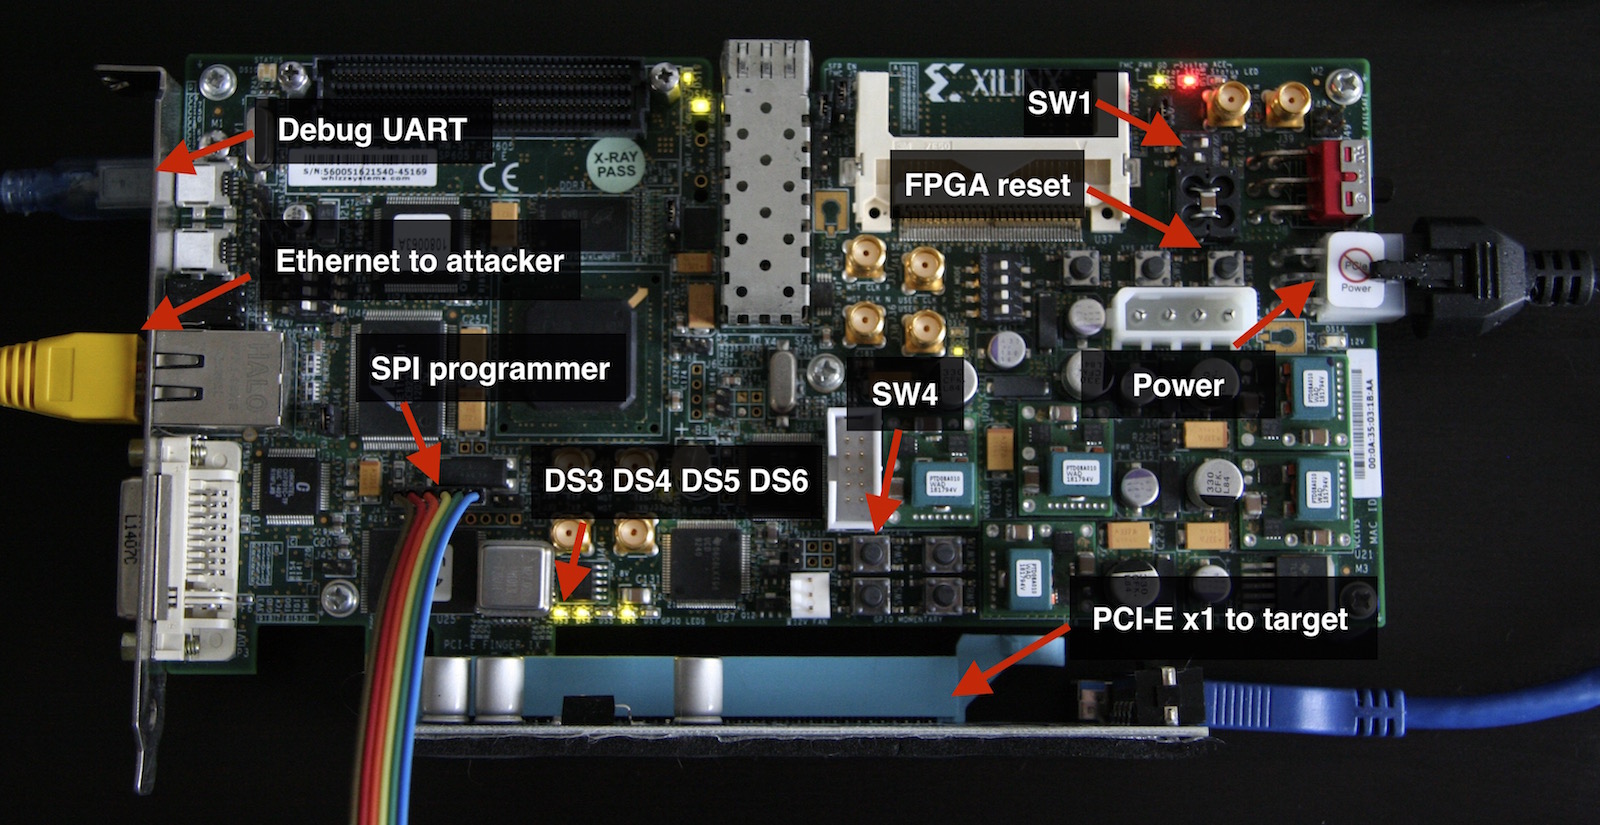 cr4sh/s6_pcie_microblaze
用于 Xilinx SP605 的 PCI Express DIY 黑客工具包。此仓库同时也是 Hyper-V Backdoor 和 Boot Backdoor 的所在地,相关链接和信息请参阅 readme。
 hackerhouse-opensource/iscsicpl_bypassuac
UAC 绕过,适用于 x64 Windows 7 - 11
 choisg/onedriveupdatersideloading
基于 PaloAltoNetwork Unit42 博客文章的 OneDriveUpdater.exe DLL 侧载 Payload
 codewhitesec/lastenzug
利用 PIC、WebSocket 和汇编层面静态混淆技术的 SOCKS4a 代理
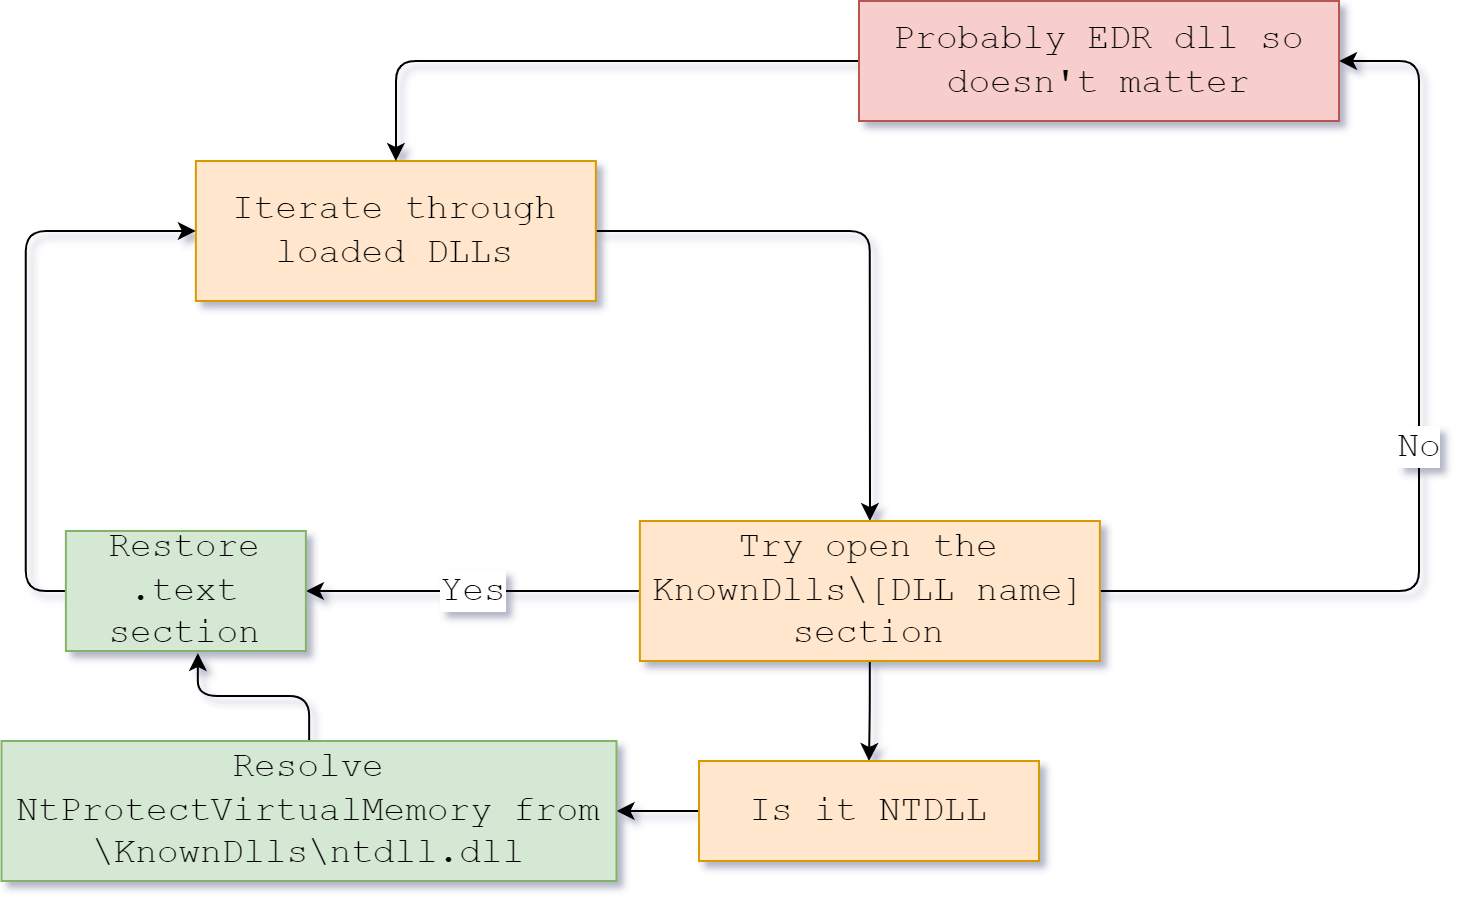
 techryptic/pokemon-shellcode-loader
厌倦了整天盯着十六进制和弹出'\x41'?宁愿看看洛奇亚/小火龙?我有解决方案给你。
 malwareapilib/malwareapilibrary
恶意软件开发中使用的API集合
 rad9800/vehapiresolve
在运行时使用向量化异常处理程序和哈希查找来解析 Windows API,以隐藏导入并减缓对攻击性载荷的逆向工程。
 rad9800/tamperingsyscalls
一个使用硬件断点和异常处理程序来检索并伪造 Windows 系统调用参数,从而规避 EDR 遥测的 C++ 库。
 pietroborrello/customprocessingunit
CPU微码的首个分析框架
 codextf2/burp2malleable
我编写的快速 Python 实用工具,用于将 Burp Suite 的 HTTP 请求转换为 Cobalt Strike Malleable C2 profiles
 iilegacyyii/exportdumper
我制作的一个小工具,用于转储 PE 文件的导出表。其主要用途是用于 DLL 代理场景。
 mainframed/dc30_workshop
DEFCON 30 大型机缓冲区溢出工作坊容器
 bc-security/beginners-guide-to-obfuscation
动手实践的红队混淆工作坊,教授使用 PowerShell、Visual Basic 和 C# 实现 AMSI 绕过、ETW 规避和载荷混淆,以规避 Windows Defender。
 daem0nc0re/tangledwinexec
用于研究 Windows 进程执行技术的 PoC 和工具
 iilegacyyii/shellcrypt
一款用于混淆 shellcode 的 QoL 工具。未来将支持串联编码/加密/压缩方法。