
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766,但使用 wasm
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766,但使用 wasm
 nu11secur1ty/0
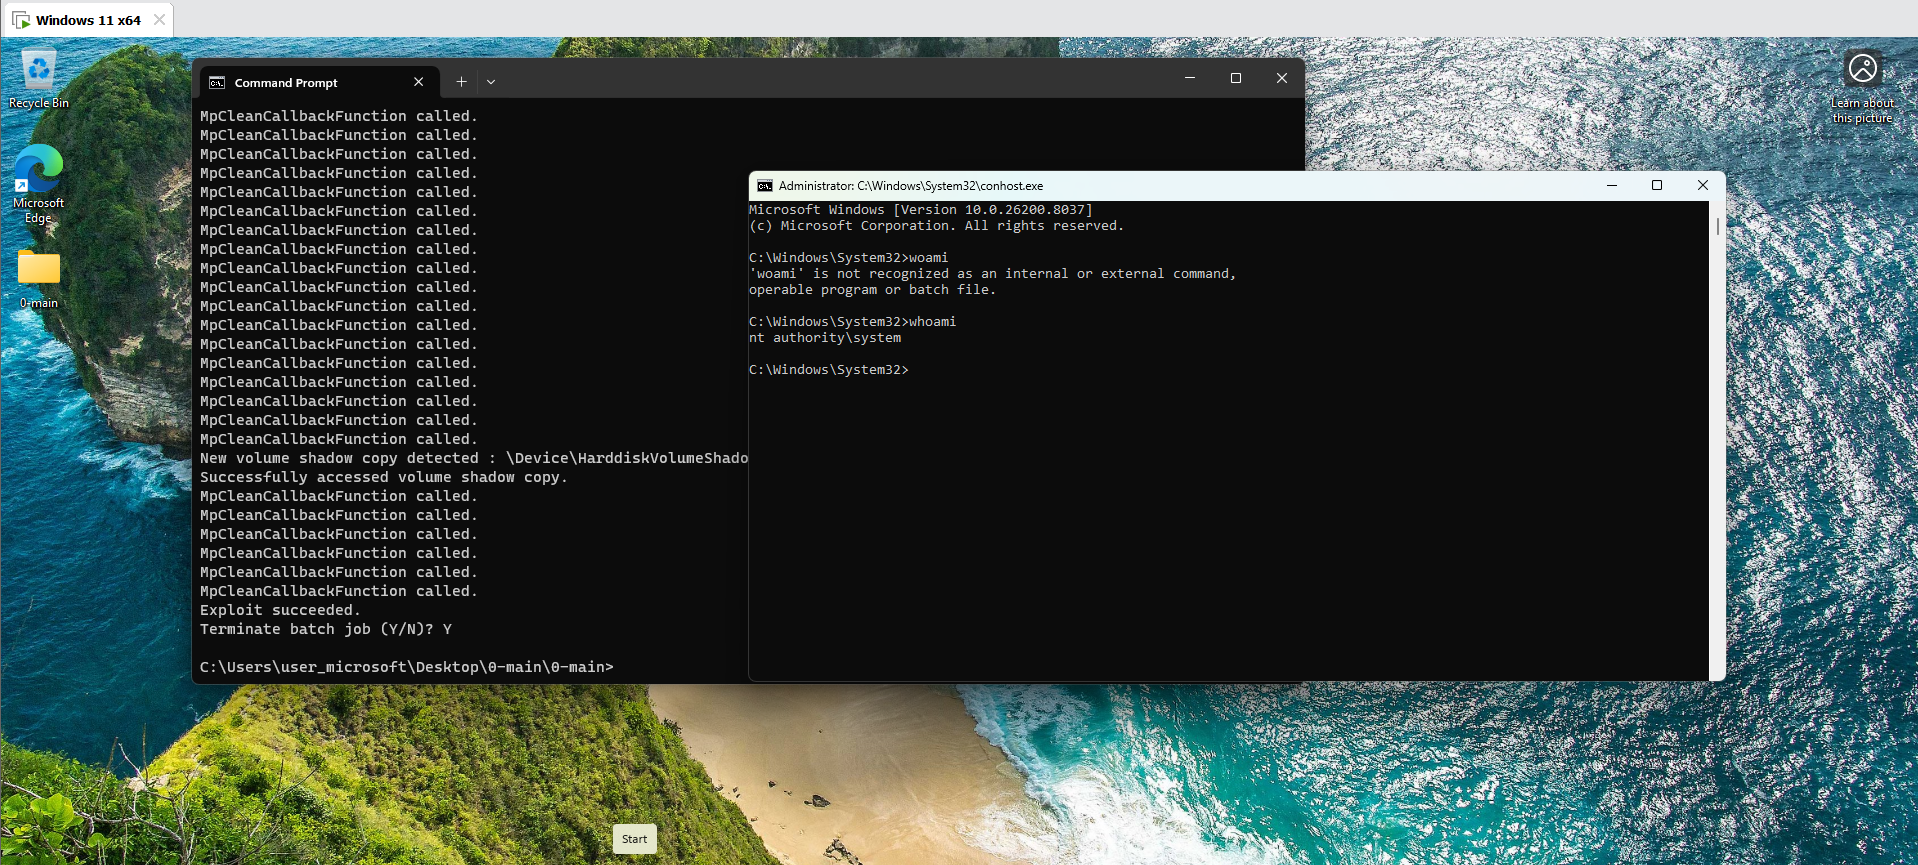
针对 Windows Defender 竞争条件的漏洞利用,通过释放后使用(use-after-free)提升至 SYSTEM 权限,使 MsMpEng.exe 崩溃,生成隐藏 shell,并通过计划任务实现持久化。
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
 s3cur3th1ssh1t/nim_dinvoke
D/Invoke 在 Nim 中的实现
 emcghee/payloadautomation
通过 Python 到 Sleep 的桥接,自动化 Cobalt Strike 载荷开发、测试和部署;包括工件检查、IoC 追踪和编译。
 phackt/wptsextensions.dll
WptsExtensions.dll,用于利用任务计划程序的 DLL 劫持漏洞。
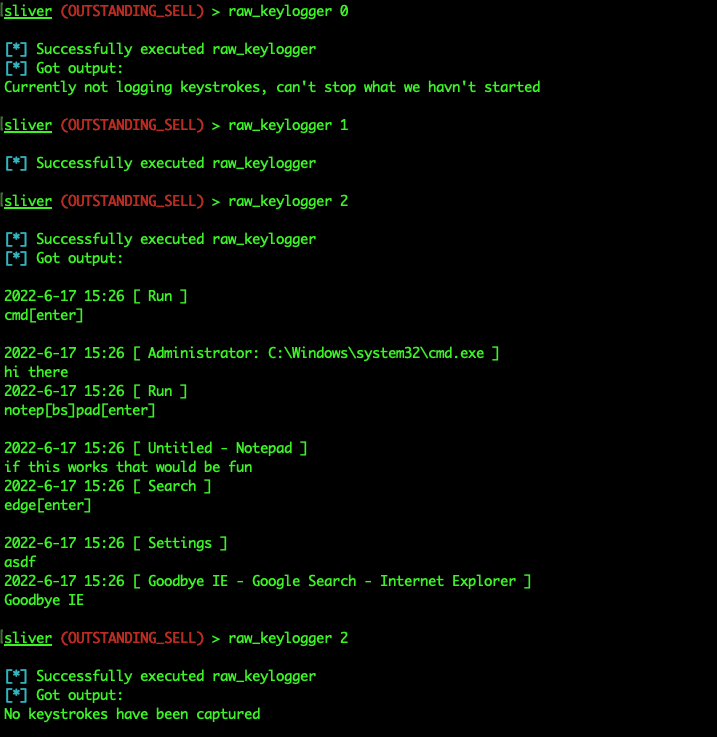 trustedsec/sliverkeylogger
用于 Sliver C2 植入框架的 Windows 键盘记录模块,使用 Raw Input 捕获按键,并向操作员提供启动、停止和检索命令。
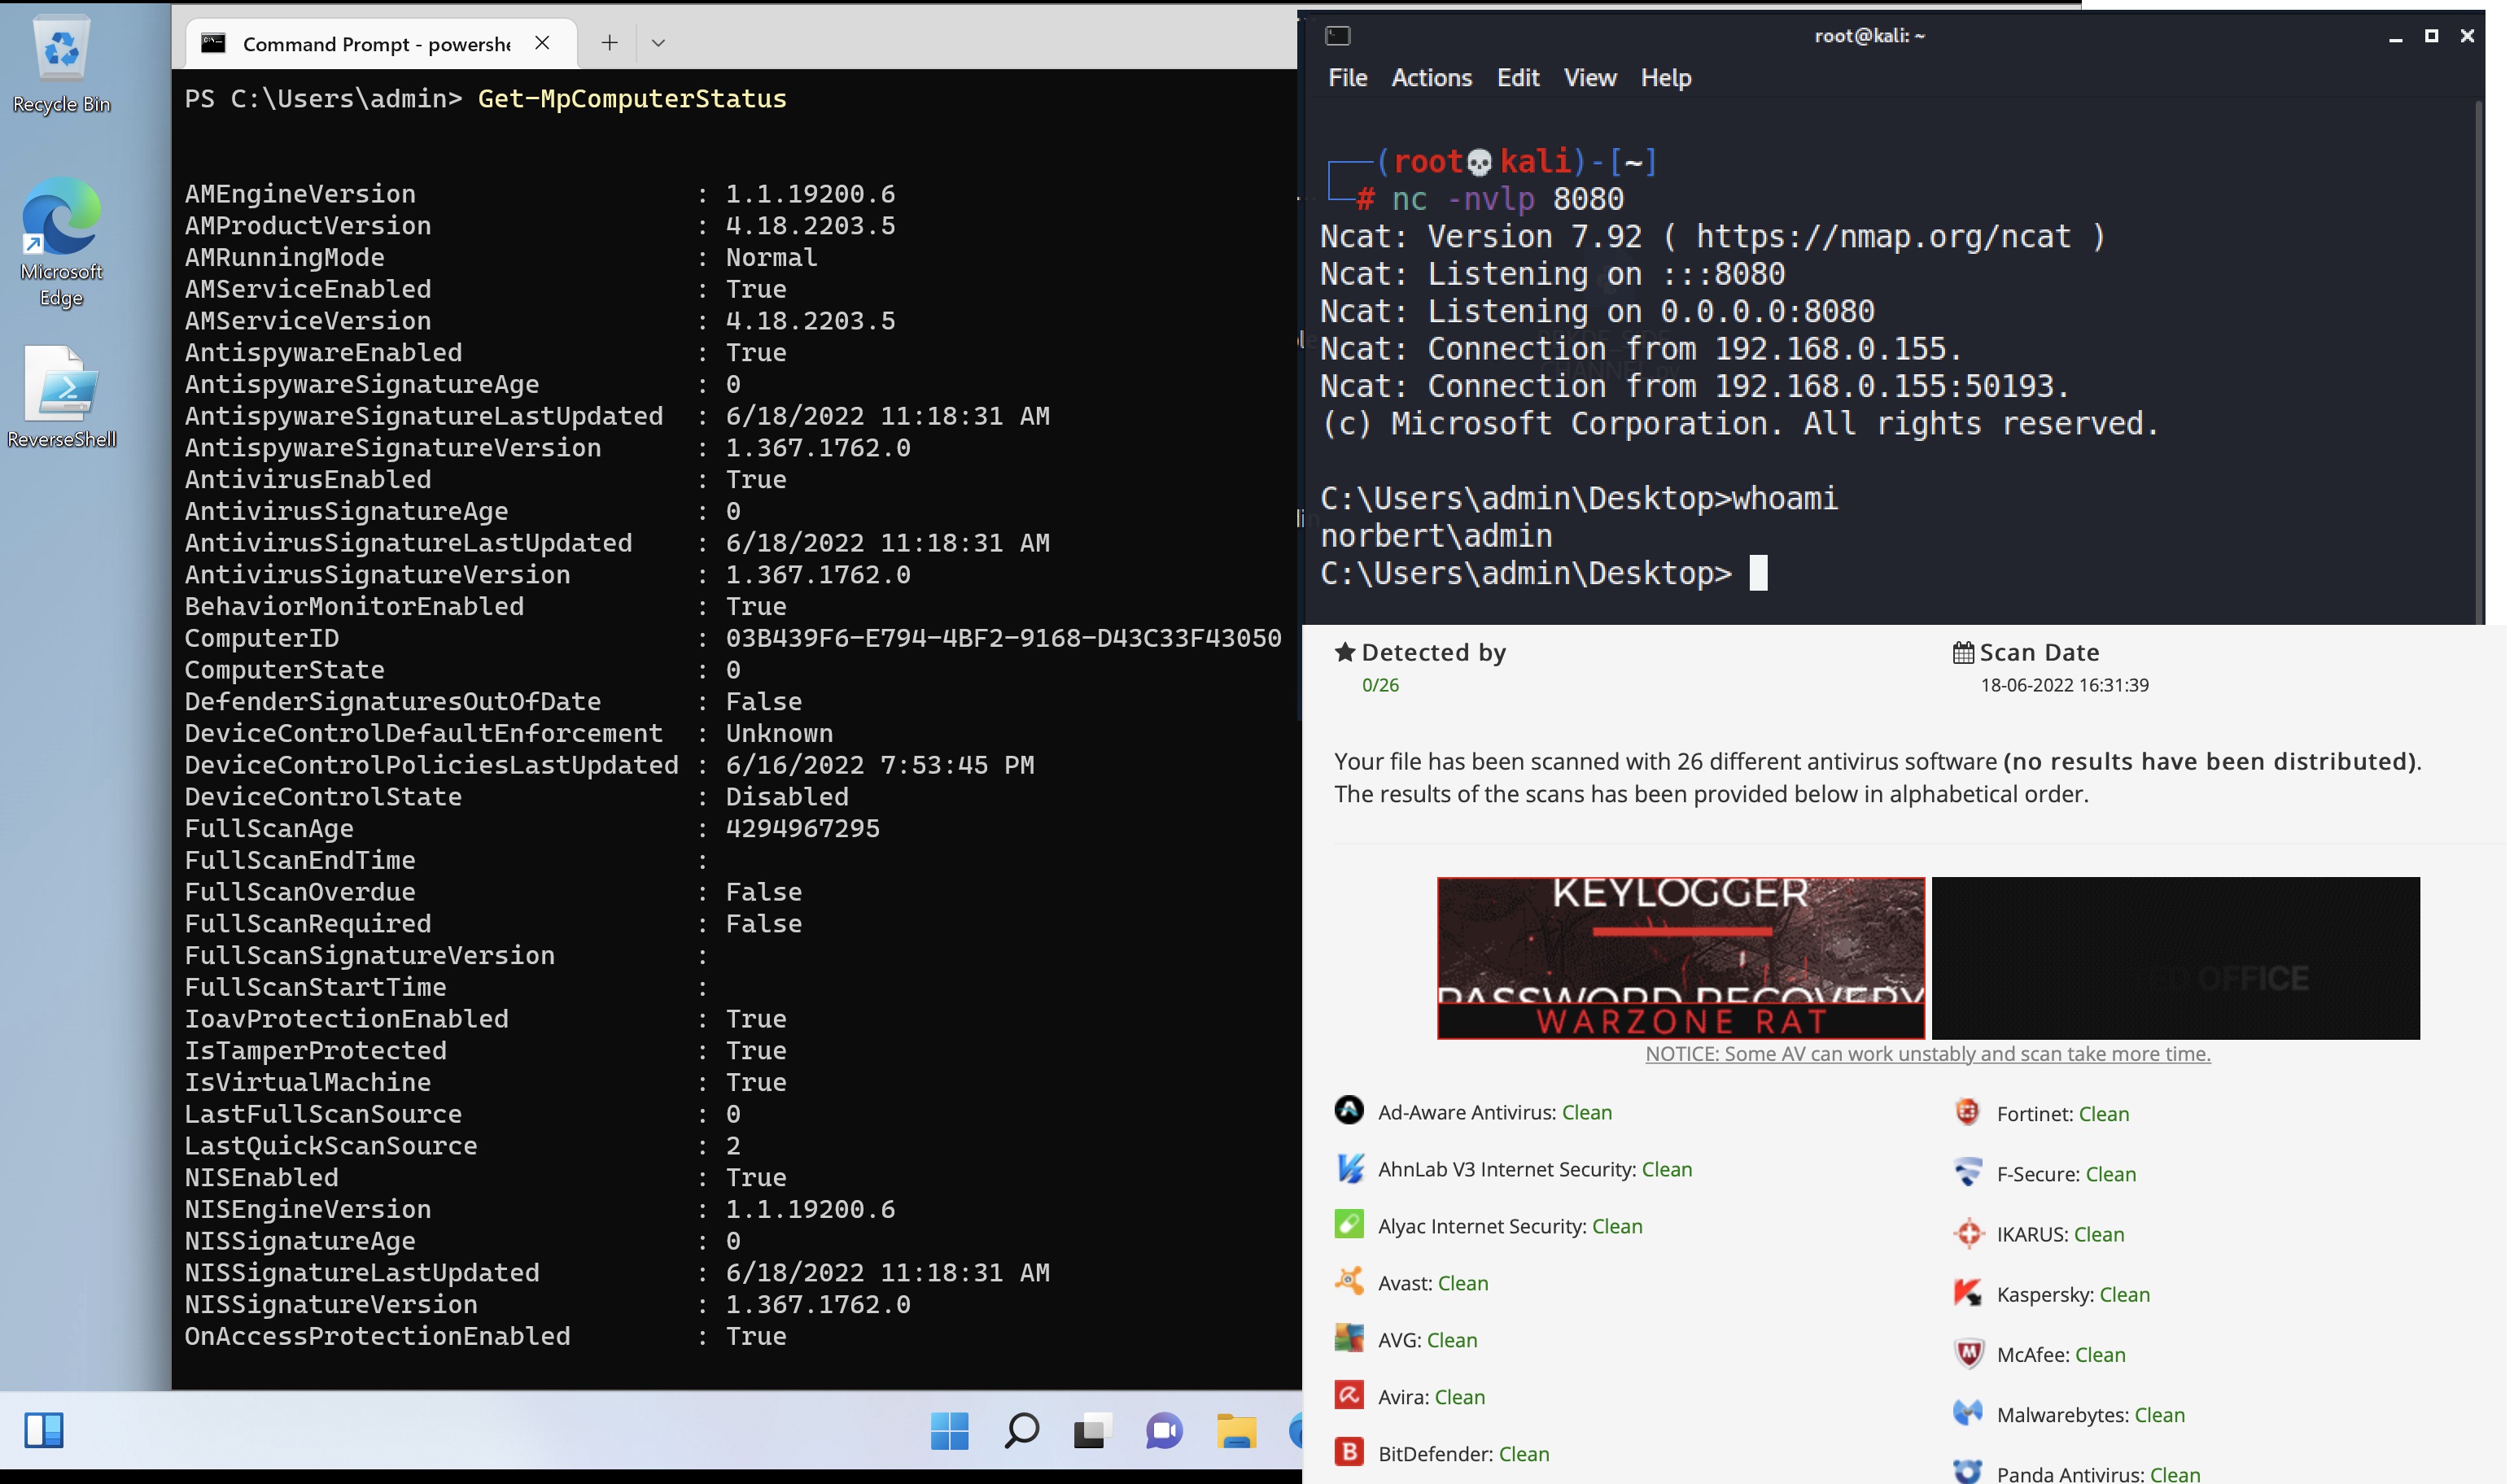 tihanyin/pssw100avb
一系列有用的 PowerShell 脚本,100% 免杀(在发布时)。
 paranoidninja/brute-ratel-c4-community-kit
该仓库包含用于 Brute Ratel C4 (https://bruteratel.com/) 的脚本、配置及已弃用的载荷加载器。
 sailay1996/cdpsvclpe
通过 CdpSvc 服务实现 Windows 本地权限提升(可写 SYSTEM 路径 DLL 劫持)
 solomonsklash/sleepycrypt
一个在进程休眠时加密运行中进程映像的 shellcode 函数。
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 rosesecurity/anti-virus-evading-payloads
在渗透测试或道德黑客行动的漏洞利用阶段,你最终需要尝试让代码在目标系统计算机上运行。这里有一种在创建后门时规避杀毒软件的简单方法!
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 纯(无依赖)共享库 (.so),反射式 ELF SO 注入的 POC
 whichbuffer/lockbit-black-3.0
勒索软件源代码工件,用于分析加密例程、载荷机制,以及构建检测和事件响应对策。
 winterknife/pinkpanther
Windows x64 手工制作的令牌窃取内核模式 shellcode
 xforcered/bokuloader
一个概念验证(Proof-of-Concept)Cobalt Strike 反射加载器,旨在重现、集成并增强 Cobalt Strike 的规避功能!