
puppet-ssh-hardening
 dev-sec/puppet-ssh-hardening
此 Puppet 模块提供安全的 ssh-client 和 ssh-server 配置。
cloud-infrastructure-securityconfiguration-auditingnetwork-security+2
60
dev-sec/puppet-ssh-hardening此 Puppet 模块提供安全的 ssh-client 和 ssh-server 配置。
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity 本地部署版 CVE-2026-63077 紧急加固与补丁操作手册包
 paulsec/api-dnsdumpster.com
用于 dnsdumpster.com 的 Python 客户端,可检索 DNS 记录、子域名和网络映射,用于侦察与安全研究。
 withsecurelabs/shadowhammer
批量模式检查器,用于检测 Shadowhammer 恶意软件指标,可扫描本地或提供的 MAC 地址并与已知恶意哈希进行比对,支持离线运行及误报过滤。
 elihiho/security-operations-labs
威胁建模、IT/OT分段、Snort检测以及Drupal检测配置文件的可复现验证。
 phaethon/kamene
网络数据包与pcap文件构造/嗅探/操作/可视化安全工具。最初于2015年从scapy分叉而来,此后一直提供python3兼容性。

 nihal799/zttp
零信任SSH堡垒代理,支持基于Vault的密钥管理、RBAC策略强制、完整会话录制,以及用于对生产基础设施进行可审计访问的管理员TUI。
 thinkst/opencanary
低资源蜜罐,模拟常见网络服务以检测入侵后的攻击者活动,具备可扩展的协议模块和可配置的告警功能。
 portbuster1337/atlas
Cross-platform network execution toolkit (SMB/Kerberos/WMI/LDAP/DCSync) built on TrustedSec's Titanis - NetExec-style workflow in C#
 virologi-info/mssharepoint-scanner
CVE-2026-55040 和 CVE-2026-63520 的扫描器,旨在确定服务器是否受这两个 CVE 影响。
 w-digital-scanner/w12scan-client
网络资产发现与扫描客户端,集成 nmap 和 masscan,用于大规模资产识别、端口扫描和漏洞扫描。
 noxxi/p5-ssl-tools
Perl 脚本,用于 SSL/TLS 分析:检查协议和密码套件支持、验证证书、测试 OCSP,并在 SMTP、HTTPS 和 STARTTLS 端点上检测 Heartbleed 漏洞。
 ssc-ict-innovatie/nl-kat-coordination
Modular network scanning framework that integrates diverse tools and external databases to detect vulnerabilities and configuration errors, producing…
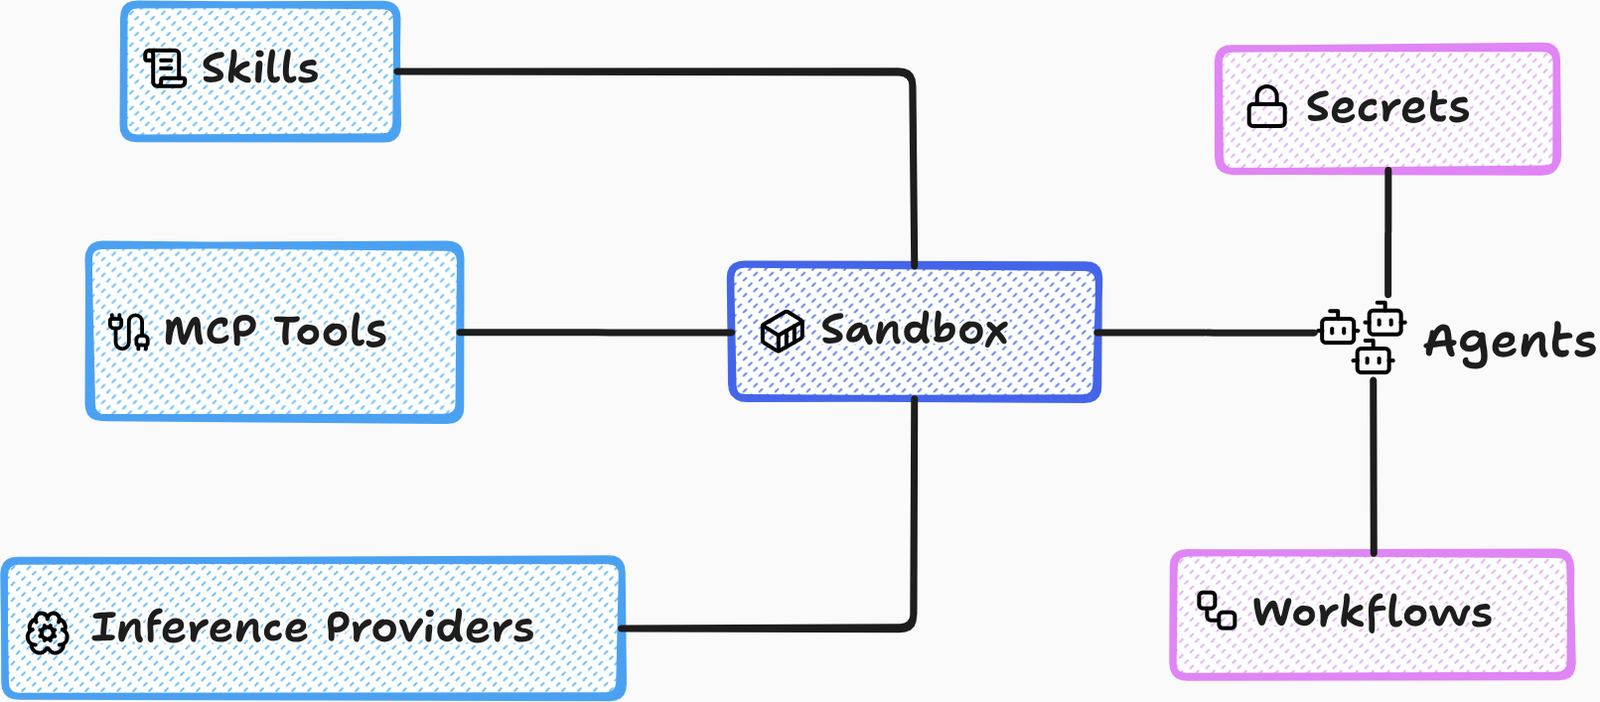 accuknox/agentz
零信任智能体AI平台。支持SaaS和本地(隔离网络)部署。
 siberanka/rdp-guard
监视 Windows 安全日志中的失败 RDP 尝试,并通过 Windows 防火墙自动封禁滥用 IP,支持可配置阈值和白名单。
 shizuku198411/cve-2026-0300
非破坏性暴露调查工具,用于评估与 CVE-2026-0300 相关的 PAN-OS User-ID 认证门户攻击面,执行安全的 HTTP(S) 检查并基于版本进行风险评估。
 mr-r3b00t/cve-2026-0300
诱饵蜜罐,旨在模拟并监控针对 CVE-2026-0300 的利用尝试,捕获攻击者行为以供分析与防御。