goauthentik/authentik
提供开源SSO和身份提供商功能,支持SAML、OAuth2/OIDC、LDAP和RADIUS,用于集中式身份验证、授权与访问管理。


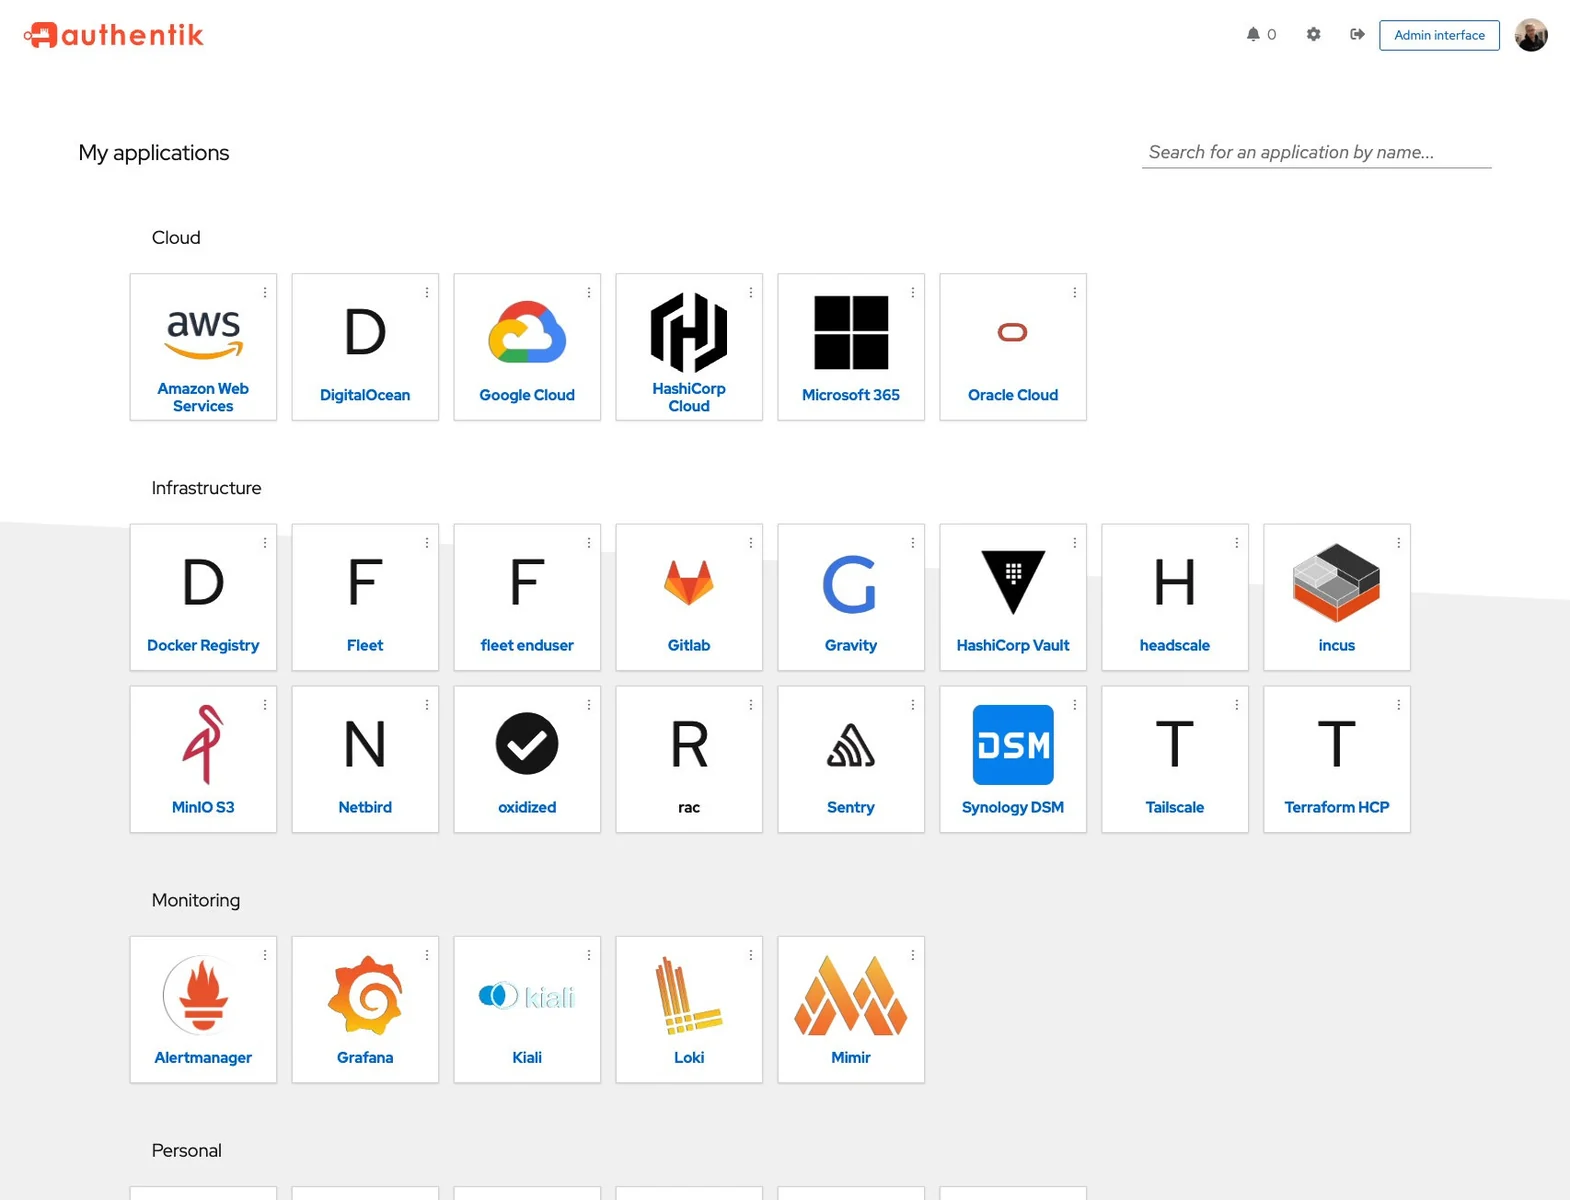
authentik 是一个面向现代 SSO 的开源身份提供者(IdP)。它支持 SAML、OAuth2/OIDC、LDAP、RADIUS 等协议,专为从小型实验室到大型生产集群的自托管场景而设计。
我们的企业版产品可供组织安全地替换现有的 IdP(如 Okta、Auth0、Entra ID 和 Ping Identity),以实现稳健的大规模身份管理。
| 浅色 | 深色 |
|---|---|
 | 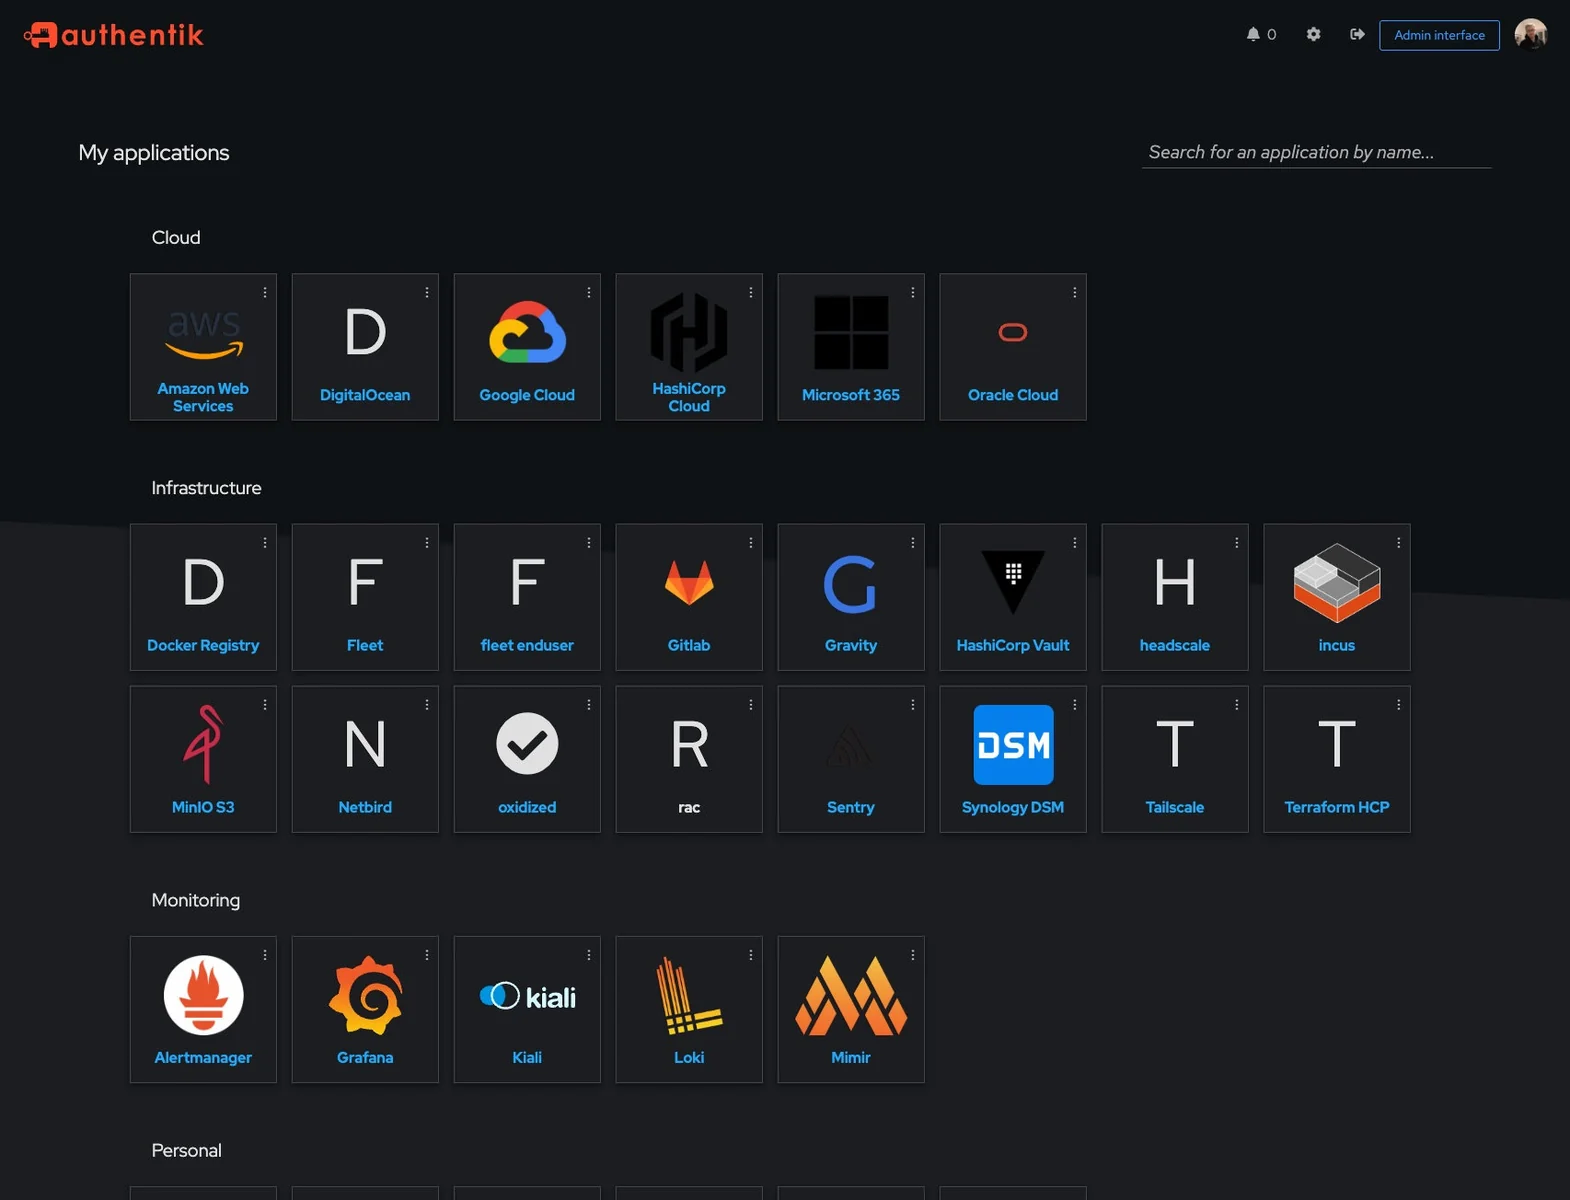 |
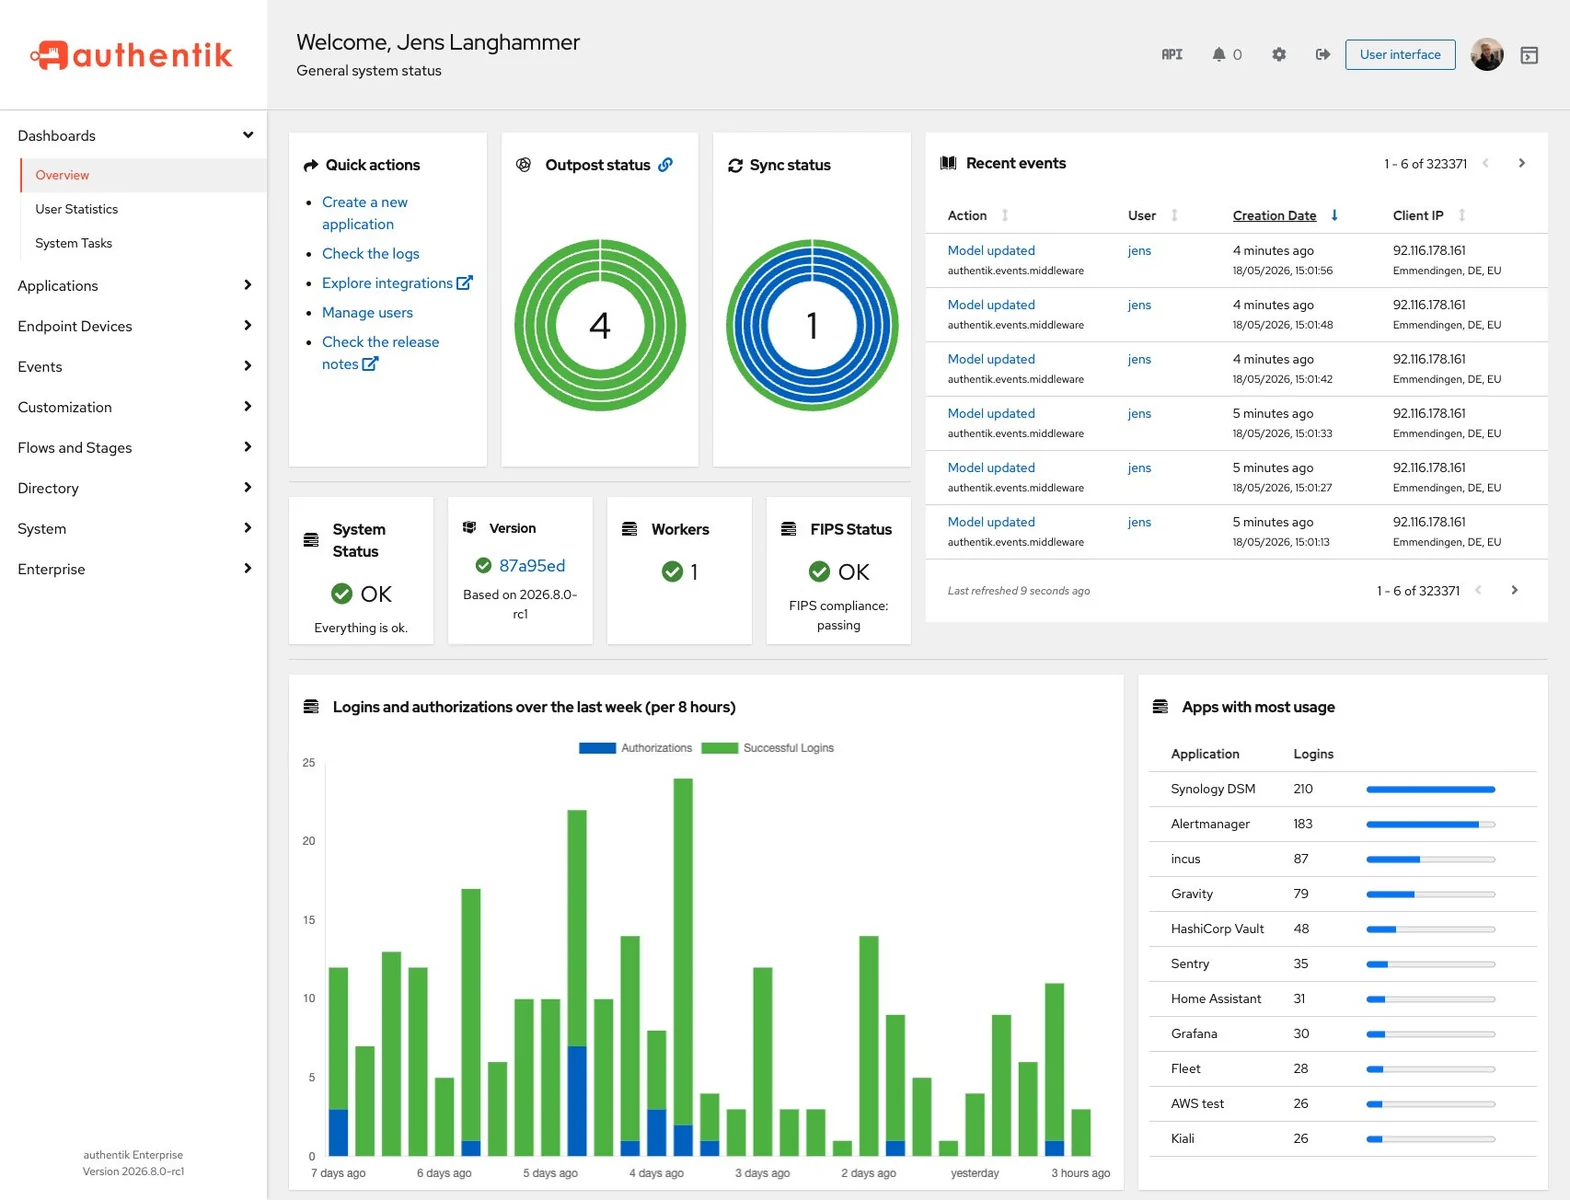 | 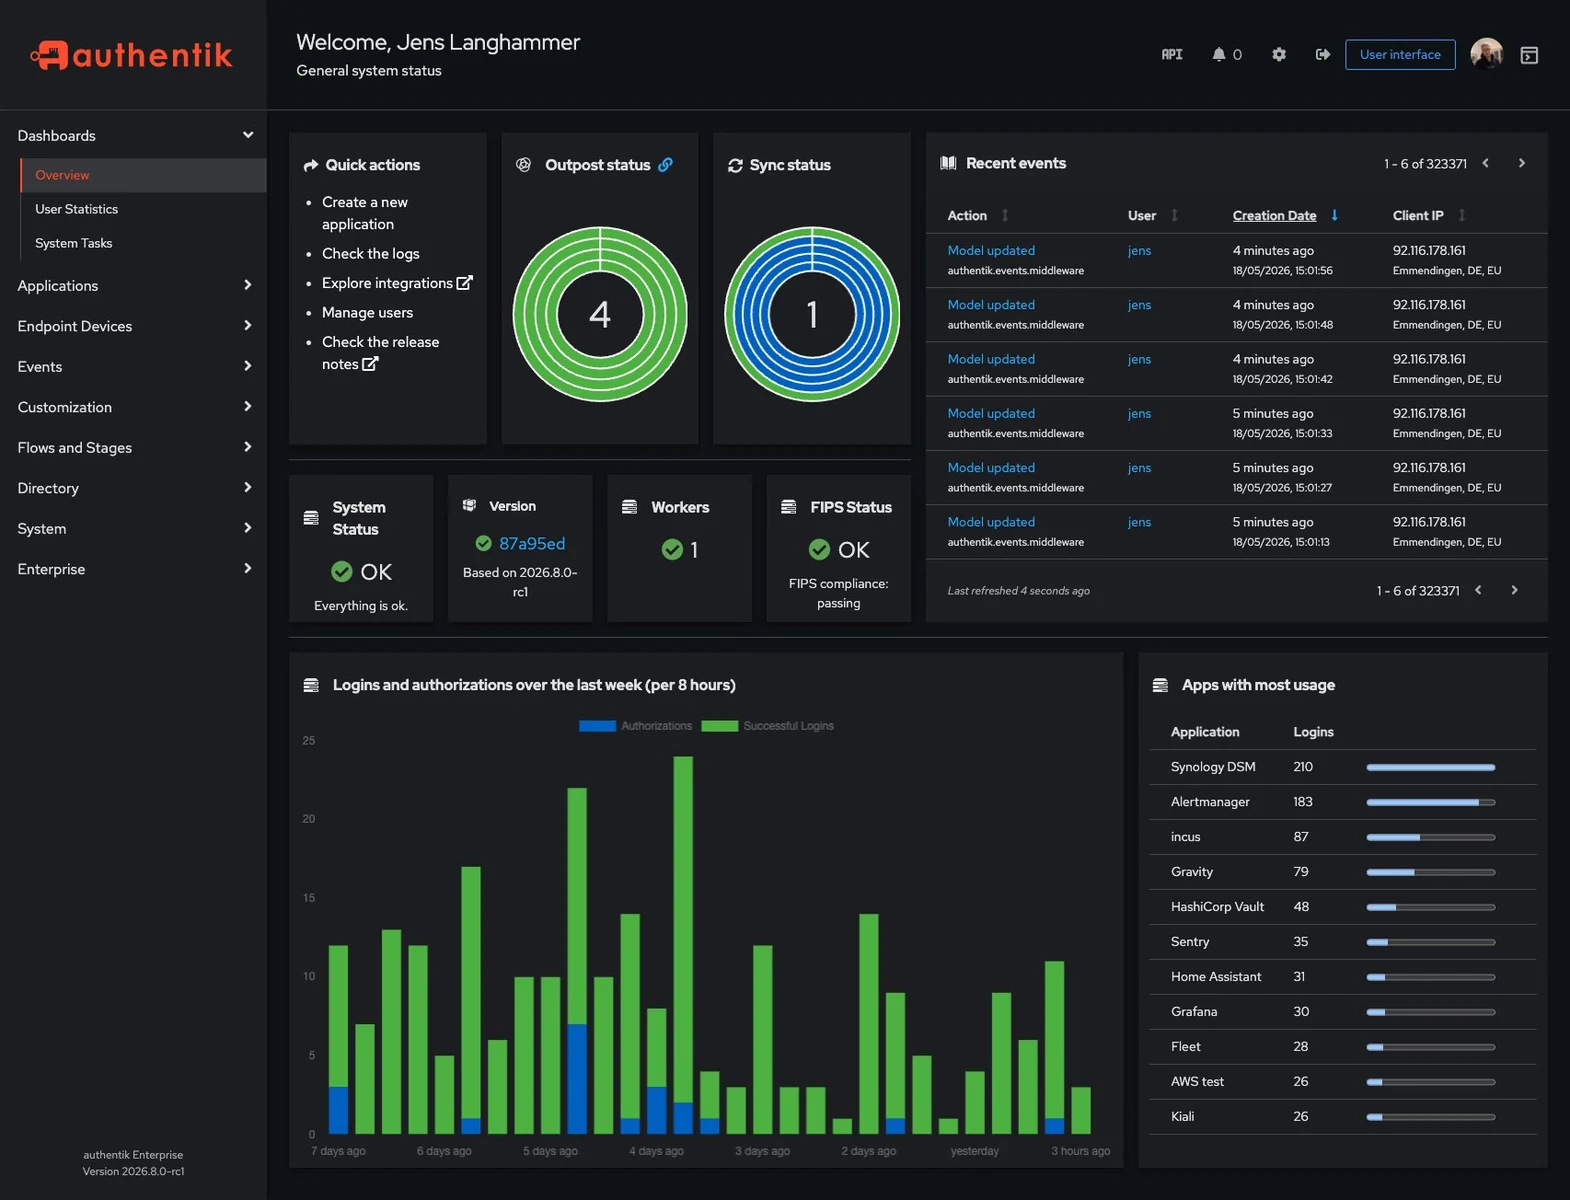 |
有关搭建本地构建环境、测试你的贡献以及我们的贡献流程的信息,请参阅开发者文档。
当你贡献文档时,无论是随代码变更一同提交,还是作为独立贡献,请务必遵循我们的文档风格指南。
请参阅 SECURITY.md。
正在使用 authentik?我们很想听听你的故事并展示你的徽标。请发送邮件至 [email protected],或提交 GitHub Issue/PR!