
whad-client
 whad-team/whad-client
用于与无线黑客设备交互的协议客户端和CLI框架,使安全研究人员能够探索、测试和自动化无线协议实验。
bluetooth-securityiot-securitywireless-security+4
3411个月前
whad-team/whad-client用于与无线黑客设备交互的协议客户端和CLI框架,使安全研究人员能够探索、测试和自动化无线协议实验。
 rfidresearchgroup/chameleonultra
基于NRF52840的新一代变色龙使卡片模拟的性能更加稳定,并赋予了变色龙读取、写入和解密卡片的能力。
 greatscottgadgets/hackrf
低成本开源软件定义无线电平台,提供硬件设计与固件,支持 1 MHz 至 6 GHz 的射频发射、接收与信号分析。
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
用于硬件安全测试的 Flipper Zero 自定义固件,支持 Sub-GHz 无线电、NFC/RFID 模拟、红外和 BadUSB 攻击功能。
 sigrokproject/libsigrok
提供可移植 API 的 C 库,用于从逻辑分析仪、示波器、万用表和其他测试仪器采集信号,并支持输入/输出格式。
 ggfuchsi-oss/lg-webos-kexec
通过 kexec 在已 root 的 LG webOS 电视上启动自定义 Linux 内核,支持逆向工程实现的 SoC 看门狗、framebuffer 负载以及 initramfs 内核构建流程。
 xun404/spd_dump-macos
适用于macOS的UNISOC BootROM/FDL刷机工具:带有CVE-2022-38694 exec_addr2的修补版spd_dump、协议参考、分区规则、备份验证(UMS9621)
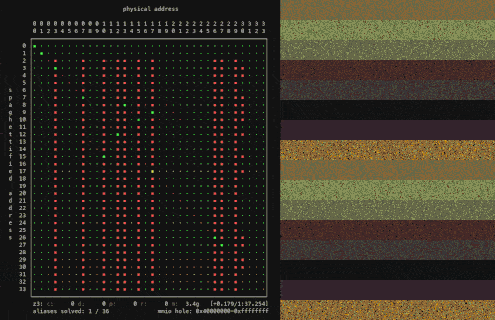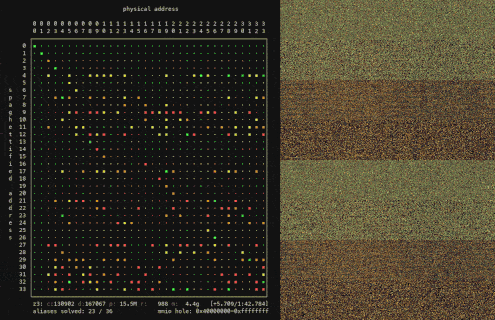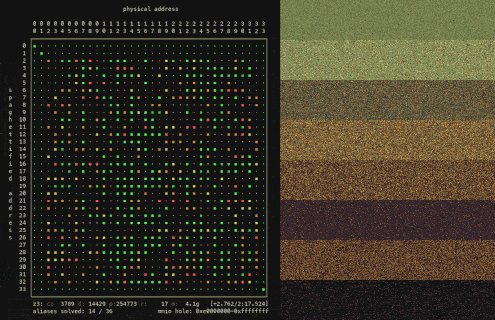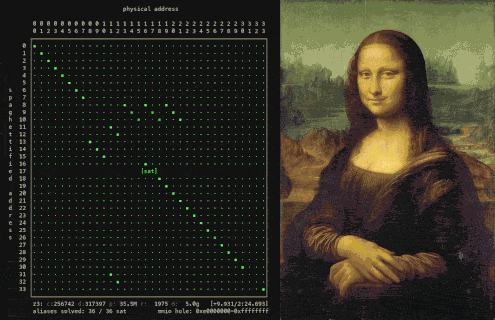 xoreaxeaxeax/skitter-creek-bath-salts
在 CPU 上通过 DRAM 加扰解锁 _一切_
 ghostesp-revival/ghostesp
面向 ESP32 的开源无线研究平台。
 seemoo-lab/nexmon
基于 C 语言的 Broadcom/Cypress WiFi 芯片固件补丁框架,支持监控模式、帧注入等等。
 takahiroharuyama/spimitm
SPI flash 读取 MitM 攻击 PoC
 frederic/chipicopwn
针对 Google Nest Hub(第 2 代)(elaine) 的引导加载程序漏洞利用
 mikem64/exploit-writeups
我撰写的漏洞利用分析文章
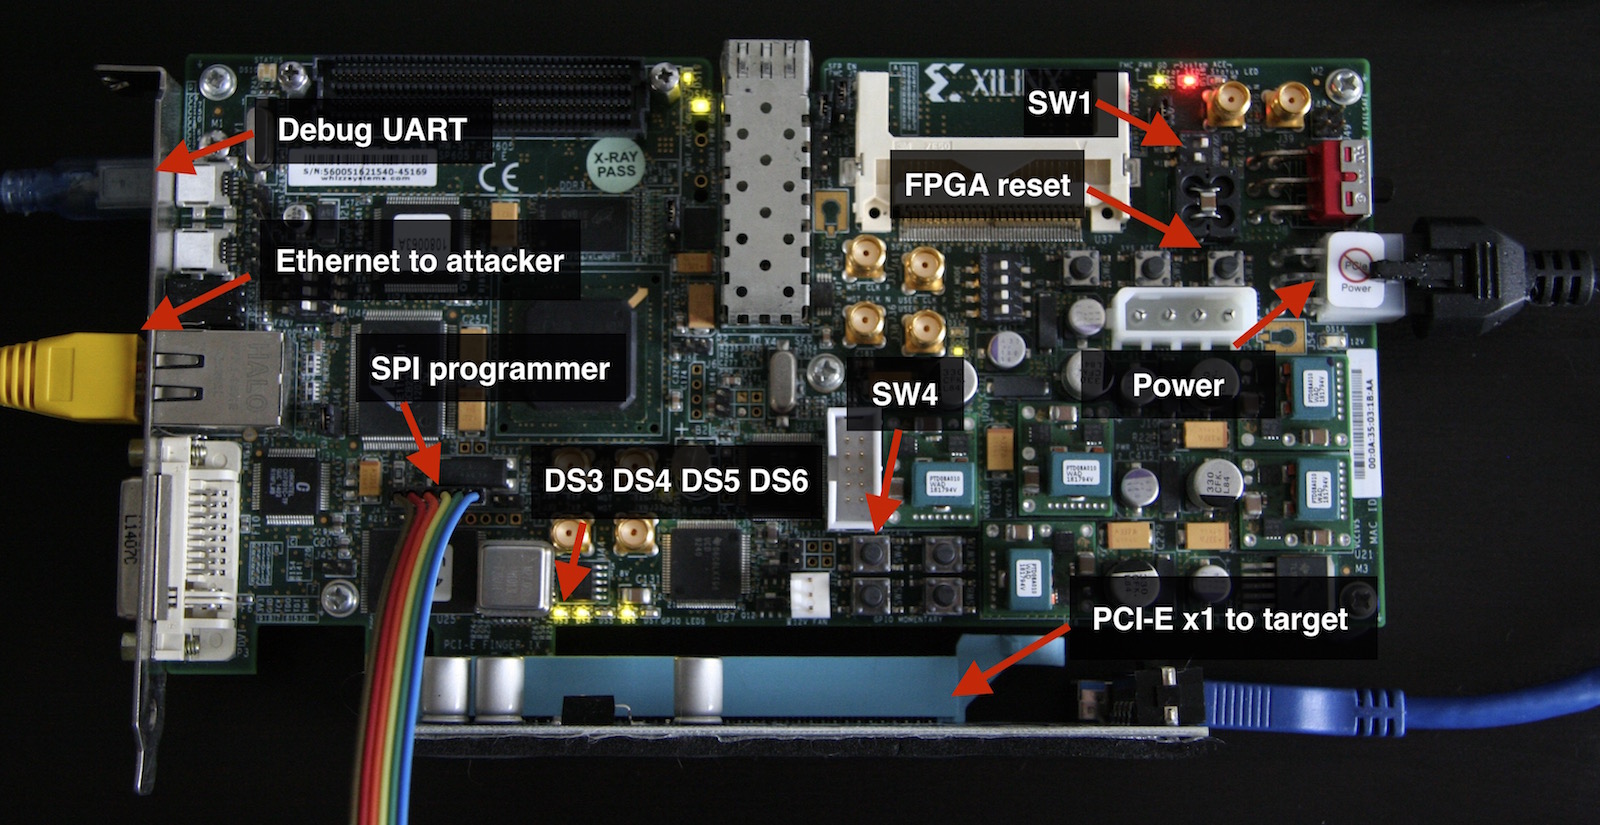 cr4sh/s6_pcie_microblaze
用于 Xilinx SP605 的 PCI Express DIY 黑客工具包。此仓库同时也是 Hyper-V Backdoor 和 Boot Backdoor 的所在地,相关链接和信息请参阅 readme。
 kuleuven-cosic/starlink-fi
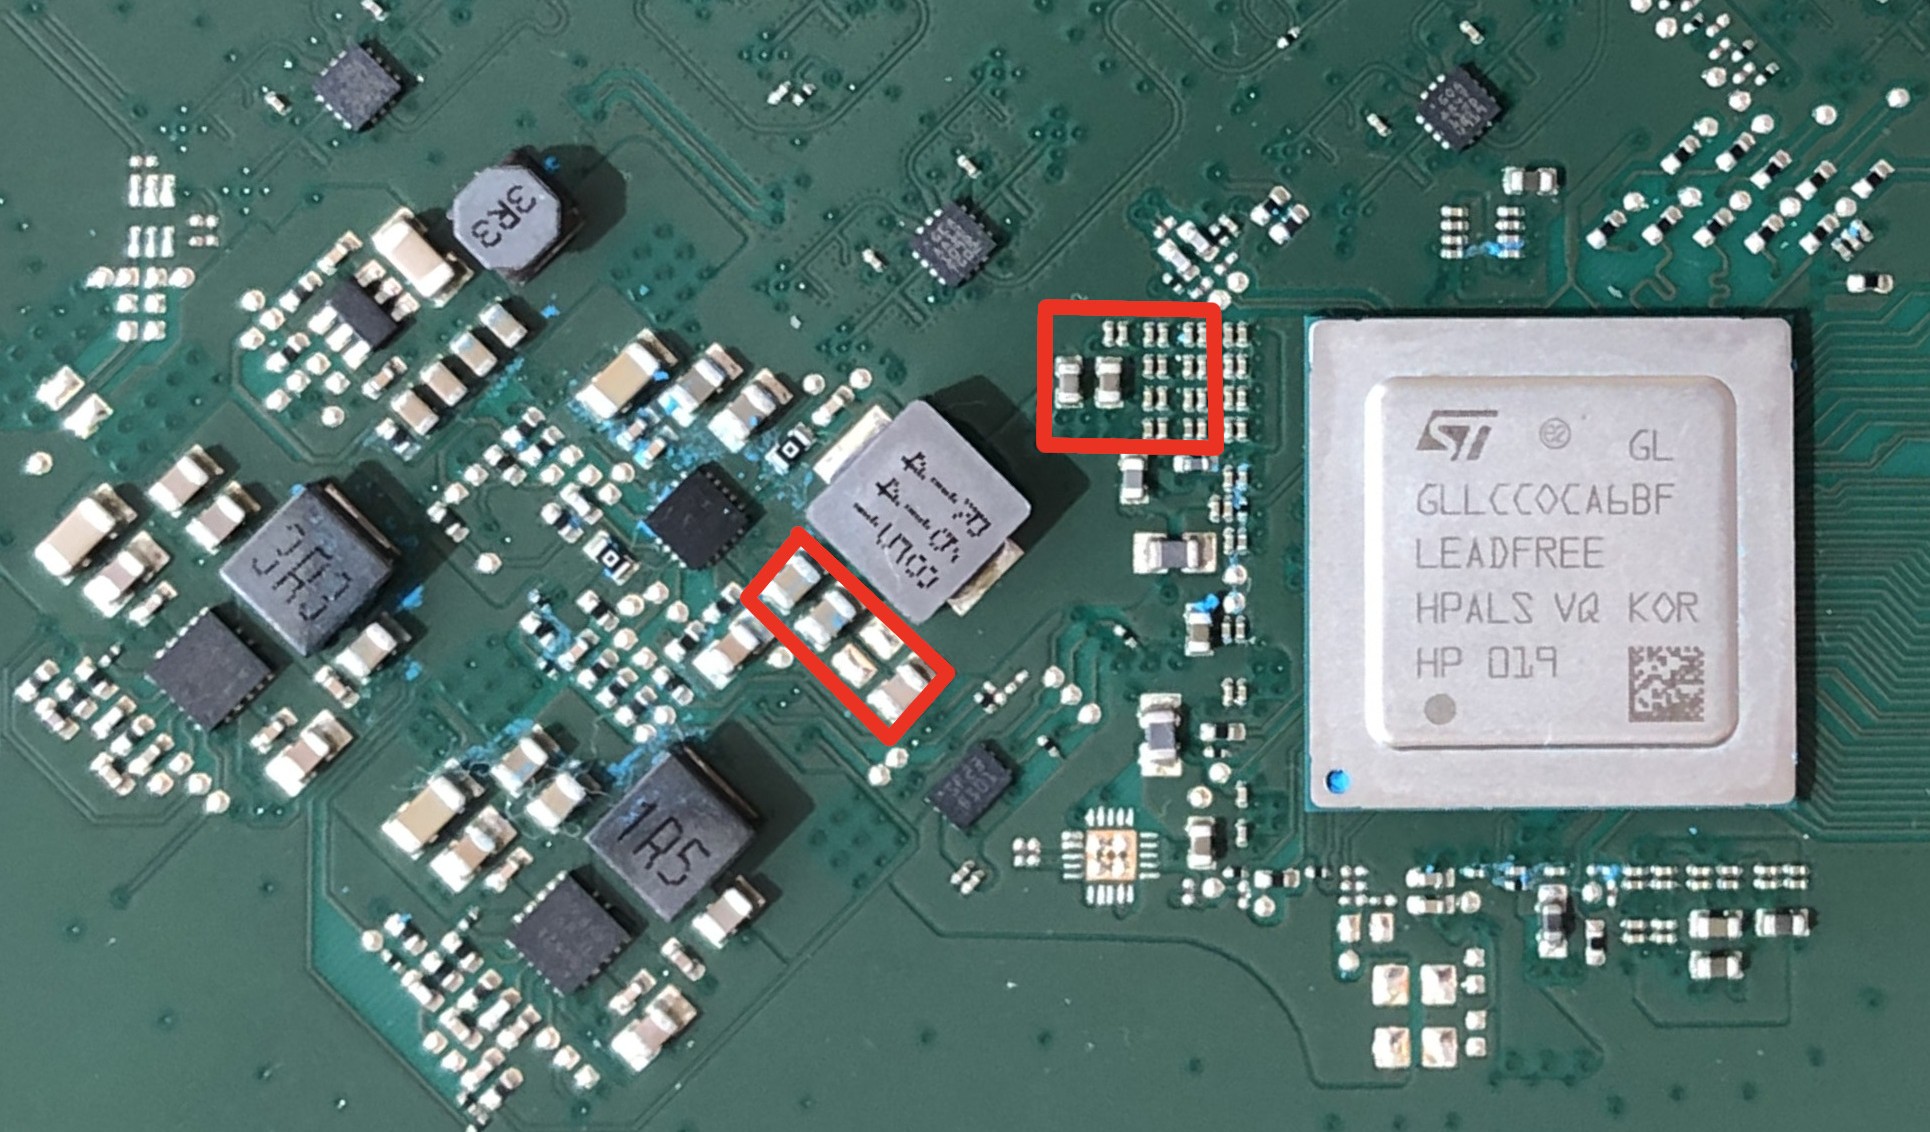
用于 Starlink 终端黑盒安全评估的电压故障注入改装芯片,可绕过引导加载程序签名验证以执行任意固件。
 xenokovah/inteltxe-poc
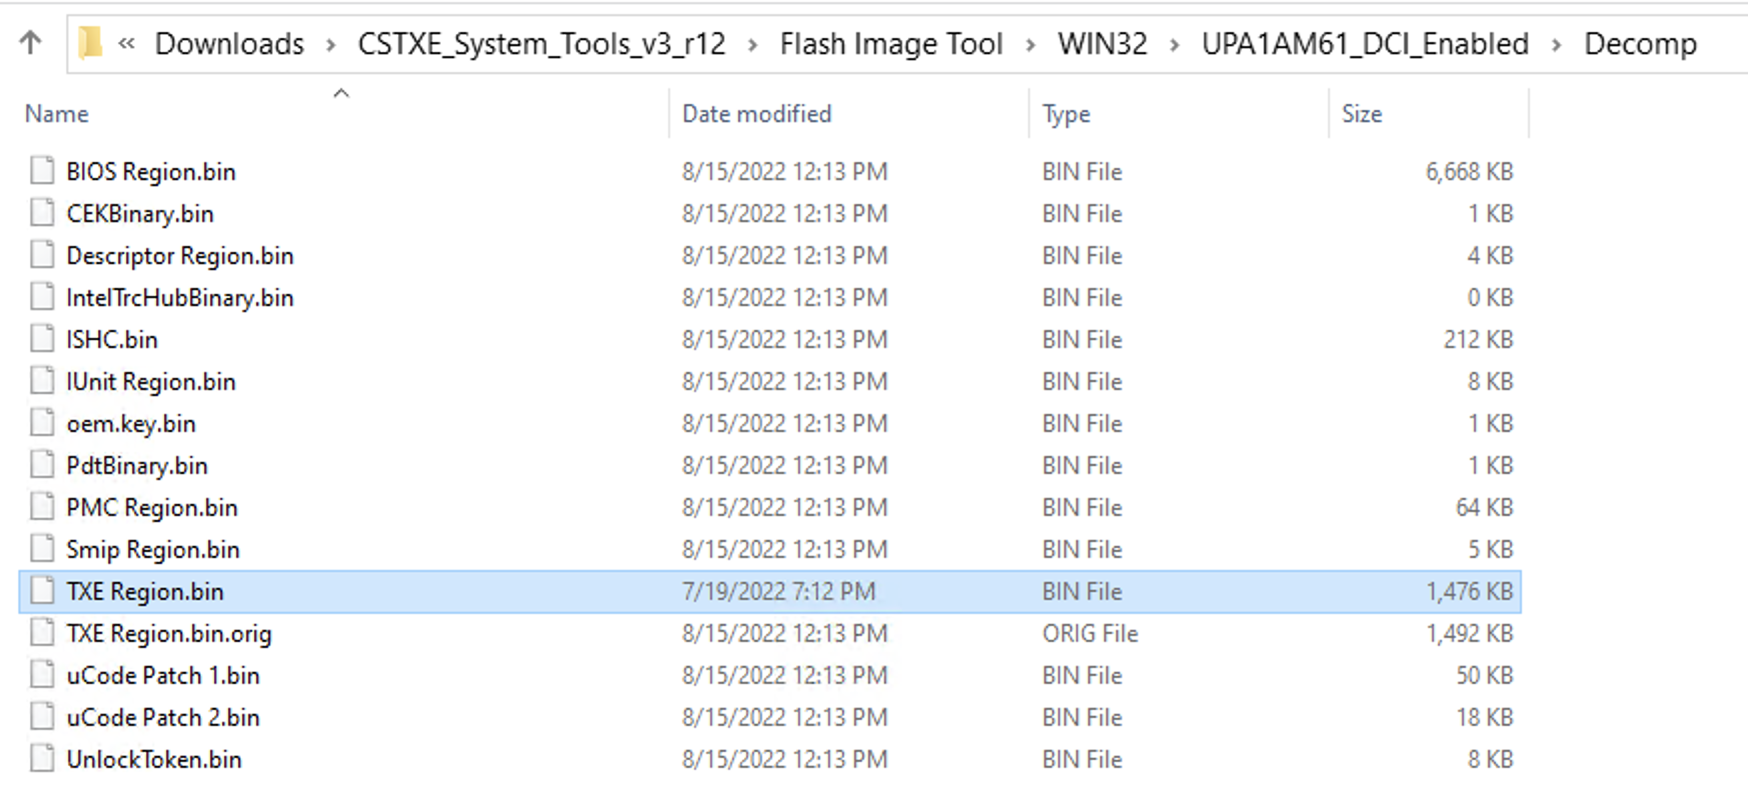
Intel Management Engine JTAG 概念验证 - 2022 年说明