

Stracciatella
 mgeeky/stracciatella
从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
privilege-escalationexploit-frameworksids-ips-evasion+7
543
mgeeky/stracciatella从 C# 内部启动的 OpSec 安全 Powershell runspace(又名 SharpPick),在启动时禁用 AMSI、约束语言模式和脚本块日志记录
 gonzosint/whatcms
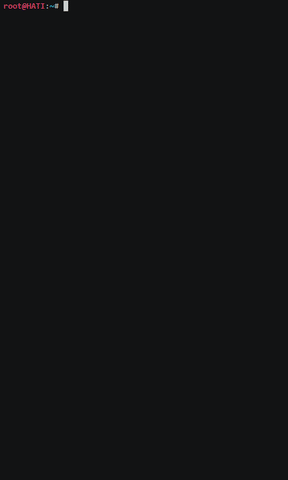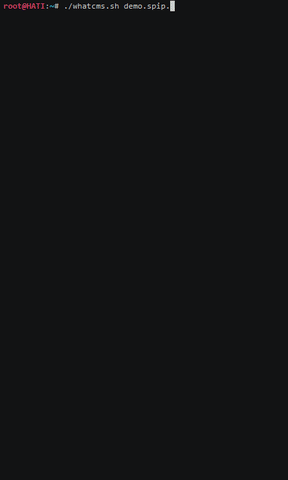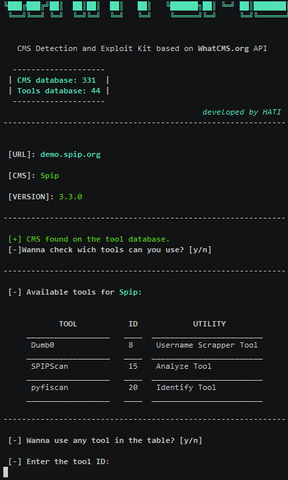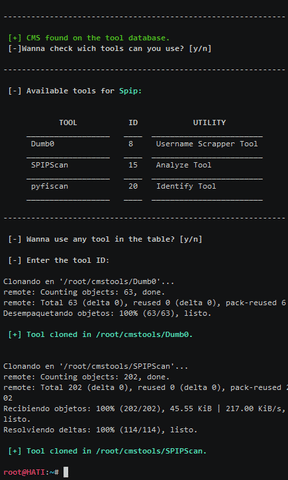
基于Shell的CMS检测与利用工具包,能够识别330多种内容管理系统,然后对检测到的目标启动自动化安全审计和利用工具。
 cedowens/mythic-macro-generator
Python3脚本,用于生成一个宏以启动Mythic载荷。作者:Cedric Owens
 cyberark/kubesploit
Kubesploit 是一个跨平台的后期利用 HTTP/2 命令与控制服务器和代理,使用 Golang 编写,专注于容器化环境。
 its-a-feature/mythic
一个协作式、多平台的红队演练框架
 getrektboy724/betterxencrypt
Xencrypt 的一个改进版本。Xencrypt 本身是一个 Powershell 运行时加密器,旨在规避杀毒软件。
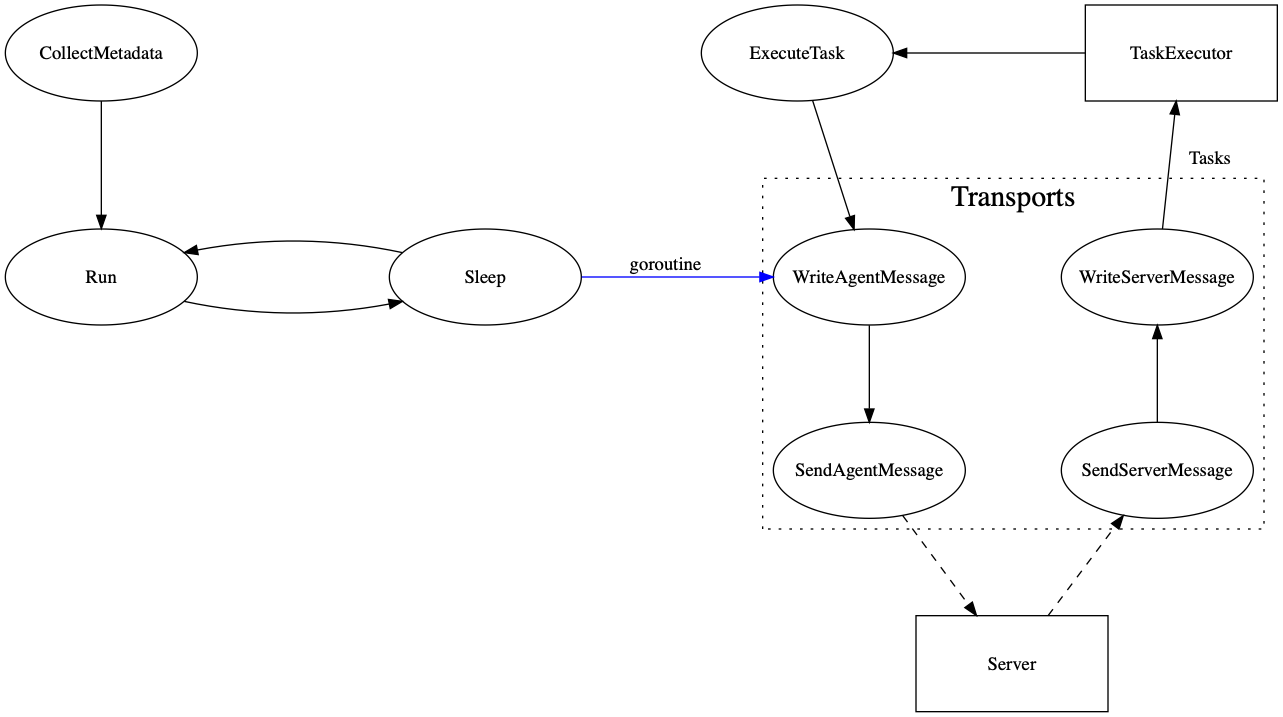 kcarretto/paragon
红队演练平台,旨在将进攻性工具统一于简洁的用户界面之下。
 ronin-rb/ronin
Ronin 是一个用于安全研究与开发的免费开源 Ruby 工具包。Ronin 还允许通过第三方 Git 仓库快速开发和分发代码、漏洞利用、有效载荷等。
 funnywolf/pystinger
使用Webshell绕过防火墙进行流量转发
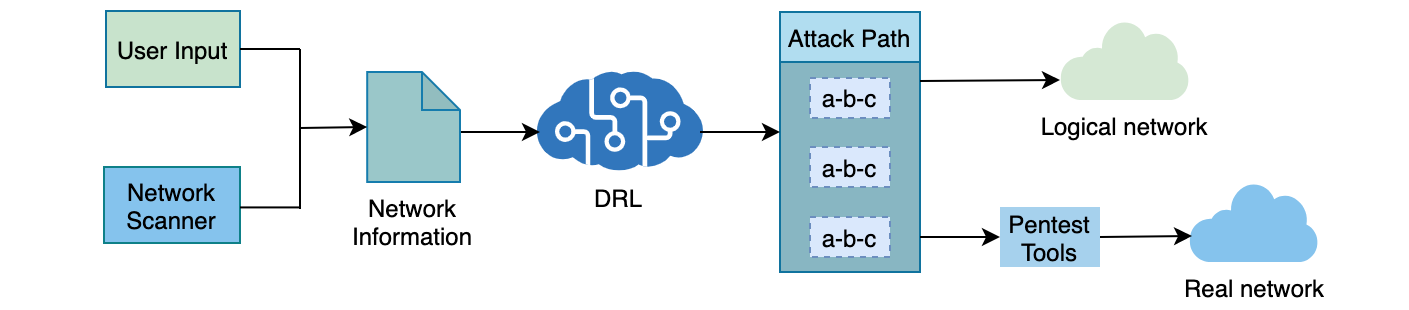 crond-jaist/autopentest-drl
AutoPentest-DRL:基于深度强化学习的自动化渗透测试
 aflplusplus/libafl
高级模糊测试库 - 用Rust将你的模糊测试器组装在一起!跨核心和机器扩展。支持Windows、Android、MacOS、Linux、no_std等平台。
 rcstep/cssg
Cobalt Strike aggressor脚本,用于生成、格式化及加密beacon shellcode,支持多种退出方式、系统调用以及编码/压缩转换。

 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 ghosttroops/scan4all
官方仓库 vuls 扫描: 15000+ PoCs; 23种应用密码破解; 7000+ Web指纹; 146种协议和90000+条规则的端口扫描; 模糊测试, 硬件, 超棒的漏洞赏金( ͡° ͜ʖ ͡°)...
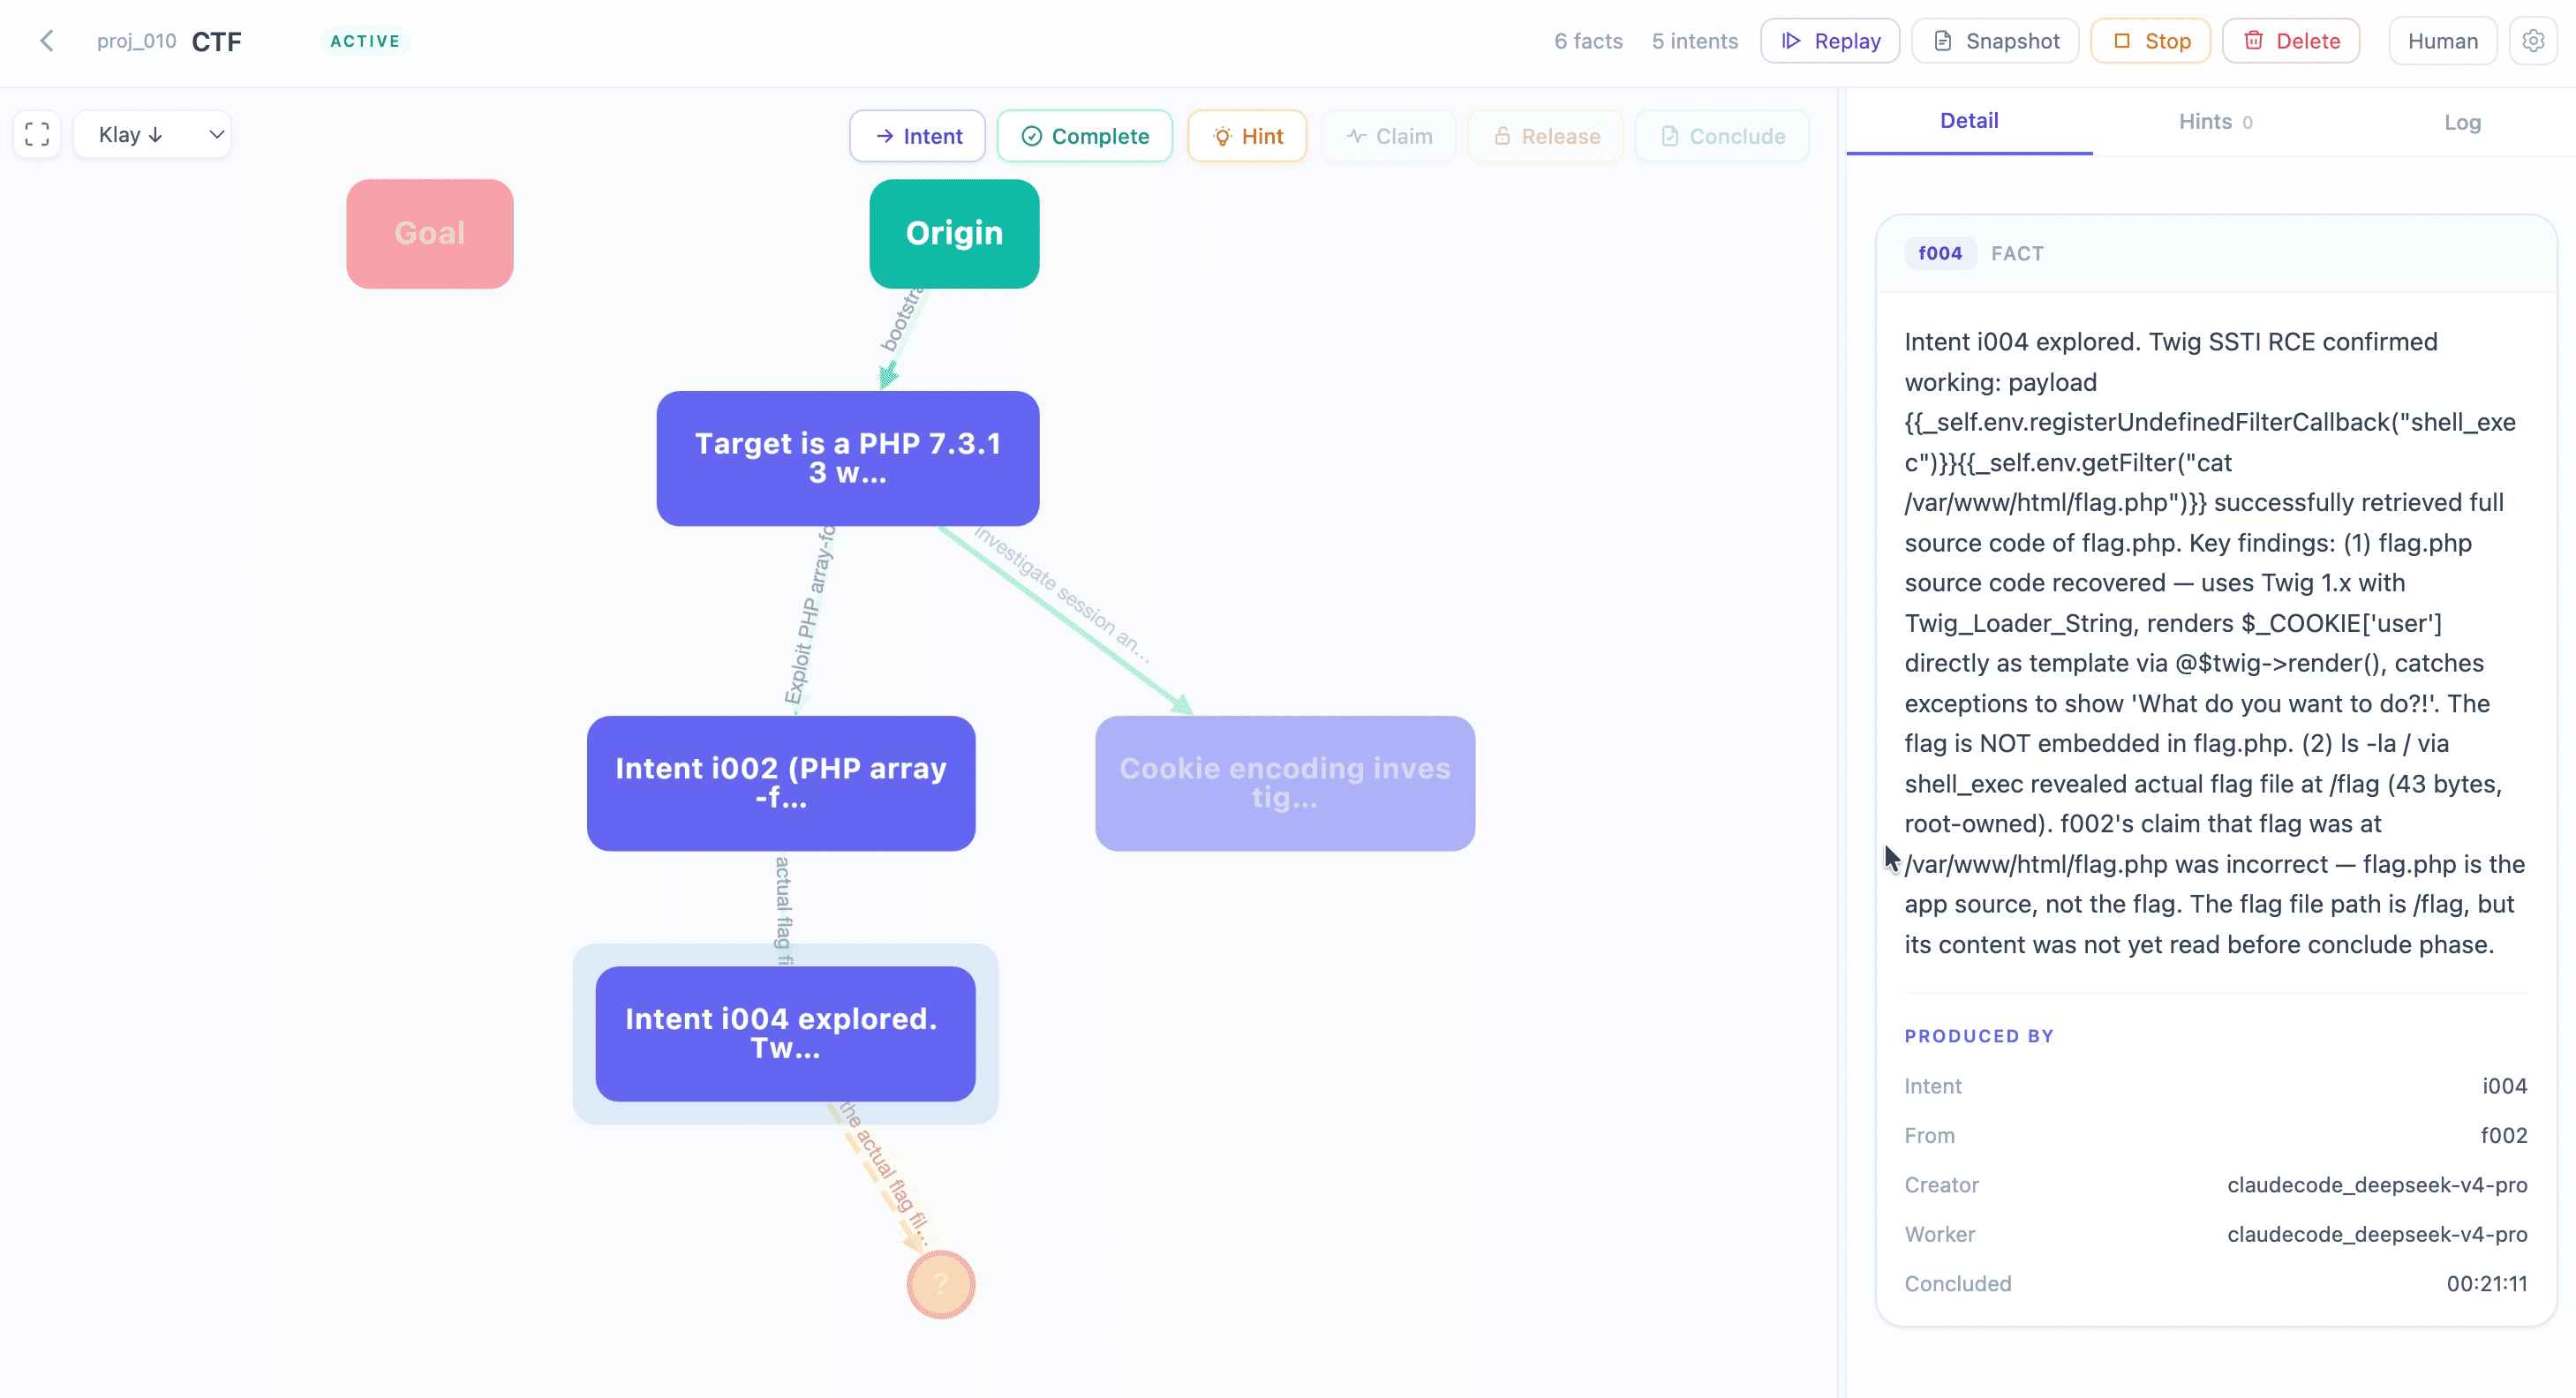 oritera/cairn
面向自主渗透测试、CTF 解题和漏洞研究的 LLM 驱动状态空间搜索引擎。采用黑板架构与智能体工作器,从起点到目标探索未知路径。
