ghosttroops/scan4all
官方仓库 vuls 扫描: 15000+ PoCs; 23种应用密码破解; 7000+ Web指纹; 146种协议和90000+条规则的端口扫描; 模糊测试, 硬件, 超棒的漏洞赏金( ͡° ͜ʖ ͡°)...


README_EN • 编译/安装/运行 • 参数说明 • 如何使用 • 使用场景 • POC列表 • 自定义扫描 • 最佳实践
Vulnerabilities Scan;15000+PoC漏洞扫描;[ 23 ] 种应用弱口令爆破;7000+Web指纹;146种协议90000+规则Port扫描;Fuzz、HW打点、BugBounty神器...
export PPSSWWDD=yourRootPswd
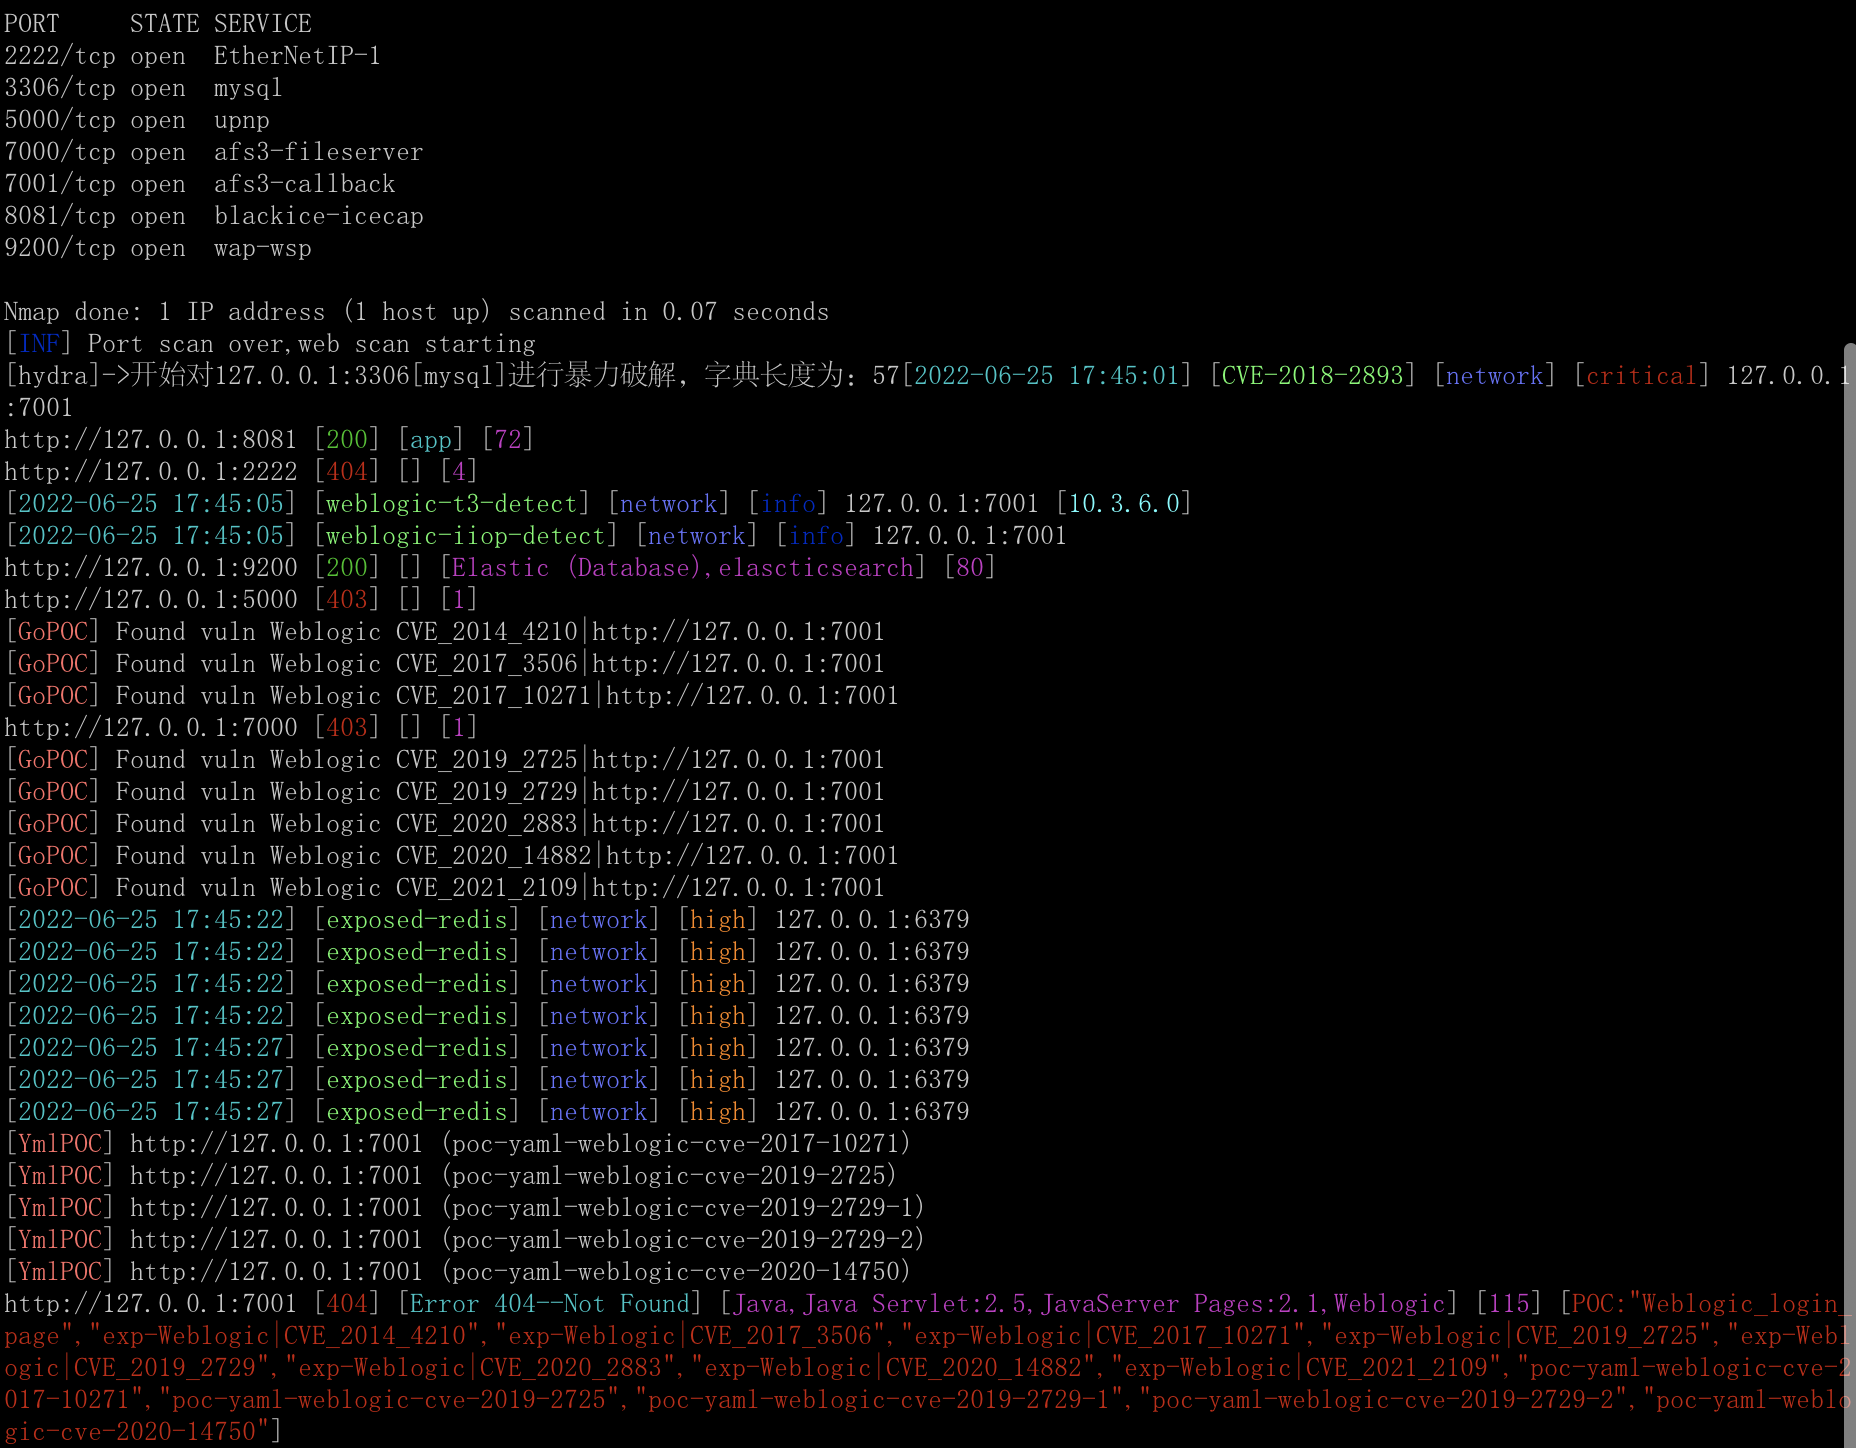
更多参考:config/doNmapScan.sh 默认使用 naabu 完成端口扫描 -stats=true 可以查看扫描进度 能否不扫描端口 ? 跳过端口扫描,意外做基于端口指纹进行密码爆破的检测将失效,密码破解功能也一并被跳过
noScan=true ./scan4all -l list.txt -v
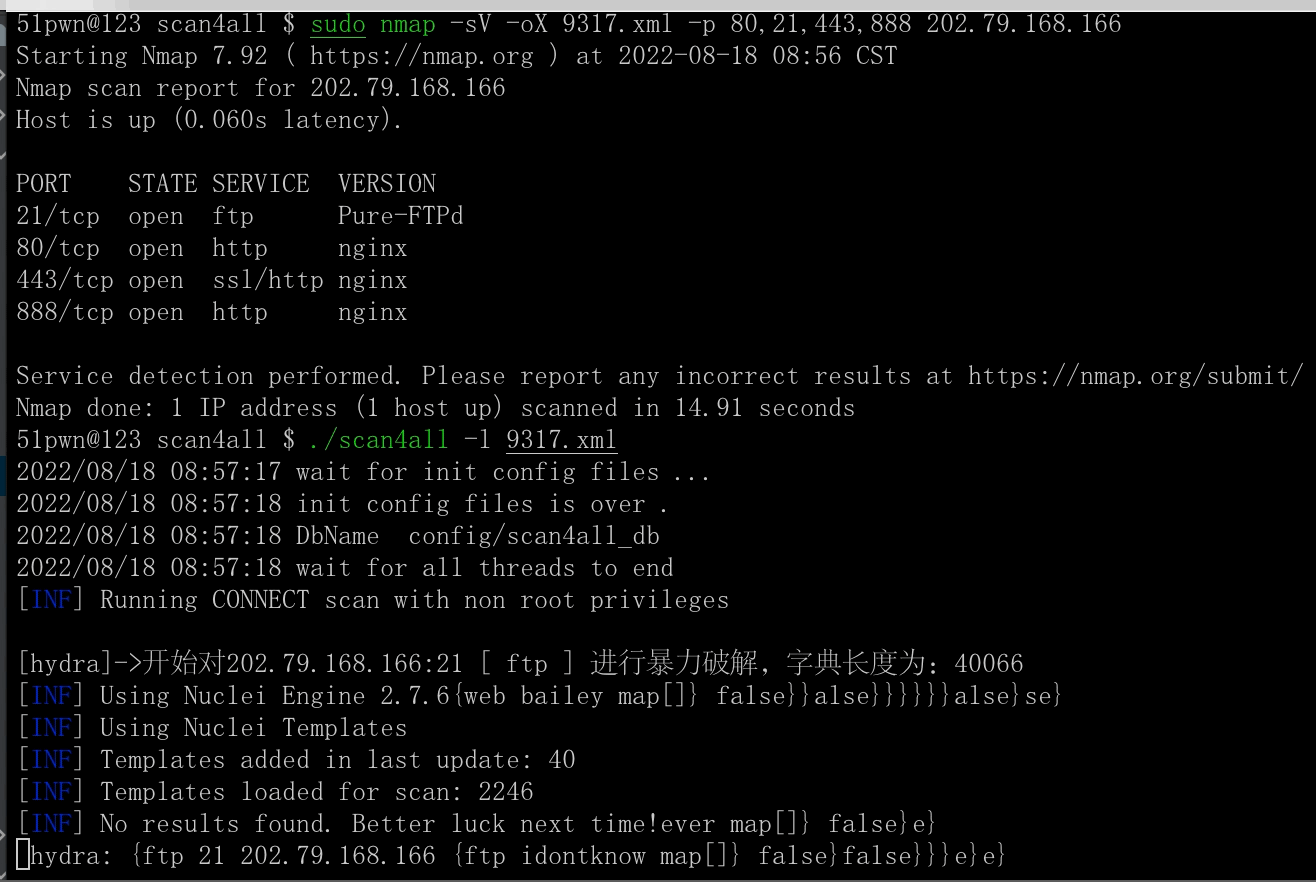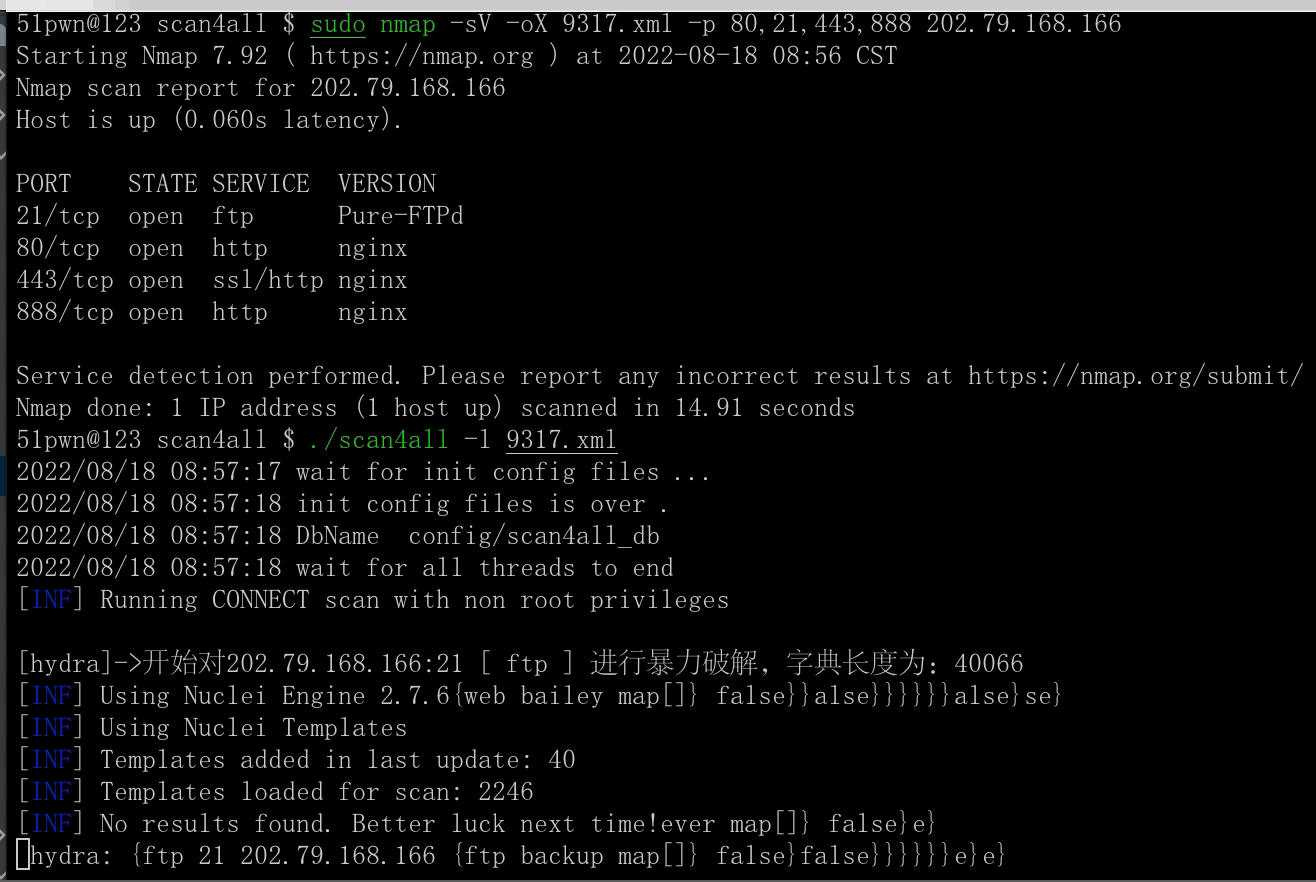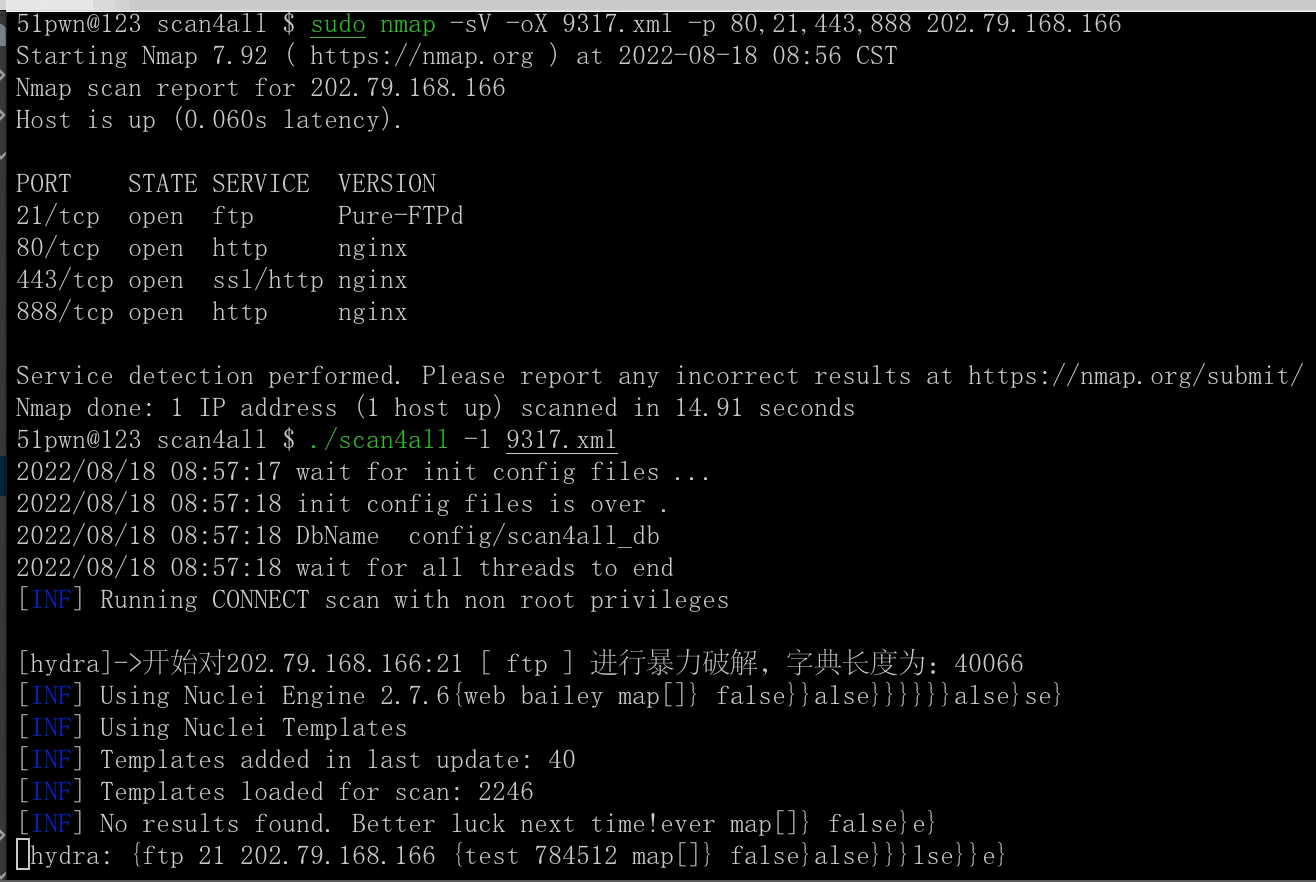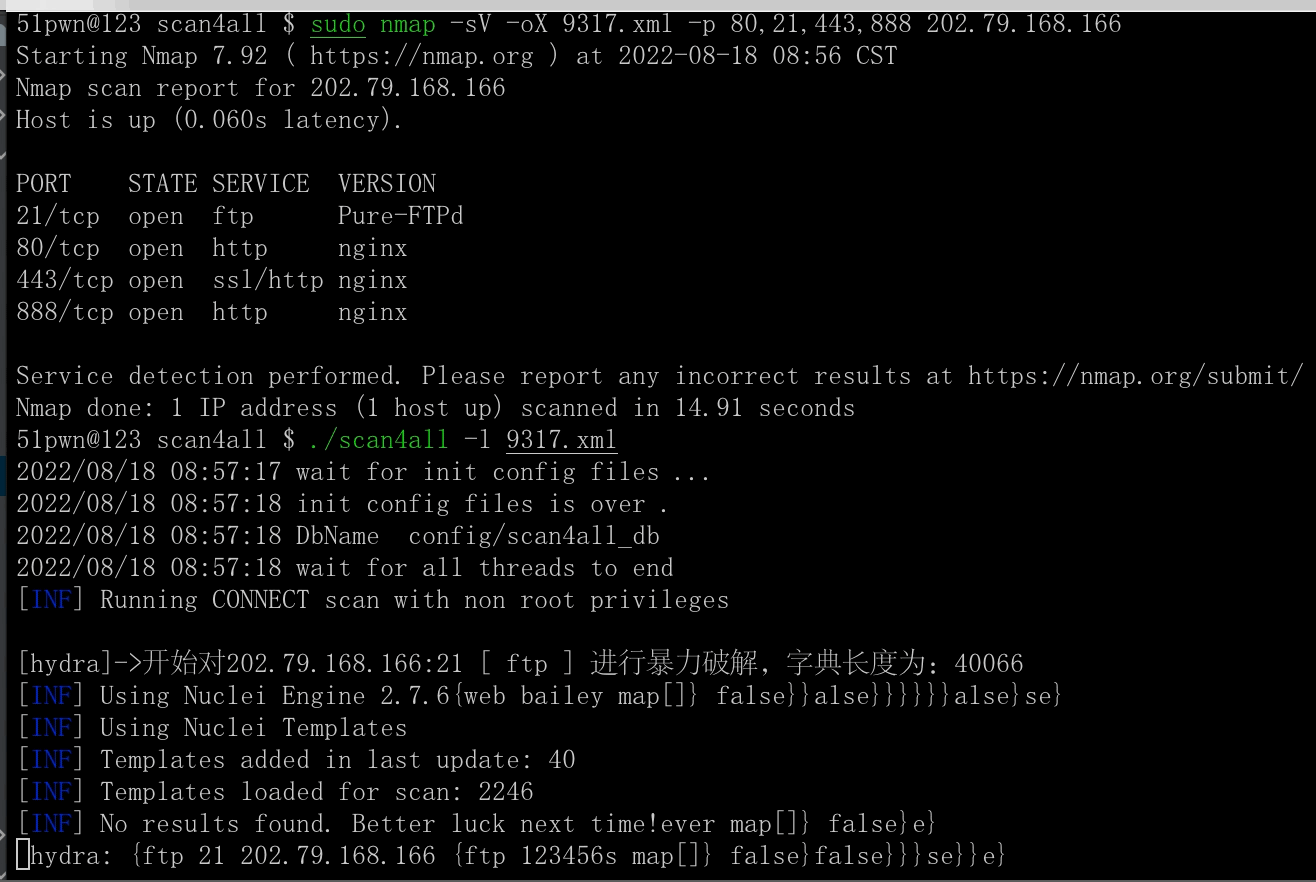
./scan4all -l nmapScanResults.xml -v
| TAG | COUNT | AUTHOR | COUNT | DIRECTORY | COUNT | SEVERITY | COUNT | TYPE | COUNT |
|---|---|---|---|---|---|---|---|---|---|
| cve | 1430 | daffainfo | 631 | cves | 1407 | info | 1474 | http | 3858 |
| panel | 655 | dhiyaneshdk | 584 | exposed-panels | 662 | high | 1009 | file | 76 |
| edb | 563 | pikpikcu | 329 | vulnerabilities | 509 | medium | 818 | network | 51 |
| lfi | 509 | pdteam | 269 | technologies | 282 | critical | 478 | dns | 17 |
| xss | 491 | geeknik | 187 | exposures | 275 | low | 225 | ||
| wordpress | 419 | dwisiswant0 | 169 | misconfiguration | 237 | unknown | 11 | ||
| exposure | 407 | 0x_akoko | 165 | token-spray | 230 | ||||
| cve2021 | 352 | princechaddha | 151 | workflows | 189 | ||||
| rce | 337 | ritikchaddha | 137 | default-logins | 103 | ||||
| wp-plugin | 316 | pussycat0x | 133 | file | 76 |
281 directories, 3922 files.
支持 7000+ web 指纹扫描、识别:
支持146种协议90000+规则port扫描
快速HTTP敏感文件检测,可以自定义字典
登陆页面检测
支持多种类型的输入 - STDIN/HOST/IP/CIDR/URL/TXT
支持多种输出类型 - JSON/TXT/CSV/STDOUT
高度可集成:可配置将结果统一存储到 Elasticsearch【强烈推荐】
智能SSL分析:
自动识别域(DNS)关联多个IP的情况,并自动扫描关联的多个IP
智能处理:
自动化供应链识别、分析和扫描
联动 python3 <a href=https://github.com/hktalent/log4j-scan>log4j-scan
mkdir ~/MyWork/;cd ~/MyWork/;git clone https://github.com/hktalent/log4j-scan
智能识别蜜罐,并跳过目标,默认该功能是关闭的,可设置EnableHoneyportDetection=true开启
高度可定制:允许通过config/config.json配置定义自己的字典,或者控制更多细节,包含不限于:nuclei、httpx、naabu等
支持HTTP请求走私漏洞检测: CL-TE、TE-CL、TE-TE、CL_CL、BaseErr
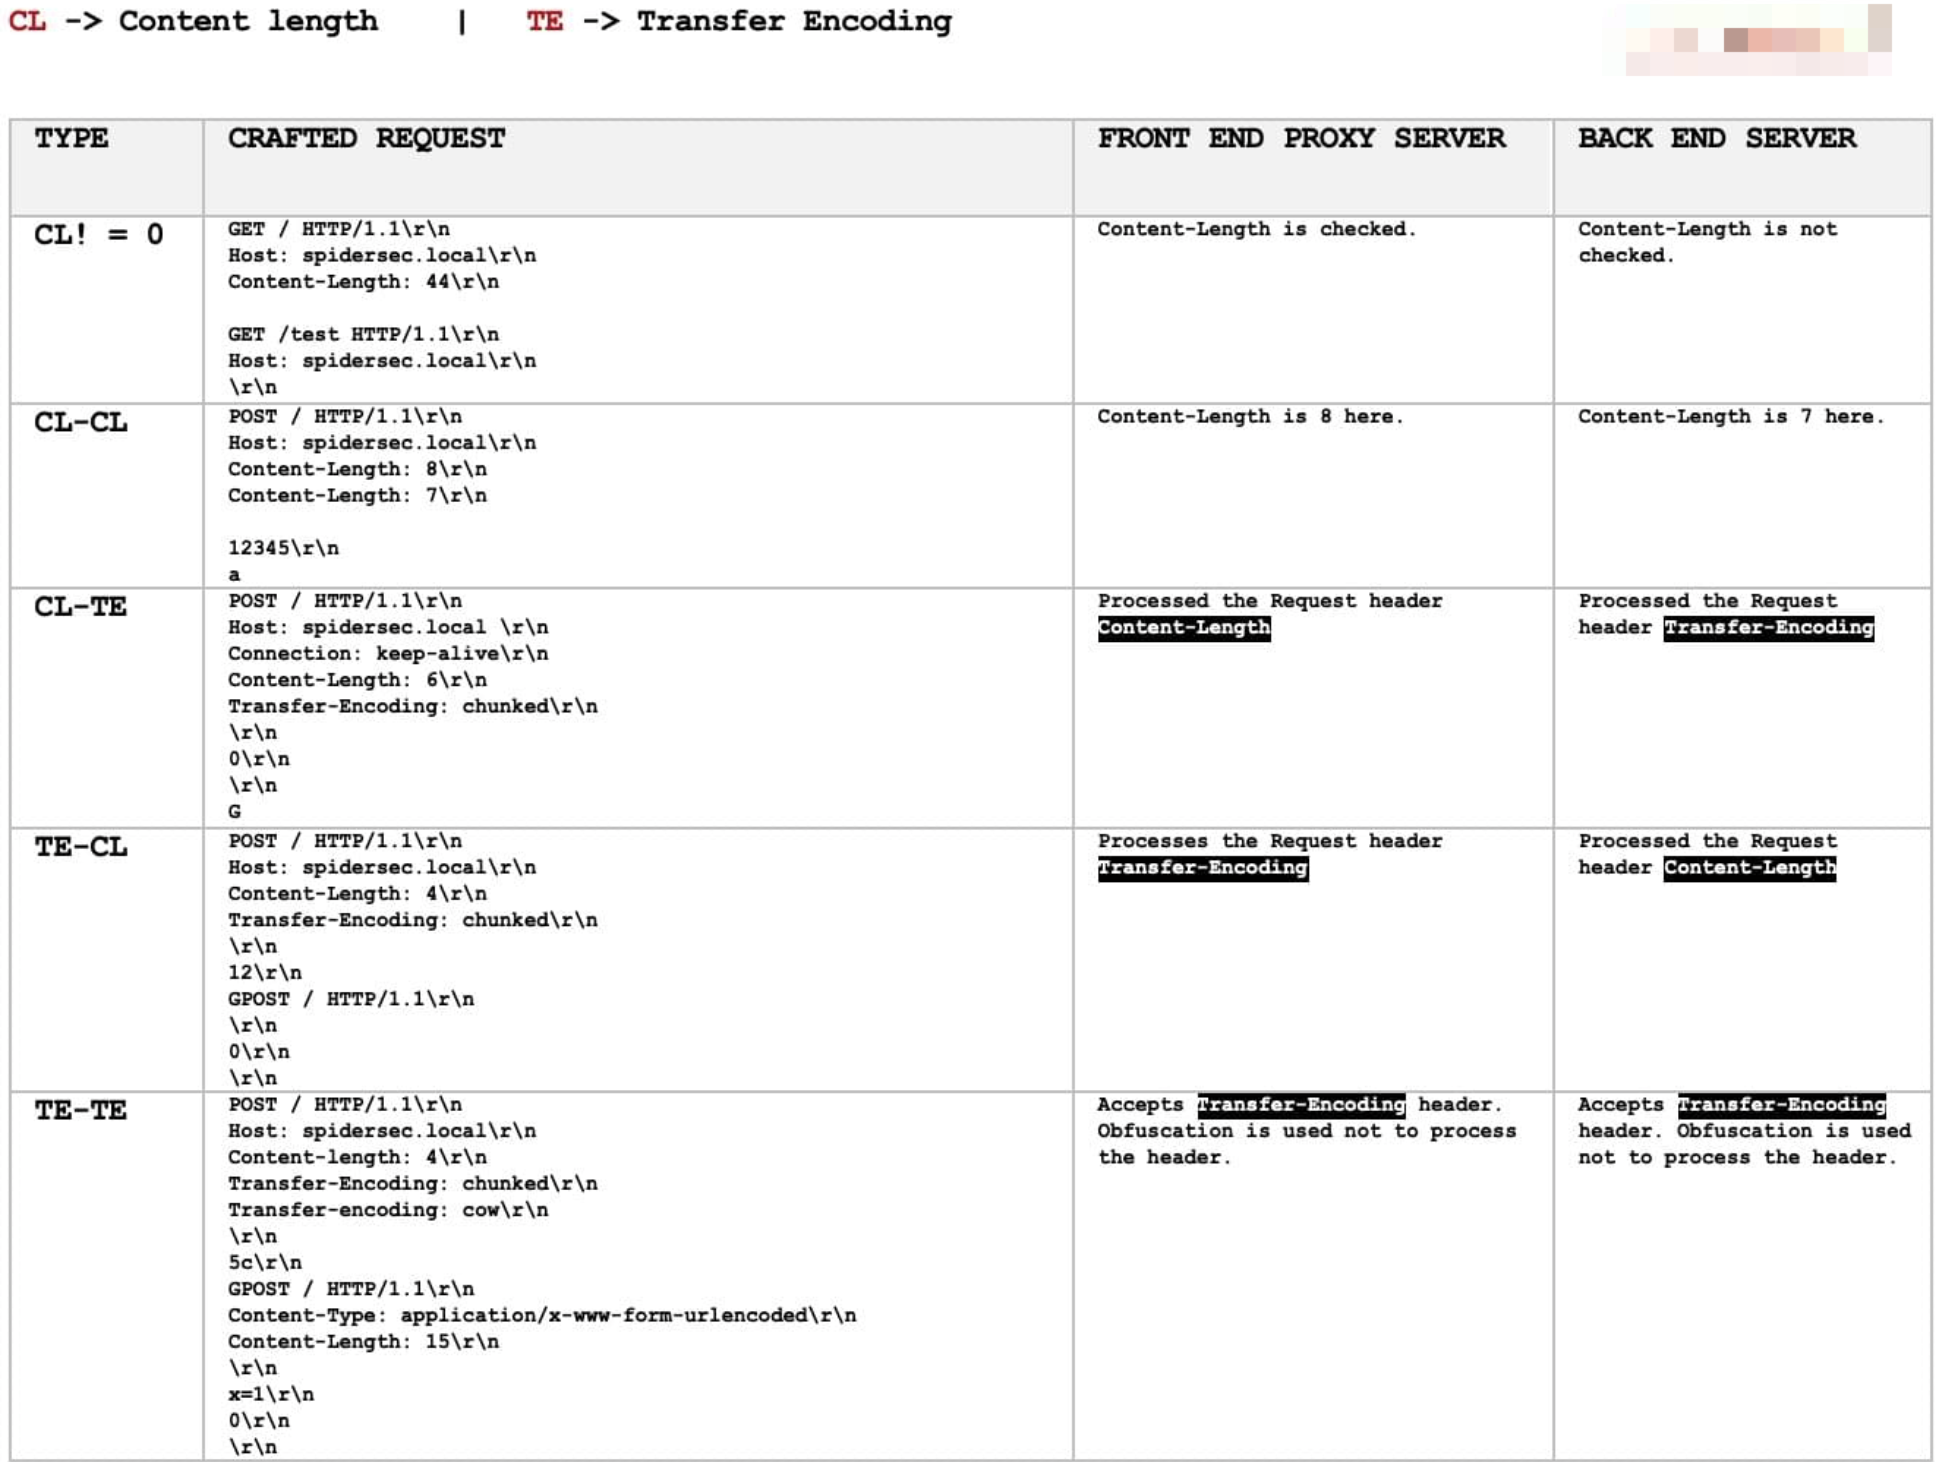
支持 通过参数 Cookie='PHPSession=xxxx' ./scan4all -host xxxx.com, 兼容 nuclei、httpx、go-poc、x-ray POC、filefuzz、http Smuggling等
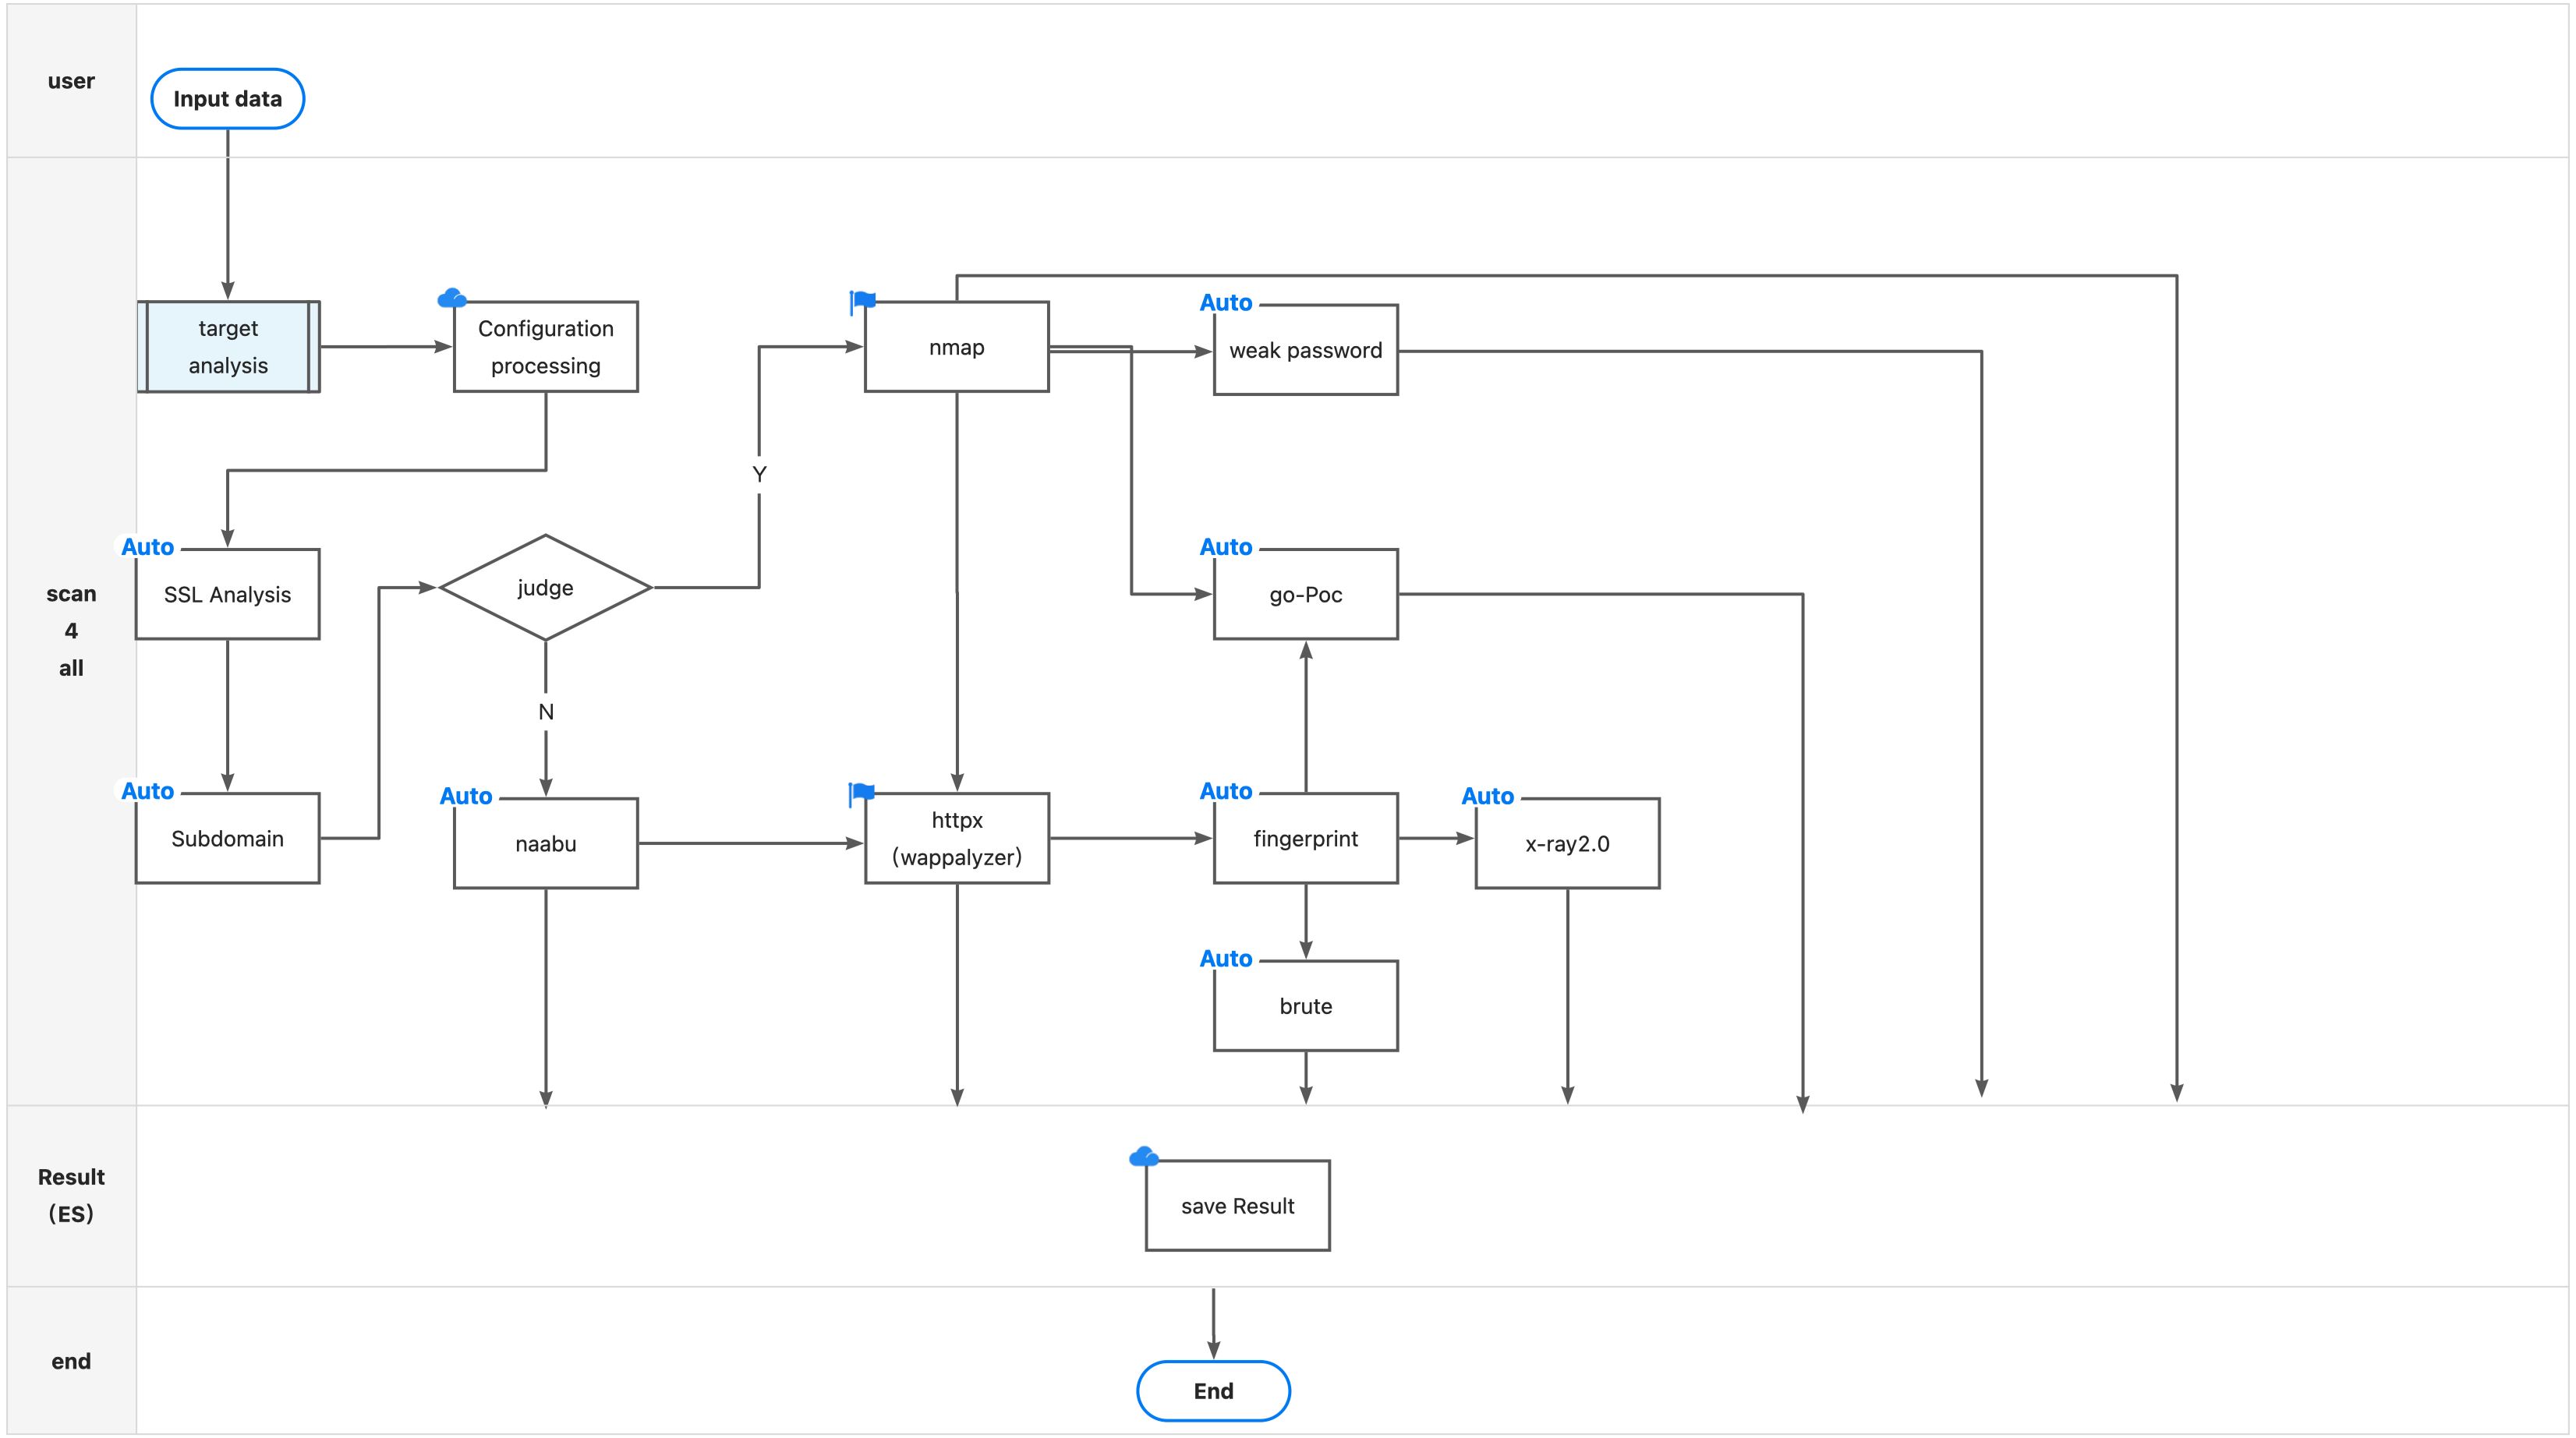
download from <a href=https://github.com/GhostTroops/scan4all/releases>Releases
go install github.com/GhostTroops/[email protected]
scan4all -h
To install libcap on Linux:
sudo apt install -y libpcap-dev
on Mac:
brew install libpcap
apt update;apt install -yy libpcap0.8-dev
yum install -yy glibc-devel.x86_64
too many open files 查看当前打开的文件数
awk '{print $1}' /proc/sys/fs/file-nr
ulimit -a
ulimit -n 819200
mkdir -p logs data
docker run --restart=always --ulimit nofile=65536:65536 -p 9200:9200 -p 9300:9300 -d --name es -v $PWD/logs:/usr/share/elasticsearch/logs -v $PWD/config/elasticsearch.yml:/usr/share/elasticsearch/config/elasticsearch.yml -v $PWD/config/jvm.options:/usr/share/elasticsearch/config/jvm.options  -v $PWD/data:/usr/share/elasticsearch/data  hktalent/elasticsearch:7.16.2
# 初始化es 索引,每种工具的结果结构不一样,分开存储
./config/initEs.sh

# 搜索语法,更多的查询方法,自己学 Elasticsearch
http://127.0.0.1:9200/nmap_index/_doc/_search?q=_id:192.168.0.111
其中92.168.0.111 是要查询的目标
export GOPRIVATE=github.com/hktalent
go env |grep GOPRIVATE
go build
# 精准扫描 url列表 UrlPrecise=true
UrlPrecise=true ./scan4all -l xx.txt
# 关闭适应nmap,使用naabu端口扫描其内部定义的http相关端口
priorityNmap=false ./scan4all -tp http -list allOut.txt -v