

CyberStrikeAI
 aipentest/cyberstrikeai
AI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
penetration-testing-frameworksvulnerability-scannerscontainer-security+8
7.7k
aipentest/cyberstrikeaiAI原生网络安全的行动系统——在这里,意图转化为受治理的执行,证据转化为运营记忆,每一次操作都让下一次更完善。
 n0qword/mythic_ornn
LLM驱动的Mythic Agent、Payload-Type和C2配置文件生成器。
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
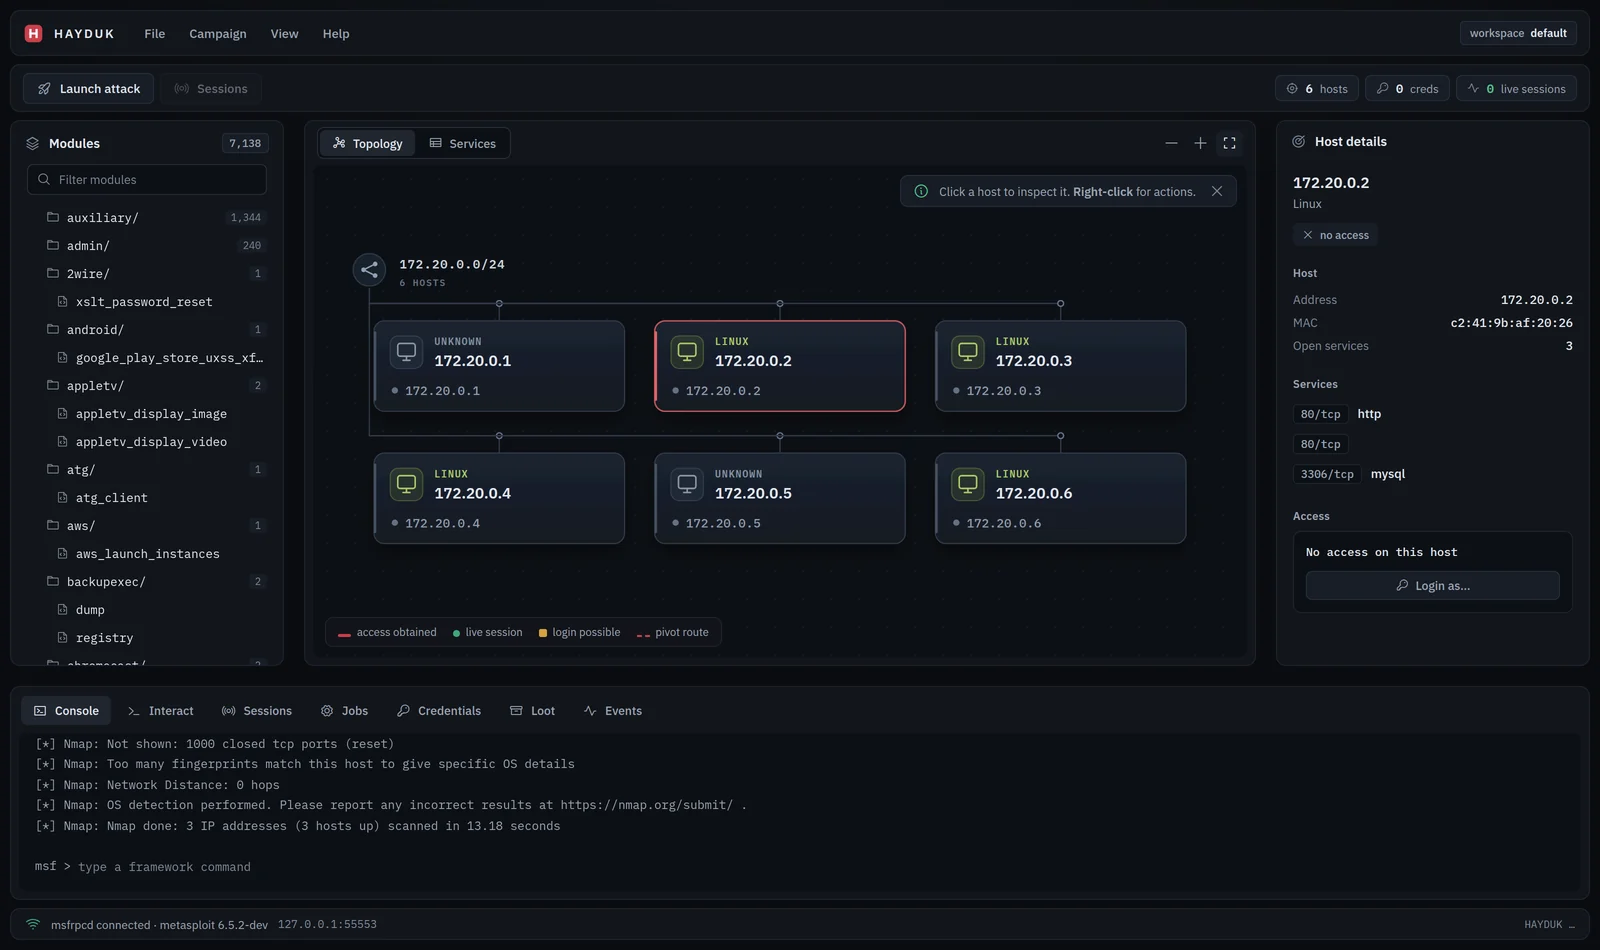 jolovicdev/hayduk
Graphical attack management console for Metasploit: the lineage of Armitage as a single Go binary with a browser UI. Live network topology, campaign…
 sgxgsx/bluetoolkit
模块化蓝牙经典(BR/EDR)漏洞测试框架,具备侦察、针对 43 个公开攻击/CVE 的利用模块,以及结构化 JSON 报告。
 harshiys/cve-2007-2447-exploitation-siem-detection-lab
隔离的 AD/Linux 攻击实验室:通过 Metasploit 利用 CVE-2007-2447,使用 Wazuh SIEM 检测并映射至 MITRE ATT&CK(T1190、T1059)
 bc-security/empire
Empire 是一个后渗透与对手模拟框架,用于协助红队和渗透测试人员。
 zerodaylab/powersploit
PowerSploit - 一个 PowerShell 后期渗透利用框架
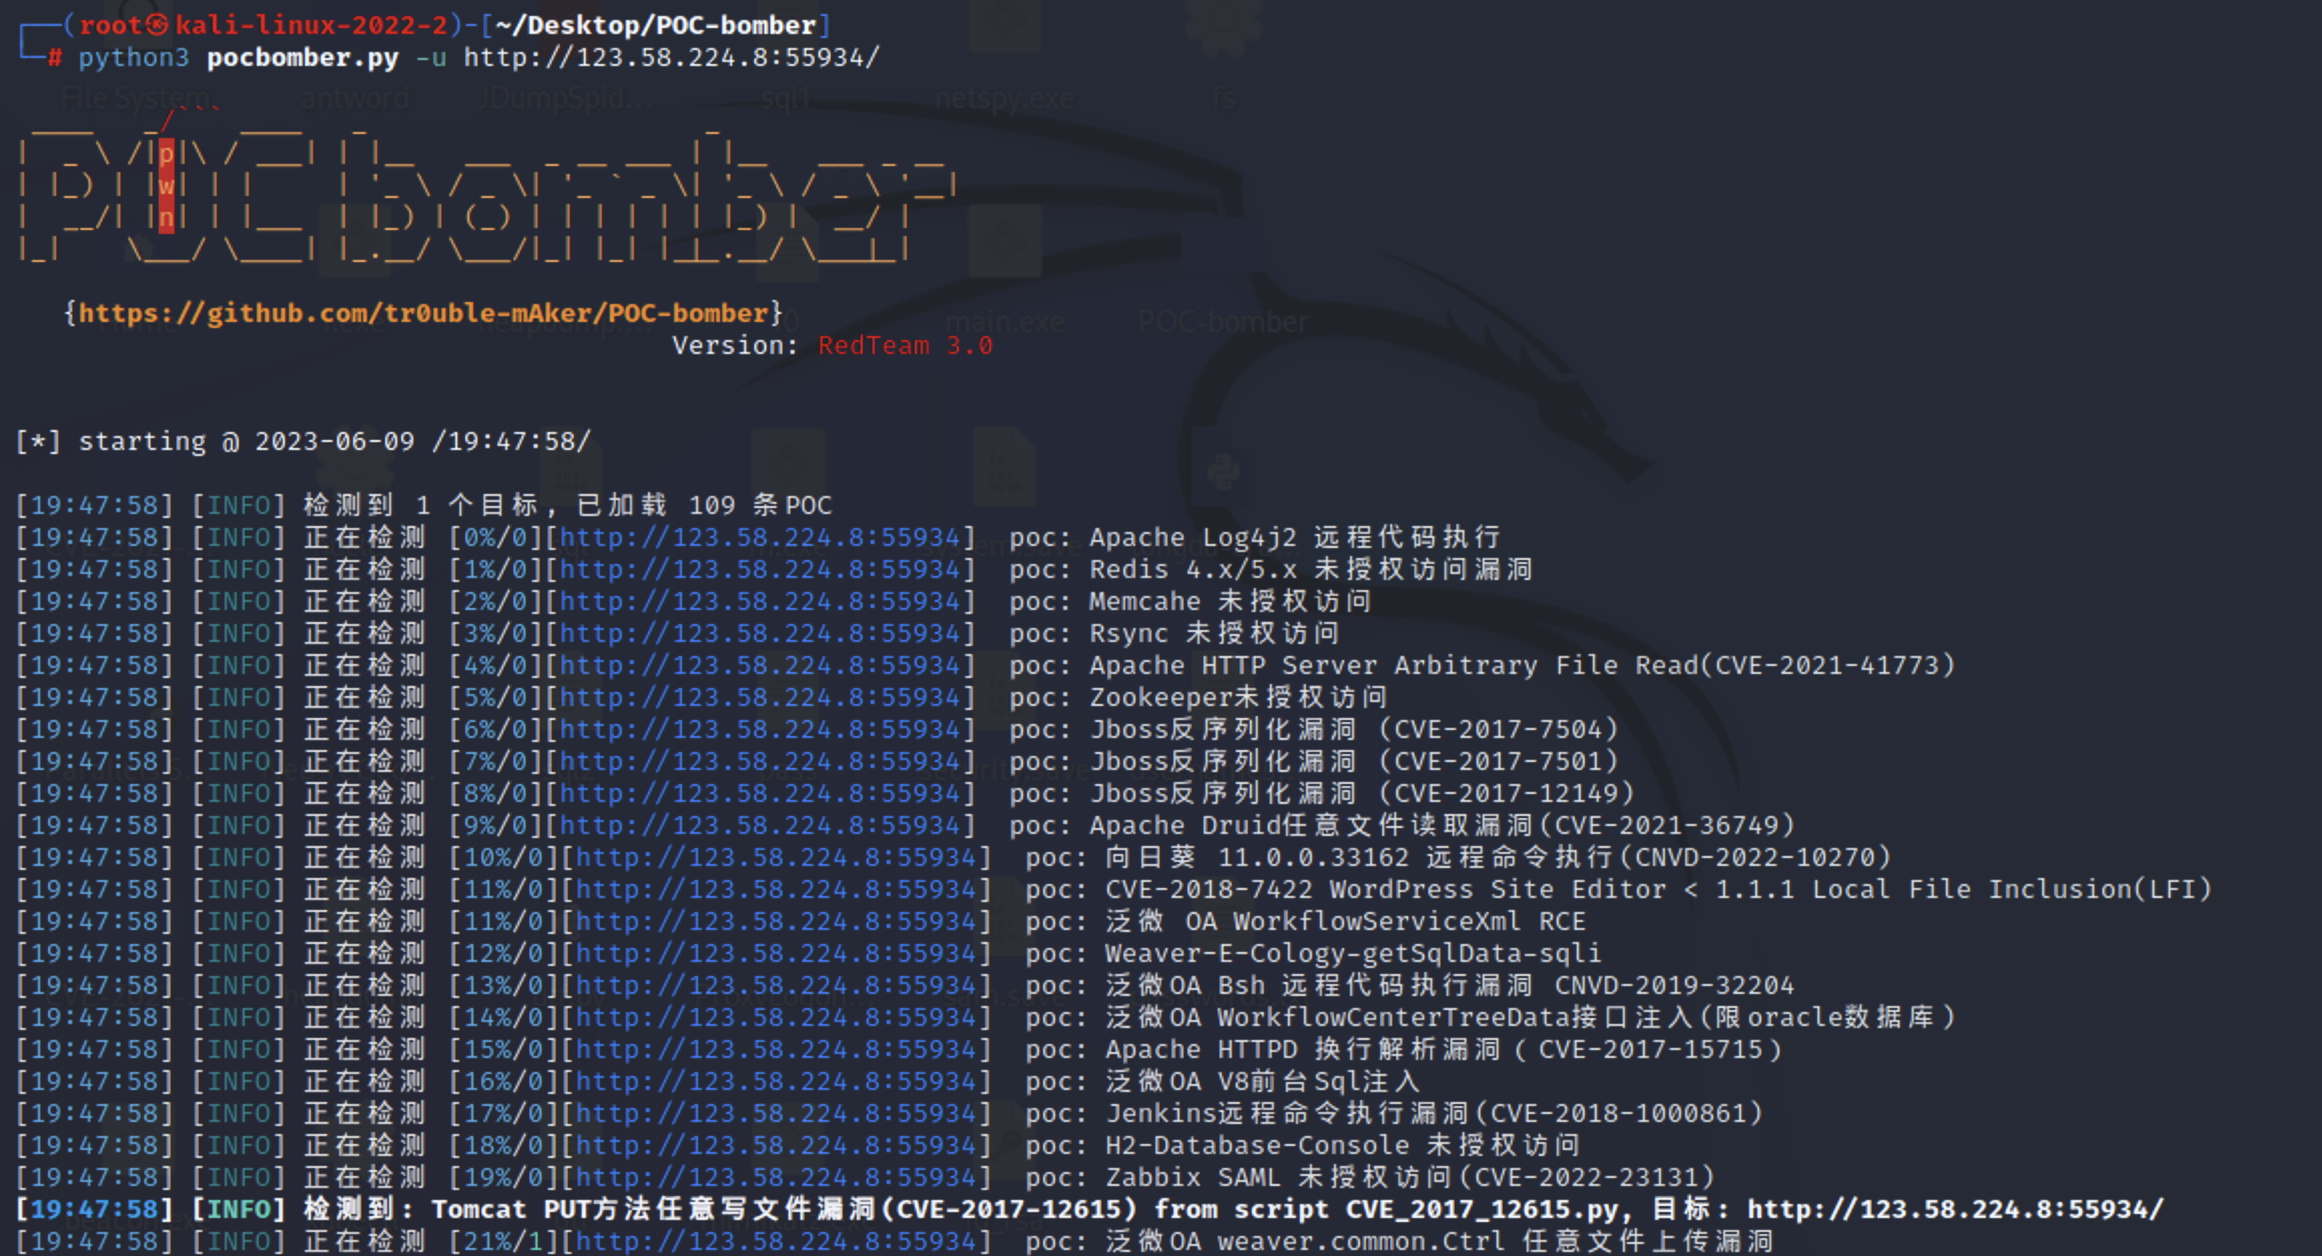 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点
 rasta-mouse/process-inject-kit
Cobalt Strike 的 Process Inject Kit 的移植版本
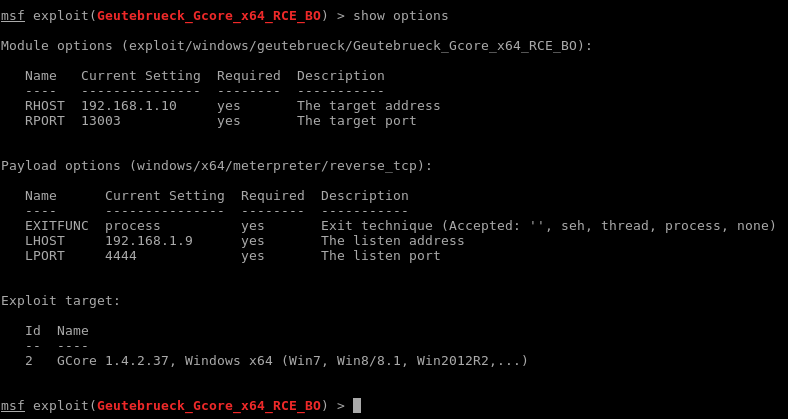 m4p0/geutebrueck_gcore_x64_rce_bo
用于 Geutebrueck GCore“视频管理”系统的 Metasploit 模块。已在 1.3.8.42 和 1.4.2.37 版本上测试。
 r00t-3xp10it/msf-auxiliarys
我的 Metasploit 辅助后渗透模块集合
 d3vpp/metasploit-modules
用于漏洞利用和后渗透测试的概念验证 Metasploit 模块集合,为渗透测试工作流程提供自定义 payload 和辅助功能。
 h00die/msf-testing-scripts
Metasploit 测试中的模块
 randomrobbiebf/wordpress-php-object-helper
知道某个插件存在 PHP 对象利用漏洞,但需要找到该使用哪个库?